
2022网刃杯ics
目录
easyiec
Ncsubj
喜欢移动的黑客
xyp07
ICS6-LED_BOOM
根据大佬的wp后,自己做了一遍
这次学到很多东西
ICS
easyiec
tcp追踪流直接能看到
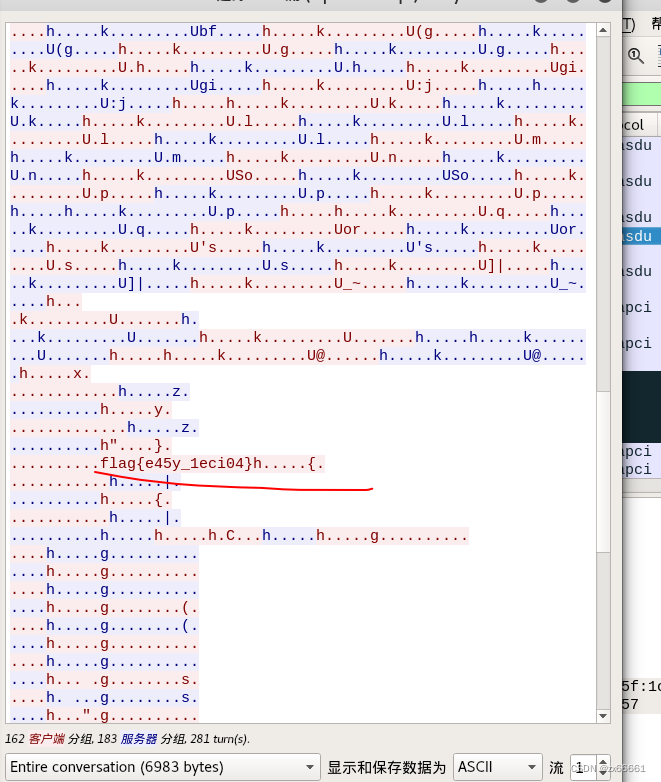
 编辑
Ncsubj
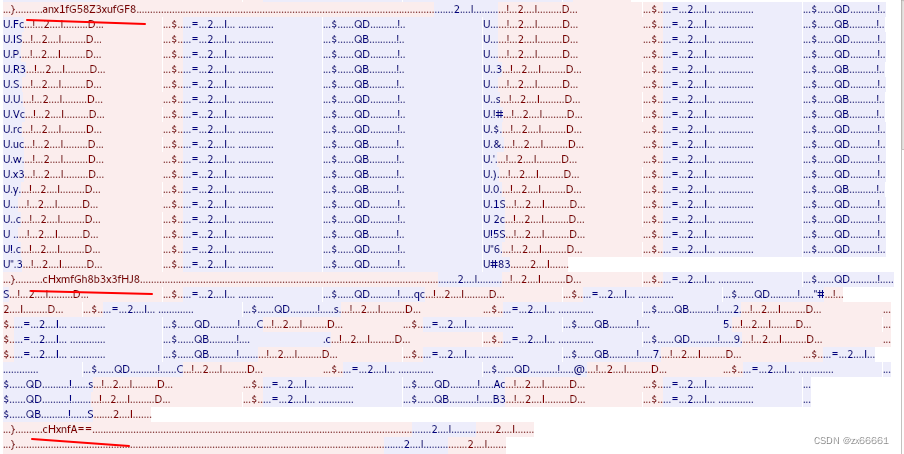
首先先打开数据包进行查看,并追踪一下tcp流看看有没有什么收获信息
 编辑
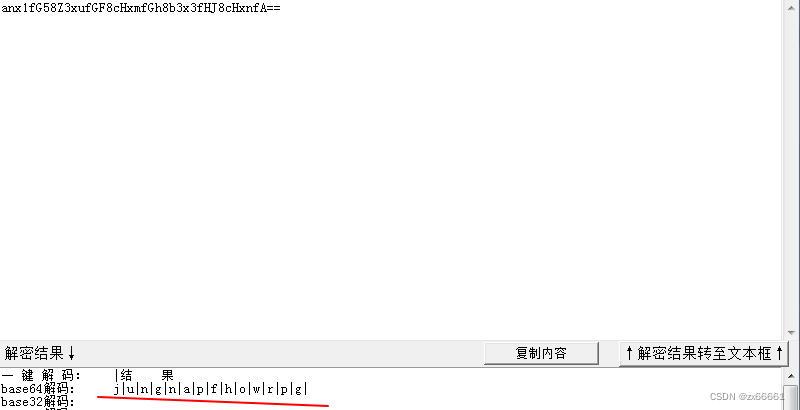
有3段被分开的base64编码,那就直接合起来解密
anx1fG58Z3xufGF8cHxmfGh8b3x3fHJ8cHxnfA==
 编辑
j|u|n|g|n|a|p|f|h|o|w|r|p|g| 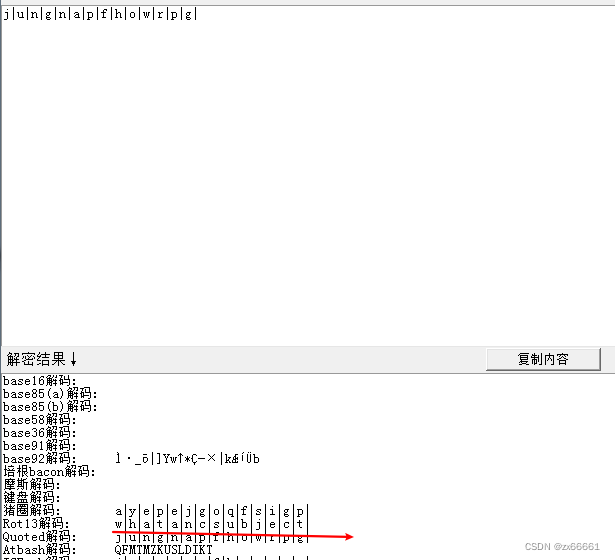 编辑
这个flag是我看大佬们解析做出来的,这个flag不太明显
flag{whatancsubject}
喜欢移动的黑客
题目描述:Monkey是一家汽修厂的老板,日常喜欢改装车,但由于发动机的转速有上限,发动机最多能接受10000转/分钟的转速,Monkey在最新一次对发动机转速进行测试时发生了故障,机械师阿张排查时测试期间,有一些异常的流量,请根据阿张捕获的流量包分析发动机的转速达到了多少转才出现的故障,flag为flag{data+包号}
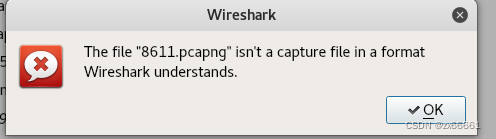
解压后发现打不开 丢入winhex 前四个字节不对,修改为 0A 0D 0D 0A
 编辑
 编辑
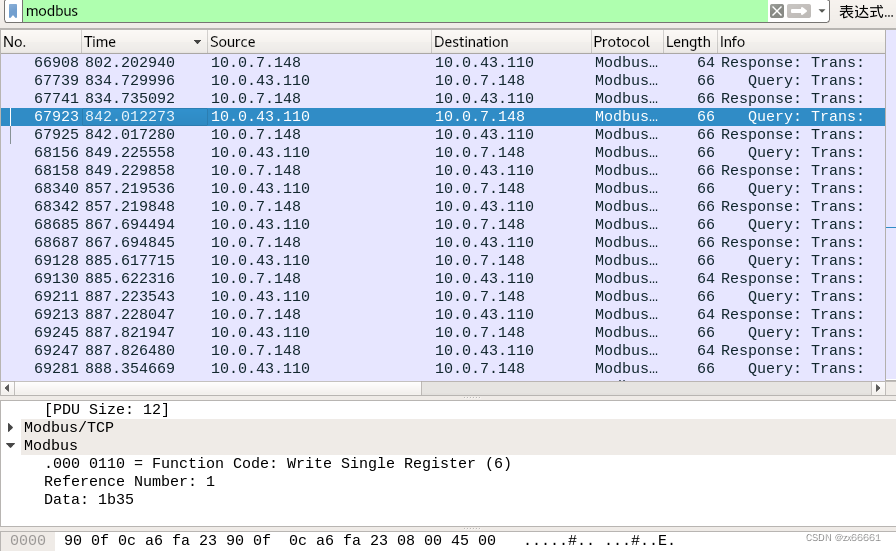
根据题目中提示,转速的话过滤器输入modbus,锁定数据包,同时也发现红有data(十六进制数据)数据陆续出现
 编辑
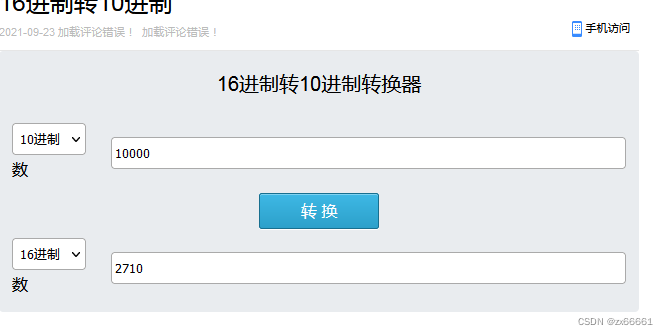
10000转16最少2710
 编辑
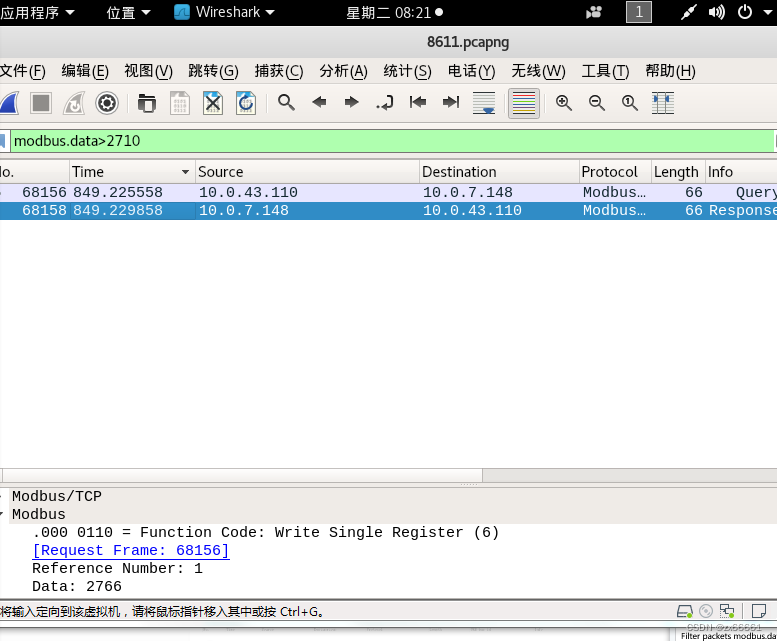
筛选数据包modbus.data>2710
 编辑
发现存在两个数据包的data值为2766,10进制数为10086,包号分别为68156和68168
根据题目要求,flag为flag{data+包号}
可能情况
flag{276668156}
flag{276668158}
flag{2766+68156}
flag{2766+68158}
flag{1008668156}
flag{1008668158}
flag{10086+68156}
flag{10086+68158}
经测试最终flag为:
flag{1008668156}
xyp07
题目描述:电气公司的师傅九爷今日收了他的第七个徒弟,取名做小七,九爷生来喜欢7这个数字,于是决定重点培养小七,于是便给小七出了一道测试题,初入行业的小七显得不知所措,你能帮助他解决这个问题么?
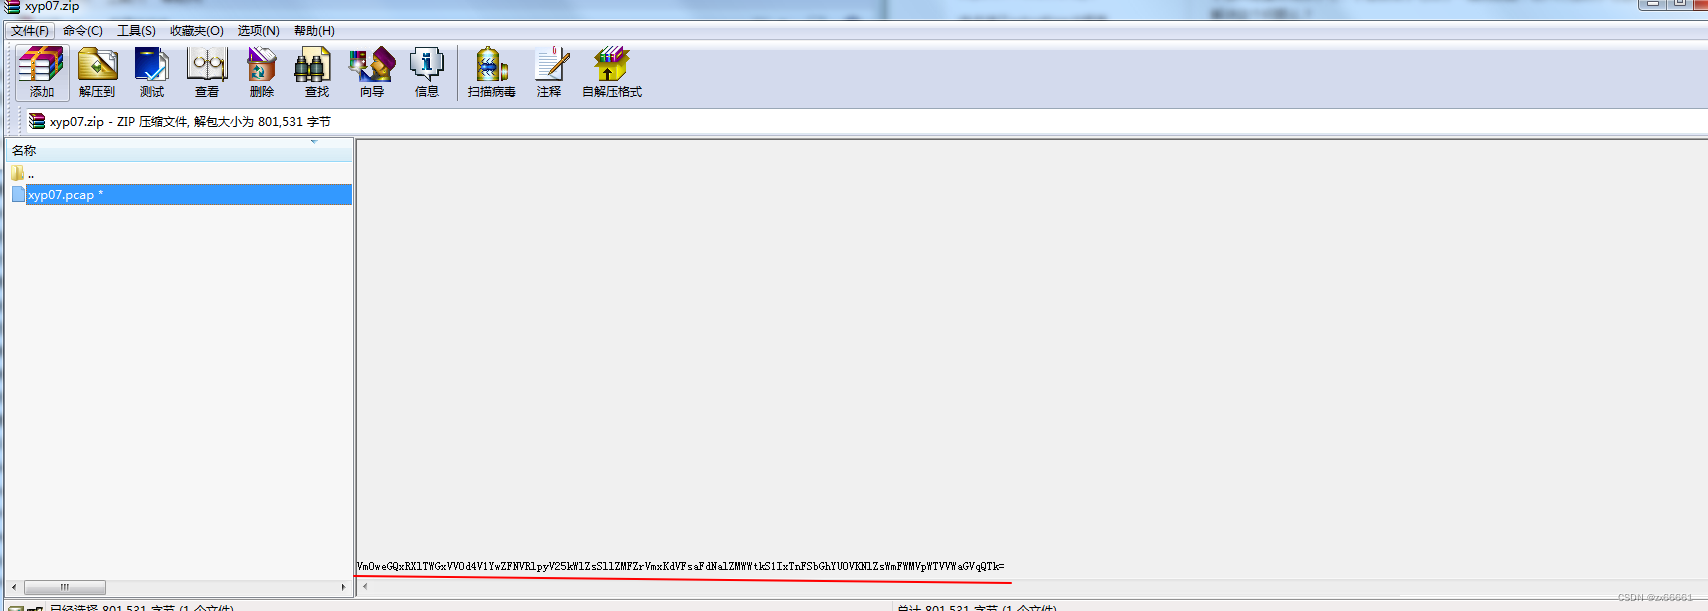
打开压缩包,发现要密码,但是在备注发现一串base64字符串
 编辑
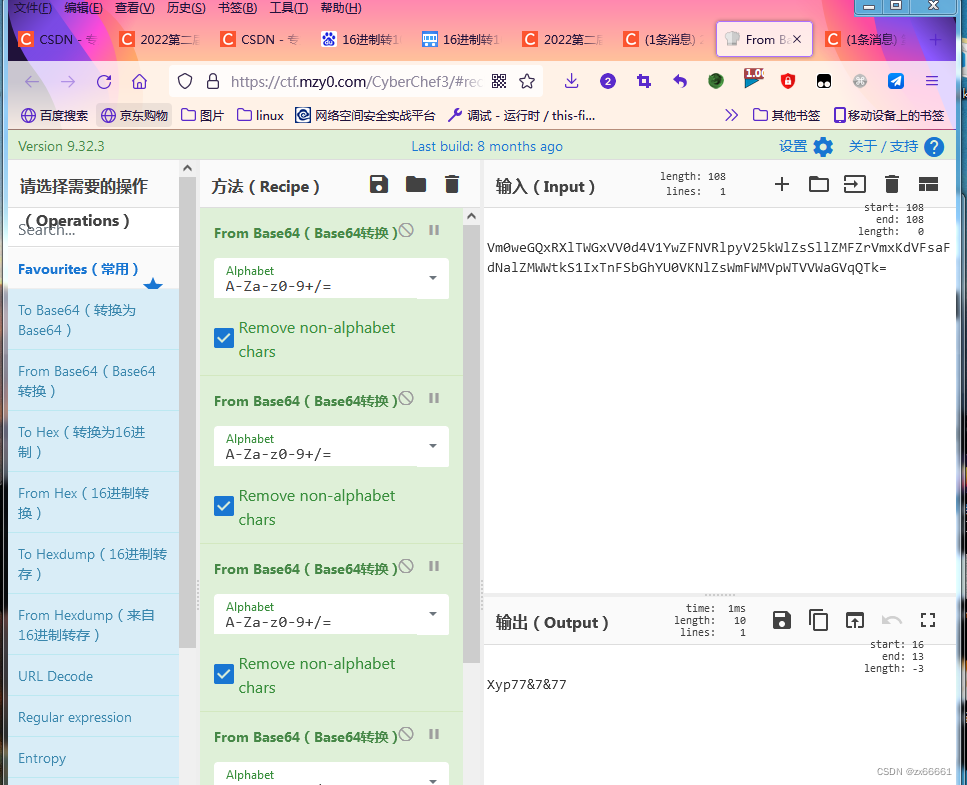
base64字符Vm0weGQxRXlTWGxVV0d4V1YwZFNVRlpyV25kWlZsSllZMFZrVmxKdVFsaFdNalZMWWtkS1IxTnFSbGhYU0VKNlZsWmFWMVpWTVVWaGVqQTk=
一直base64解码 得到Xyp77&7&77
 编辑
打开数据包
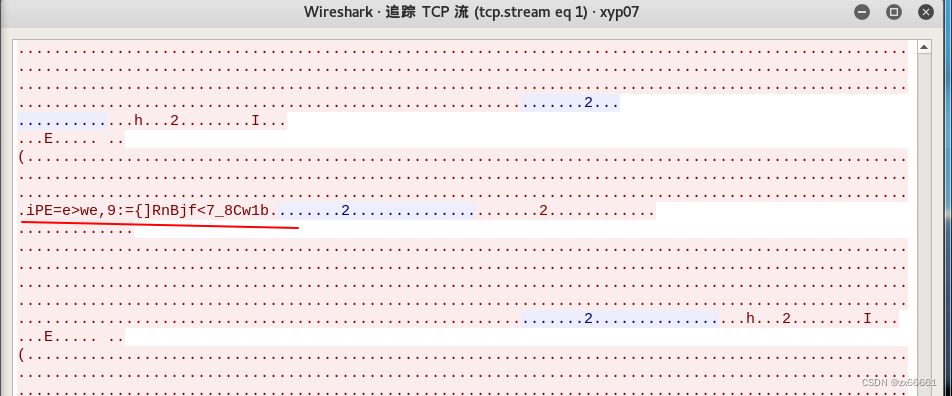
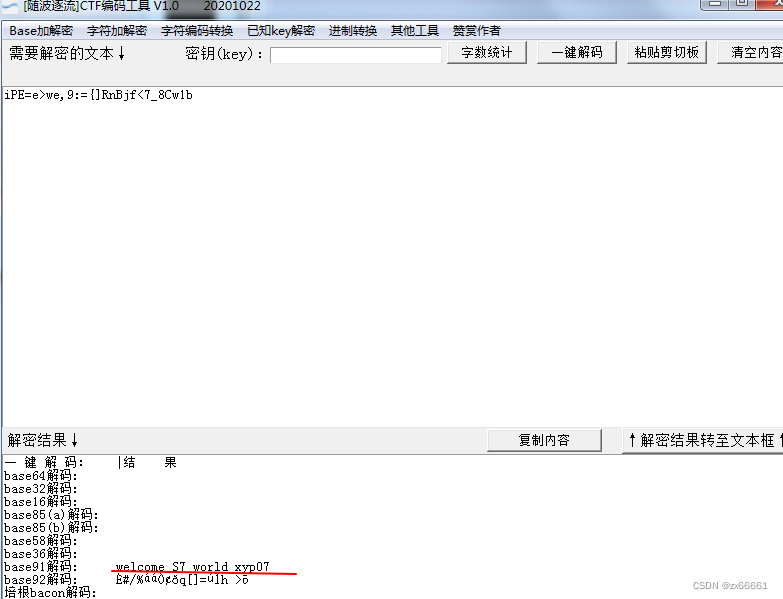
追流1发现有一串编码,直接一键解码即可
 编辑
 编辑
得到flag
flag{welcome_S7_world_xyp07}
ICS6-LED_BOOM
攻击者DOM在打入核电站内网后,成功拿到一台上位机,并进行了非法操作,我们的监测组发现核电站内的LED灯间断的闪烁了三下,你跟根据监测组留下的线索,成功破案攻击者的行为吗,提交形式为flag{}
tips:听说闪烁三次的行为对应三个返回包,将他们的包号排列组合会得到你要的结果
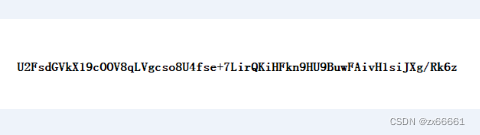
打开压缩包后发现有一串编码图片和流量包
 编辑
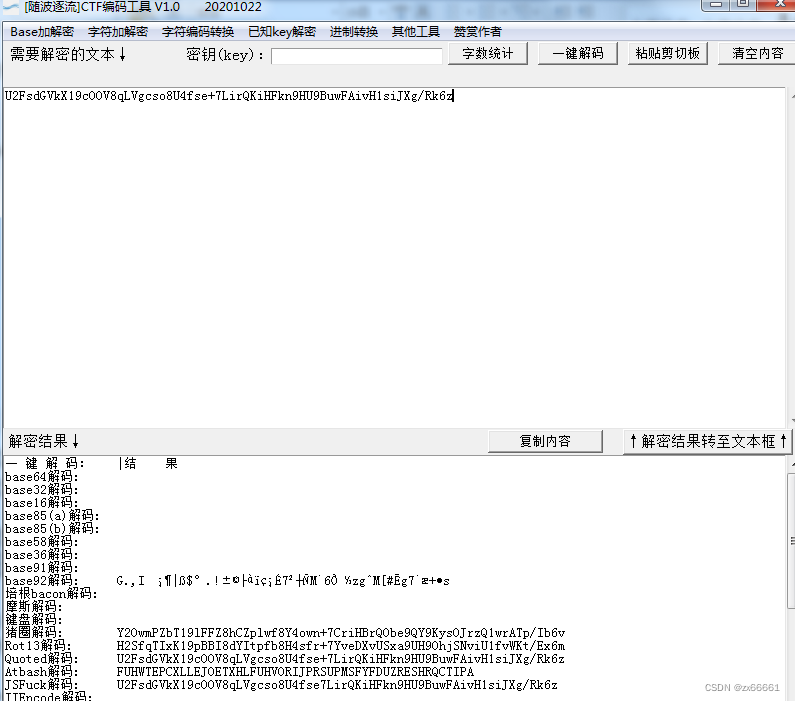
U2FsdGVkX19cOOV8qLVgcso8U4fse+7LirQKiHFkn9HU9BuwFAivH1siJXg/Rk6z
解码没有发现东西
 编辑
先打开数据包看看
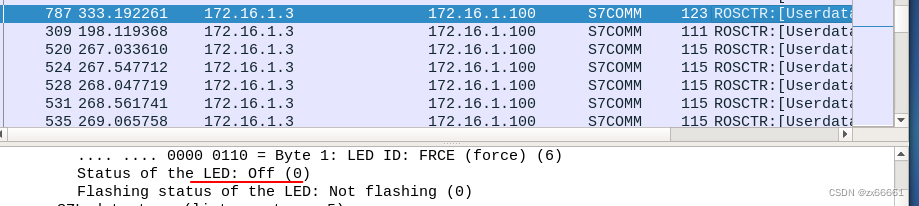
流量包过滤s7comm协议的包,按照提示寻找三个响应包,按长度排序很容易发现长度为123仅有的3个包,并且数据中有LED On或者LED Of
 编辑
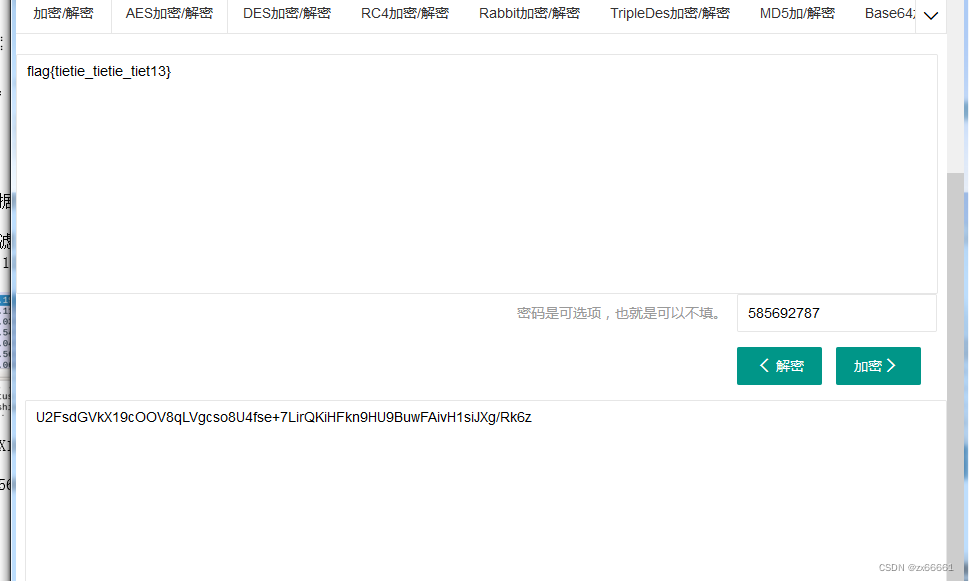
U2FsdGVkX19cOOV8qLVgcso8U4fse+7LirQKiHFkn9HU9BuwFAivH1siJXg/Rk6z
密钥:585692787
后来看大佬wp发现是AES解码
 编辑
flag{tietie_tietie_tiet13}
2022网刃杯ics的更多相关文章
- MISC 网刃杯2022
MISC 玩坏的winxp 难度系数:4.0 题目描述:小敏的电脑Windows XP Professional不小心被玩坏了,里边有重要的东西,你能帮帮她吗? 利用whihex挂载 查看分区1 ...
- CTF-i春秋网鼎杯第四场部分writeup
CTF-i春秋网鼎杯第四场部分writeup 因为我们组的比赛是在第四场,所以前两次都是群里扔过来几道题然后做,也不知道什么原因第三场的题目没人发,所以就没做,昨天打了第四场,简直是被虐着打. she ...
- CTF-i春秋网鼎杯第二场misc部分writeup
CTF-i春秋网鼎杯第二场misc部分writeup 套娃 下载下来是六张图片 直接看并没有什么信息 一个一个查看属性 没有找到有用信息 到winhexv里看一下 都是标准的png图片,而且没有fla ...
- CTF-i春秋网鼎杯第一场misc部分writeup
CTF-i春秋网鼎杯第一场misc部分writeup 最近因为工作原因报名了网鼎杯,被虐了几天后方知自己还是太年轻!分享一下自己的解题经验吧 minified 题目: 一张花屏,png的图片,老方法, ...
- 刷题记录:[网鼎杯]Fakebook
目录 刷题记录:[网鼎杯]Fakebook 一.涉及知识点 1.敏感文件泄露 2.sql注入 二.解题方法 刷题记录:[网鼎杯]Fakebook 题目复现链接:https://buuoj.cn/cha ...
- 2020年第二届“网鼎杯”网络安全大赛 白虎组 部分题目Writeup
2020年第二届“网鼎杯”网络安全大赛 白虎组 部分题目Writeup 2020年网鼎杯白虎组赛题.zip下载 https://download.csdn.net/download/jameswhit ...
- 2020 网鼎杯wp
2020 网鼎杯WP 又是划水的一天,就只做出来4题,欸,还是太菜,这里就记录一下做出的几题的解题记录 AreUSerialz 知识点:反序列化 打开链接直接给出源码 <?php include ...
- [网鼎杯 2018]Comment
[网鼎杯 2018]Comment 又遇到了一道有意思的题目,还是比较综合的,考的跟之前有一道很相像,用的还是二次注入. 因为找不到登陆点的sql注入,所以扫了一下源码,发现是存在git泄露的. [2 ...
- 网鼎杯2020 AreUSerialz
0x00 前言 ...有一说一,赵总的BUUCTF上的这道题目并没有复现到精髓.其实感觉出题人的题目本身没有那么简单的,只不过非预期实在是太简单惹. 涉及知识点: 1.php中protected变量反 ...
随机推荐
- 社区之光:我和 Apache DolphinScheduler 的这一年
背景 没错,本文的主人翁就是那个在多个 DolphinScheduler 用户群超级活跃,"孜孜不倦" 地给用户各种答疑的小伙,如果你在群里问过问题,伯毅多半概率回答过,哈哈,今天 ...
- 在Kubernetes上部署k6的详细步骤
k6介绍 k6是一款使用go语言编写的开源测试工具,支持用户编写测试脚本,解决了JMeter不易代码化的缺点.它的主要特点有 提供了友好的 CLI 工具 使用 JavaScript 代码编写测试用例 ...
- 记一次 ClickHouse 性能测试
前言 在工作场景中,我们会采集工厂设备数据用于智能控制,数据的存储用了 InfluxDB,随着数据规模越来越大,InfluxDB 的性能越来越差,故考虑引入 ClickHouse 分担 InfluxD ...
- Java反射(重要)
全文内容 1: 获取字节码文件对象的三种方式 2: 获取公有,私有方法,并调用构造方法,成员方法 3: 获取并调用私有成员变量 4: 如何为实例对象的成员变量赋值 5: 文末有一些注意 tea1类代码 ...
- 服务器时间同步架构与实现chrony
实验背景 模拟企业局域服务器时间同步,保障各服务器系统准确性和时间一致性. 时间服务器系统搭建 实验架构图 环境设备 设备IP规划 国内互联网NTP服务器 ntp.aliyun.com #阿里云NTP ...
- 《吐血整理》进阶系列教程-拿捏Fiddler抓包教程(14)-Fiddler断点(breakpoints)实战,篡改或伪造数据
1.简介 上一篇主要就讲解和分享Fiddler断点的理论和操作,今天宏哥就用具体例子,将上一篇中的理论知识实践一下.而且在实际测试过程中,有时候需要修改请求或响应数据,或者直接模拟服务器响应,此时可以 ...
- java数组---数组的使用(打印,求和,最大值)
public static void main(String[] args) { int[] arrays={1,2,3,4,5}; //打印该数组 for (int i = 0; i < ar ...
- 对Github指定类目的内容进行监控和推送
很久之前看到HACK学习呀有一个Github 安全搬运工的系列文章,个人觉得很不错,想要在自己的公众号上也做这方面的内容,内容的编辑排版相对来说比较容易,这样问题就回归到Github安全内容的获取上 ...
- ELK技术-IK-中文分词器
1.背景 1.1 简介 ES默认的分词器对中文分词并不友好,所以一般会安装中文分词插件,以便能更好的支持中文分词检索. 本例参考文档:<一文教你掌握IK中文分词> 1.2 IK分词器 IK ...
- KingbaseES应对表年龄增长过快导致事务回卷
背景 前几天碰到这样一个场景,在KingbaseES数据库当作数据同步节点.其特点是接收过来的数据量巨大,其更新超级频繁,最大的数据库达到6TB.这还不是主要的,主要导致问题发生原因是同步数据库有很多 ...