
win7系统防止中招勒索病毒
echo @@

netsh advfirewall firewall add rule name="Deny TCP 123" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 123" dir=out action=block protocol=UDP localport=

netsh advfirewall firewall add rule name="Deny TCP 135" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 135" dir=out action=block protocol=UDP localport=

netsh advfirewall firewall add rule name="Deny TCP 137" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 137" dir=out action=block protocol=UDP localport=

netsh advfirewall firewall add rule name="Deny TCP 138" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 138" dir=out action=block protocol=UDP localport=

netsh advfirewall firewall add rule name="Deny TCP 139" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 139" dir=out action=block protocol=UDP localport=

netsh advfirewall firewall add rule name="Deny TCP 445" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 445" dir=out action=block protocol=UDP localport=

netsh advfirewall firewall add rule name="Deny TCP 3389" dir=out action=block protocol=TCP localport=

netsh advfirewall firewall add rule name="Deny UDP 3389" dir=out action=block protocol=UDP localport=

end
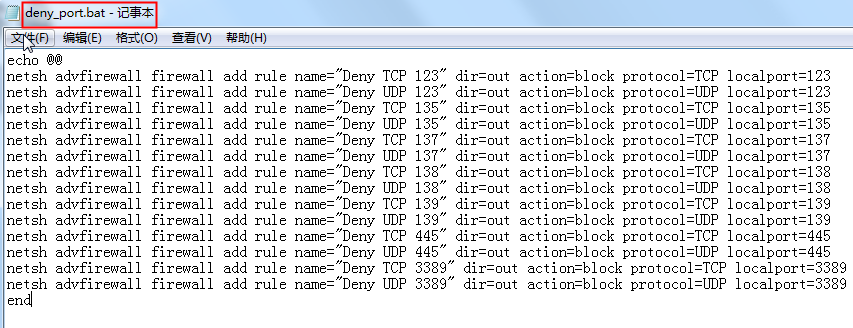
1、以管理员身份运行“1封端口”文件夹中的bat文件
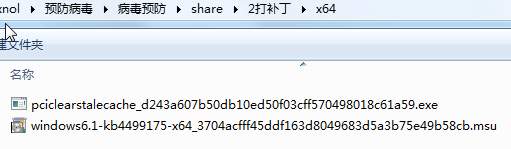
2、根据电脑版本以管理员身份运行“2打补丁”中x64或者x86文件夹中的文件
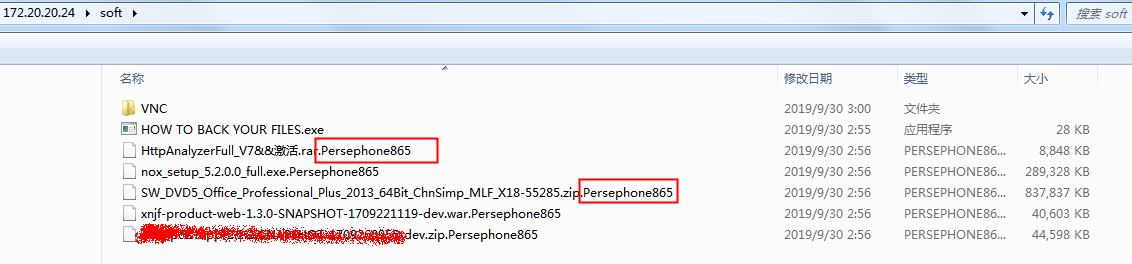
被勒索病毒感染的机器中文件如下:
任何txt等被加密的文档都是乱码
http://nic.swu.edu.cn/s/nic/gzdt/20190515/3710754.html
win7系统防止中招勒索病毒的更多相关文章
- 手动删除Win7系统服务列表中残留服务的操作步骤
卸载tomcat的时候服务用cmd运行不能删除 需要用管理员才能删除 手动删除Win7系统服务列表中残留服务的操作步骤分享给大家,在使用深度Win7系统过程中,将一些程序删除后,有些在服务列表中还会残 ...
- 中了勒索病毒的win7系统
- Win7系统计算机中Msvcr100.dll丢失的解决办法
1.使用安全卫士里的人工服务. 在搜索框里输入msvcr100.dll. 点击查找方案. 2.点击msvcr100.dll问题后面的立即修复. 只要等待片刻就好了.
- 某企业用友U8+中勒索病毒后数据修复及重新实施过程记录
近期某客户中了勒索病毒,虽然前期多次提醒客户注意异地备份,但始终未执行,导致悲剧. 经过几天的努力,该客户信息系统已基本恢复正常运行,现将相关过程记录如下,作为警示. 方案抉择 交赎金解密:风险过高, ...
- [转帖]紧急预警:Globelmposter3.0变种来袭,多行业中招
紧急预警:Globelmposter3.0变种来袭,多行业中招 https://www.csdn.net/article/a/2018-09-04/15959658 CSDN 转载深信服... ...
- Window应急响应(三):勒索病毒
0x00 前言 勒索病毒,是一种新型电脑病毒,主要以邮件.程序木马.网页挂马的形式进行传播.该病毒性质恶劣.危害极大,一旦感染将给用户带来无法估量的损失.这种病毒利用各种加密算法对文件进行加密,被 ...
- "WannaCry"勒索病毒用户处置指南
"WannaCry"勒索病毒用户处置指南 原文: http://mp.weixin.qq.com/s/ExsribKum9-AN1ToT10Zog 卡巴斯基,下载官网:h ...
- 4.Windows应急响应:勒索病毒
0x00 前言 勒索病毒,是一种新型电脑病毒,主要以邮件.程序木马.网页挂马的形式进行传播.该病毒性质恶劣. 危害极大,一旦感染将给用户带来无法估量的损失.这种病毒利用各种加密算法对文件进行加密,被感 ...
- Win7系统用户文件夹多出一个Administrator.xxx开头的文件怎么解决
一般情况下,Win7操作系统都会有一个Administrator用户文件夹,但最近有用户发现自己win7系统电脑中用户文件夹有两个Administrator文件夹,另一个是以Administrator ...
随机推荐
- NLP标注工具brat 配置文件说明
快速搭建brat 通过docker: docker run --name=brat -d -p 38080:80 -e BRAT_USERNAME=brat -e BRAT_PASSWORD=brat ...
- 转载 全角字符unicode码对应表
http://www.mytju.com/classcode/tools/encode_utf8.asp 对应关系查询网站 Uni. GB Uni. GB Uni. GB Uni. GB Uni. G ...
- 重启docker服务应用,自启停命令.
#重启docker服务应用,不自动开启docker容器 docker update --restart=no (docker容器CONTAINER ID 或 docekr容器NAMES) #重启doc ...
- JUC-5-CountDownLatch 闭锁
CountDownLatch 闭锁 同步辅助类 一组操作中,多个线程完成, 闭锁会允许一个或多个线程一直等待. 即 所有线程都完成才继续执行
- Redis学习(二)Redis的安装
Window 下安装 下载地址:https://github.com/MSOpenTech/redis/releases. Redis 支持 32 位和 64 位.这个需要根据你系统平台的实际情况选择 ...
- 集合系列 Map(十三):LinkedHashMap
我们之前说过 LinkedHashMap 是在 HashMap 的基础上,增加了对插入元素的链表维护.那么其到底是怎么实现的呢?今天这篇文章就带我们来一探究竟. public class Linked ...
- IT兄弟连 HTML5教程 CSS3属性特效 渐变1
渐变背景一直以来在Web页面中都是一种常见的视觉元素.但一直以来,Web设计师都是通过图形软件设计这些渐变效果,然后以图片形式或者背景图片的形式运用到页面中.Web页面上实现的效果,仅从页面的视觉效果 ...
- Java网络爬虫 Jsoup
一.Jsoup介绍 我们抓取到页面之后,还需要对页面进行解析.可以使用字符串处理工具解析页面,也可以使用正则表达式,但是这些方法都会带来很大的开发成本,所以我们需要使用一款专门解析html页面的技术. ...
- 使用hexo、github Pages搭建博客
1. 安装node 如果本机已经有node,为避免安装出现问题,建议先升级到最新版.参考:https://juejin.im/post/5b9739d1e51d450e9f66ee3b 2. 安装he ...
- 在Electron中最快速预加载脚本
背景 在Electron打开新窗口的时候,提前加载一段JavaScript脚本,以此内置一些属性或接口给被打开的页面.之所以要以注入方式,而不是页面自己引用,原因是不想麻烦页面自行引用,不想修改旧有的 ...