
二进制安装kubernetes(六) kube-proxy组件安装
Kube-Proxy简述
参考文献:
https://ywnz.com/linuxyffq/2530.html
运行在每个节点上,监听 API Server 中服务对象的变化,再通过管理 IPtables 来实现网络的转发
Kube-Proxy 目前支持三种模式:
- UserSpace
- k8s v1.2 后就已经淘汰
- IPtables
- 目前默认方式
- IPVS--推荐,支持7层
- 需要安装ipvsadm、ipset 工具包和加载 ip_vs 内核模块
# yum install   ipset  -y
# yum -y install ipvsadm
然后在hdss7-200上申请证书:
# vi /opt/certs/kube-proxy-csr.json
{

    "CN": "system:kube-proxy",

    "key": {

        "algo": "rsa",

        "size": 2048

    },

    "names": [

        {

            "C": "CN",

            "ST": "beijing",

            "L": "beijing",

            "O": "od",

            "OU": "ops"

        }

    ]

}
# cfssl gencert -ca=ca.pem -ca-key=ca-key.pem -config=ca-config.json -profile=client kube-proxy-csr.json |cfssl-json -bare kube-proxy-client
拷贝证书到21,22上:
# cd /opt/kubernetes/server/bin/cert/

# scp hdss7-200:/opt/certs/kube-proxy-client-key.pem ./

# scp hdss7-200:/opt/certs/kube-proxy-client.pem ./
配置:
# cd /opt/kubernetes/server/bin/conf
# kubectl config set-cluster myk8s \

  --certificate-authority=/opt/kubernetes/server/bin/cert/ca.pem \

  --embed-certs=true \

  --server=https://10.4.7.10:7443 \

  --kubeconfig=kube-proxy.kubeconfig
# kubectl config set-credentials kube-proxy \

  --client-certificate=/opt/kubernetes/server/bin/cert/kube-proxy-client.pem \

  --client-key=/opt/kubernetes/server/bin/cert/kube-proxy-client-key.pem \

  --embed-certs=true \

  --kubeconfig=kube-proxy.kubeconfig
# kubectl config set-context myk8s-context \

  --cluster=myk8s \

  --user=kube-proxy \

  --kubeconfig=kube-proxy.kubeconfig
# kubectl config use-context myk8s-context --kubeconfig=kube-proxy.kubeconfig
编辑开启ipvs内核的脚本:
# vi /root/ipvs.sh

#!/bin/bash

ipvs_mods_dir="/usr/lib/modules/$(uname -r)/kernel/net/netfilter/ipvs"

for i in $(ls $ipvs_mods_dir|grep -o "^[^.]*")

do

  /sbin/modinfo -F filename $i &>/dev/null

  if [ $? -eq 0 ];then

    /sbin/modprobe $i

  fi

done
# chmod u+x /root/ipvs.sh
# sh /root/ipvs.sh
编辑kube-proxy启动脚本:红色部分根据IP修改
# vi /opt/kubernetes/server/bin/kube-proxy.sh
#!/bin/sh

./kube-proxy \

  --cluster-cidr 172.7.0.0/16 \

  --hostname-override hdss7-21.host.com \

  --proxy-mode=ipvs \

  --ipvs-scheduler=nq \

  --kubeconfig ./conf/kube-proxy.kubeconfig
执行权限并创建日志存储目录:
# chmod +x /opt/kubernetes/server/bin/kube-proxy.sh
# mkdir -p /data/logs/kubernetes/kube-proxy
编辑supervisord启动文件:红色部分根据IP修改
# vi /etc/supervisord.d/kube-proxy.ini
[program:kube-proxy-7-21]

command=/opt/kubernetes/server/bin/kube-proxy.sh                     ; the program (relative uses PATH, can take args)

numprocs=1                                                           ; number of processes copies to start (def 1)

directory=/opt/kubernetes/server/bin                                 ; directory to cwd to before exec (def no cwd)

autostart=true                                                       ; start at supervisord start (default: true)

autorestart=true                                                     ; retstart at unexpected quit (default: true)

startsecs=30                                                         ; number of secs prog must stay running (def. 1)

startretries=3                                                       ; max # of serial start failures (default 3)

exitcodes=0,2                                                        ; 'expected' exit codes for process (default 0,2)

stopsignal=QUIT                                                      ; signal used to kill process (default TERM)

stopwaitsecs=10                                                      ; max num secs to wait b4 SIGKILL (default 10)

user=root                                                            ; setuid to this UNIX account to run the program

redirect_stderr=true                                                 ; redirect proc stderr to stdout (default false)

stdout_logfile=/data/logs/kubernetes/kube-proxy/proxy.stdout.log     ; stderr log path, NONE for none; default AUTO

stdout_logfile_maxbytes=64MB                                         ; max # logfile bytes b4 rotation (default 50MB)

stdout_logfile_backups=4                                             ; # of stdout logfile backups (default 10)

stdout_capture_maxbytes=1MB                                          ; number of bytes in 'capturemode' (default 0)

stdout_events_enabled=false                                          ; emit events on stdout writes (default false)
更新supervisord:
# supervisorctl update

# supervisorctl status
创建nginx-ds pod:(21上执行就行)
# vi /root/nginx-ds.yaml
apiVersion: extensions/v1beta1

kind: DaemonSet

metadata:

  name: nginx-ds

spec:

  template:

    metadata:

      labels:

        app: nginx-ds

    spec:

      containers:

      - name: my-nginx

        image: harbor.od.com/public/nginx:v1.7.9

        ports:

        - containerPort: 80
# kubectl create -f nginx-ds.yaml
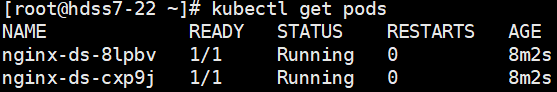
查看:
# kubectl get pods
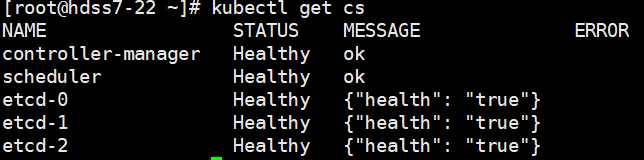
最后验证集群状态:
etcd controller-manager scheduler状态:
#kubectl get cs
nodes状态:
# kubectl get nodes

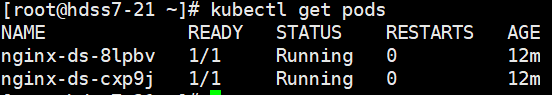
pods状态:
#kubectl get pods
至此,kubernets的核心组件已经安装部署完成,接下来会部署附加组件。
二进制安装kubernetes(六) kube-proxy组件安装的更多相关文章
- VS2008安装“Visual Studio Web 创作组件”安装失败的解决方法
VS2008安装“Visual Studio Web 创作组件”安装失败的解决方法 今天在单位电脑安装VS2008,当安装到“Visual Studio Web 创作组件”时出现错误. 准备手动安装 ...
- Dynamics CRM安装教程六:CRM产品安装
接下来就要开始进行CRM产品的安装了 首先要安装IIS,以及.NET FrameWork4.6及相关功能 打开服务器管理器,在添加角色功能向导中勾选IIS,点击添加功能 默认下一步 选择角色服务这里的 ...
- Centos7上安装Kubernetes集群部署docker
一.安装前准备1.操作系统详情需要三台主机,都最小化安装 centos7.3,并update到最新 [root@master ~]# (Core) 角色 主机名 IPMaster master 192 ...
- 二进制安装 kubernetes 1.12(四) - 部署 Node 节点组件
在 master 上操作 vi /etc/profile export PATH=/opt/kubernetes/bin:$PATH source /etc/profile 将 kubelet-boo ...
- 二进制安装kubernetes(一) 环境准备及etcd组件安装及etcd管理软件etcdkeeper安装
实验环境: 架构图: 主机环境: 操作系统:因docker对内核需要,本次部署操作系统全部采用centos7.6(需要内核3.8以上) VM :2C 2G 50G * 5 PS:因后面实验需要向k8 ...
- Centos7 二进制安装 Kubernetes 1.13
目录 1.目录 1.1.什么是 Kubernetes? 1.2.Kubernetes 有哪些优势? 2.环境准备 2.1.网络配置 2.2.更改 HOSTNAME 2.3.配置ssh免密码登录登录 2 ...
- 二进制方式安装Kubernetes 1.14.2高可用详细步骤
00.组件版本和配置策略 组件版本 Kubernetes 1.14.2 Docker 18.09.6-ce Etcd 3.3.13 Flanneld 0.11.0 插件: Coredns Dashbo ...
- Android实训案例(六)——四大组件之一BroadcastReceiver的基本使用,拨号,短信,SD卡,开机,应用安装卸载监听
Android实训案例(六)--四大组件之一BroadcastReceiver的基本使用,拨号,短信,SD卡,开机,应用安装卸载监听 Android中四大组件的使用时重中之重,我这个阶段也不奢望能把他 ...
- CentOS 7.5 使用 yum 安装 Kubernetes 集群(二)
一.安装方式介绍 1.yum 安装 目前CentOS官方已经把Kubernetes源放入到自己的默认 extras 仓库里面,使用 yum 安装,好处是简单,坏处也很明显,需要官方更新 yum 源才能 ...
随机推荐
- 屏蔽每分钟SSH尝试登录超过10次的IP
屏蔽每分钟SSH尝试登录超过10次的IP 方法1:通过lastb获取登录状态: #!/bin/bash DATE=$(date +"%a %b %e %H:%M") #星期月天时分 ...
- Java入门者:如何写出美观的Java代码?
前言 在帮助各位同学远程解决代码问题的时候,发现很多同学的代码都有一个共同问题:代码书写格式不规范.虽然代码书写规范对程序性能及运行并不影响,但影响着别人对你编程习惯或能力的第一印象,同时也会给阅读者 ...
- Jenkins 部署打包文件 并通过SSH上传到 linux服务器
编译 发布 打包成zip文件 dotnet clean : dotnet的命令清除解决方案 dotnet build : dotnet的命令重新生成 dotnet publish .\Hy.MyDem ...
- DockerFile关键字相关作用以及解释
Dockerfile 关键字 作用 备注 FROM 指定父镜像 指定dockerfile基于那个image构建 MAINTAINER 作者信息 用来标明这个dockerfile谁写的 LABEL 标签 ...
- 1.5V升5V芯片,1.5V升5V电路图规格书
常用的 5号,7号等 1.5V 干电池满电电压在 1.6V 左右,干电池输出耗电电压在 1V.适用PW5100,在 0.9V 时还能输出,彻底榨干干电池的电量. 1.5V 升5V 的芯片:PW5100 ...
- 大数据系列2:Hdfs的读写操作
在前文大数据系列1:一文初识Hdfs中,我们对Hdfs有了简单的认识. 在本文中,我们将会简单的介绍一下Hdfs文件的读写流程,为后续追踪读写流程的源码做准备. Hdfs 架构 首先来个Hdfs的架构 ...
- Linux更换软件源
1. Ubuntu16.04 sudo cp /etc/apt/sources.list /etc/apt/sources_origin.list # 备份 sudo gedit /etc/apt/s ...
- 使用Gulp里面的浏览器同步插件browser-sync的注意事项
使用Gulp里面的浏览器同步插件browser-sync的注意事项 第一步:打开你的开发者工具, 编写前端代码!图如下! 第二步:打开你当前工作目录的命令行窗口 第三步:输入浏览器同步执行的代码! b ...
- Azure Terraform(七)利用Azure DevOps 实现自动化部署基础资源(补充)
一,引言 之前一篇文章有讲解到利用 利用Azure DevOps 实现自动化部署基础资源,当时 TF 代码没有针对 Azure 各个资源的封装,所有的资源代码全部写在一个 main.tf 文件中.然后 ...
- Oracle19c的多租户笔记
Oracle19c的多租户笔记 1.多租户的概念 PDB(PLUGGABLE DATABASE)可以理解为我们Oracle11gR2的数据库,只不过是一个实例上面可以放置多个数据库了.名称为插件式数据 ...