
TCP Wrappers(简单防火墙)---限制IP登录ssh
1.TCP Wrappers 简介
TCP_ Wrappers是- 一个工作在第四层(传输层)的的安全工具,对有状态连接(TCP)的特定服务进行安全检测并实现访
问控制,界定方式是凡是调用libwrap. so库文件的的程序就可以受TCP_ Wrappers的安全控制。它的主要功能就是控制
谁可以访问,常见的程序有rpcbindl vsftpd、sshd, telnet。
判断方式:。

1.

查看对应服务命令所在位置。

which sshd 。

2.查看指定 命令执行时是否调用libwrap. so文件。

ldd /usr/ sbin/ sshd

grep libwrap. so。
2 TCP Wrappers工作原理。
以ssh为例,每当有ssh的连接请求时,先读取系统管理员所设置的访问控制文件,符合要求,则会把这次连接原封不动的转给ssh进程,由ssh完成后续工作;如果这次连接发起的ip不符合访问控制文件中的设置,则会中断连接请求,
拒绝提供ssh服务。。
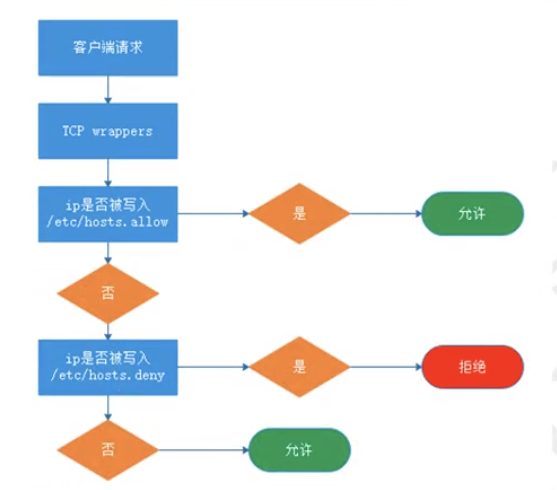
1.优先查看hosts. allow,匹配即停止。
2.允许个别,拒绝所有: hosts. allow文件添加允许的策略,hosts. deny文件添加all.
3.拒绝个别,允许所有:hosts.allow文件为空,hosts.deny文件添加单个拒绝的策略。
3 TCP Wrappers的使用。
TCP_ Wrappers的使用 主要是依靠两个配置文件/etc/hosts. allow, /etc/hosts. deny,以此实现访问控制,
默认情况下,/etc/hosts. allow, /etc/hosts. deny什么都没有添加,此时没有限制。
配置文件编写规则:。
service_ listghost: client_ list。
service_ list:是程序(服务)的列表,可以是多个,多个时,使用,隔开。
@host:设置允许或禁止他人从自己的哪个网口进入。这-项不写,就代表全部。
client_ list: 是访问者的地址,如果需要控制的用户较多,可以使用空格或,隔开。
格式如下:。
基于IP地址: 192. 168. 88.1 192. 168. 88.。
基于主机名: www. atguigu. com . atguigu. com较少用。
基于网络/掩码:
192.168. 0.0/255.255.255. 0。
▲拒绝单个IP使用sshI远程连接:。

配置文件:。

hosts. allow:空着。

hosts. deny: sshd:192. 168. 88. 20。

■拒绝某- -网段使用ssh远程连接:。

hosts. allow:空着。

hosts. deny: sshd: 192.168. 88.。

■仅允许某一IP使用ssh远程连接:。

hosts. allow: sshd: 192.168. 88. 20

hosts. deny: sshd: ALL
TCP Wrappers(简单防火墙)---限制IP登录ssh的更多相关文章
- Linux限制某些用户或IP登录SSH、允许特定IP登录SSH
说明:一般要实现这种功能时,先安装VPN,然后客户端登录VPN,然后通过内网IP登录SSH. 搭建OpenVPN: 参考:http://www.cnblogs.com/EasonJim/p/83338 ...
- SSH服务与tcp wrappers实验
SSH服务与tcp wrappers实验 实验环境: 一台linux(ssh client) 一台linux(ssh server) 实验步骤: 1.配置IP,测试连通性 2.在客户端创建用户yuzl ...
- TCP Wrappers原理及简单实验
1.TCP Wrappers(简易防火墙)简介TCP_Wrappers是一个工作在第四层(传输层)的的安全工具,对有状态连接(TCP)的特定服务进行安全检测并实现访问控制,界定方式是凡是调用libwr ...
- firewall-cmd 防火墙命令详解 及 TCP Wrappers
firewall-cmd 常用参数及作用 参数 作用 --get-default-zone 查询默认的区域名称 --set-default-zone=<区域名称> 设置默认的区域,使其永久 ...
- SSH使用TCP Wrappers实现访问控制
SSH使用TCP Wrappers实现访问控制主要配置文件/etc/hosts.allow/etc/hosts.deny===TCP Wrappers的访问控制原则首先检查 hosts.allow 文 ...
- Linux 禁止用户或 IP通过 SSH 登录
一切都是为了安全,做到来着可知! 限制用户 SSH 登录 1.只允许指定用户进行登录(白名单): 在 /etc/ssh/sshd_config 配置文件中设置 AllowUsers ...
- Linux网络安全篇,认识防火墙(三),TCP Wrappers
1.防火墙设置文件 任何以xinetd管理的服务都可以通过 /etc/hosts.allow /etc/hosts.deny 这两个文件来设置防火墙(针对源IP或域进行允许或操作的设置). 其实/et ...
- Linux SSH安全策略限制IP登录方法(转)
本文介绍了Linux SSH安全策略限制IP登录的两种方法.具体如下: 方法一: 首先需要限制登录的ip(或者如果需要自己本地登录,查看最后登录ip即可) Vim /etc/hosts.allow 输 ...
- 阿里云服务器 ECS Linux 禁止IP 通过 SSH 登录
这几天买的服务器老是受到黑客攻击被破解登录密码,今天修改了登录规则发现只有固定ip可以访问,其他ip即使有密码也无法登录我的服务器,但是能通过ip访问我的网站,哈哈. 限制 IP SSH 登录解决步骤 ...
随机推荐
- neo4j导入csv文件
neo4j导入csv文件 关于neo4j的安装 官网和网上博客提供了n中安装的方法,这里不再赘述: 普通安装: https://cloud.tencent.com/developer/article/ ...
- 数据结构之栈(Stack)
什么是栈(Stack) 栈是一种遵循特定操作顺序的线性数据结构,遵循的顺序是先进后出(FILO:First In Last Out)或者后进先出(LIFO:Last In First Out). 比如 ...
- @loj - 2977@ 「THUSCH 2017」巧克力
目录 @description@ @solution@ @accepted code@ @details@ @description@ 「人生就像一盒巧克力,你永远不知道吃到的下一块是什么味道.」 明 ...
- (一)JDK安装和使用eclipse输出hello world
目录 一.jdk安装(推荐使用压缩包安装) 二.使用eclipse输出hello world 一.jdk安装(推荐使用压缩包安装) 1.压缩包安装的优点:若可能同时使用多个jdk版本,切换jdk时只需 ...
- 链式前向星存树图和遍历它的两种方法【dfs、bfs】
目录 一.链式前向星存图 二.两种遍历方法 一.链式前向星存图:(n个点,n-1条边) 链式前向星把上面的树图存下来,输入: 9 ///代表要存进去n个点 1 2 ///下面是n-1条边,每条边连接两 ...
- Dubbo——SPI及自适应扩展原理
文章目录 引言 正文 一.什么是SPI? 1. Java SPI的实现 2. Dubbo SPI实现原理 由配置文件得到的猜想 SPI源码 二.自适应扩展机制 三.Dubbo IOC 总结 引言 Du ...
- cc32b_demo-32dk2j_cpp_纯虚函数与抽象类2-txwtech
cc32b_demo-32dk2j_cpp_纯虚函数与抽象类2-txwtech //纯虚函数是用来继承用的//纯虚函数//抽象类-抽象数据类型//*任何包含一个或者多个纯虚函数的类都是抽象类//*不要 ...
- .Net Core Configuration Etcd数据源
前言 .Net Core为我们提供了一套强大的Configuration配置系统,使用简单扩展性强.通过这套配置系统我们可以将Json.Xml.Ini等数据源加载到程序中,也可以自己扩展其他形 ...
- C# 泛型的基本知识,以及什么是泛型?
1.1 泛型概述 1.1.1 泛型广泛用于容器(collections) 1.1.2 命名空间System.Collections.Generic 1.2 泛型的优点. 以前类型的泛化(general ...
- package.json 文件说明:
package.json 文件属性说明: name - 包名. version - 包的版本号. description - 包的描述. homepage - 包的官网 url . author - ...