
攻防世界——web新手练习区解题总结<2>(5-8题)
第五题cookie:
所需工具:burpsuite(需自行下载)
老规矩看完题,先获取在线场景,得到如下网页
那么什么是cookie呢?大体上就是网站为了识别用户身份而储存在用户本地终端上的数据,类型为小型文本文件,我们平时在网站上储存的账号密码就是用的cookie来储存的。换句话说我们如果知道了用户的cookie也就获取了其中所保存的用户数据。(新手的理解)
那么怎么获取cookie呢?就要用到我们的工具burpsuite进行抓包了,具体用法我就不多赘述了直接开搞
我用的是火狐浏览器,开始之前打开工具Foxyproxy,开始抓包

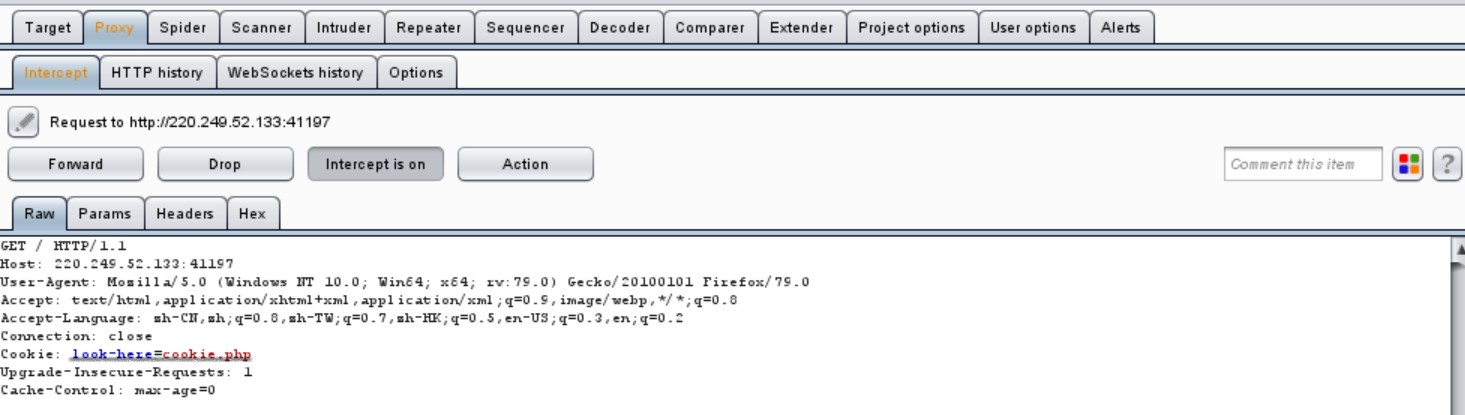
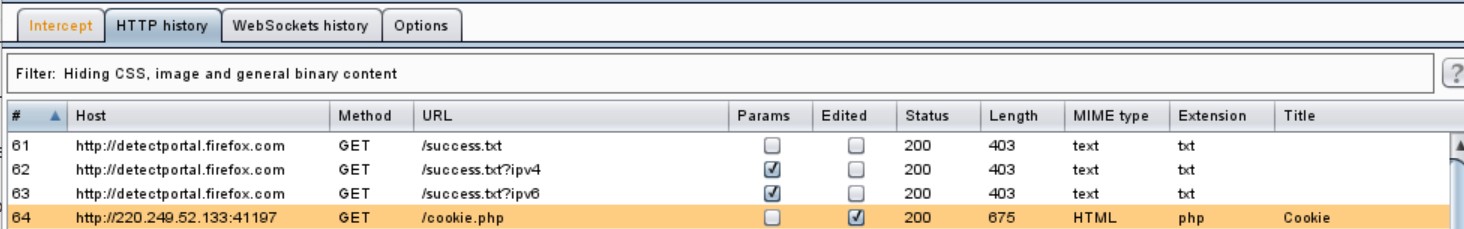
得到cookie:look-here=cookie.php,然后我们打开这个cookie.php看到
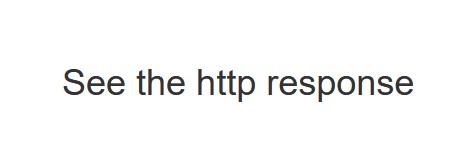
那我们再抓一次包,看一下http response,得到flag
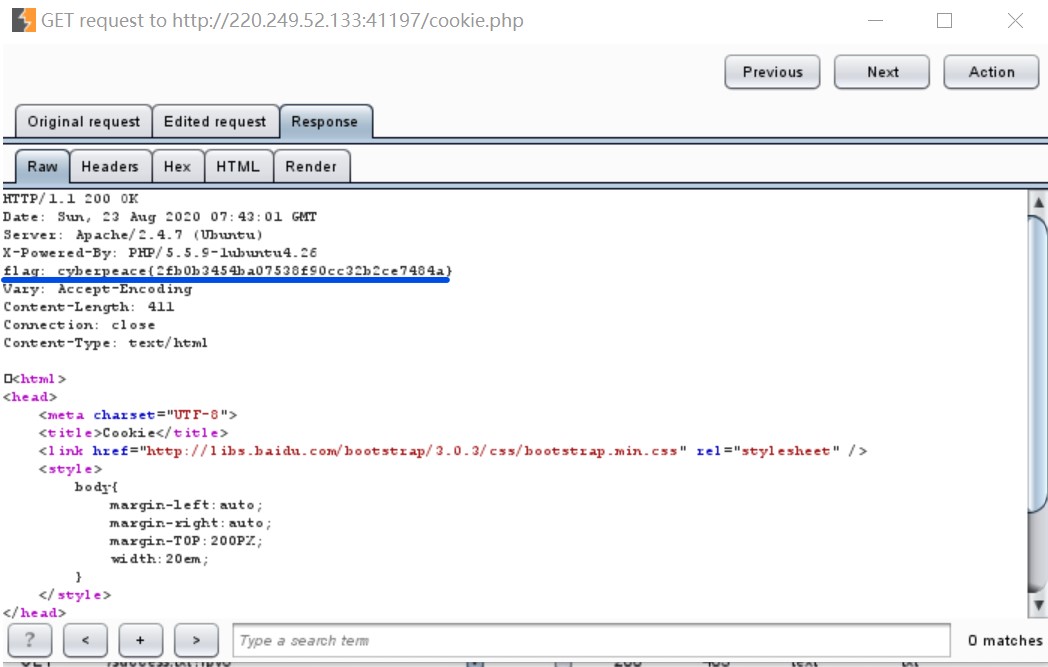
flag为:cyberpeace{2fb0b3454ba07538f90cc32b2ce7484a}
第六题disabled_button:
获取在线场景后可以得到如下网页
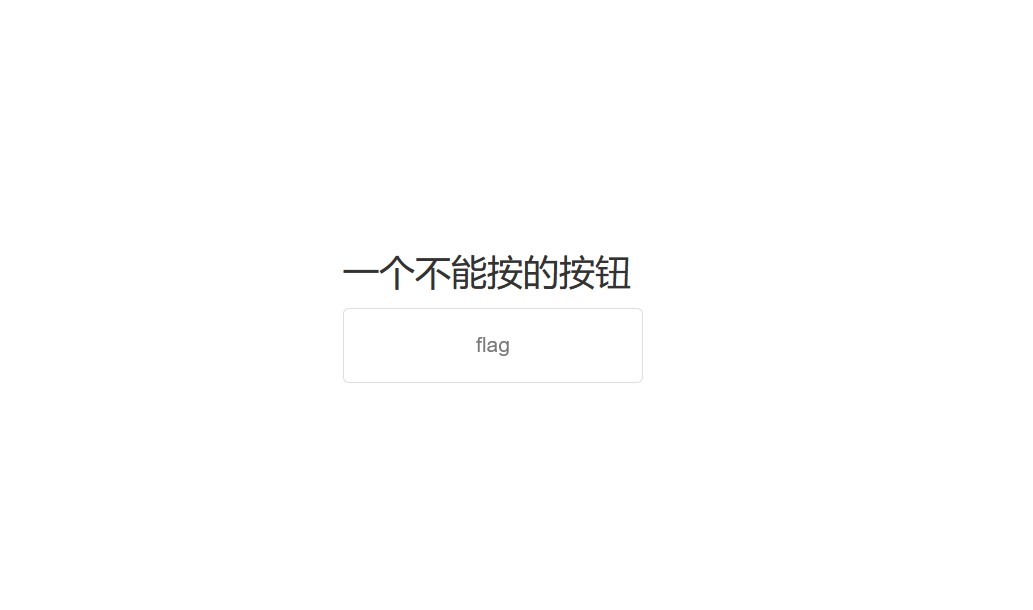
可以看到网页中有一个按钮,正如提示和题目所说这是一个不能按的按钮,我们来看看网页的源码
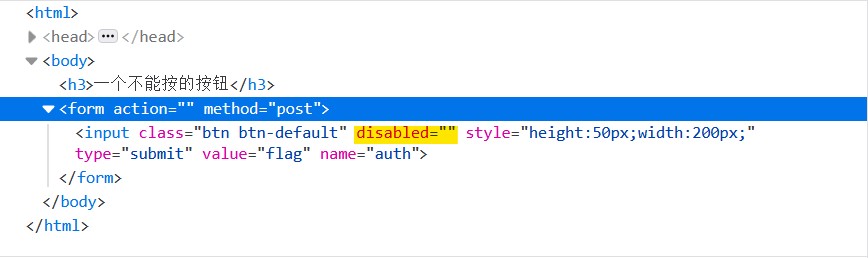
如黄色部分所标出:disabled的英文意思是丧失能力的,上网一搜才知道是HTML中用来禁用按钮的用法,被禁用的按钮既不可用也不可点击。
这里只需要删掉disabled就可以了
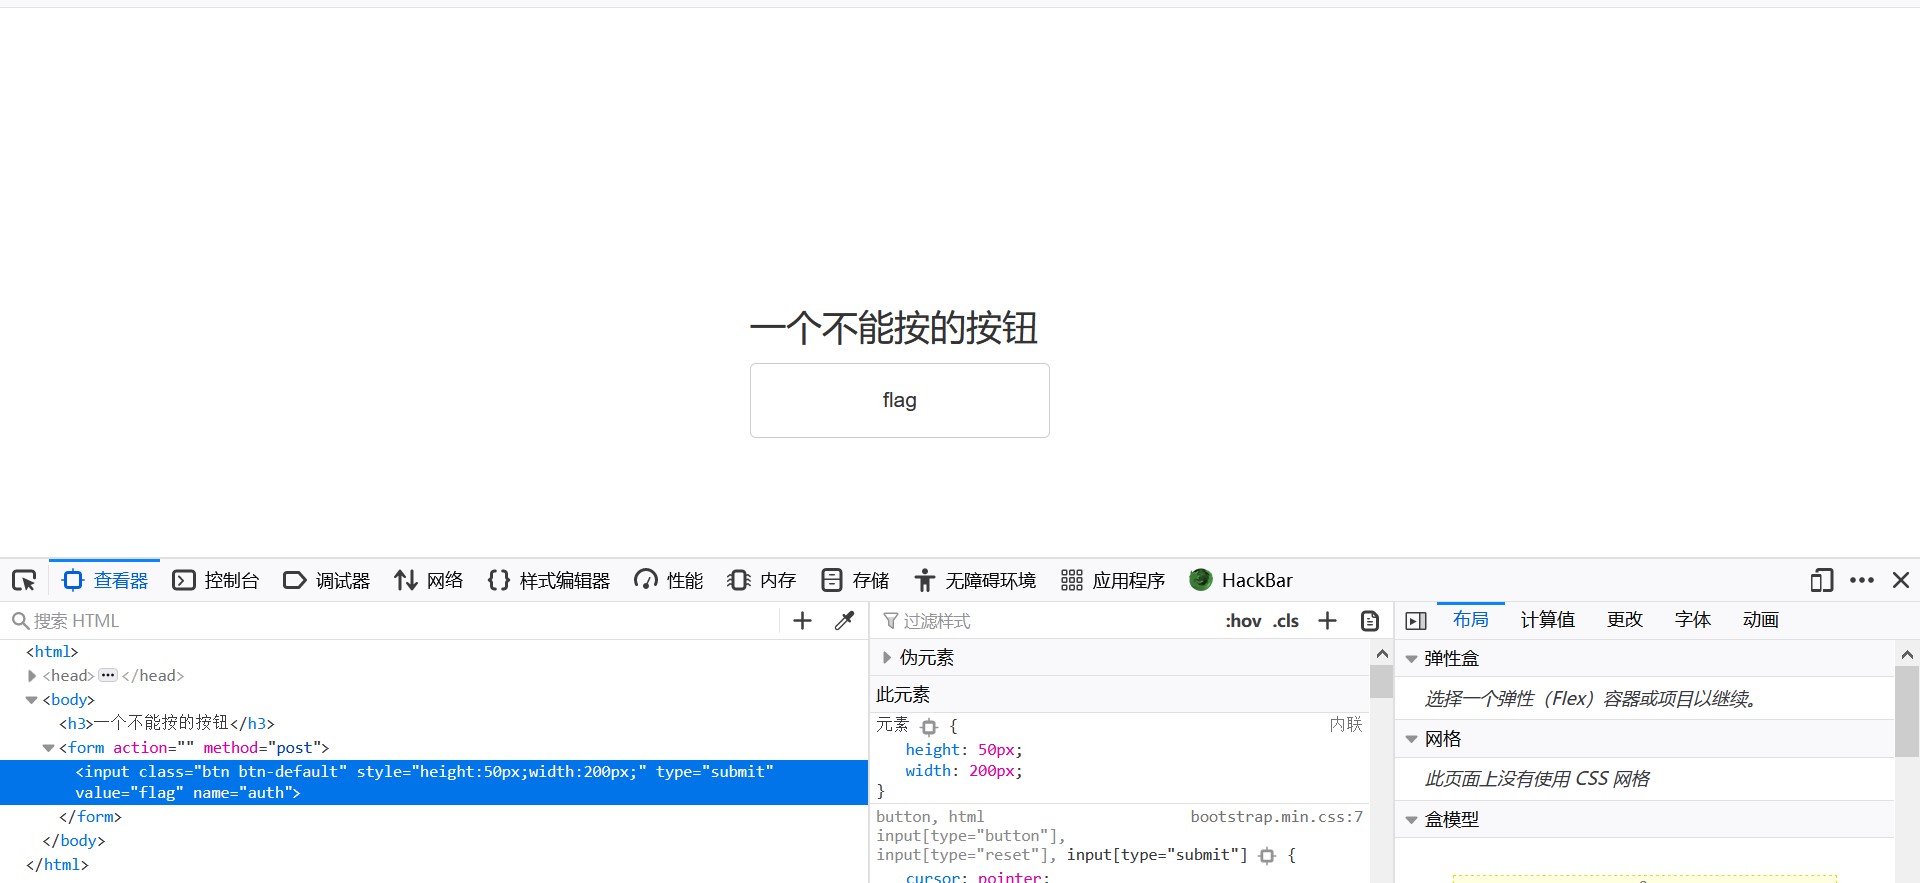
如图所示,删掉之后带有flag字样的按钮由灰色变为了黑色,变得可以点击了,点击得到flag

flag为:cyberpeace{d7a3cf5d384e120ee7ffc392601ff9b9}
第七题weak_auth:
工具:依然是burpsuite
获取在线场景后,我们得到如下网页
又由题目可知我们大概需要登录进去,先随便输入username和password(这里输入的username是123,password也是输入了123)得到如下提示
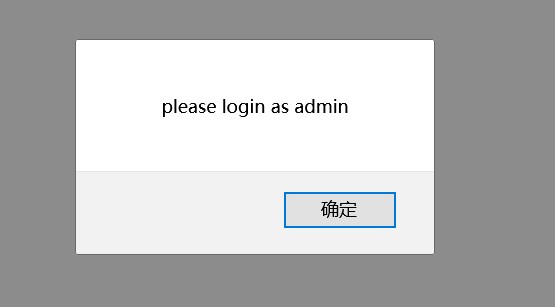
请以管理员身份登录,那说明用户名好像就不对。他说作为admin登录,那我们就用admin登录试试,得到如下提示
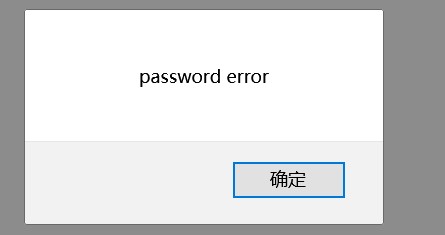
那说明我们刚刚猜的用户名应该是正确的
就剩下密码了,现在我们就需要用到burpsuite了,用admin(任意密码)登录抓包得
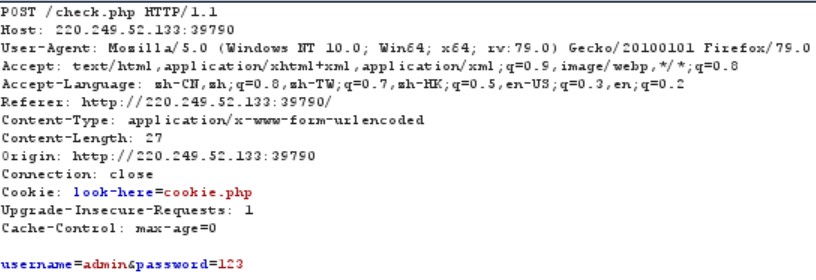
右键发送到intruder,将需要爆破的地方add标记,不需要的clear,这里只将password标记
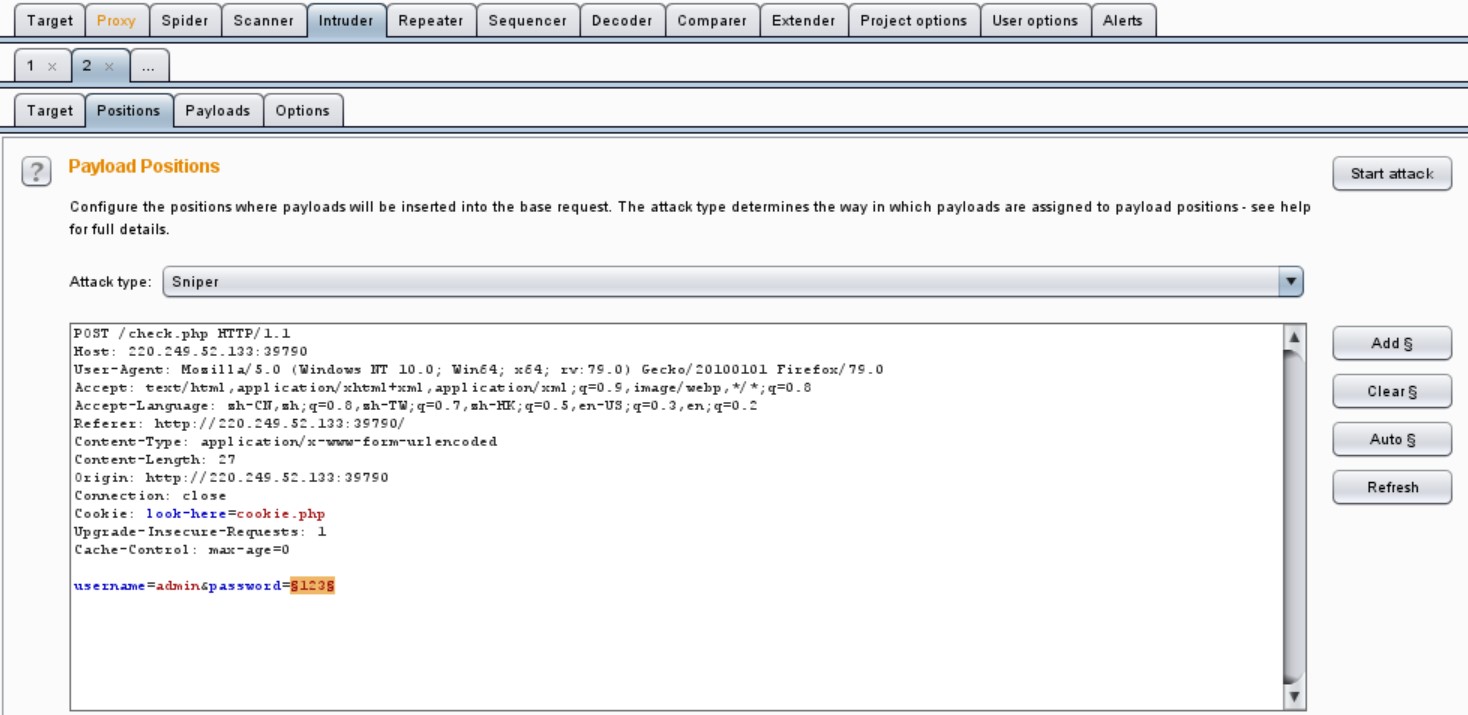
在payloads中导入字典(字典需要自己寻找),爆破的密码得到flag
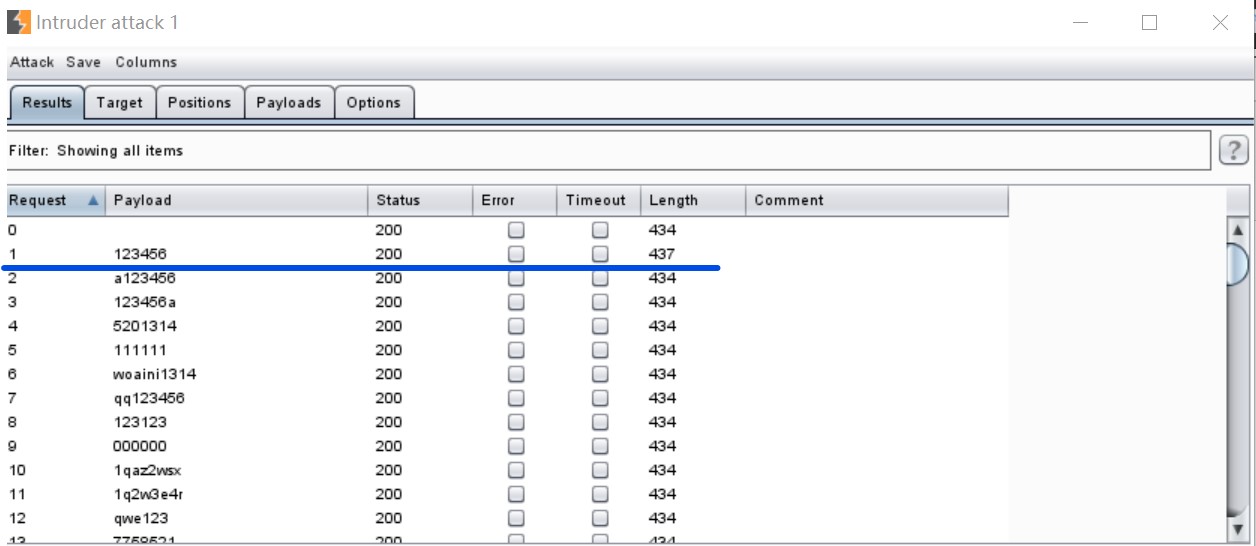
这个length不一样的就是密码了,双击打开查看response得到flag
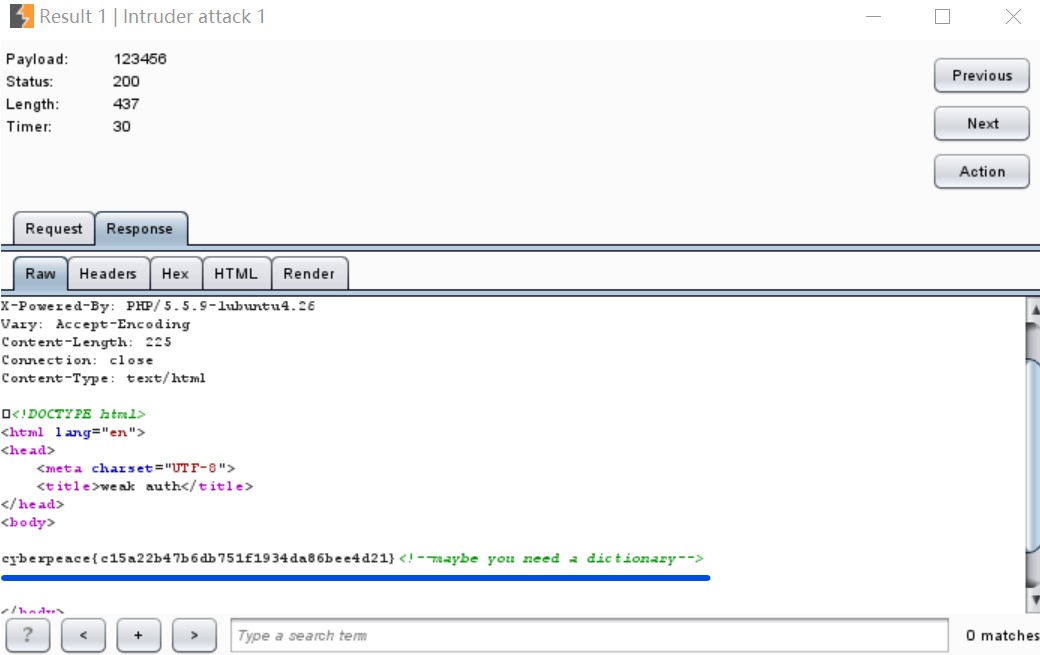
flag为:cyberpeace{c15a22b47b6db751f1934da86bee4d21}
第八题command_execution:
看题和ping IP地址有关,获取在线场景,得到如下网页
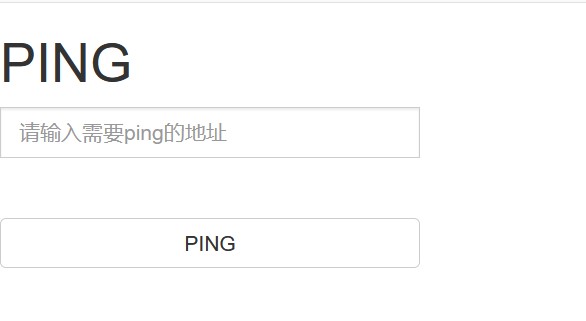
ping 一下本地的IP试一试能不能正常工作(127.0.0.1)
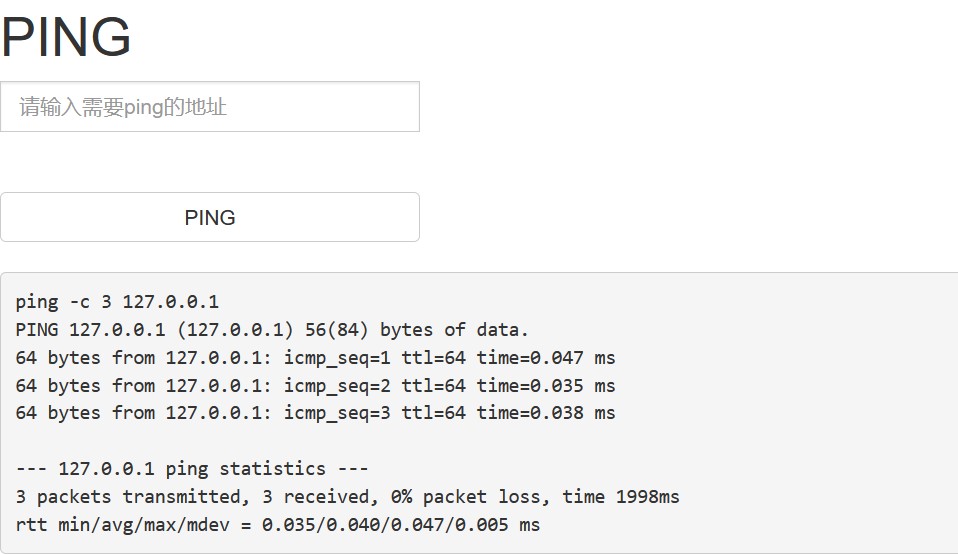
发现是可以正常ping出来的,这里就需要用到命令执行漏洞的知识(可以上网学习一下)这里就不多赘述了
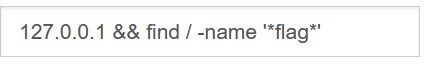
寻找名字带有flag的文件找到了如下文件
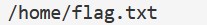
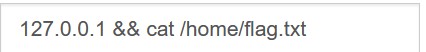
最后得到flag
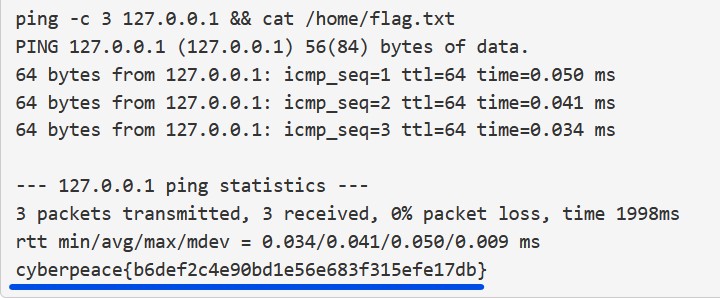
flag为:
cyberpeace{b6def2c4e90bd1e56e683f315efe17db}
未完待续……
ps:本人新手一枚,写的题解呢也是以新人的口吻写的所以有许多地方不够专业,也可能还有许多错误,也请各位大佬多多包容,也欢迎各位大佬的指导。
攻防世界——web新手练习区解题总结<2>(5-8题)的更多相关文章
- 攻防世界——web新手练习区解题记录<1>(1-4题)
web新手练习区一至四题 第一题view_source: 题目说右键不管用了,我们先获取在线场景来看一看,我们看到这样一个网页,并且右键确实点了没什么反应,而用到右键一般就是查看网页源码 用快捷键(F ...
- 攻防世界——web新手练习区解题总结<3>(9-12题)
第九题simple_php: 看题目说是php代码,那必定要用到php的知识,让我们先获取在线场景,得到如下网页 仔细看这个代码,意思大概是: 1.当a==0且a为真时输出flag1 2.当b为数字退 ...
- 攻防世界——Misc新手练习区解题总结<3>(9-10题)
第九题SimpleRAR: 下载附件后得到一个压缩包打开后得到如下提示 文件头损坏,让我们打开winhex看一下 7a为子块而文件头为74,这里将7a改为74(这里我也不是很清楚,详细大家可以自行去查 ...
- 攻防世界——Misc新手练习区解题总结<2>(5-8题)
第五题gif: 下载附件后,解压得到这样一个文件 几经寻找无果后,发现是不是可以将gif中的黑白图片看做二进制的数字,进而进行解密 最后用二进制转文本得到flag 第六题掀桌子: 看起来是16进制的密 ...
- 攻防世界——Misc新手练习区解题总结<1>(1-4题)
第一题this_if_flag: 第一题就不多说了,题目上就给出了flag复制粘贴就可以了 第二题pdf: 下载附件后,得到如下界面 Ctrl+a全选文字,复制出来看看是什么,粘贴后恰好得到flag ...
- 攻防世界--web新手练习区(1)
1. 题目描述:X老师想让小明同学查看一个网页的源代码,但小明却发现鼠标右键不管用了. http://111.198.29.45:53629 通过阅读题目描述分析,我们需要查看源码,但是鼠标右键 ...
- 攻防世界Web新手练习区(1-6)
第一题 view_source 获取在线场景查看网页 打开页面之后首先考虑查看源代码,发现不能右击 根据题目的提示考虑使用view-source查看源代码,发现flag 第二题 get_post 获取 ...
- 攻防世界web新手练习区(2)
弱认证:http://111.198.29.45:43769/ 打开是这个页面: 用户名输入1,密码输入2,试试看.会提示你用户名为admin.接下来用burp对密码进行爆破,发现弱口令0123456 ...
- 攻防世界web新手区
攻防世界web新手区 第一题view_source 第二题get_post 第三题robots 第四题Backup 第五题cookie 第六题disabled_button 第七题simple_js ...
随机推荐
- 深入探究JVM之类加载与双亲委派机制
@ 目录 前言 类的生命周期 加载 验证 准备 解析 初始化 案例一 案例二 案例三 案例四 类加载器 类加载器和双亲委派模型 破坏双亲委派模型 第一次 SPI Tomcat OSGI 总结 前言 前 ...
- c++ explict
explicit 用于一个参数的构造函数:防止隐式转换. 什么意思呢? myClass(int x); 这是个构造函数 我们可以使用 myClass a(4); 或 myClass a=4;来调用它 ...
- 东哥学Node的故事——内存管理
前言 东哥是一个平凡的前端攻城狮,北邮网研院研二在读,刚接触Node不久,心里充满了对Node的好奇和崇拜,只听噗通一声,掉入了Node的坑... 于是东哥开始疯狂地看Node相关的书籍,这不,就学到 ...
- 026_go语言中的通道方向
代码演示 package main import "fmt" func ping(pings chan<- string, msg string) { pings <- ...
- MySQL数据库高可用方案
一.什么是高可用性: 高可用性=可靠性,它的本质就是通过技术和工具提高可靠性,尽可能长时间保持数据可用和系统运行,实现高可用性的原则,首先要消除单点故障,其次通过冗余机制实现快速恢复,还有就是实现容错 ...
- 您能解决这3个(看似)简单的Python问题吗?
尝试解决以下问题,然后检查以下答案. 很多人学习python,不知道从何学起.很多人学习python,掌握了基本语法过后,不知道在哪里寻找案例上手.很多已经做案例的人,却不知道如何去学习更加高深的知识 ...
- 可读流 - nodejs stream总结
可读流 包含的事件:data,readable,end,close ,error,pause,resume 常用方法:resume,read,pipe,pause 客户端的 HTTP 响应 服务器的 ...
- WC2020 Cu 记
由于今年的 WC 既不 W 也不 C,所以其实应该叫吸吸F线上推广 3M 原则记 Day1 上午听了一会儿课跑去写题了,写着写着就摸了起来. 下午也摸了 晚上员交发现有好多听过的和好多好多没听过的 怎 ...
- 2020-07-23:开启rdb后,redis的启动流程是怎样的?
福哥答案2020-07-23: Redis 在完成初始化全局服务器配置,加载配置文件,初始化服务器,开始加载持久化的数据到内存中.如果启用了 appendonly 了,则Redis从 appendfi ...
- JavaScript - async/await 基础示例
一个函数如果被 async 修饰,无论内部是否有 await的异步操作,都会返回一个 Promise 对象 demo 1 async function basicAsync() { let resul ...