
火眼推出Windows免费渗透测试套件,包含140多款工具
火眼推出Windows免费渗透测试套件,包含140多款工具
2019年3月28日,火眼发布了一个包含超过140个开源Windows渗透工具包,红队渗透测试员和蓝队防御人员均拥有了顶级侦察与漏洞利用程序集。该工具集名为“CommandoVM”。
安全工作者在对系统环境进行渗透测试时常常会自己配置虚拟机,如果是Linux的话还好,还有Kali Linux可以用。但是碰上Windows环境就惨了,往往配置虚拟机环境就要好几个小时。一边要维护自定义的虚拟机环境,一边还要时常升级集成的工具套件,花费的时间成本颇高。最近火眼推出了一款面向红队的Commando VM渗透测试套件,有需要的小伙伴可以看一看,免费又好用。

火眼旗下麦迪安网络安全公司顾问以及Commando VM套件的联合创建者 Jake Barteaux 表示:
在进行内部渗透测试时,我身边的大部分渗透测试工程师都会先自行配置一个Windows测试环境。能不能把这个环境配置好,配得有多快,已然成为了衡量渗透测试工程师手艺高低的标准了。其中很多人都会再自己配置的环境中集成Commando中也有的工具,不过在对Windows进行渗透测试时大家并没有形成一个标准的工具集。
这一次火眼推出的标准化工具套件解决了两个最关键的问题。其一是整合了最优秀的渗透测试工具,无需再花很多时间去寻觅。其二则是2013年发布的Kali Linux继承了超过600款安全、取证和探索工具,Commando选取了其中适用于Windows平台的精华工具,其中很多还是Windows平台原生支持的。
而渗透测试人员面临的第二个问题就是工具集的维护。Commando VM将所有工具打包到一个发行版中可以加快维护速度,修补和更新都更加简单。
关于Commando VM
火眼本次推出的Commando VM套件面向Windows平台构建,属于此前发布的FLARE VM套件的全新迭代版本,后者专攻逆向工程和恶意软件分析,Commando VM功能更加全面,是Windows环境中内部渗透测试的首选平台。
使用基于Windows平台构建的虚拟机环境有以下几点明显优势:
1、原生支持Windows和Active Directory;
2、可作为C2框架的临时工作区;
3、更便捷的共享和交互式操作支持;
4、支持PowerView和BloodHound等工具;
5、对测试目标不产生任何影响。
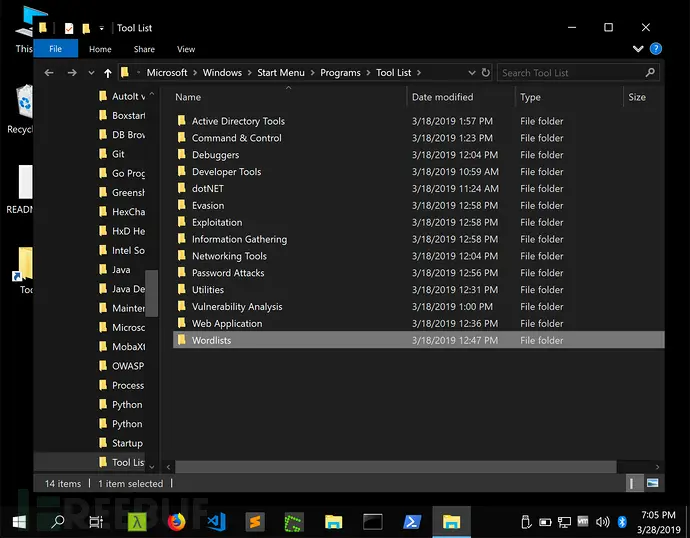
工具列表(详见文末GitHub地址)
Commando VM使用Boxstarter、Chocolatey和MyGet软件包来安装所有软件,并提供多种用于渗透测试的工具和实用程序,共计140多款,涵盖以下领域:
Nmap
Wireshark
Covenant
Python
Go
Remote
Server Administration Tools
Sysinternals
Mimikatz
Burp-Suite
x64dbg
Hashcat
红蓝对抗中的双方都可以从Commando VM获益,对于蓝队而言该套件提供了高性能的网络审计和检测能力。

安装
建议在虚拟机中部署Commando VM,使用虚拟机软件的快照功能减少重新配置环境所需的时间,虚拟机环境要满足以下最低要求:
60GB磁盘空间
2GB内存
在完成虚拟机的基本配置后安装Windows镜像,支持:
Windows 7 Service Pack 1
Windows 10
建议使用Windows 10镜像以支持更多功能。
系统安装完成后建议添加配套的虚拟机工具(例如VMware Tools)以支持复制/粘贴、屏幕显示调整等其他设置。虚拟机环境配置成功后,以下所有的步骤均在该环境中操作。
1、运行Windows Update确保系统已更新至最新版。建议更新完成后重启系统再次检查。
2、确保系统为最新版本后建立快照,万一需要重新配置的话可省去安装系统的时间。
3、下载GitHub上的Commando VM文件并解压缩。
4、找到解压缩后的文件夹目录,使用管理员权限打开PowerShell会话(安装Commando VM需要修改系统设置)。
5、键入以下命令将PowerShell的执行策略更改为不受限制,并在PowerShell提示时回答“ Y ”:Set-ExecutionPolicy unrestricted
6、执行install.ps1安装脚本。系统将提示输入当前用户的密码。Commando VM需要当前用户的密码才能在重启后自动登录。可以通过命令行“-password ”来指定当前用户的密码。
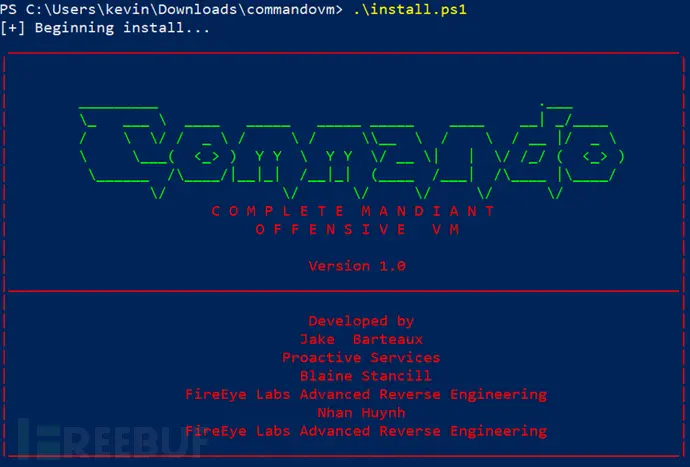
7、剩下的安装过程需要联网并自动执行,根据网络速度可能需要2至3小时完成。期间虚拟机系统会重启多次。安装完成后,PowerShell保持打开状态,键入任意键可退出,完成后的桌面如下:
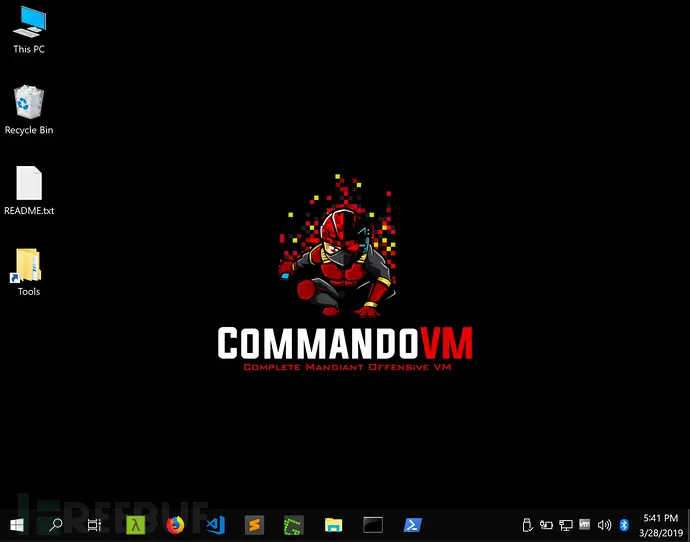
8、看到这个桌面后再次重启系统保证所有配置生效。重启后再次建立快照以便不时之需。
传送门
Commando VM 页面:https://www.fireeye.com/blog/threat-research/2019/03/commando-vm-windows-offensive-distribution.html
Commando VM 项目地址:https://github.com/fireeye/commando-vm
鉴于国内的网络状况,脚本安装过程过于艰难,共享一个已安装好打包的虚拟机。
链接:https://pan.baidu.com/s/1sKejMtNhO4u2qxxZ4LOP_Q
提取码:pkwr
声明:本文章转自 freebuf Freddy 如有侵权联系博主删除
火眼推出Windows免费渗透测试套件,包含140多款工具的更多相关文章
- 安装FireEye渗透测试套件commando-vm
前两天FireEye开源了套他们自己的渗透测试工具,玩了下,这里简单讲一下我安装的过程. 1.首先是虚拟机,在virtualbox或者vmware中安装一个新的Windows系统,win7或者win1 ...
- python渗透测试入门——基础的网络编程工具
<Python黑帽子--黑客与渗透测试编程之道学习>这本书是我在学习安全的过程中发现的在我看来十分优秀的一本书,业内也拥有很高的评价,所以在这里将自己的学习内容分享出来. 1.基础的网络编 ...
- 无线安全渗透测试套件WiFi-Pumpkin新版本发布
WiFi-Pumpkin是一款无线安全检测工具,利用该工具可以伪造接入点完成中间人攻击,同时也支持一些其它的无线渗透功能.旨在提供更安全的无线网络服务,该工具可用来监听目标的流量数据,通过无线钓鱼的方 ...
- 火眼发布Windows攻击工具集
导读 渗透测试员的喜讯:安全公司火眼发布Windows攻击工具集--足足包含140个程序. Kali Linux 已成为攻击型安全专家的标配工具,但对需要原生Windows功能的渗透测试员来说,维护良 ...
- github渗透测试工具库
本文作者:Yunying 原文链接:https://www.cnblogs.com/BOHB-yunying/p/11856178.html 导航: 2.漏洞练习平台 WebGoat漏洞练习平台: h ...
- github渗透测试工具库[转载]
前言 今天看到一个博客里有这个置顶的工具清单,但是发现这些都是很早以前就有文章发出来的,我爬下来后一直放在txt里吃土.这里一起放出来. 漏洞练习平台 WebGoat漏洞练习平台:https://gi ...
- 首款中文渗透测试专用Linux系统—MagicBox
1. MagicBox的介绍 首款中文渗透测试专用Linux系统——MagicBox即将问世,中文名称:“魔方系统”,开发代号:Genesis.第一版本发布时间计划为2012年12月5日 这是 ...
- Windows渗透测试中wmi的利用
0x01 关于WMI WMI可以描述为一组管理Windows系统的方法和功能.我们可以把它当作API来与Windows系统进行相互交流.WMI在渗透测试中的价值在于它不需要下载和安装, 因为WMI是W ...
- 谁来教我渗透测试——黑客应该掌握的Windows基础
今天我们看看作为一个黑客对于Windows应该掌握哪些基础知识,主要内容包含以下四个方面: 系统目录.服务.端口和注册表: 黑客常用的DOS命令及批处理文件的编写: 黑客常用的快捷键,以及如何优化系统 ...
随机推荐
- spring cloud eureka 服务端开启密码认证后,客户端无法接入问题
Eureka服务端开启密码的认证比较简单 在pom文件中加入: <dependency> <groupId>org.springframework.boot</group ...
- SVN使用教程(基于SAE)
TortoiseSVN is an easy-to-use SCM / source control software for Microsoft Windows and possibly the b ...
- OpenGL(二十) glutSpecialFunc响应键盘方向控制键
OpenGL的glut中使用glutMouseFunc函数注册鼠标响应事件,使用glutKeyboardFunc函数注册键盘响应事件,对键盘上特殊的4个方向按键的响应函数是glutSpecialFun ...
- Tinyhttpd - 超轻量型Http Server,使用C语言开发,全部代码只有502行(包括注释),附带一个简单的Client(Qt也有很多第三方HTTP类)
- 2. Tinyhttpd tinyhttpd是一个超轻量型Http Server,使用C语言开发,全部代码只有502行(包括注释),附带一个简单的Client,可以通过阅读这段代码理解一个 Htt ...
- boost库交叉编译(Linux生成ARM的库)
1. 环境: Linux系统:Ubuntu 14.04 编译工具:arm-fsl-linux-gnueabi-gcc 2.下载boost源码: 地址:https://sourceforge.net/p ...
- typescript Json Convert
关键代码 this.data={}; // json string this.dataStr=JSON.stringify(this.data); // json object this.conver ...
- 自动启动 Windows 10 UWP 应用
原文: https://docs.microsoft.com/zh-cn/windows/uwp/xbox-apps/automate-launching-uwp-apps 简介 开发人员有多种选项可 ...
- 什么是BSON?
BSON( Binary Serialized Document Format) 是一种二进制形式的存储格式,采用了类似于 C 语言结构体的名称.对表示方法,支持内嵌的文档对象和数组对象,具有轻量性. ...
- phpstudy+phpstorm+debug
文:phpstudy+phpstorm+debug 一.配置前说明: 1.phpStudy集成了XDebug扩展,所以不用单独下载XDebug. 2.打开XDebug扩展:其它选项菜单 > PH ...
- 12 寸 Retina MacBook 的大秘密: 可用移动电源充电
苹果新款12寸Retina MacBook虽然只有一个USB-C接口,但这个接口的能力却十分强大.它不仅可以进行数据传输和视频输出,还能接收和输入电源.这也就是说,你可以使用移动电源对其进行充电,如果 ...