
[端口安全]Hydra密码爆破
0x01 简介
Hydra中文名:九头蛇,这是一款相当强大的爆破工具,它基本支持了所有可爆破协议,而且容容错率非常好
2018年到2019年各个站点的脚本技术安全性越来越高,例如SQL,XSS可利用性几率较小,大多数的网站且拥有防火墙。
但是由于运维的安全意识薄弱还是会存在弱口令这类漏洞,弱口令在渗透手法里算不得高明,但也是排行较高的渗透手法,简单,暴力。是它的代名词。
对于端口的爆破,首先要有一个好的字典,这里主要介绍kali里面水螅的爆破,不过能不能爆破成功还是需要你有一个好的字典。
0x02 常见参数
-R:继续从上一次进度接着破解

-S:大写,采用SSL链接

-s  <PORT>:小写,可通过这个参数指定非默认端口

-l  <LOGIN>:指定破解的用户,对特定用户破解

-L  <FILE>:指定用户名字典

-p  <PASS>:小写,指定密码破解,少用,一般是采用密码字典

-P  <FILE>:大写,指定密码字典

-e  <ns>:可选选项,n:空密码试探,s:使用指定用户和密码试探

-C  <FILE>:使用冒号分割格式,例如“登录名:密码”来代替 -L/-P 参数

-M  <FILE>:指定目标列表文件一行一条

-o  <FILE>:指定结果输出文件

-f :在使用-M参数以后,找到第一对登录名或者密码的时候中止破解

-t <TASKS>:同时运行的线程数,默认为16

-w <TIME>:设置最大超时的时间,单位秒,默认是30s

-v / -V:显示详细过程

server:目标ip

service:指定服务名,支持的服务和协议:telnet ftp pop3[-ntlm] imap[-ntlm] smb smbnt http[s]-{head|get} http-{get|post}-form http-proxy cisco cisco-enable vnc ldap2 ldap3 mssql mysql oracle-listener postgres nntp socks5 rexec rlogin pcnfs snmp rsh cvs svn icq sapr3 ssh2 smtp-auth[-ntlm] pcanywhere teamspeak sip vmauthd firebird ncp afp等等

OPT:可选项
0x03 使用案例
3.1 破解SSH:
hydra -L user.txt -P passwd.txt -o ssh.txt -vV -t 5 96.95.95.125 ssh
注:-L指定用户字典 -P 指定密码字典 -o把成功的输出到ssh.txt文件 -vV显示详细信息
3.2 破解FTP
hydra -L user.txt -P passwd.txt -o ftp.txt -t 5 -vV 96.96.96.126 ftp
注:-L指定用户名列表 -P指定密码字典 -o把爆破的输出到文件 -t指定线程 -vV 显示详细信息
3.3 破解3389远程登录
hydra 96.96.95.125 -L user.txt -P passwd.txt -V rdp
0x04 密码字典
4.1 kali默认字典
暴力破解能成功最重要的条件还是要有一个强大的密码字典!Kali默认自带了一些字典,在 /usr/share/wordlists 目录下:
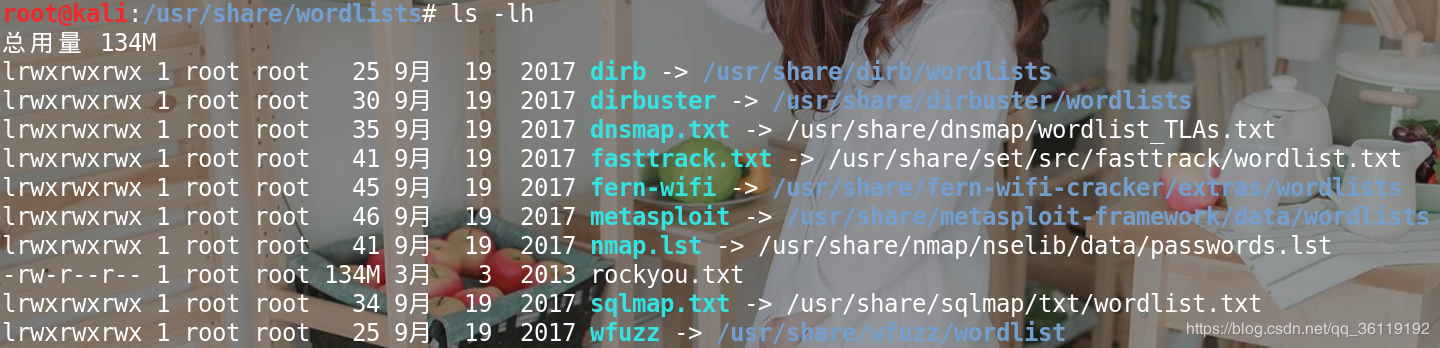
dirb:
big.txt #大的字典

small.txt #小的字典

catala.txt #项目配置字典

common.txt #公共字典

euskera.txt #数据目录字典

extensions_common.txt #常用文件扩展名字典

indexes.txt #首页字典

mutations_common.txt #备份扩展名

spanish.txt #方法名或库目录

others #扩展目录,默认用户名等

stress #压力测试

vulns #漏洞测试
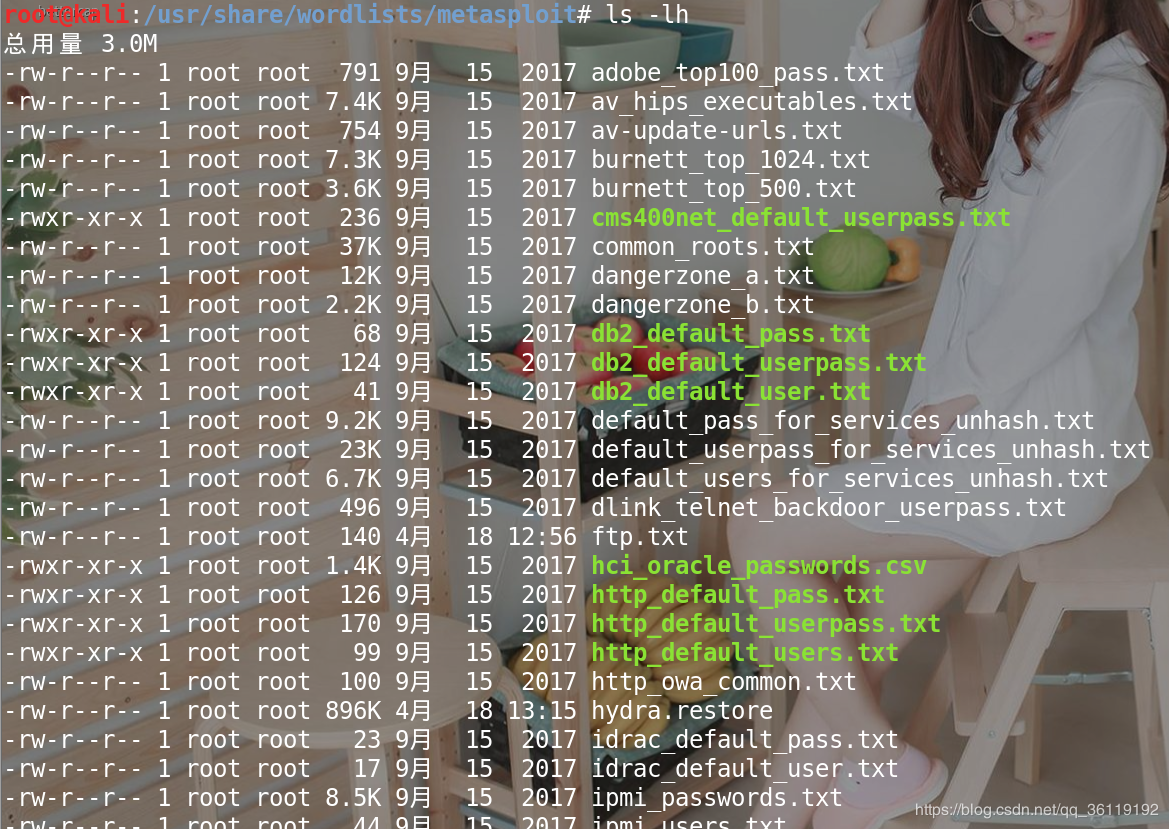
4.2 Metasploit集成字典
metasploit下有各种类型的字典,在 /usr/share/wordlists/metasploit 目录下:
4.3 其他字典
这些集成在kali上的字典虽说包含的内容并不少,不过这些已经公开了很多年了,相信任何一个有安全意识的公司都不会采用其中大部分密码的。
4.3.1 所以说好的字典还是要慢慢收集的,这里我就分享一个我经常用的字典吧:

链接: https://pan.baidu.com/s/1aXoTqXxyyy5L-wOjeI85rQ 提取码: mw5q
4.3.2 这里再放上猪猪侠大佬的一个字典集合吧:
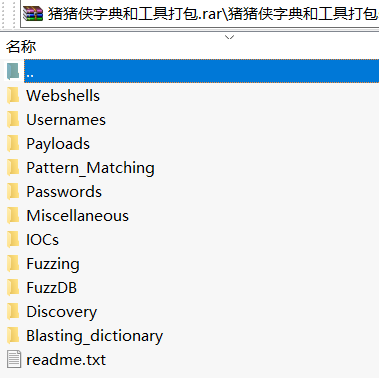
链接: https://pan.baidu.com/s/1J2jU2VMKT3t1Au6_bJU8rA 提取码: 9jv8
参考链接:
https://blog.csdn.net/qq_36119192/article/details/84325850
[端口安全]Hydra密码爆破的更多相关文章
- Hydra—密码爆破神器
公司邮箱系统密码复杂度规则:字母大小写.数字.特殊字符,四选三,长度8位以上.这种复杂度的密码看着是比较安全的,但因历史原因,邮箱系统开放了外网登陆权限,加之公司人数众多,必然会有少量员工把自己的密码 ...
- Hydra(爆破神器)使用方法
工具介绍 hydra是一个自动化的爆破工具,暴力破解弱密码,是一个支持众多协议的爆破工具,已经集成到KaliLinux中,直接在终端打开即可. hydra支持的服务有: POP3,SMB,RDP,SS ...
- [原创]K8Cscan插件之Windows密码爆破
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
- [原创]K8Cscan插件之Mysql密码爆破
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
- [原创]内网SSH密码爆破工具sshcrack(配合Cscan批量弱口令检测)
0x000 前言 sshcrack是一个命令行下的SSH密码爆破工具,适用于内渗中SSH密码检测 当然也可用于外网SSH密码爆破,支持Windows/Linux,其它系统未测.Tip1 0x001 目 ...
- 安全测试——利用Burpsuite密码爆破(Intruder入侵)
本文章仅供学习参考,技术大蛙请绕过. 最近一直在想逛了这么多博客.论坛了,总能收获一堆干货,也从没有给博主个好评什么的,想想着实有些不妥.所以最近就一直想,有时间的时候自己也撒两把小米,就当作是和大家 ...
- 数据库密码爆破HexorBase
数据库密码爆破HexorBase 数据库服务是服务器上最常见的一类服务.由于数据库保存大量的敏感信息,所以它的安全非常重要.测试数据库服务安全的重要方式,就是检查口令的强壮度. Kali Li ...
- Burp_用户名密码爆破
burp 全称 Burp Suite, 是用于攻击web 应用程序的集成平台.它包含了许多工具,可以抓包可以爆破也可以扫描漏洞. 主要组件如下: Proxy--是一个拦截HTTP/S的代理服务器,作为 ...
- SQL Server密码爆破工具SQLdict
SQL Server密码爆破工具SQLdict SQL Server是Windows系统常用的数据库服务器.它广泛采用用户名和密码方式,进行身份认证.Kali Linux提供一款专用的数据库密码爆破工 ...
随机推荐
- SecureCRT和SecureFX的安装和破解
1.SecureCRT & SecureFX 介绍 1.1 SecureCRT SecureCRT 是一款终端仿真软件,和 Putty 的功能类似. 不过相比Putty比较简单的功能,Secu ...
- Computer Vision_33_SIFT:An Improved RANSAC based on the Scale Variation Homogeneity——2016
此部分是计算机视觉部分,主要侧重在底层特征提取,视频分析,跟踪,目标检测和识别方面等方面.对于自己不太熟悉的领域比如摄像机标定和立体视觉,仅仅列出上google上引用次数比较多的文献.有一些刚刚出版的 ...
- C++——static & const
静态成员 由关键字static修饰说明的类成员,称为静态类成员(static class member).虽然使用static修饰说明,但与函数中的静态变量有明显差异.类的静态成员为其所有对象共享,不 ...
- Spring Boot全局异常处理
本文为大家分享了Spring Boot全局异常处理,供大家参考,具体内容如下 1.后台处理异常 a.引入thymeleaf依赖 <!-- thymeleaf模板插件 --> <dep ...
- IDEA实用教程(二)
2. 基础设置 1) 进入全局设置 2) 更改主题 3) 修改主题字体 4) 修改代码编辑区字体 5) 修改控制台字体 图中3处修改控制台字体 图中4处修改控制台字体 6) 文件编码的设置 图中4处建 ...
- 6. kafka序列化和反序列化
https://blog.csdn.net/weixin_33690963/article/details/91698279 kafka序列化: 生产者在将消息传入kafka之前需要将其序列化成byt ...
- Linux网络编程综合运用之MiniFtp实现(四)
从今天开始,正式进入MiniFtp的代码编写阶段了,好兴奋,接下来很长一段时间会将整个实现过程从无到有一点点实现出来,达到综合应用的效果,话不多说正入正题: 这节主要是将基础代码框架搭建好,基于上节介 ...
- 河南省acm第九届省赛--《表达式求值》--栈和后缀表达式的变形--手速题
表达式求值 时间限制:1000 ms | 内存限制:65535 KB 难度:3 描述 假设表达式定义为:1. 一个十进制的正整数 X 是一个表达式.2. 如果 X 和 Y 是 表达式,则 X+Y, ...
- js 异步执行顺序
参考文章: js 异步执行顺序 1.js的执行顺序,先同步后异步 2.异步中任务队列的执行顺序: 先微任务microtask队列,再宏任务macrotask队列 3.调用Promise 中的res ...
- springboot+支付宝完成秒杀项目的初体验
springboot+支付宝完成秒杀项目的初体验 思考的问题: 首先是秒杀的商品查询,考虑到是热点数据,所以写一个接口读取当日批次的秒杀商品到redis中(那么接下来对商品的操作都放入redis中). ...