
20155301 Exp6 信息搜集与漏洞扫描
20155301 Exp6 信息搜集与漏洞扫描
实践内容
(1)各种搜索技巧的应用
(2)DNS IP注册信息的查询
(3)基本的扫描技术:主机发现、端口扫描、OS及服务版本探测、具体服务的查点
(4)漏洞扫描:会扫,会看报告,会查漏洞说明,会修补漏洞
实践过程
1.外围信息搜集
1.1通过DNS和IP挖掘目标网站的信息
(1)whois域名注册信息查询
- 下面是用metasploit搜索youku.com得到的结果
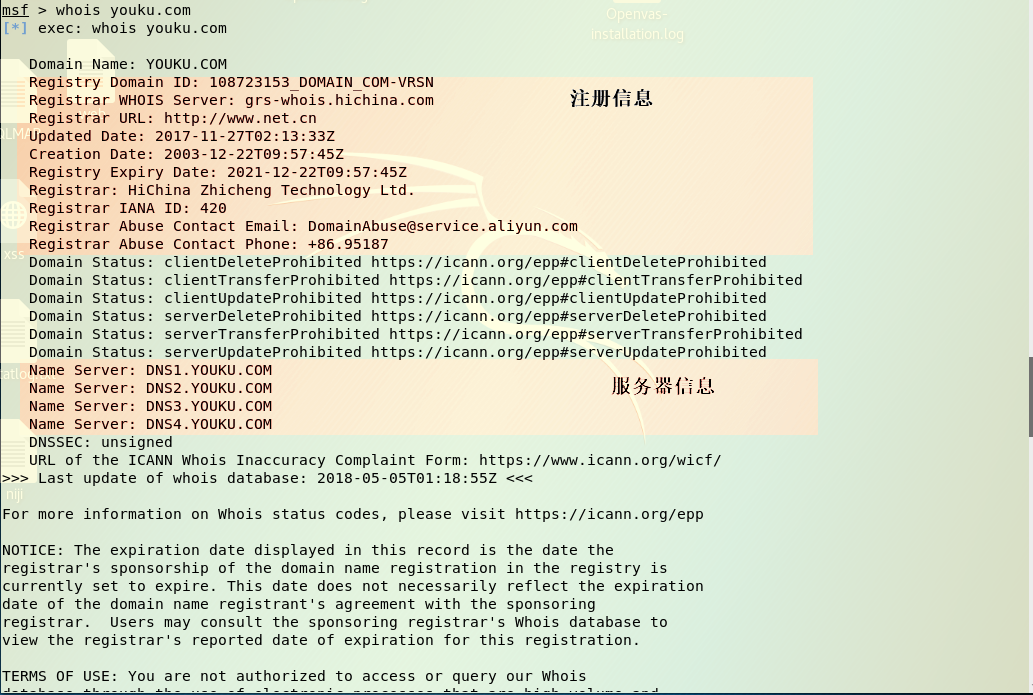
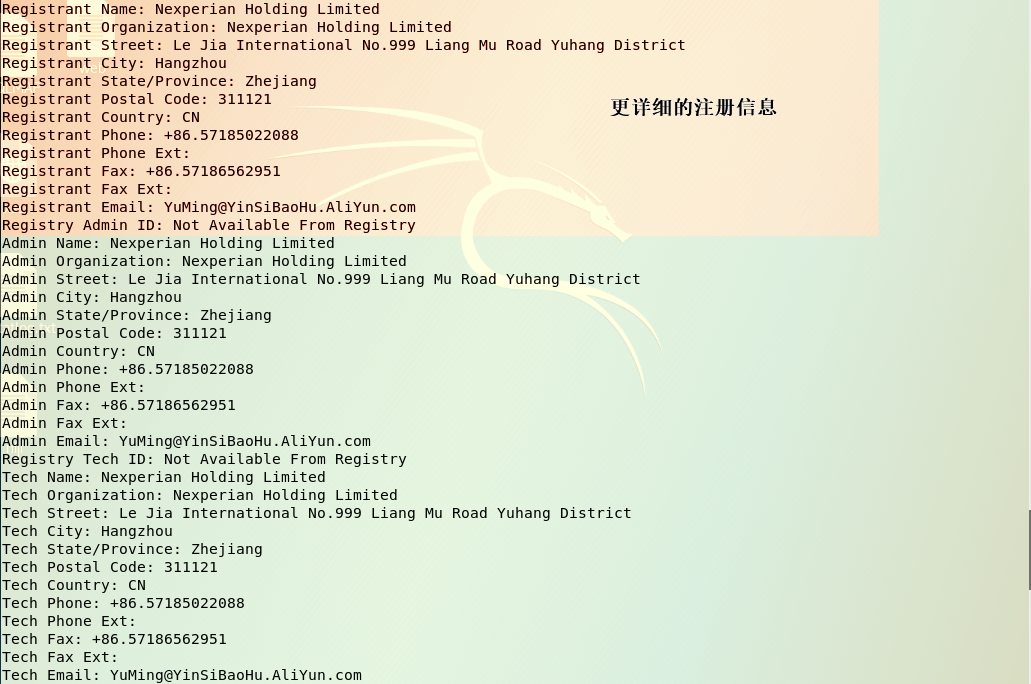
这些信息都是公开的,所以很容易查到。
(2)nslookup,dig域名查询
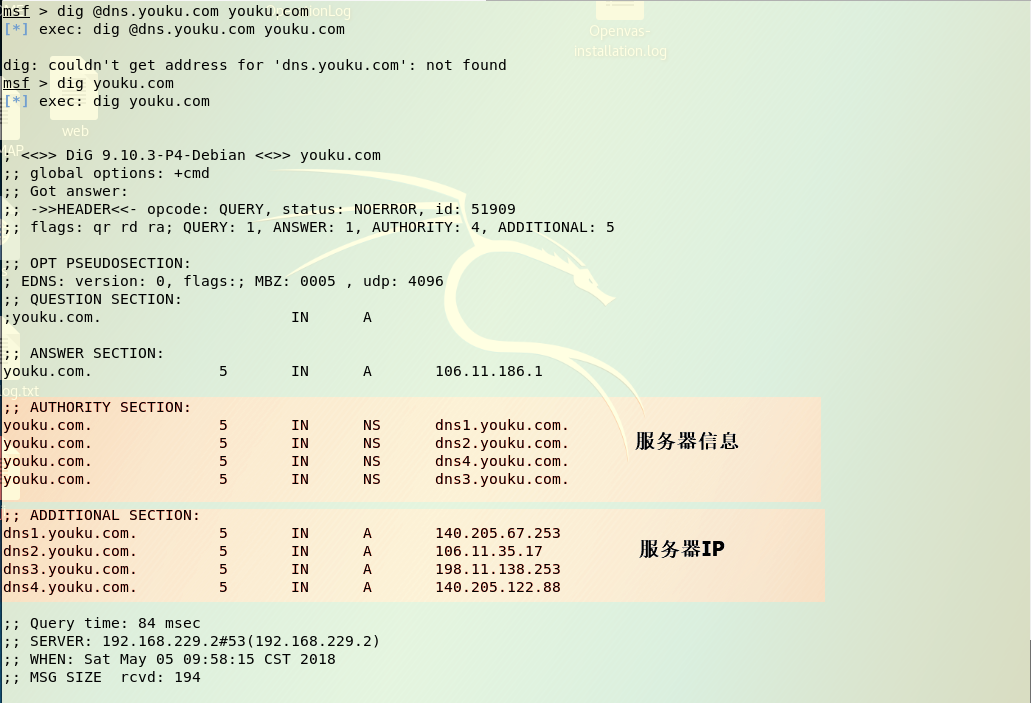
nslookup可以得到DNS解析服务器保存的Cache的结果,但并不是一定准确的。dig可以从官方DNS服务器上查询精确的结果,所以一般dig查询的结果要准确一些。
nslookup查询的结果
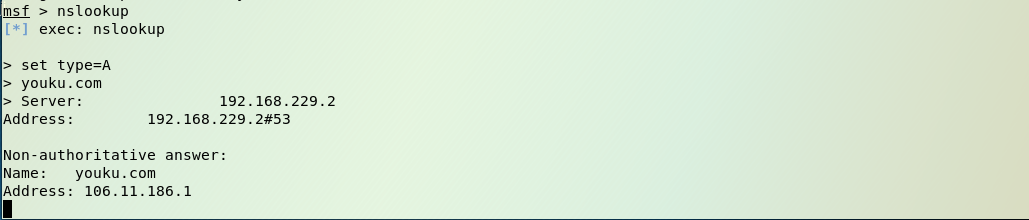
可以看到能够获得的信息非常少,这是因为这个结果来自于DNS解析服务器保存的Cache。
- dig查询的结果
(3)IP2反域名查询
- 登陆
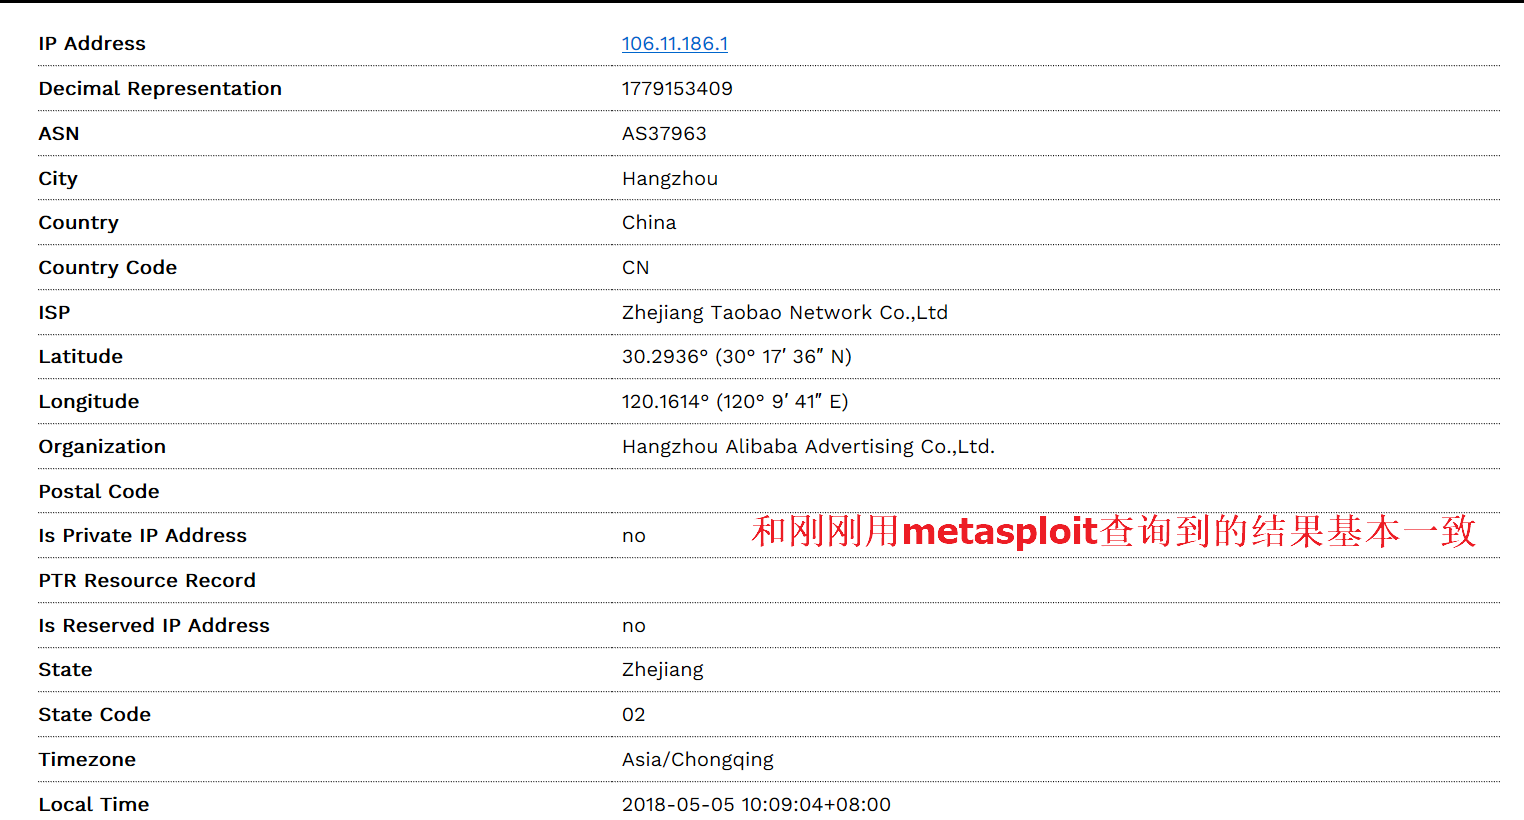
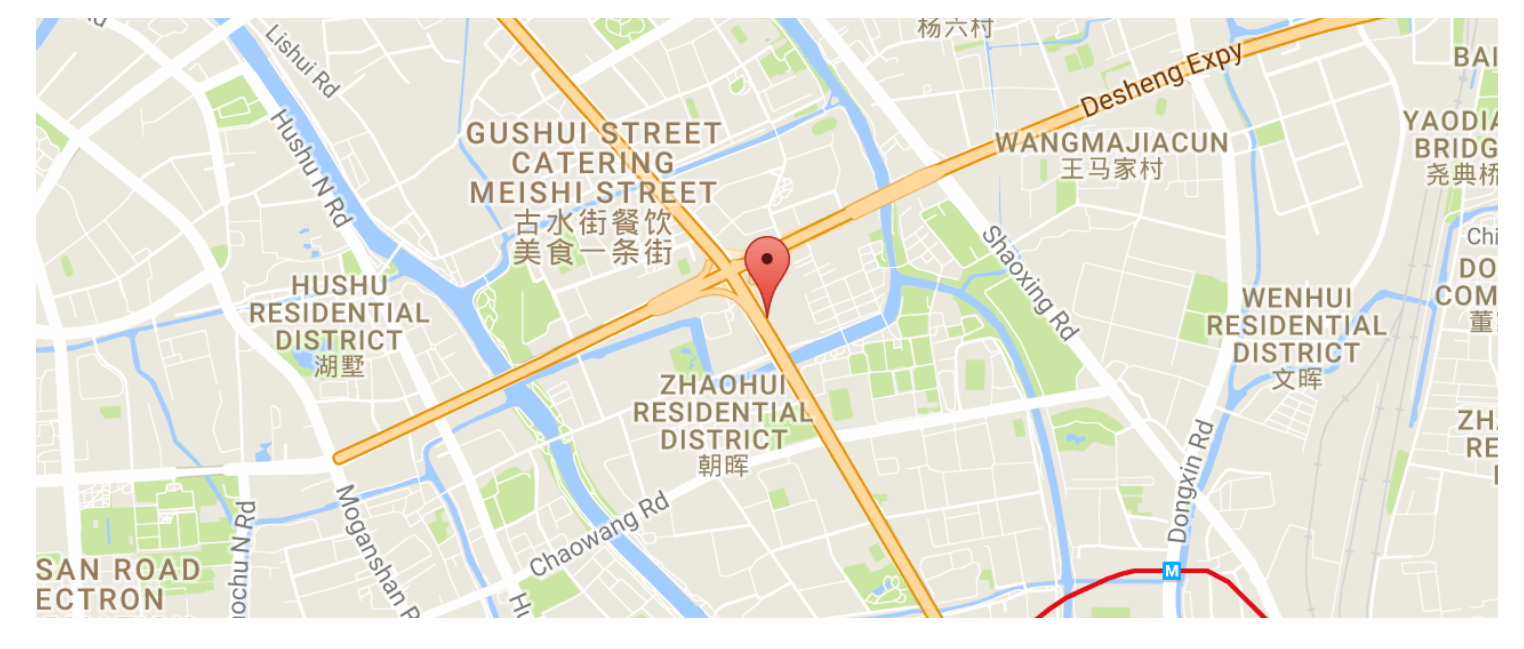
http://www.ip-adress.com/reverse_ip/,把刚刚查询到的优酷的IP地址输进去,不仅可以看到文字信息,还能通过地图看到具体位置。
1.2通过搜索引擎进行信息搜集
(1)搜索栏搜索
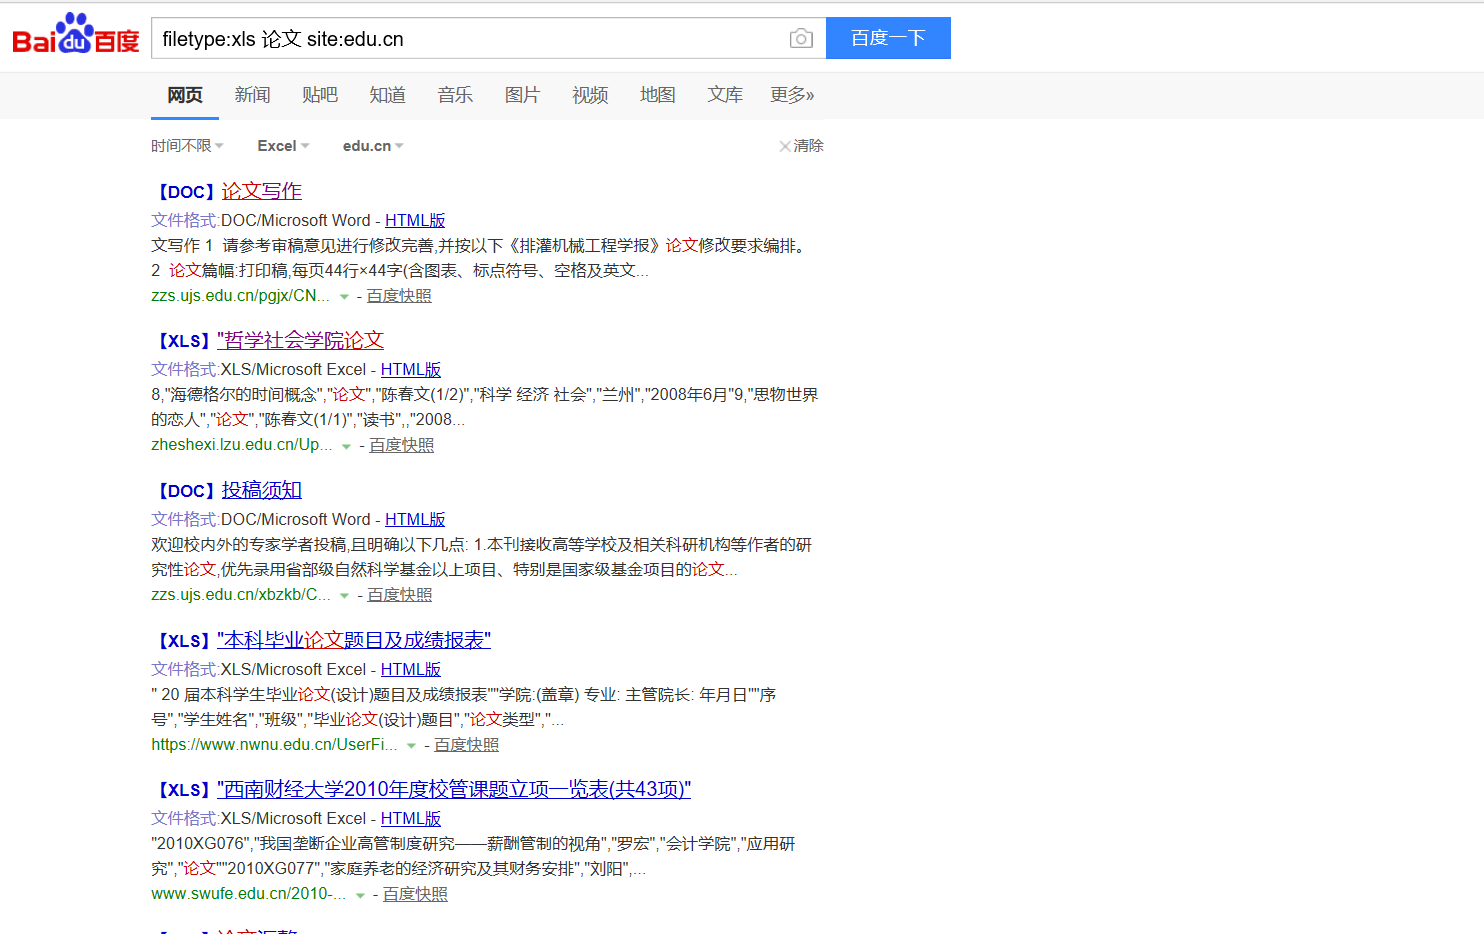
- 再百度中输入
filetype:xls 论文 site:edu.cn
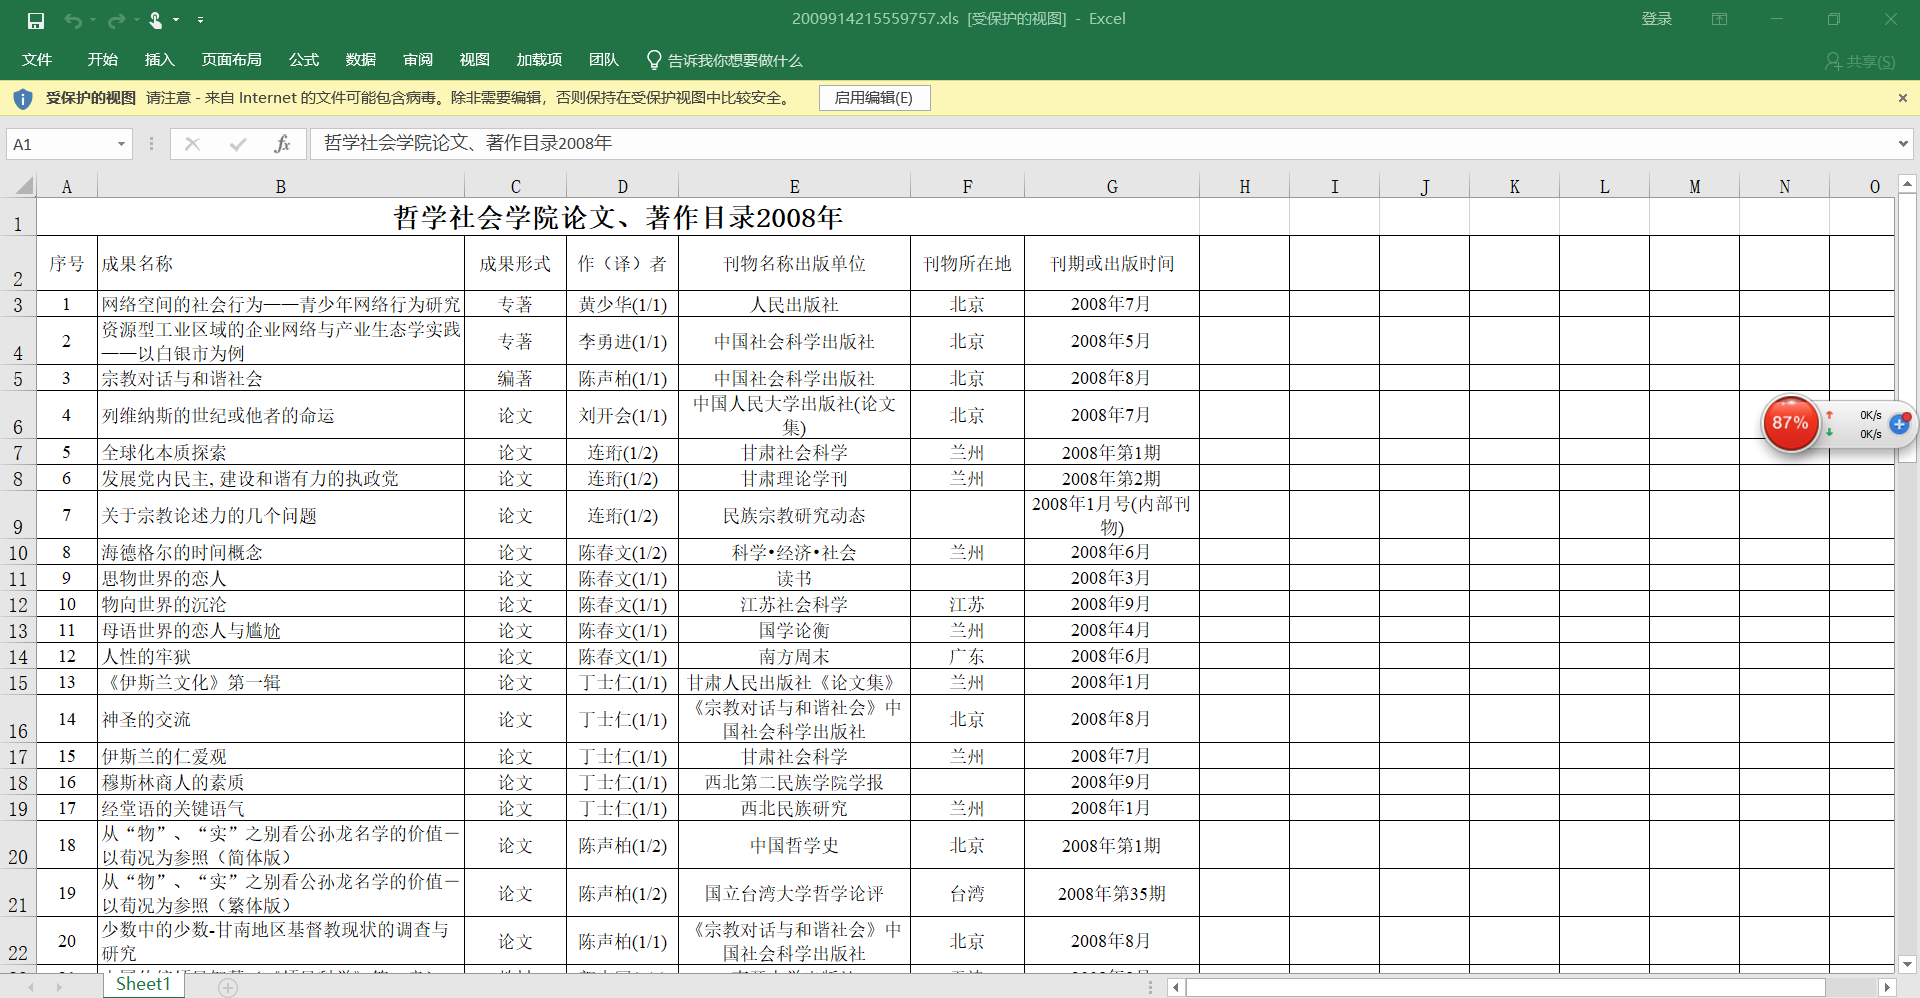
随便点开一个,看看
(2)搜索网址目录结构
- 自动化的工具:metasploit的brute_dirs,dir_listing,dir_scanner等辅助模块,主要是暴力猜解。
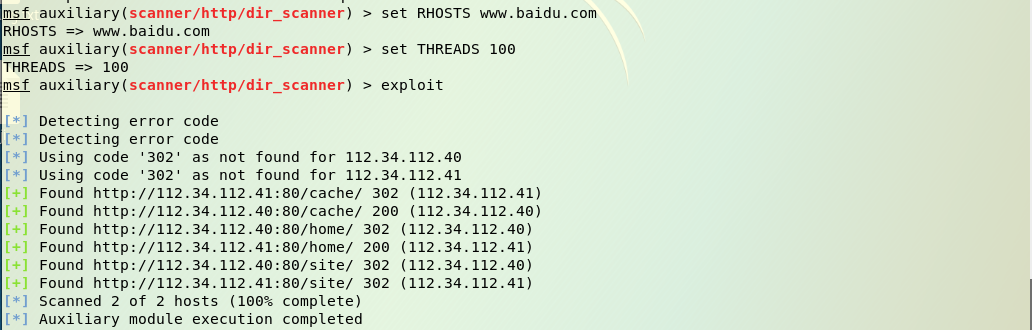
(3)搜索E-Mali
metasploit中有search_email_collector,进行针对性的搜集
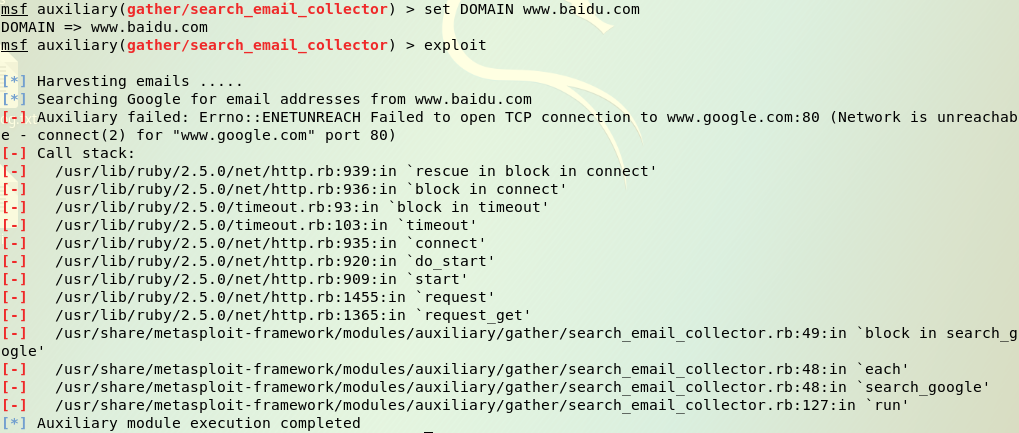
可以看到搜索失败了,因为无法访问www.google.com这个网站,所以tcp连接不成功,在浏览器中尝试进入谷歌主页也是显示无法连接。
(4)IP路由侦查工具
- 利用traceroute工具,它用于追踪数据包在网络上的传输时的全部路径,它默认发送的数据包大小是40字节。
在kali中输入traceroute 域名,查看结果
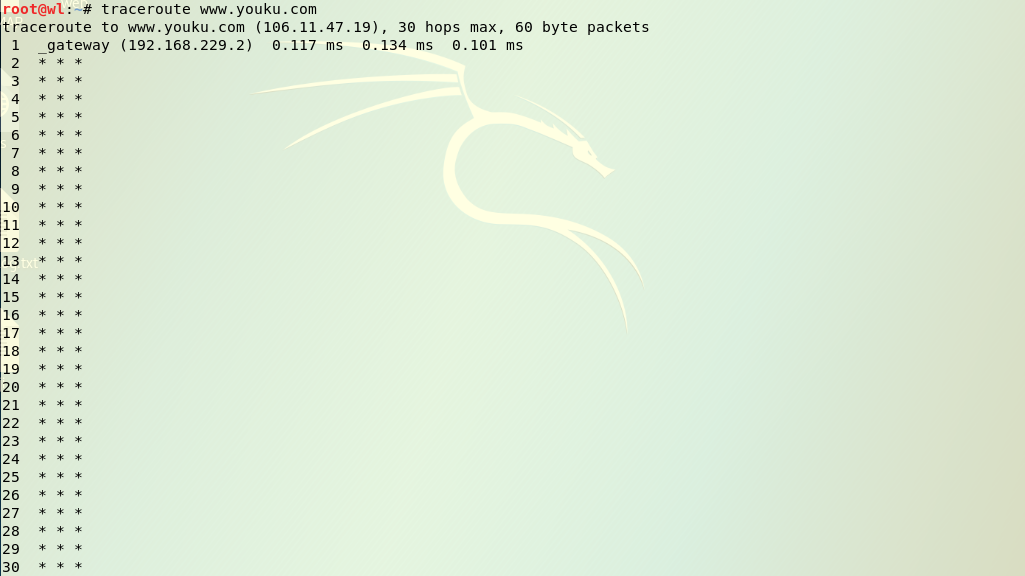
- 我们traceroute时,会看到有一些行是以星号表示的。出现这样的情况,可能是优酷的防火墙封掉了ICMP的返回信息,所以我们得不到什么相关的数据包返回数据。
2.主机探测和端口扫描
2.1 活跃主机扫描
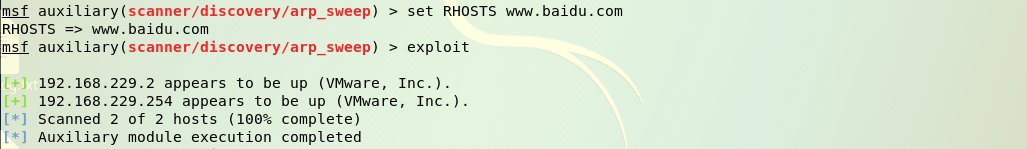
(1)metasploit中的arp_sweep模块
- arp_sweep 使用ARP请求枚举本地局域网的活跃主机,即ARP扫描器 udp_sweep 使用UDP数据包探测。
(2)Nmap探测
首先是用
nmap -sn 192.168.229.*扫描整个虚拟机网段的主机,得到如下结果
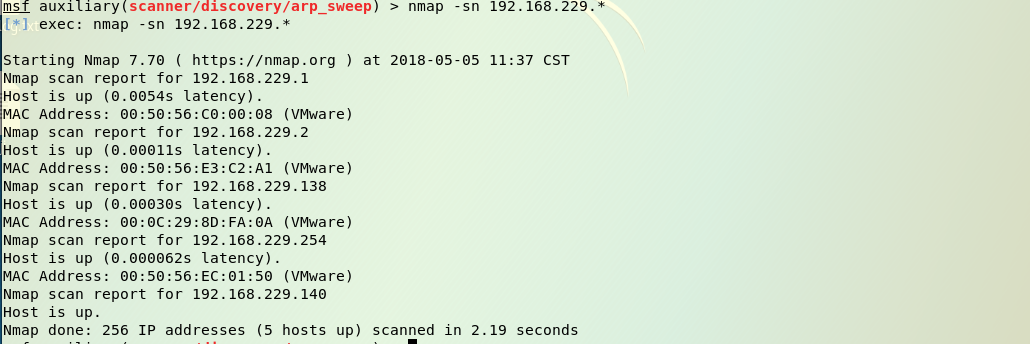
然后扫描了一下主机IP
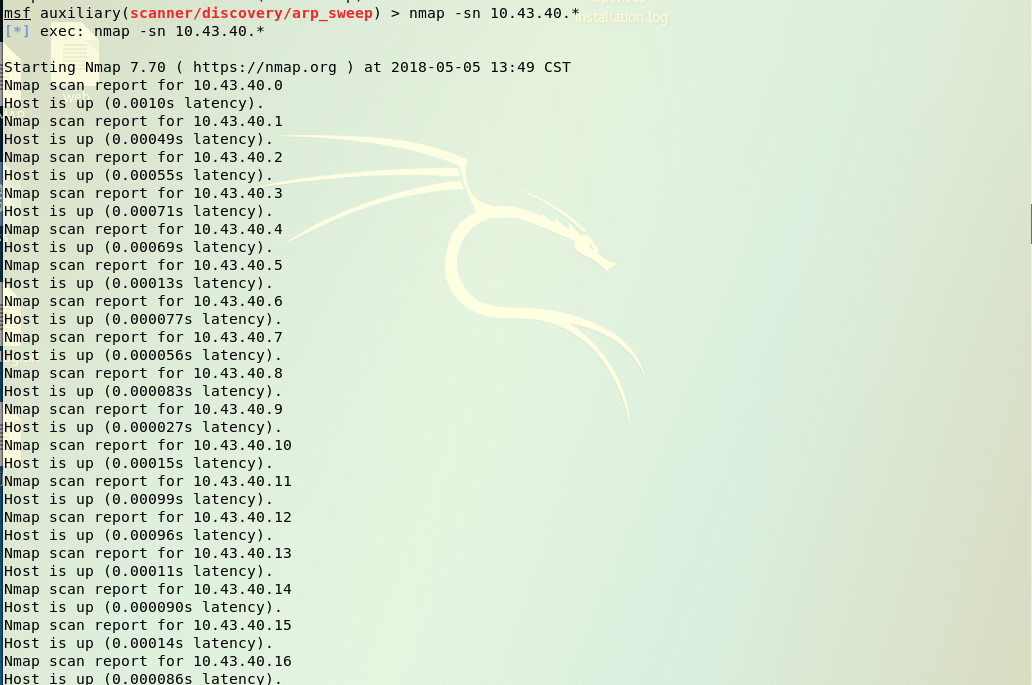
明显可以看到主机与kali的交互还是非常频繁的
在Kali终端下输入
nmap -sS -sU -top-ports 150 IP 地址,-sU表示扫描UDP端口-top-ports150表示分别扫描tcp和udp最有可能开放的150个端口。通过图片,我们看到开放的端口和对应的服务。
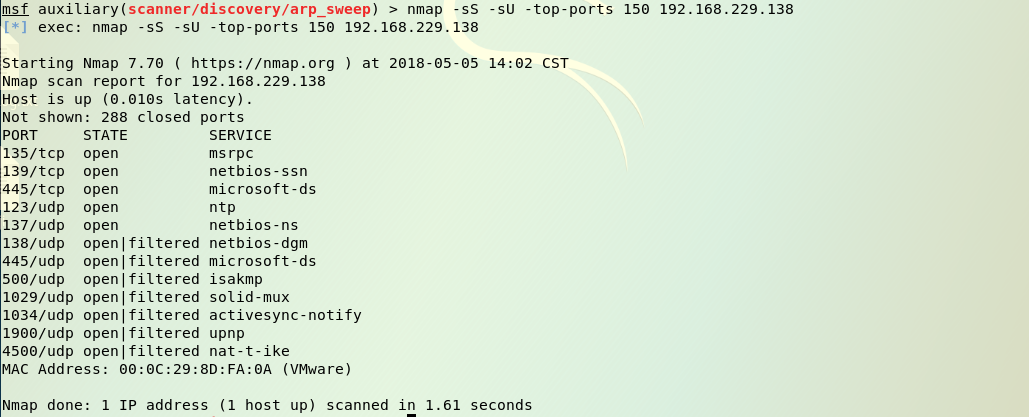
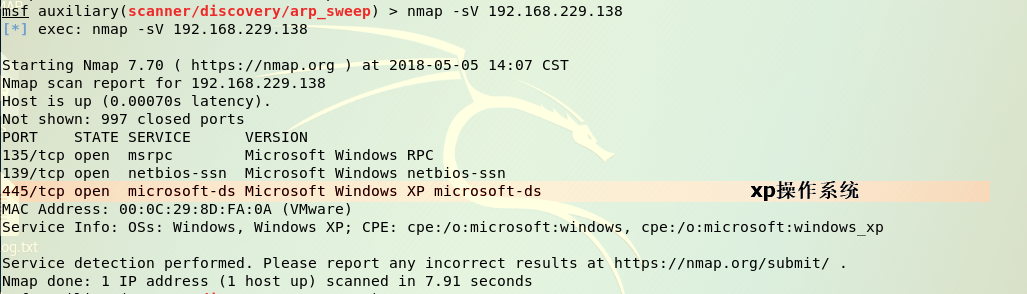
在Kali终端下输入
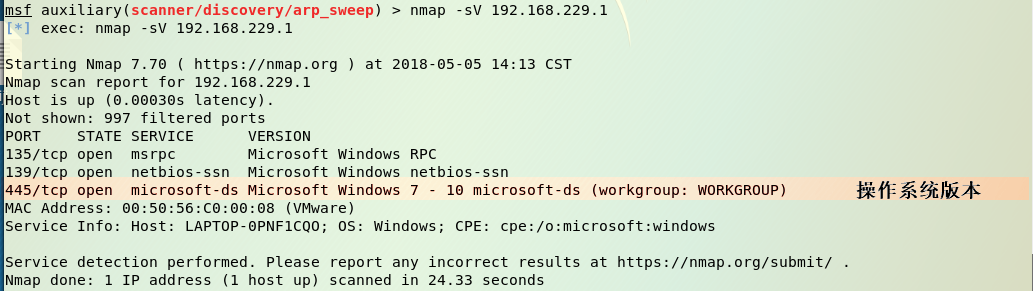
nmap -sV IP地址检测目标主机的服务版本。从455端口我们可以区分出来XP系统和Windows10系统。
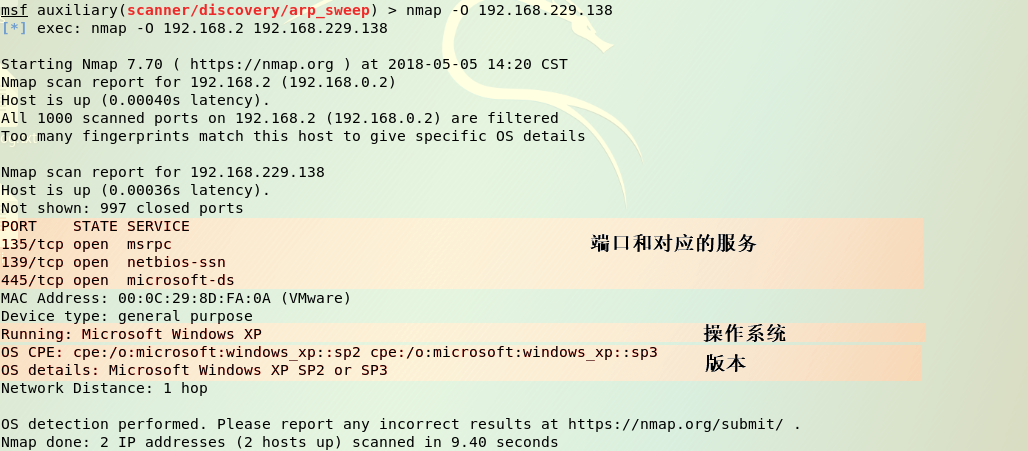
xp虚拟机
主机
nmap -O IP地址对操作系统进行扫描。
3.服务扫描和查点
- metasploit中有许多相关工具,大部分都在Scanner辅助模块,常以[service_name]_version(用以遍历主机,确定服务版本)和[service_name]_login(进行口令探测攻击)命名
可输入 search name:_version查看所有服务查点模块
3.1网络服务扫描
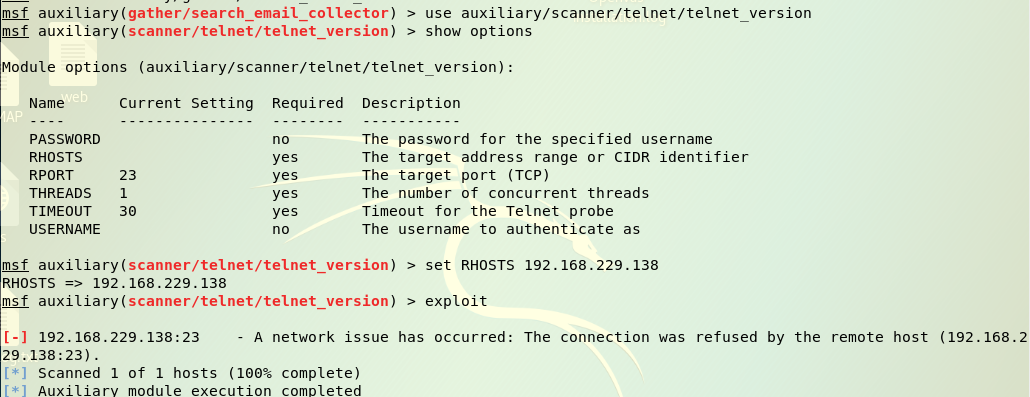
(1)telent服务扫描
- telent为用户提供了在本地计算机上完成远程主机工作的能力。在终端使用者的电脑上使用telnet程序,用它连接到服务器。终端使用者可以在telnet程序中输入命令,这些命令会在服务器上运行,就像直接在服务器的控制台上输入一样,我们可以用如下的命令扫描它。
输入msf > use auxiliary/scanner/telent/telent_version,配置完成后exploit
(2)SSH服务扫描
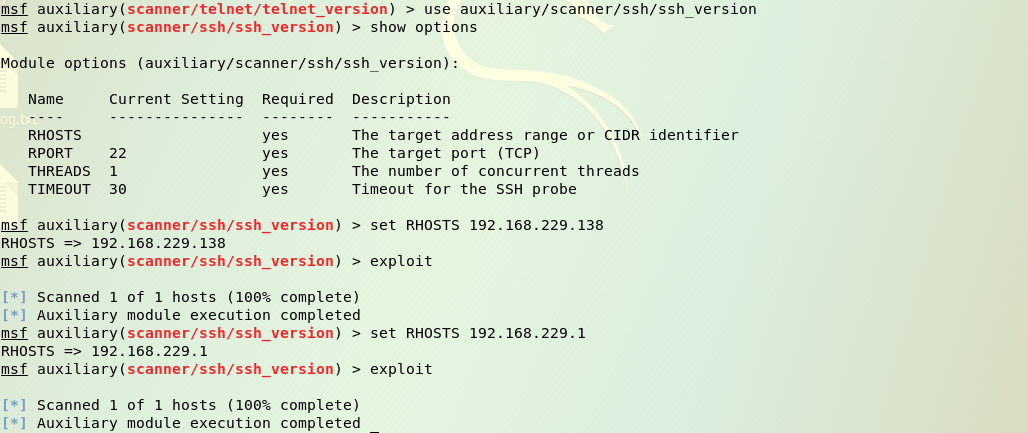
- SSH 是目前较可靠,专为远程登录会话和其他网络服务提供安全性的协议。利用SSH协议可以有效防止远程管理过程中的信息泄露问题,我们可以用如下的命令扫描它。
输入use auxiliary/scanner/ssh/ssh_version配置完成后exploit
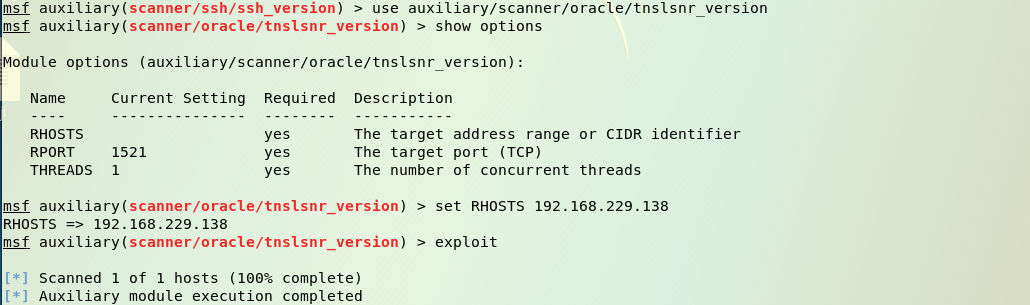
(3)Oracle数据库服务查点
- ORACLE数据库系统提供的以分布式数据库为核心的一组软件产品,是目前最流行的客户/服务器(CLIENT/SERVER)或B/S体系结构的数据库之一。我们可以用如下的命令扫描它。
输入use auxiliary/scanner/oracle/tnslsnr_version配置完成后exploit
网络漏洞扫描
OpenVAS漏洞扫描器
在Kali中输入
openvas-check-setup来查看openvas的安装状态:
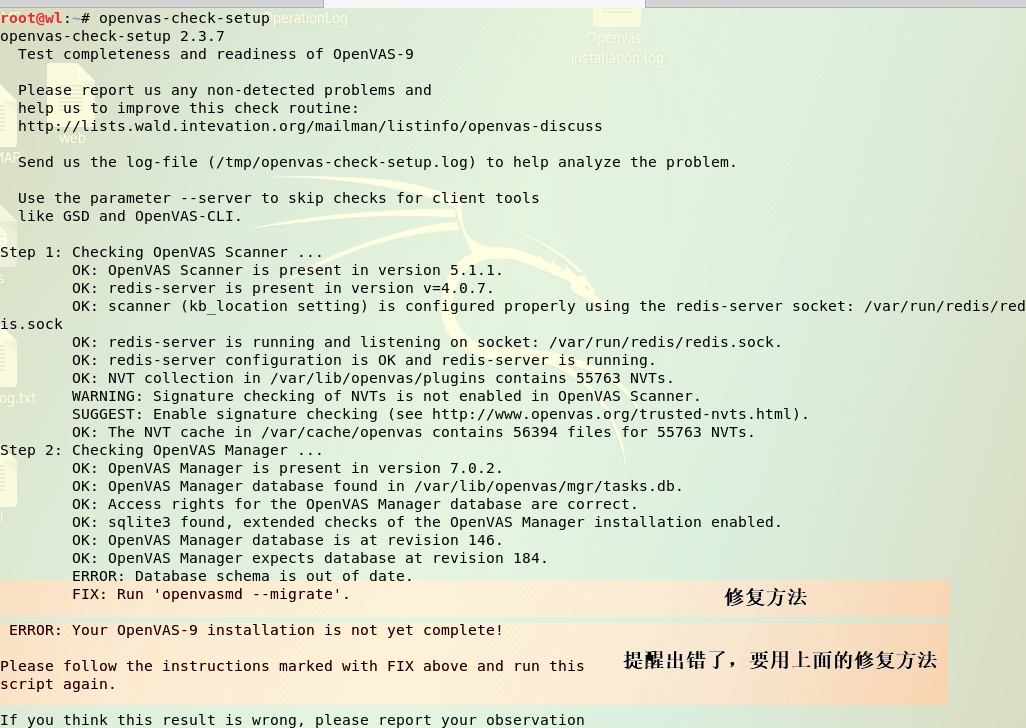
提醒我们要修复问题,输入
openvasmd --migrate之后再次尝试openvas-check-setup
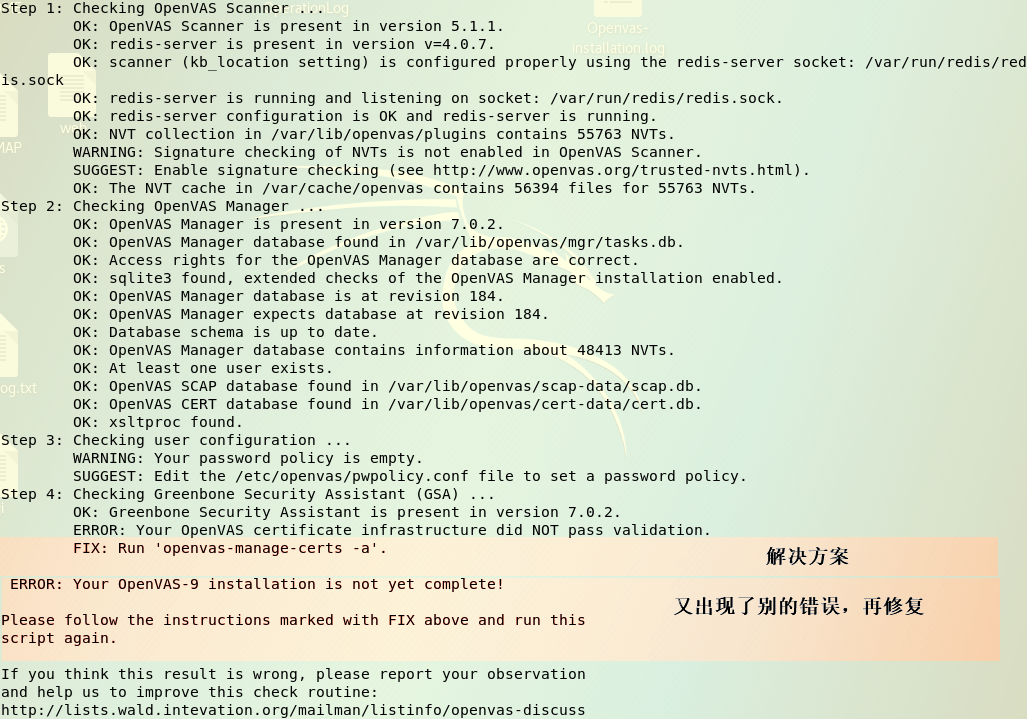
解决问题之后,输入
openvas-check-setup可以看到安装成功的画面
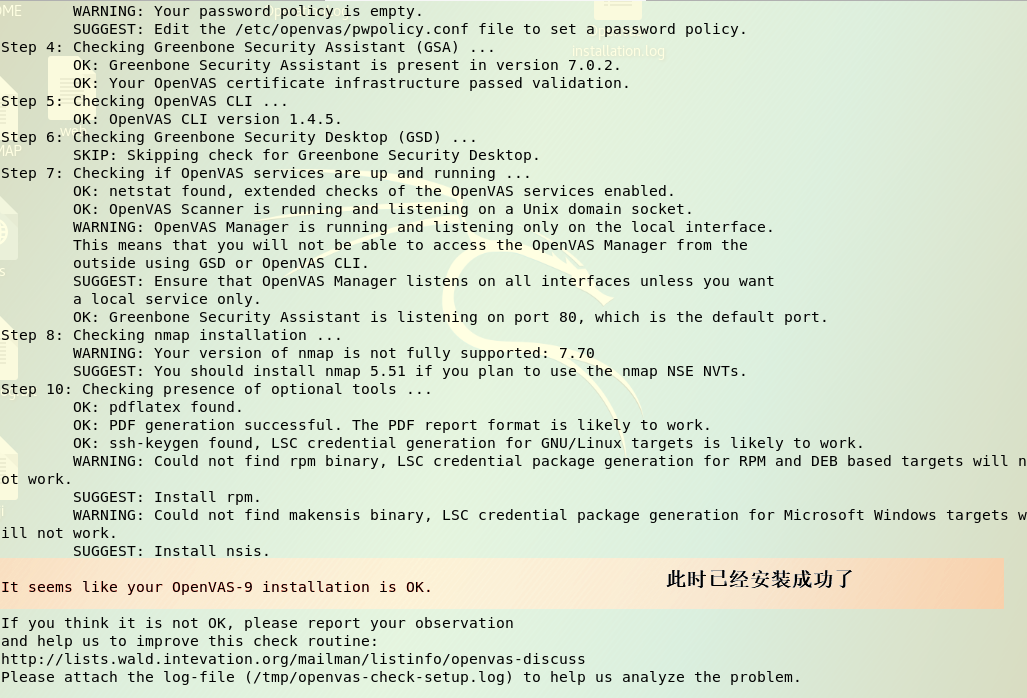
- 输入
openvas-start开启openvas。会自动跳转到网页https://127.0.0.1:9392 将xp虚拟机的IP地址填入相应位置之后开始扫描,扫描完毕后会出现下面的画面
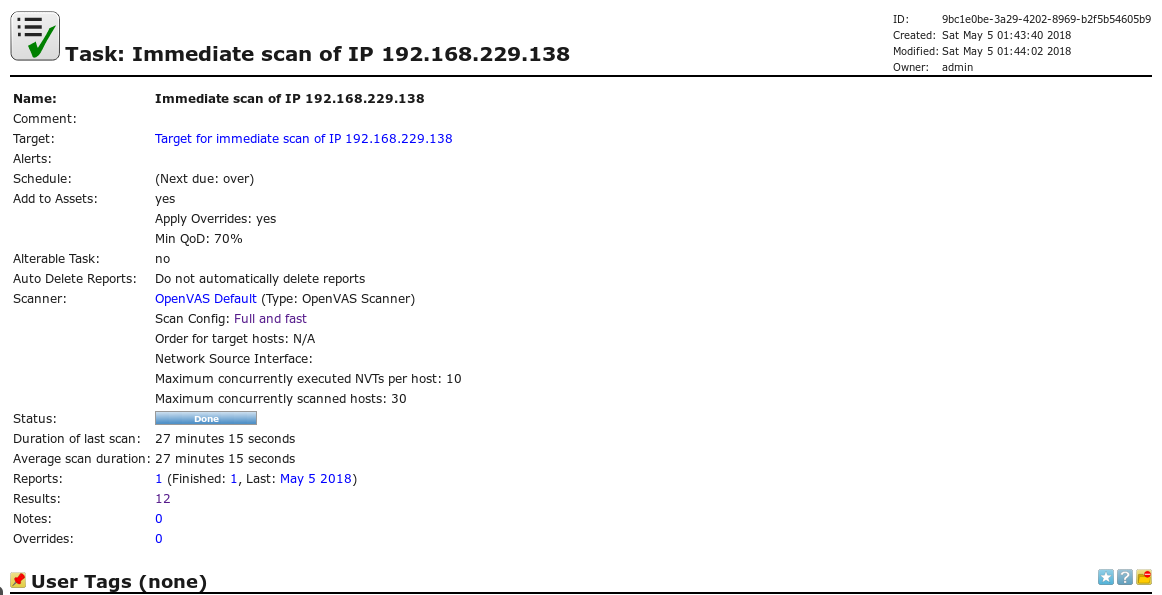
- 点进去之后,可以看到详细的信息,
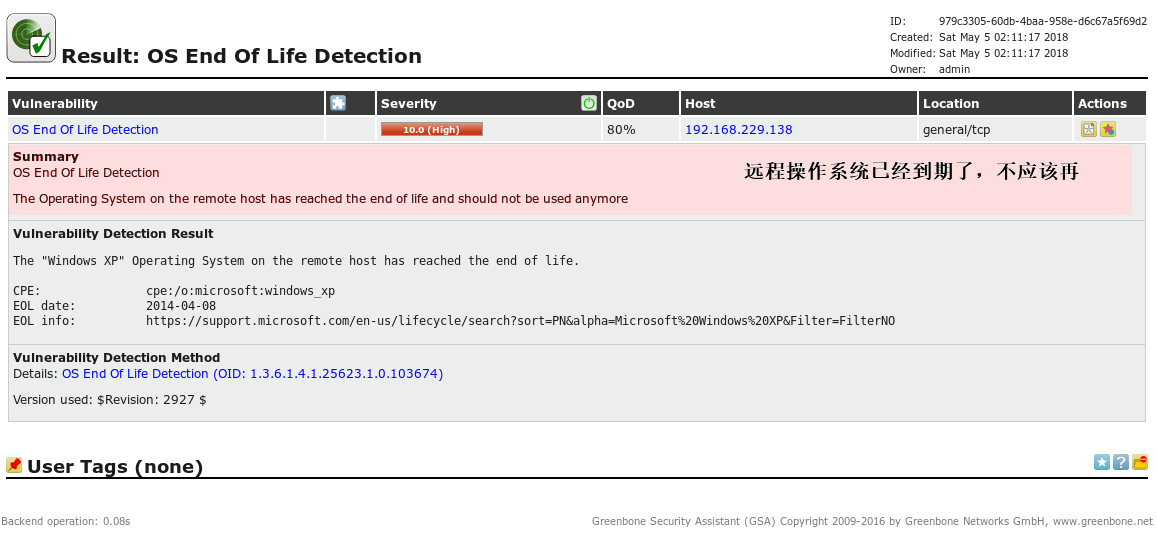
OS End Of Life Detection一项漏洞的危险系数最高 查看
OS End Of Life Detection的详细信息
课后问题
(1)哪些组织负责DNS,IP的管理
全球根服务器均由美国政府授权的ICANN统一管理,负责全球的域名根服务器、DNS和IP地址管理。
全球一共有5个地区性注册机构:ARIN主要负责北美地区业务,RIPE主要负责欧洲地区业务,APNIC主要负责亚太地区业务,LACNIC主要负责拉丁美洲美洲业务,AfriNIC负责非洲地区业务。
(2)什么是3R信息
是指注册人(Registrant)、注册商(Registrar) 以及官方注册局(Registry)。
(3)评价下扫描结果的准确性
个人认为扫描的还是比较准确的吧,与自己所知道的地方没有发现不符的。
实验感受
通过这次实验学到了很多种查看各种漏洞的方法,不只是网络漏洞,还能查看到许多系统漏洞,感觉非常有用。
20155301 Exp6 信息搜集与漏洞扫描的更多相关文章
- 2018-2019-2 20165232 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165232 <网络对抗技术> Exp6 信息搜集与漏洞扫描 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容. 各种搜索技巧的应 D ...
- 2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描
2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描 实验目标 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术: 主机发现.端口扫描.O ...
- 2018-2019-2 20165221 【网络对抗技术】-- Exp6 信息搜集与漏洞扫描
2018-2019-2 20165221 [网络对抗技术]-- Exp6 信息搜集与漏洞扫描 目录 1. 实践目标 2. 实践内容 3. 各种搜索技巧的应用 a. 搜索网址的目录结构 b.使用IP路由 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165325 <网络对抗技术> Exp6 信息搜集与漏洞扫描 实验内容(概要) 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术 ...
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描 - 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口 ...
- 2018-2019-2 20165235 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165235 <网络对抗技术> Exp6 信息搜集与漏洞扫描 1.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 2.实践内容 (1)各种搜索技巧的应 ...
- 网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描
网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口扫描.OS及服务版本探测.具体服 ...
- 2018-2019-2 网络对抗技术 20162329 Exp6 信息搜集与漏洞扫描
目录 Exp6 信息搜集与漏洞扫描 一.实践原理 1. 间接收集 2. 直接收集 3. 社会工程学 二.间接收集 1. Zoomeye 2. FOFA 3. GHDB 4. whois 5. dig ...
- Exp6 信息搜集与漏洞扫描 20165110
Exp6 信息搜集与漏洞扫描 20165110 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描 ...
随机推荐
- python 多进程、多线程
1.多线程: 下面讲一个简单用法,这个模块比较简单,但是实际使用中会遇到很多坑 from multiprocessing import process def go(s): print "主 ...
- Mac逆向--思维导图
- [Visual Studio] [Config] [Transformation] [SlowCheetah] 在非Web工程中使用Transformation
1. 为VS安装SlowCheetah插件 https://marketplace.visualstudio.com/items?itemName=VisualStudioProductTeam.Sl ...
- cisco查看机框 板卡 电源 SN 风扇环境运行状态和一些常用命令 巡检命令
查看设备运行环境及状态 show environment 查看设备环境show environment temperature --查设备温度 show environment fans --查看设备 ...
- excel如何冻结首行或首列及首行首列同时冻结
冻结首行方法: 首先选择首行,在菜单栏选择视图菜单,再选择冻结窗格下拉三角里的冻结首行即可. 效果如下:拖动垂直滚动条 冻结首列方法: 首先选择首列,在菜单栏选择视图菜单,再选择冻结窗格下拉三角里的冻 ...
- SQL SERVER解析Json
外包的项目,有很多信息存储在JSON中,无论是查询还是修改信息都十分麻烦.找了一些实用的SQL Function去解析,并附修改例子. 使用过程: 1. 需要在SQL新建自定义类型 table: Hi ...
- EF5.0中的跨数据库操作
以前在用MVC + EF 的项目中,都是一个数据库,一个DbContext,因此一直没有考虑过在MVC+EF的环境下对于多个数据库的操作问题.等到要使用时,才发现这个问题也不小(关键是有个坑).直接说 ...
- 一个汇编的HelloWorld!
花了一下午时间,感觉最坑的是,书写代码的个数和编译器的坑比较多,还各种版本的编译器! 会让人“眼花缭乱”! 主要代码 将文件保存为*.asm include io32.inc .data ;数据 sr ...
- MongoDB基础之 安装
本篇来介绍MongoDB的安装.安装版本是3.4.18 如果安装老版本的mongodb,你会发现安装比较顺利,但是新版本的mongo安装稍微麻烦一点 ,主要是多了安全机制认证等步骤. 1.下载mong ...
- October 20th 2017 Week 42nd Friday
My life is in these books. Read these and know my heart. 我的人生就在这些书中,读完他们就能读懂我的心. Some people say tha ...