
ajax中加上AntiForgeryToken防止CSRF攻击
经常看到在项目中ajax post数据到服务器不加防伪标记,造成CSRF攻击
在Asp.net Mvc里加入防伪标记很简单在表单中加入Html.AntiForgeryToken()即可。
Html.AntiForgeryToken()会生成一对加密的字符串,分别存放在Cookies 和 input 中。
我们在ajax post中也带上AntiForgeryToken

@model WebApplication1.Controllers.Person

@{

    ViewBag.Title = "Index";

}

<h2>Index</h2>

<form id="form1">

    <div class="form-horizontal">

        <h4>Persen</h4>

        <hr />

        @Html.ValidationSummary(true, "", new { @class = "text-danger" })

        <div class="form-group">

            @Html.LabelFor(model => model.Name, htmlAttributes: new { @class = "control-label col-md-2" })

            <div class="col-md-10">

                @Html.EditorFor(model => model.Name, new { htmlAttributes = new { @class = "form-control" } })

                @Html.ValidationMessageFor(model => model.Name, "", new { @class = "text-danger" })

            </div>

        </div>

        <div class="form-group">

            @Html.LabelFor(model => model.Age, htmlAttributes: new { @class = "control-label col-md-2" })

            <div class="col-md-10">

                @Html.EditorFor(model => model.Age, new { htmlAttributes = new { @class = "form-control" } })

                @Html.ValidationMessageFor(model => model.Age, "", new { @class = "text-danger" })

            </div>

        </div>

        <div class="form-group">

            <div class="col-md-offset-2 col-md-10">

                <input type="button" id="save" value="Create" class="btn btn-default" />

            </div>

        </div>

    </div>

</form>

<script src="~/Scripts/jquery-1.10.2.min.js"></script>

<script src="~/Scripts/jquery.validate.min.js"></script>

<script src="~/Scripts/jquery.validate.unobtrusive.min.js"></script>

<script type="text/javascript">

    $(function () {

        //var token = $('[name=__RequestVerificationToken]');

        //获取防伪标记

        var token = $('@Html.AntiForgeryToken()').val();

        var headers = {};

        //防伪标记放入headers

        //也可以将防伪标记放入data

        headers["__RequestVerificationToken"] = token;

        $("#save").click(function () {

            $.ajax({

                type: 'POST',

                url: '/Home/Index',

                cache: false,

                headers: headers,

                data: { Name: "yangwen", Age: "1" },

                success: function (data) {

                    alert(data)

                },

                error: function () {

                    alert("Error")

                }

            });

        })

    })

</script>
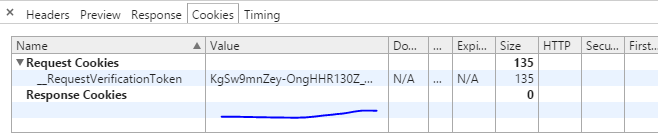
放在cookies里面的加密字符串
控制器中代码
using System;

using System.Collections.Generic;

using System.Linq;

using System.Net;

using System.Web;

using System.Web.Helpers;

using System.Web.Mvc;

namespace WebApplication1.Controllers

    {

    public class HomeController : Controller

        {

        public ActionResult Index()

            {

            return View();

            }

     [HttpPost]

     [MyValidateAntiForgeryToken]

        public ActionResult Index(Person p)

            {

            return Json(true, JsonRequestBehavior.AllowGet);

            }

        }

    public class Person

        {

        public string Name { get; set; }

        public int Age { get; set; }

        }

    public class MyValidateAntiForgeryToken : AuthorizeAttribute

        {

        public override void OnAuthorization(AuthorizationContext filterContext)

            {

            var request = filterContext.HttpContext.Request;

            if (request.HttpMethod == WebRequestMethods.Http.Post)

                {

                if (request.IsAjaxRequest())

                    {

                    var antiForgeryCookie = request.Cookies[AntiForgeryConfig.CookieName];

                    var cookieValue = antiForgeryCookie != null

                        ? antiForgeryCookie.Value

                        : null;

                    //从cookies 和 Headers 中 验证防伪标记

                    //这里可以加try-catch

                    AntiForgery.Validate(cookieValue, request.Headers["__RequestVerificationToken"]);

                    }

                else

                    {

                    new ValidateAntiForgeryTokenAttribute()

                        .OnAuthorization(filterContext);

                    }

                }

            }

        }

    }
这里注释掉ajax中防伪标记在请求
  $("#save").click(function () {

            $.ajax({

                type: 'POST',

                url: '/Home/Index',

                cache: false,

          //      headers: headers,

                data: { Name: "yangwen", Age: "1" },

                success: function (data) {

                    alert(data)

                },

                error: function () {

                    alert("Error")

                }

            });

        })
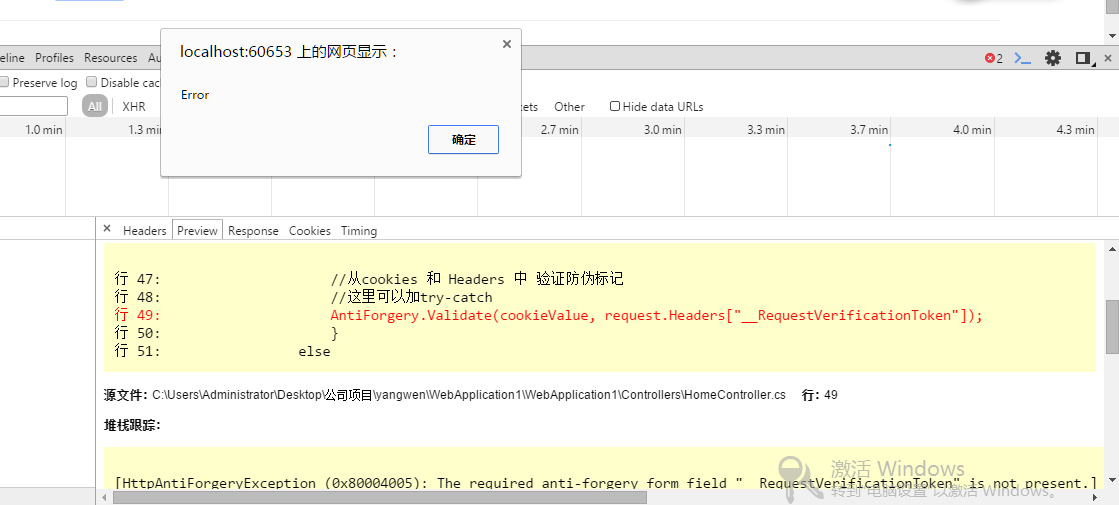
默认返回500的状态码。
这里修改ajax中的防伪标记
   $(function () {

        //var token = $('[name=__RequestVerificationToken]');

        //获取防伪标记

        var token = $('@Html.AntiForgeryToken()').val();

        var headers = {};

        //防伪标记放入headers

        //也可以将防伪标记放入data

        headers["__RequestVerificationToken"] = token+11111111111111111111111111111111111;

        $("#save").click(function () {

            $.ajax({

                type: 'POST',

                url: '/Home/Index',

                cache: false,

               headers: headers,

                data: { Name: "yangwen", Age: "1" },

                success: function (data) {

                    alert(data)

                },

                error: function () {

                    alert("Error")

                }

            });

        })

    })
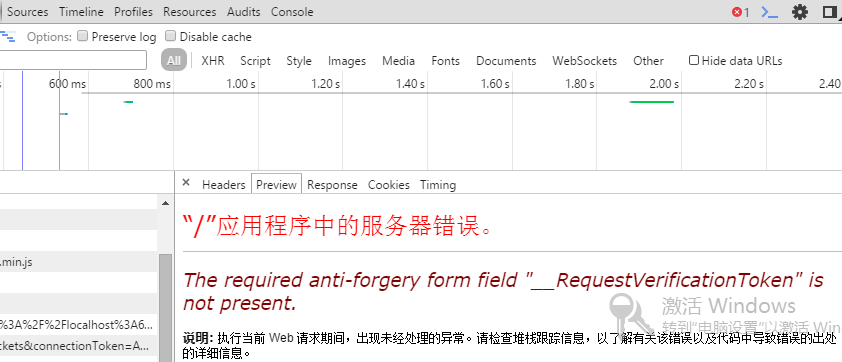
也是500的状态码。
ajax中加上AntiForgeryToken防止CSRF攻击的更多相关文章
- 切记ajax中要带上AntiForgeryToken防止CSRF攻击
在程序项目中经常看到ajax post数据到服务器没有加上防伪标记,导致CSRF被攻击,下面小编通过本篇文章给大家介绍ajax中要带上AntiForgeryToken防止CSRF攻击,感兴趣的朋友一起 ...
- 转:MVC Html.AntiForgeryToken() 防止CSRF攻击
(一)MVC Html.AntiForgeryToken() 防止CSRF攻击 MVC中的Html.AntiForgeryToken()是用来防止跨站请求伪造(CSRF:Cross-site requ ...
- [转]MVC Html.AntiForgeryToken() 防止CSRF攻击
[转]MVC Html.AntiForgeryToken() 防止CSRF攻击 本文转自:http://blog.csdn.net/luck901229/article/details/8261640 ...
- MVC Html.AntiForgeryToken() 防止CSRF攻击 - CSDN博客
原文:MVC Html.AntiForgeryToken() 防止CSRF攻击 - CSDN博客 (一)MVC Html.AntiForgeryToken() 防止CSRF攻击 MVC中的Html.A ...
- [ASP.NET MVC]@Html.AntiForgeryToken() 防止CSRF攻击
MVC Html.AntiForgeryToken() 防止CSRF攻击 MVC中的Html.AntiForgeryToken()是用来防止跨站请求伪造(CSRF:Cross-site request ...
- 记得ajax中要带上AntiForgeryToken防止CSRF攻击
经常看到在项目中ajax post数据到服务器不加防伪标记,造成CSRF攻击 在Asp.net Mvc里加入防伪标记很简单在表单中加入Html.AntiForgeryToken()即可. Html.A ...
- MVC Html.AntiForgeryToken() 防止CSRF攻击
转自:http://blog.csdn.net/cpytiger/article/details/8781457 一.MVC中的Html.AntiForgeryToken()是用来防止跨站请求伪造(C ...
- Html.AntiForgeryToken() 防止CSRF攻击 的AJaX应用
有关Html.AntiForgeryToken()的使用其实网上的说明很多了,比如http://blog.csdn.net/cpytiger/article/details/8781457 那么我们写 ...
- 转载MVC Html.AntiForgeryToken() 防止CSRF攻击
MVC中的Html.AntiForgeryToken()是用来防止跨站请求伪造(CSRF:Cross-site request forgery)攻击的一个措施,它跟XSS(XSS又叫CSS:Cross ...
随机推荐
- JAVA基础学习day21--IO流三-File、Properties、PrintWriter与合并、分割流
一.File 1.1.File概述 文件和目录路径名的抽象表示形式. 用户界面和操作系统使用与系统相关的路径名字符串 来命名文件和目录.此类呈现分层路径名的一个抽象的.与系统无关的视图.抽象路径名 有 ...
- 解决虚拟机linux端mysql数据库无法远程访问
解决虚拟机linux端mysql数据库无法远程访问 1. 在控制台执行 mysql -u root -p mysql,CentOS系统提示输入数据库root用户的密码,输入完成后即进入mysql控制台 ...
- OC--第一个程序
#import <Foundation/Foundation.h> //导入foundation.h文件 // C语言函数声明 void MyFun(BOOL bol); int main ...
- Android Small插件化框架解读——Activity注册和生命周期
通过对嵌入式企鹅圈原创团队成员degao之前发表的<Android Small插件化框架源码分析>的学习,对Android使用的插件化技术有了初步的了解,但还是有很多需要认真学习的地方,特 ...
- iOS设计模式-单例模式
(一)什么是单例模式(Singleton) 单例模式:保证一个类仅有一个实例,并提供一个访问它的全局访问点 *最初的定义是在<设计模式>(Addison-Wesley)中 解读 1> ...
- Linux文件I/O学习
Linux内核的VFS子系统: 文件描述符 对于内核而言,所有打开的文件都通过文件描述符引用.文件描述符是一个非负整数.当打开一个现有文件或创建一个新文件时,内核向进程返回一个文件描述符.当读 ...
- 多线程--毕向东java基础教程视频学习笔记
目录 1.多线程运行的安全问题 2.多线程同步代码块 3.同步方法的锁是this 4.静态同步方法的锁是Class对象 5.单例设计模式(面试中的考点) 6.死锁(一个发生死锁的例子) 多线程运行的安 ...
- linux配置文件的一些调优
Linux中所有东西都是文件,一个socket就对应着一个文件描述符,因此系统配置的最大打开文件数以及单个进程能够打开的最大文件数就决定了socket的数目上限:但是linux是有文件句柄限制的,而且 ...
- 详细的图文教程来实现 eclipse环境下如何配置tomcat,并且把项目部署到Tomcat服务器上
很多初学,尤其自学JavaWeb的朋友首次在eclipse下配置tomcat时,总会有种难下手的感觉,在此,通过图文解说的方法,最直观的向大家演示一遍该配置过程. 第一部分:eclipse环境下如何配 ...
- spring mvc 配置文件拦截器过滤url
最近在用spring mvc拦截器,sprin 版本号4.0.6.RELEASE, <mvc:interceptor> <mvc:mapping path="/admin/ ...