
XCTF-easyjni
前期工作
查壳无壳
逆向分析
文件结构
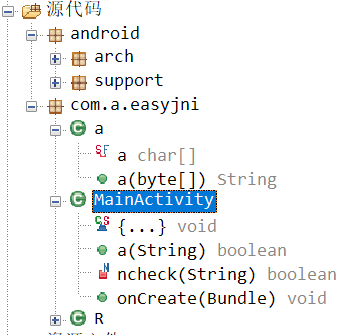
MainActivity代码
public class MainActivity extends c {

    static {

        System.loadLibrary("native");

    }

    /* access modifiers changed from: private */

    public boolean a(String str) {

        try {

            return ncheck(new a().a(str.getBytes()));

        } catch (Exception e) {

            return false;

        }

    }

    private native boolean ncheck(String str);

    /* access modifiers changed from: protected */

    public void onCreate(Bundle bundle) {

        super.onCreate(bundle);

        setContentView((int) R.layout.activity_main);

        findViewById(R.id.button).setOnClickListener(new View.OnClickListener() {

            public void onClick(View view) {

                if (MainActivity.this.a(((EditText) ((MainActivity) this).findViewById(R.id.edit)).getText().toString())) {

                    Toast.makeText(this, "You are right!", 1).show();

                } else {

                    Toast.makeText(this, "You are wrong! Bye~", 1).show();

                }

            }

        });

    }

}
可以看到点击触发MainActivity的a方法,调用了a类的a方法对输入的字符串处理再对结果用native方法ncheck处理。
来看看a类的a方法
public class a {

    private static final char[] a = {'i', '5', 'j', 'L', 'W', '7', 'S', '0', 'G', 'X', '6', 'u', 'f', '1', 'c', 'v', '3', 'n', 'y', '4', 'q', '8', 'e', 's', '2', 'Q', '+', 'b', 'd', 'k', 'Y', 'g', 'K', 'O', 'I', 'T', '/', 't', 'A', 'x', 'U', 'r', 'F', 'l', 'V', 'P', 'z', 'h', 'm', 'o', 'w', '9', 'B', 'H', 'C', 'M', 'D', 'p', 'E', 'a', 'J', 'R', 'Z', 'N'};

    public String a(byte[] bArr) {

        StringBuilder sb = new StringBuilder();

        for (int i = 0; i <= bArr.length - 1; i += 3) {

            byte[] bArr2 = new byte[4];

            byte b = 0;

            for (int i2 = 0; i2 <= 2; i2++) {

                if (i + i2 <= bArr.length - 1) {

                    bArr2[i2] = (byte) (b | ((bArr[i + i2] & 255) >>> ((i2 * 2) + 2)));

                    b = (byte) ((((bArr[i + i2] & 255) << (((2 - i2) * 2) + 2)) & 255) >>> 2);

                } else {

                    bArr2[i2] = b;

                    b = 64;

                }

            }

            bArr2[3] = b;

            for (int i3 = 0; i3 <= 3; i3++) {

                if (bArr2[i3] <= 63) {

                    sb.append(a[bArr2[i3]]);

                } else {

                    sb.append('=');

                }

            }

        }

        return sb.toString();

    }

}
又是一个换表的Base64
使用IDA查看so层的ncheck方法,先看看字符串
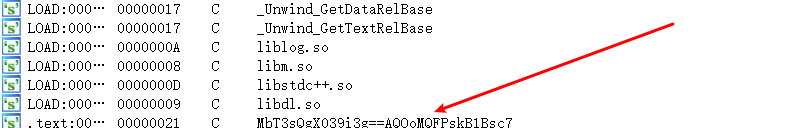
在最下面看到了个可以的字符串,上面也看到了ncheck的方法名,跟进这个字符串
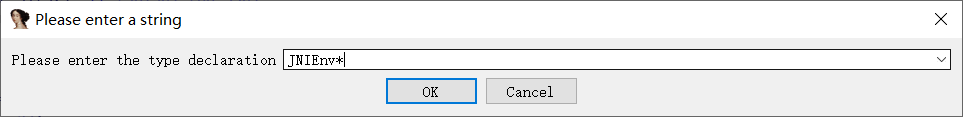
在IDA导入jni.h的过程中出了点问题,导入后还是无法显示JNI接口函数,参考了https://www.52pojie.cn/thread-503009-1-1.html中的方法解决
选中env变量,按一下“y”键,将_JNIEnv 改成JNIEnv*,即可解决
ncheck代码
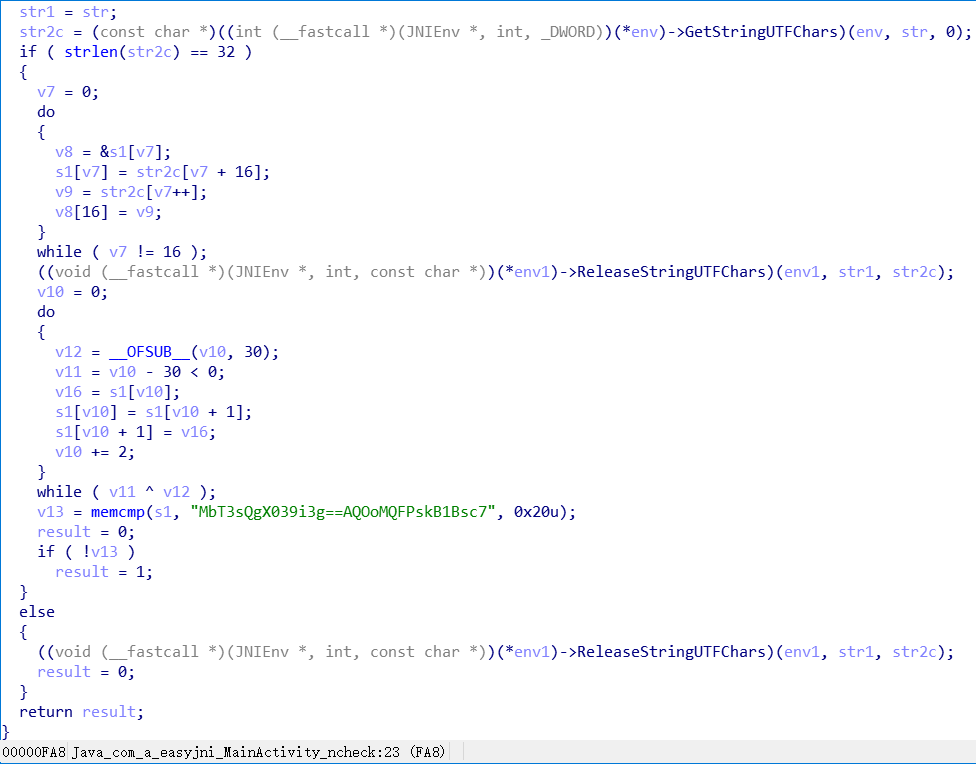
第一个dowhile作用为将字符串前后两半互换。
第二个dowhile中__ OFSUB __ 功能是产生(v10-30)的溢出标志位,__ OFSUB __功能参考了
https://blog.csdn.net/youyou519/article/details/103782264
https://jingyan.baidu.com/article/5d6edee23100a3d8eadeecf0.html
因为正数减正数是不会溢出的,所以溢出标志位为0,v12为0。当v10大于或等于30时v11也为0,二者异或为0,所以第二个dowhile的条件其实相当于v10 <= 30。这个循环的功能为将字符串两两互换。
之后和MbT3sQgX039i3g==AQOoMQFPskB1Bsc7比较,相等则返回1。
脚本编写
a = [

    'i', '5', 'j', 'L', 'W', '7', 'S', '0', 'G', 'X', '6', 'u', 'f', '1', 'c',

    'v', '3', 'n', 'y', '4', 'q', '8', 'e', 's', '2', 'Q', '+', 'b', 'd', 'k',

    'Y', 'g', 'K', 'O', 'I', 'T', '/', 't', 'A', 'x', 'U', 'r', 'F', 'l', 'V',

    'P', 'z', 'h', 'm', 'o', 'w', '9', 'B', 'H', 'C', 'M', 'D', 'p', 'E', 'a',

    'J', 'R', 'Z', 'N'

]

s = ''.join(a)

def My_base64_decode(inputs):

    # 将字符串转化为2进制

    bin_str = []

    for i in inputs:

        if i != '=':

            x = str(bin(s.index(i))).replace('0b', '')

            bin_str.append('{:0>6}'.format(x))

    #print(bin_str)

    # 输出的字符串

    outputs = ""

    nums = inputs.count('=')

    while bin_str:

        temp_list = bin_str[:4]

        temp_str = "".join(temp_list)

        #print(temp_str)

        # 补足8位字节

        if (len(temp_str) % 8 != 0):

            temp_str = temp_str[0:-1 * nums * 2]

        # 将四个6字节的二进制转换为三个字符

        for i in range(0, int(len(temp_str) / 8)):

            outputs += chr(int(temp_str[i * 8:(i + 1) * 8], 2))

        bin_str = bin_str[4:]

    print("Decrypted String:\n%s " % outputs)

raw = list('MbT3sQgX039i3g==AQOoMQFPskB1Bsc7')

for i in range(0, len(raw), 2):

    raw[i], raw[i + 1] = raw[i + 1], raw[i]

raw[:16], raw[16:] = raw[16:], raw[:16]

My_base64_decode(''.join(raw))
flag
flag{just_ANot#er_@p3}
XCTF-easyjni的更多相关文章
- 攻防世界(XCTF)WEB(进阶区)write up(四)
ics-07 Web_php_include Zhuanxv Web_python_template_injection ics-07 题前半部分是php弱类型 这段说当传入的id值浮点值不能为1 ...
- 攻防世界(XCTF)WEB(进阶区)write up(三)
挑着做一些好玩的ctf题 FlatScience web2 unserialize3upload1wtf.sh-150ics-04web i-got-id-200 FlatScience 扫出来的lo ...
- 攻防世界(XCTF)WEB(进阶区)write up(一)
cat ics-05 ics-06 lottery Cat XCTF 4th-WHCTF-2017 输入域名 输入普通域名无果 输入127.0.0.1返回了ping码的结果 有可能是命令执行 ...
- XCTF攻防世界Web之WriteUp
XCTF攻防世界Web之WriteUp 0x00 准备 [内容] 在xctf官网注册账号,即可食用. [目录] 目录 0x01 view-source2 0x02 get post3 0x03 rob ...
- xctf进阶-unserialize3反序列化
一道反序列化题: 打开后给出了一个php类,我们可以控制code值: `unserialize()` 会检查是否存在一个 `__wakeup()` 方法.如果存在,则会先调用 `__wakeup` 方 ...
- 攻防世界Mobile5 EasyJNI 安卓逆向CTF
EasyJNI 最近正好在出写JNI,正好看到了一道JNI相关的较为简单明了的CTF,就一时兴起的写了,不得不说逆向工程和正向开发确实是可以互补互相加深的 JNI JNI(Java Native In ...
- 日常破解--从XCTF的app3题目简单了解安卓备份文件以及sqliteCipher加密数据库
一.题目来源 题目来源:XCTF app3题目 二.解题过程 1.下载好题目,下载完后发现是.ab后缀名的文件,如下图所示: 2.什么是.ab文件?.ab后缀名的文件是Andr ...
- 日常破解--XCTF easy_apk
一.题目来源 来源:XCTF社区安卓题目easy_apk 二.破解思路 1.首先运行一下给的apk,发现就一个输入框和一个按钮,随便点击一下,发现弹出Toast验证失败.如下图所示: ...
- XCTF练习题-WEB-webshell
XCTF练习题-WEB-webshell 解题步骤: 1.观察题目,打开场景 2.根据题目提示,这道题很有可能是获取webshell,再看描述,一句话,基本确认了,观察一下页面,一句话内容,密码为sh ...
- 【XCTF】ics-04
信息: 题目来源:XCTF 4th-CyberEarth 标签:PHP.SQL注入 题目描述:工控云管理系统新添加的登录和注册页面存在漏洞,请找出flag 解题过程 进入注册页面,尝试注册: 进行登录 ...
随机推荐
- IDEA git 切换分支
如图:打开DIEA , 在右下角找到Git分支 , 然后选择你要切换的分支 , 最后选择 Checkout
- python实现AES/DES/RSA/MD5/SM2/SM4/3DES加密算法模板汇总
都是作者累积的,且看其珍惜,大家可以尽量可以保存一下,如果转载请写好出处https://www.cnblogs.com/pythonywy 一.md5加密 1.简介 这是一种使用非常广泛的加密方式,不 ...
- Reset 对象属性
Input Reset 对象 在 HTML 表单中 标签每出现一次,一个 Reset 对象就会被创建. 当重置按钮被点击,包含它的表单中所有输入元素的值都重置为它们的默认值.默认值由 HTML val ...
- 第14章节 BJROBOT karto 算法构建地图【ROS全开源阿克曼转向智能网联无人驾驶车】
建地图前说明:请确保你的小车已经校正好 IMU.角速度.线速度,虚拟机配置好 ROS 网络的前提进行,否则会造成构建地图无边界.虚拟机端无法正常收到小车主控端发布的话题数据等异常情况!! 1.把小车平 ...
- pxe过程和原理
pxe过程和原理 概要 远程安装和启动操作系统 网卡固件支持pxe的接口,一般是有基本的ip/udp协议栈,支持dhcp, tftp协议:bios中可以设置通过pxe启动操作系统 启动过程,大致如下: ...
- C#处理医学图像(一):基于Hessian矩阵的血管肺纹理骨骼增强对比
在医院实际环境中,经常遇到有问题的患者,对于一些特殊的场景,比如骨折,肺结节,心脑血管问题 需要图像对比增强来更为清晰的显示病灶助于医生确诊,先看效果: 肺纹理增强: 肺结节增强: 血管对比增强: 骨 ...
- 【递归】P1706全排列问题
题目相关 题目描述 输出自然数 1 到 n所有不重复的排列,即 n的全排列,要求所产生的任一数字序列中不允许出现重复的数字. 输入格式 一个整数 n**. 输出格式 由 1∼n 组成的所有不重复的数字 ...
- Spring Boot GraphQL 实战 03_分页、全局异常处理和异步加载
hello,大家好,我是小黑,又和大家见面啦~ 今天我们来继续学习 Spring Boot GraphQL 实战,我们使用的框架是 https://github.com/graphql-java-ki ...
- 【Oracle】instr()函数详解
1)instr()函数的格式 (俗称:字符查找函数) 格式一:instr( string1, string2 ) / instr(源字符串, 目标字符串) 格式二:instr( strin ...
- leetcode 321. 拼接最大数(单调栈,分治,贪心)
题目链接 https://leetcode-cn.com/problems/create-maximum-number/ 思路: 心都写碎了.... 也许就是不适合吧.... 你是个好人... cla ...