
【CISP笔记】安全漏洞与恶意代码(1)
恶意代码
类型
二进制代码、脚本语言、宏语言等
表现形式
病毒、蠕虫、后门程序、木马、流氓软件、逻辑炸弹等
恶意代码的传播方式
(1)移动存储
自动播放功能、Windows默认、自动执行autorun.inf指定的文件
(2)文件传播
文件感染
软件捆绑
强制安装:在安装其他软件时被强制安装上
默认安装:在安装其他软件是被默认安装上
()网络传播
(4)网页
将木马伪装为页面元素
利用脚本运行的漏洞
伪装为缺失的组件
通过脚本运行调用某些com组件
利用软件漏洞
例如:在渲染页面内容的过程中利用格式溢出释放或下载木马
(5)电子邮件
社会工程学
欺骗性标题
吸引人的标题
I love you病毒
库娃等
……
利用系统及邮件客户端漏洞
尼姆达(畸形邮件MIME头漏洞)
……
(6)即时通讯
即时通讯
伪装即时通讯中的用户向其联系人发送消息。使用欺骗性或诱惑性的字眼
P2P下载
伪造有效资源进行传播
(7)共享
管理共享
C盘、D盘……
Windows安装目录
用户共享
用户设置的共享
典型病毒
Lovegate
Spybot
Sdbot
……
(8)主动放置
利用系统提供的上传渠道(FTP、论坛等)
攻击者已经获得系统控制权
攻击者是系统开发者
……
(9)软件漏洞
利用各种系统漏洞
缓冲区溢出:冲击波、振荡波
利用服务漏洞
IIS的unicode解码漏洞:红色代码
……
恶意代码加载方式
(一)随系统启动而加载
(1)开始菜单中的启动项
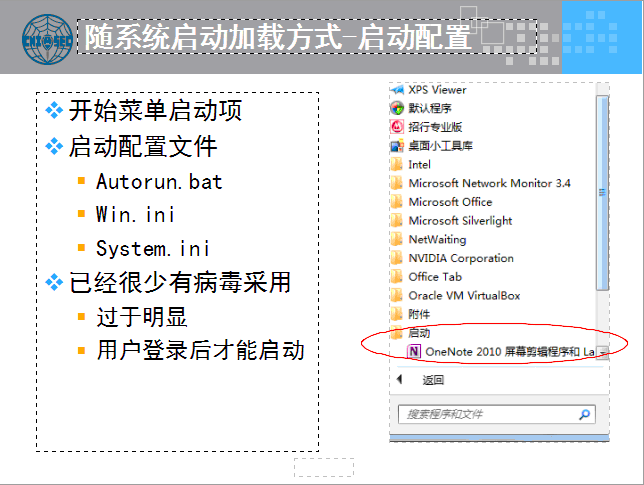
(2)启动配置文件
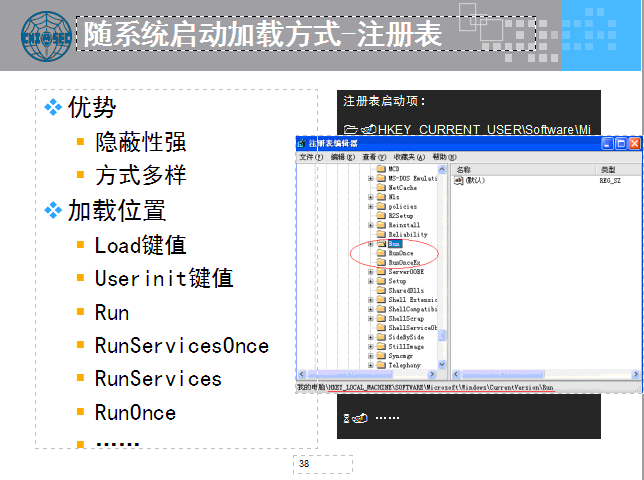
(3)注册表启动项
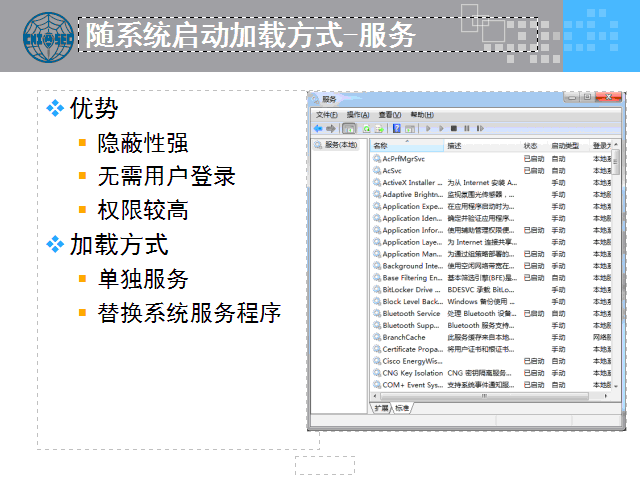
(4)系统服务
(5)组策略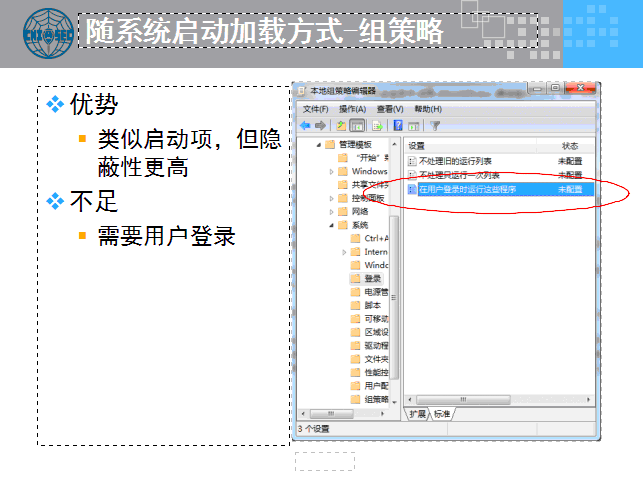
(二)随文件执行加载
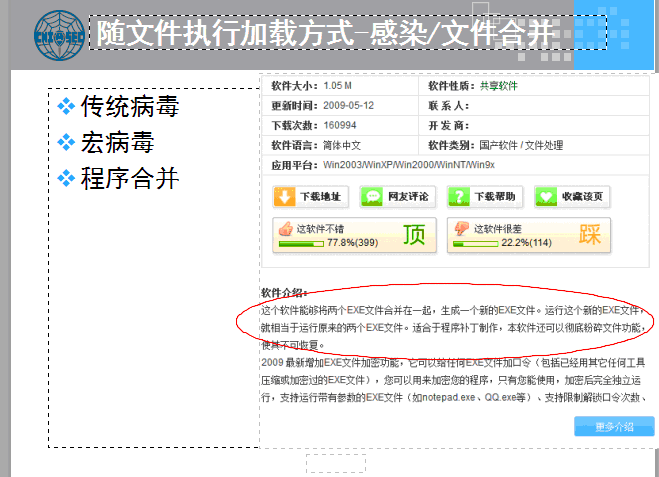
(1)感染/文件捆绑
(2)浏览器插件

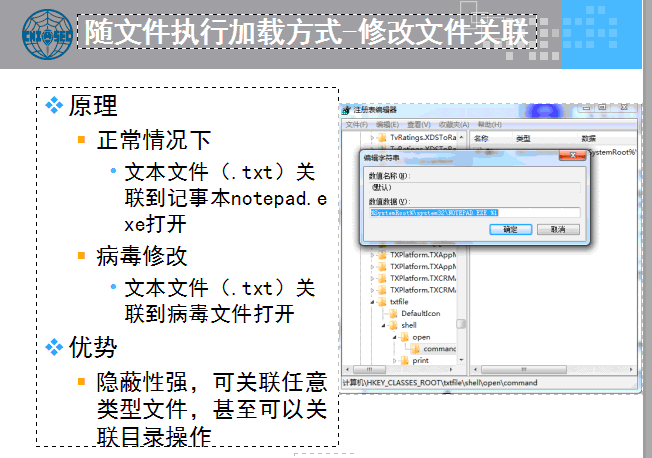
(3)修改文件关联
(三)其他
恶意代码隐藏技术
进程隐藏
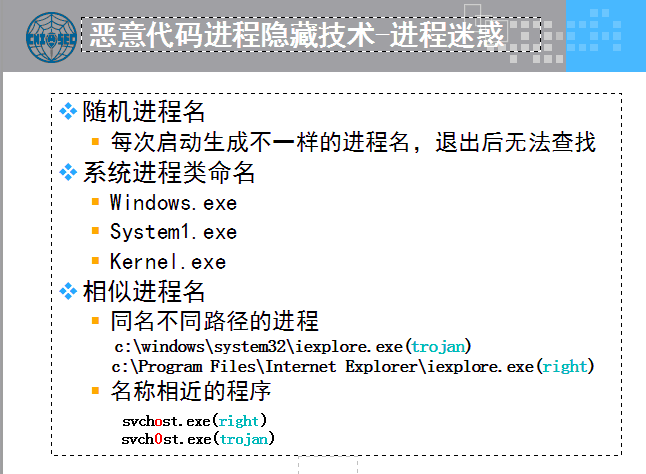
进程迷惑
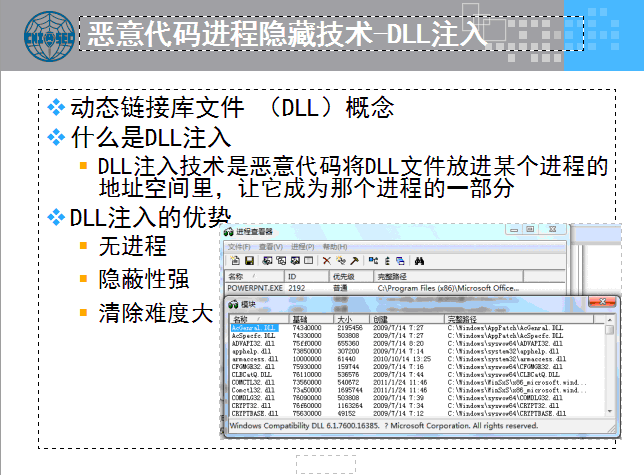
DLL注入
网络隐藏
端口复用
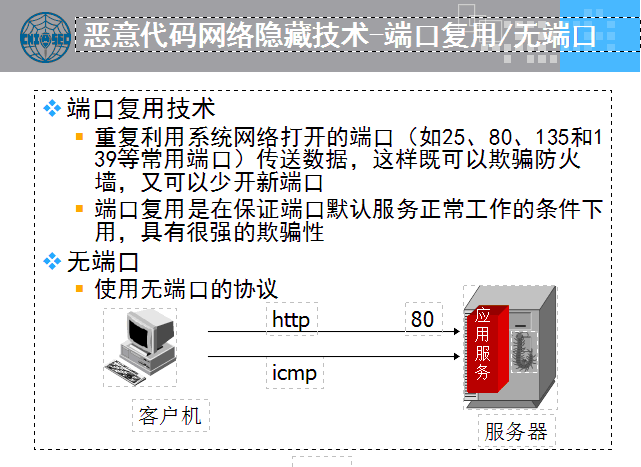
无端口
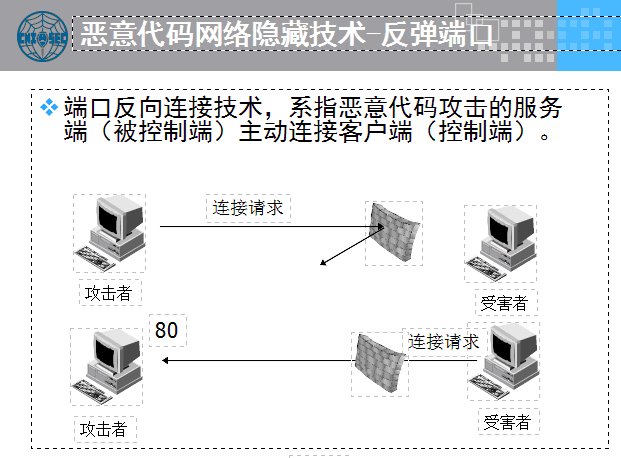
反向端口
系统隐藏
隐藏、系统文件
- 默认情况下,windows不显示隐藏文件和系统文件,恶意代码将自身属性设置为隐藏和系统文件以实现隐藏
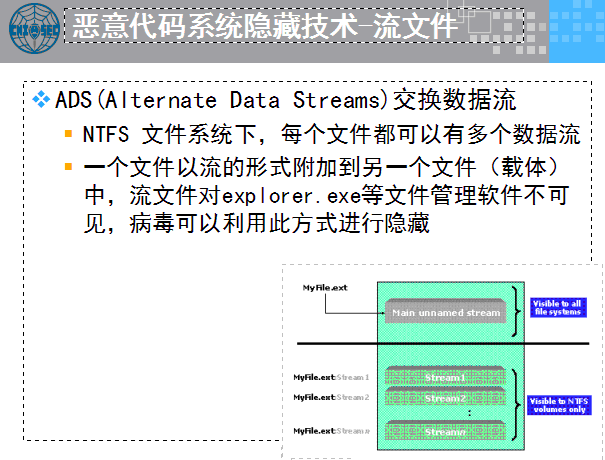
流文件隐藏
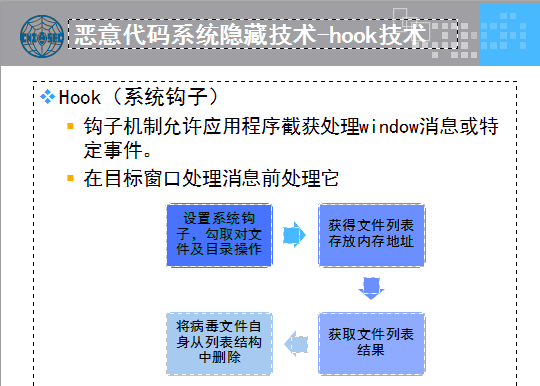
Hook技术
【CISP笔记】安全漏洞与恶意代码(1)的更多相关文章
- 【CISP笔记】安全漏洞与恶意代码(2)
恶意代码自我保护 进程保护 进程守护 超级权限 检测对抗 反动态调试 反静态调试 恶意代码检测技术 特征码扫描 沙箱技术 行为检测 恶意代码分析技术 静态分析 需要实际执行恶意代码,它通过对其二进制文 ...
- Android漏洞——将Android恶意代码隐藏在图片中
研究人员发现了Android上又一个严重的安全漏洞:将Android恶意代码隐藏在图片中(Hide Android Applications in Images). 在该漏洞向外界公开之前,Googl ...
- 网站图片挂马检测及PHP与python的图片文件恶意代码检测对比
前言 周一一早网管收到来自阿里云的一堆警告,发现我们维护的一个网站下有数十个被挂马的文件.网管直接关了vsftpd,然后把警告导出邮件给我们. 取出部分大致如下: 服务器IP/名称 木马文件路径 更新 ...
- xxe漏洞检测及代码执行过程
这两天看了xxe漏洞,写一下自己的理解,xxe漏洞主要针对webservice危险的引用的外部实体并且未对外部实体进行敏感字符的过滤,从而可以造成命令执行,目録遍历等.首先存在漏洞的web服务一定是存 ...
- Git漏洞允许任意代码执行(CVE-2018-17456)复现
Git漏洞允许任意代码执行(CVE-2018-17456) 国外安全研究员 joernchen 在 9 月 23 日向 git 官方报告了漏洞的相关细节.10月5日,Git项目披露了一个漏洞,编号为C ...
- 20164318 毛瀚逸 Exp4 恶意代码分析
---恢复内容开始--- 1 关键内容 系统运行监控 (1)使用计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里.运行一段时间并分析该文件,综述分析结果. (2)安装配置sys ...
- GitHub:Awesome-Hacking(黑客技能列表-恶意代码)
0 初衷 GitHub这一份黑客技能列表很不错,包含了多个方向的安全.但目前我关注只有逆向工程与恶意代码,所以其他的被暂时略过. 虽然很感谢作者的辛勤付出,但并不打算复制粘贴全套转载.逐条整理是为了从 ...
- 20155229《网络对抗技术》Exp4:恶意代码分析
实验内容 使用schtasks指令监控系统运行 schtasks指令:允许管理员在本地或远程系统上创建计划任务. SCHTASKS /Create [/S system [/U username [/ ...
- 20155320《网络对抗》Exp4 恶意代码分析
20155320<网络对抗>Exp4 恶意代码分析 [系统运行监控] 使用schtasks指令监控系统运行 首先在C盘目录下建立一个netstatlog.bat文件(由于是系统盘,所以从别 ...
随机推荐
- UOJ147 斗地主
题目描述 牛牛最近迷上了一种叫斗地主的扑克游戏.斗地主是一种使用黑桃.红心.梅花.方片的A到K加上大小王的共54张牌来进行的扑克牌游戏.在斗地主中,牌的大小关 系根据牌的数码表示如下:3<4&l ...
- Search and Replace搜寻与替换工具
一个功能强大的搜寻与替代工具.它可以在同一部硬盘中对所有的文件进行搜寻与替换的功能,也可以对Zip文件中的文件做搜寻,支持特殊字符条件表达式搜寻,或是以脚本文件(Script)做搜寻替换工作,也可以以 ...
- C#用HttpClient抓取jd.com搜索框下拉数据
添加System.Web.dll引用 添加System.Net.Http引用 using System.Net.Http; using System.Web; string key = "电 ...
- linux 学习基础7之脚本的练习
练习:传递一个用户名参数给脚本,判断此用户的用户名跟其基本组的组名是否一致,并将结果显示出来.写一个脚本:#!/bin/bashUSER=$1if [ ! $# -eq 1 ];then echo ...
- Untiy3D - 窗口界面1
记录Untiy3D学习中的英语单词 一.Project窗口下的英语单词 First Day Folder : 文件夹 C# Script : C#脚本 JavaScript:JS脚本 Editor T ...
- runtime使用小例子 - 给对象O-C属性赋值
这些日子在家里学习runtime,看runtime的一些方法和前辈们的博客,我也尝试着写几个runtime有效的运用 一.给对象属性赋值,例如一个WebEntity类 她有三个属性:NSString. ...
- 【原】webpack学习笔记
之前在react的项目中有用过webpack,不过没有认真的去研究,这段时间又重新好好的学习一下webpack,发觉 webpack是一个很强大的东西.而且很好用,方便,接下来主要是做一下学习的笔记 ...
- 什么是FOUC?如何避免FOUC?
因为在看一些面试题,所以接触到了这个词 FOUC 什么叫做 FOUC 浏览器样式闪烁 如果使用import方法对css进行导入,会导致某些页面在Windows 下的Internet Explorer出 ...
- uC/OS-II中includes块
/*************************************************************************************************** ...
- mysql主从复制 转
mysql服务器的主从配置,这样可以实现读写分离,也可以在主库挂掉后从备用库中恢复.需要两台机器,安装mysql,两台机器要在相通的局域网内,可以分布在不同的服务器上,也可以在一台服务器上启动多个服务 ...