
Spring Security 实战干货:图解用户是如何登录的
1. 前言
欢迎阅读Spring Security 实战干货系列文章,在集成Spring Security安全框架的时候我们最先处理的可能就是根据我们项目的实际需要来定制注册登录了,尤其是Http登录认证。根据以前的相关文章介绍,Http登录认证由过滤器UsernamePasswordAuthenticationFilter 进行处理。我们只有把这个过滤器搞清楚才能做一些定制化。今天我们就简单分析它的源码和工作流程。
2. UsernamePasswordAuthenticationFilter 源码分析
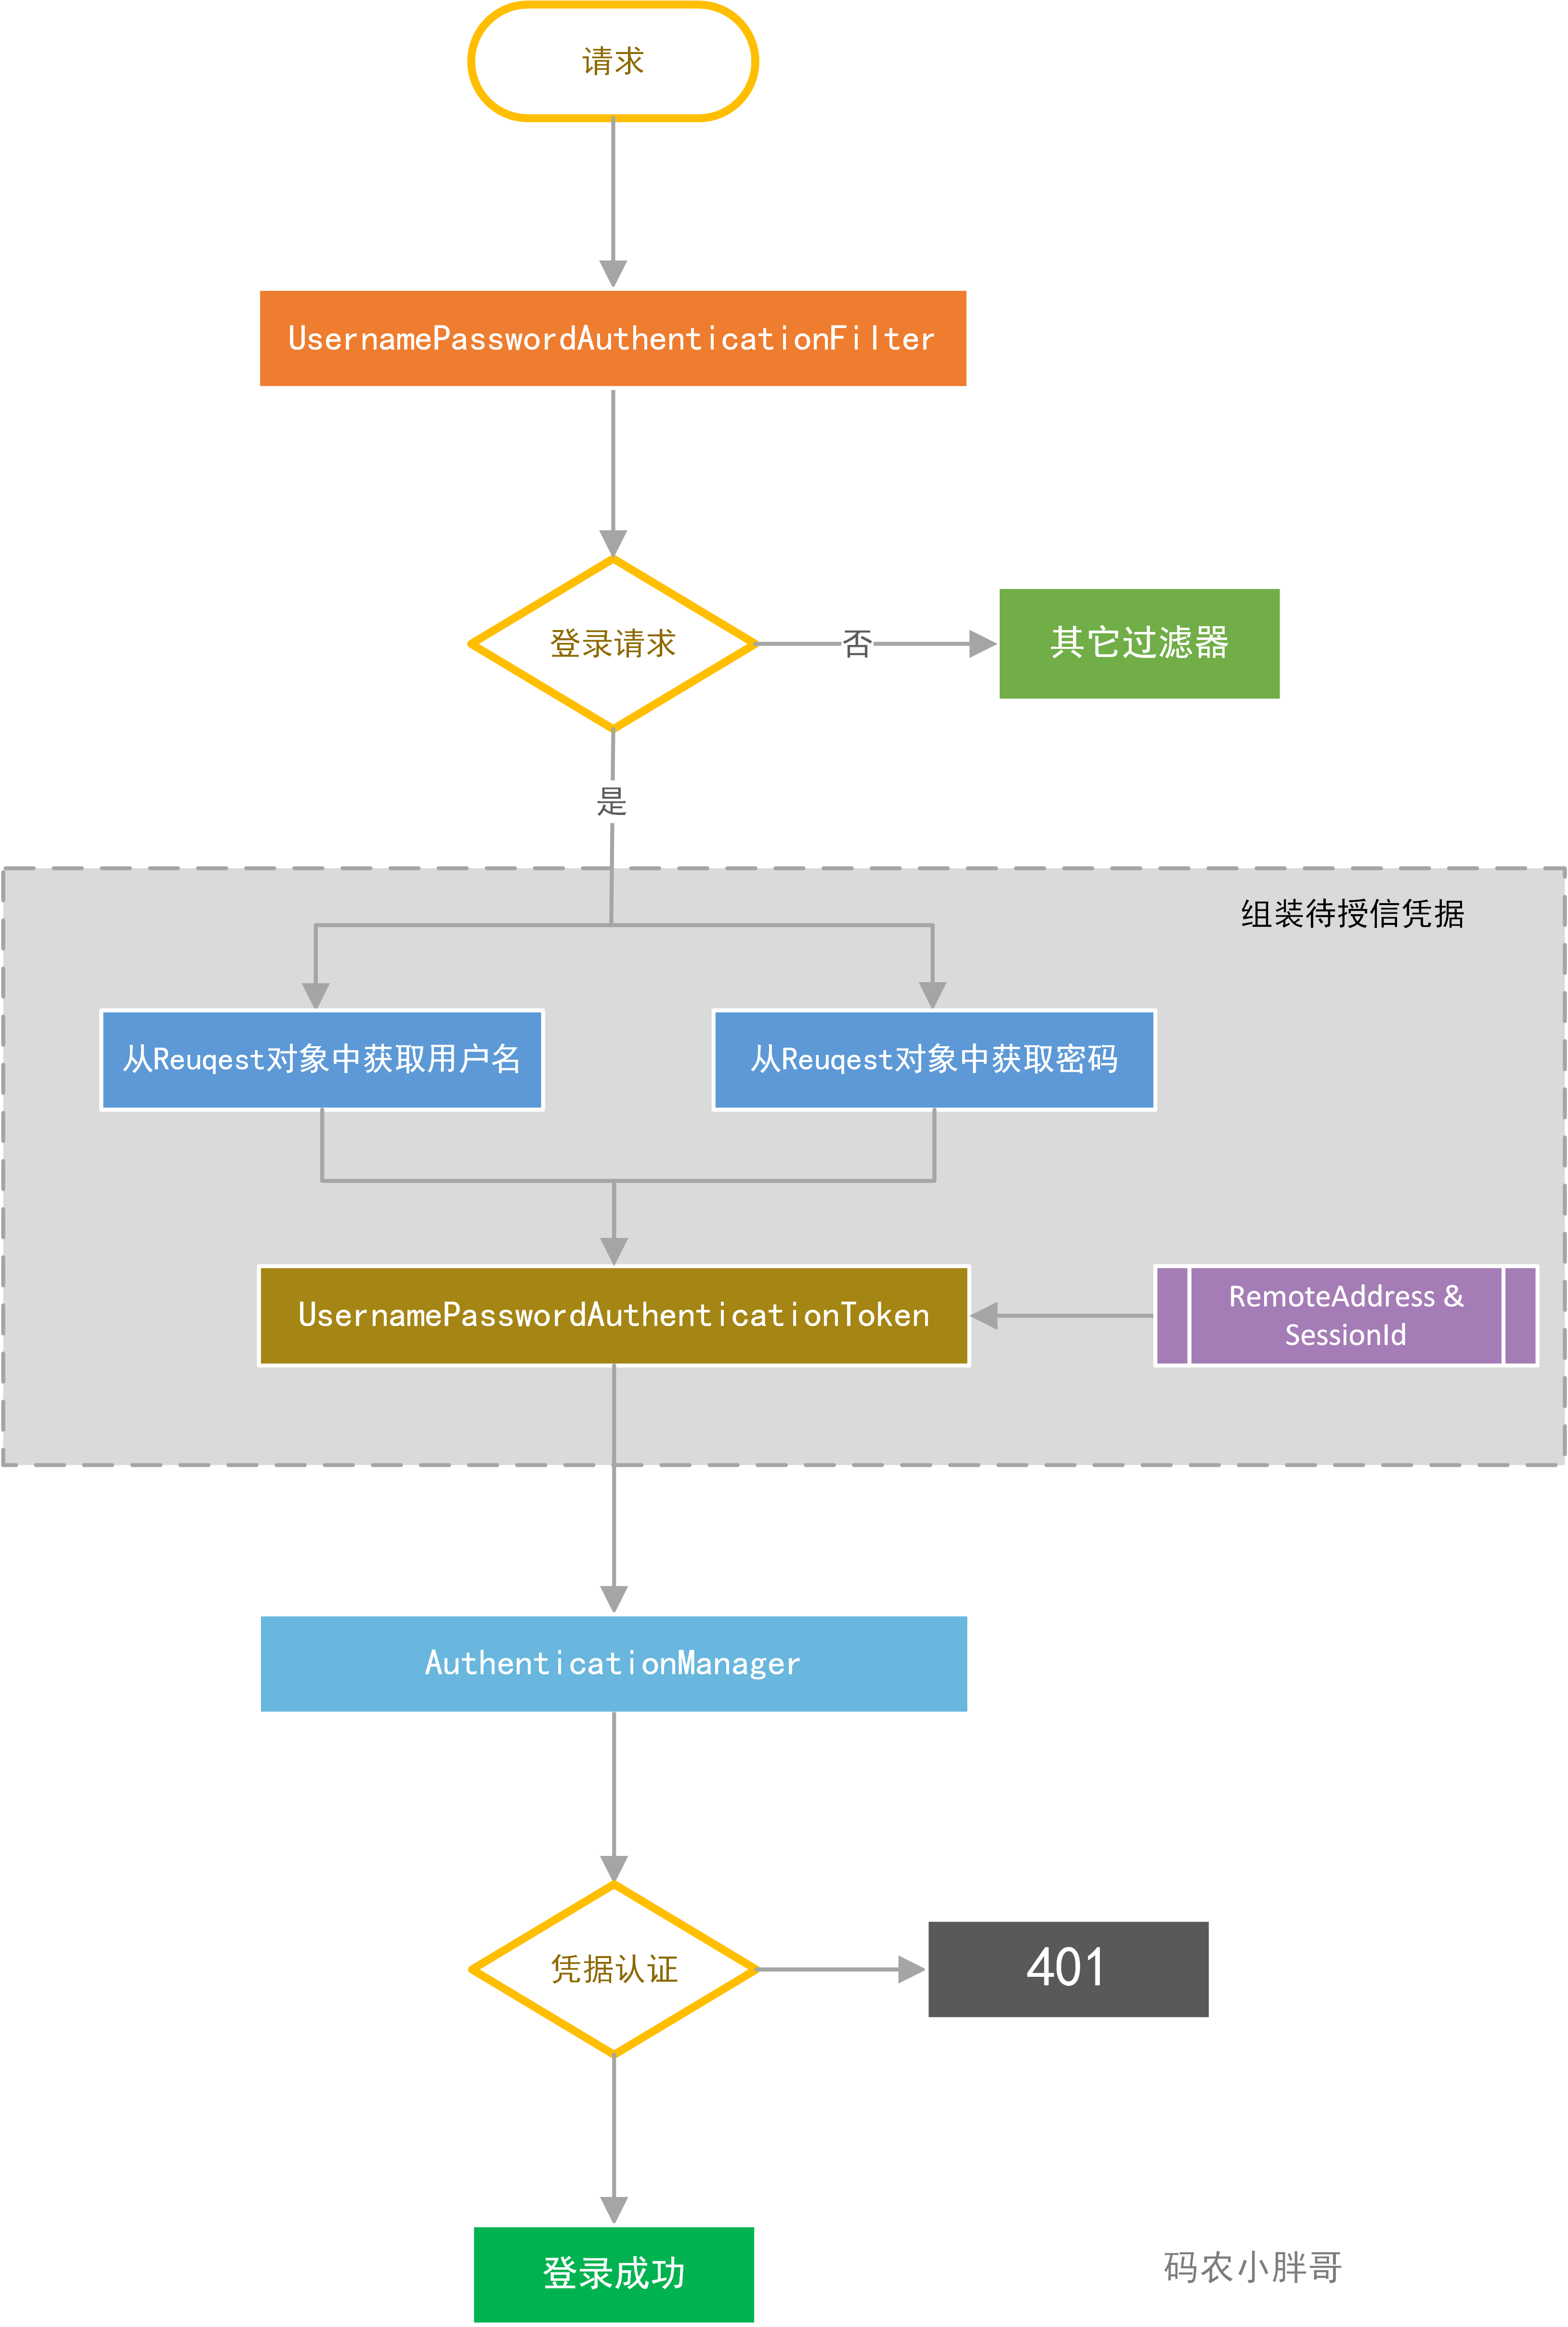
UsernamePasswordAuthenticationFilter 继承于AbstractAuthenticationProcessingFilter(另文分析)。它的作用是拦截登录请求并获取账号和密码,然后把账号密码封装到认证凭据UsernamePasswordAuthenticationToken中,然后把凭据交给特定配置的AuthenticationManager去作认证。源码分析如下:
public class UsernamePasswordAuthenticationFilter extends

      AbstractAuthenticationProcessingFilter {

    // 默认取账户名、密码的key

	public static final String SPRING_SECURITY_FORM_USERNAME_KEY = "username";

	public static final String SPRING_SECURITY_FORM_PASSWORD_KEY = "password";

    // 可以通过对应的set方法修改

	private String usernameParameter = SPRING_SECURITY_FORM_USERNAME_KEY;

	private String passwordParameter = SPRING_SECURITY_FORM_PASSWORD_KEY;

    // 默认只支持 POST 请求

	private boolean postOnly = true;

   //  初始化一个用户密码 认证过滤器  默认的登录uri 是 /login 请求方式是POST

   public UsernamePasswordAuthenticationFilter() {

      super(new AntPathRequestMatcher("/login", "POST"));

   }

    // 实现其父类 AbstractAuthenticationProcessingFilter 提供的钩子方法 用去尝试认证

   public Authentication attemptAuthentication(HttpServletRequest request,

         HttpServletResponse response) throws AuthenticationException {

       // 判断请求方式是否是POST

      if (postOnly && !request.getMethod().equals("POST")) {

         throw new AuthenticationServiceException(

               "Authentication method not supported: " + request.getMethod());

      }

       // 先去 HttpServletRequest 对象中获取账号名、密码

      String username = obtainUsername(request);

      String password = obtainPassword(request);

      if (username == null) {

         username = "";

      }

      if (password == null) {

         password = "";

      }

      username = username.trim();

       // 然后把账号名、密码封装到 一个认证Token对象中,这是就是一个通行证,但是这时的状态时不可信的,一旦通过认证就变为可信的

      UsernamePasswordAuthenticationToken authRequest = new UsernamePasswordAuthenticationToken(

            username, password);

      // 会将 HttpServletRequest 中的一些细节 request.getRemoteAddr()   request.getSession 存入的到Token中

      setDetails(request, authRequest);

       // 然后 使用 父类中的 AuthenticationManager 对Token 进行认证

      return this.getAuthenticationManager().authenticate(authRequest);

   }

   // 获取密码 很重要 如果你想改变获取密码的方式要么在此处重写,要么通过自定义一个前置的过滤器保证能此处能get到

   @Nullable

   protected String obtainPassword(HttpServletRequest request) {

      return request.getParameter(passwordParameter);

   }

      // 获取账户很重要 如果你想改变获取密码的方式要么在此处重写,要么通过自定义一个前置的过滤器保证能此处能get到

   @Nullable

   protected String obtainUsername(HttpServletRequest request) {

      return request.getParameter(usernameParameter);

   }

   // 参见上面对应的说明为凭据设置一些请求细节

   protected void setDetails(HttpServletRequest request,

         UsernamePasswordAuthenticationToken authRequest) {

      authRequest.setDetails(authenticationDetailsSource.buildDetails(request));

   }

   // 设置账户参数的key

   public void setUsernameParameter(String usernameParameter) {

      Assert.hasText(usernameParameter, "Username parameter must not be empty or null");

      this.usernameParameter = usernameParameter;

   }

   // 设置密码参数的key

   public void setPasswordParameter(String passwordParameter) {

      Assert.hasText(passwordParameter, "Password parameter must not be empty or null");

      this.passwordParameter = passwordParameter;

   }

   // 认证的请求方式是只支持POST请求

   public void setPostOnly(boolean postOnly) {

      this.postOnly = postOnly;

   }

   public final String getUsernameParameter() {

      return usernameParameter;

   }

   public final String getPasswordParameter() {

      return passwordParameter;

   }

}
为了加强对流程的理解,我特意画了一张图来对这个流程进行清晰的说明:
3. 我们可以定制什么
根据上面的流程,我们理解了UsernamePasswordAuthenticationFilter工作流程后可以做这些事情:
定制我们的登录请求URI和请求方式。
登录请求参数的格式定制化,比如可以使用JSON格式提交甚至几种并存。
如何将用户名和密码封装入凭据
UsernamePasswordAuthenticationToken,定制业务场景需要的特殊凭据。
4. 我们会有什么疑问
AuthenticationManager从哪儿来,它又是什么,它是如何对凭据进行认证的,认证成功的后续细节是什么,认证失败的后续细节是什么。不要走开,持续关注:码农小胖哥 为你揭晓这个答案。
关注公众号:Felordcn 获取更多资讯
Spring Security 实战干货:图解用户是如何登录的的更多相关文章
- Spring Security 实战干货:实现自定义退出登录
文章目录 1. 前言 2. 我们使用 Spring Security 登录后都做了什么 2. 退出登录需要我们做什么 3. Spring Security 中的退出登录 3.1 LogoutFilte ...
- Spring Security 实战干货:图解Spring Security中的Servlet过滤器体系
1. 前言 我在Spring Security 实战干货:内置 Filter 全解析对Spring Security的内置过滤器进行了罗列,但是Spring Security真正的过滤器体系才是我们了 ...
- Spring Security 实战干货:AuthenticationManager的初始化细节
1. 前言 今天有个同学告诉我,在Security Learning项目的day11分支中出现了一个问题,验证码登录和其它登录不兼容了,出现了No Provider异常.还有这事?我赶紧跑了一遍还真是 ...
- Spring Security 实战干货:使用 JWT 认证访问接口
(转载)原文链接:https://my.oschina.net/10000000000/blog/3127268 1. 前言 欢迎阅读Spring Security 实战干货系列.之前我讲解了如何编写 ...
- Spring Security 实战干货: 简单的认识 OAuth2.0 协议
1.前言 欢迎阅读 Spring Security 实战干货 系列文章 .OAuth2.0 是近几年比较流行的授权机制,对于普通用户来说可能每天你都在用它,我们经常使用的第三方登录大都基于 OAuth ...
- Spring Security 实战干货:如何实现不同的接口不同的安全策略
1. 前言 欢迎阅读 Spring Security 实战干货 系列文章 .最近有开发小伙伴提了一个有趣的问题.他正在做一个项目,涉及两种风格,一种是给小程序出接口,安全上使用无状态的JWT Toke ...
- Spring Security 实战干货:理解AuthenticationManager
1. 前言 我们上一篇介绍了UsernamePasswordAuthenticationFilter的工作流程,留下了一个小小的伏笔,作为一个Servlet Filter应该存在一个doFilter实 ...
- Spring Security 实战干货:OAuth2第三方授权初体验
1. 前言 Spring Security实战干货系列 现在很多项目都有第三方登录或者第三方授权的需求,而最成熟的方案就是OAuth2.0授权协议.Spring Security也整合了OAuth2. ...
- Spring Security 实战干货:客户端OAuth2授权请求的入口
1. 前言 在Spring Security 实战干货:OAuth2第三方授权初体验一文中我先对OAuth2.0涉及的一些常用概念进行介绍,然后直接通过一个DEMO来让大家切身感受了OAuth2.0第 ...
随机推荐
- pxc搭建mysql集群
docker -y update yum install -y docker service docker satrt docker images 服务器:curl -sSL https://get. ...
- ABP(ASP.NET Boilerplate Project)快速入门
前言 这两天看了一下ABP,做个简单的学习记录.记录主要有以下内容: 从官网创建并下载项目(.net core 3.x + vue) 项目在本地成功运行 新增实体并映射到数据库 完成对新增实体的基本增 ...
- 隐藏input的三种方法和区别
一.<input type="hidden" />二.<input type="text" style="display:none& ...
- Apache POI 操作Excel(3)-- Excel基础
Excel基本组成 首先在生成Excel前,我们需要了解Excel文件的组织形式.一个Excel文件称为一个workbook,一个workerbook至少包含一个表单(sheet),一个表单有多个行( ...
- 解决SELinux阻止Nginx访问服务
在使用 yum 安装 nginx 后可能会出现配置完成后却无法访问的问题,查看 audit.log 会发现类似于以下的错误信息 出现此问题的原因是 SELinux 基于最小权限原则默认拦截了 Ngin ...
- GAN网络从入门教程(二)之GAN原理
在一篇博客GAN网络从入门教程(一)之GAN网络介绍中,简单的对GAN网络进行了一些介绍,介绍了其是什么,然后大概的流程是什么. 在这篇博客中,主要是介绍其数学公式,以及其算法流程.当然数学公式只是简 ...
- WordPress教程之如何批量删除未引用(无用)的TAG标签
WordPress文章与标签的关系 在WordPress中添加标签是非常方便的,只需要在写文章时在侧栏标签处添加一下就会自动在后台增加标签(所以你是不是也跟缙哥哥一样每篇文章都增加标签呢),不像分类目 ...
- web前端工程化/构建自动化
前端工程化 前端工程化的概念在近些年来逐渐成为主流构建大型web应用不可或缺的一部分,在此我通过以下这三方面总结一下自己的理解. 为什么需要前端工程化. 前端工程化的演化. 怎么实现前端工程化. 为什 ...
- 蜂鸟E203系列——Linux开发工具
欲观原文,请君移步 Vivado安装 vivado是运行工程的工具,所以必须安装 后台回复[vivado2017]可获取vivado 2017.4 | 后台回复[vivado2020]可获取vitis ...
- django 本地项目部署uwsgi 以及云服务器部署 uwsgi+Nginx+Docker+MySQL主从
一 .django 本地项目部署uwsgi 1 本地部署项目 uwsgi安装测试 通过uwsgi 进行简单部署 安装uwsgi命令:pip install uwsgi -i http://pypi.d ...