
内网渗透 - 提权 - Windows
MS提权
MS16-

MS16-
提权框架
Sherlock
信息收集
ifconfig -a

cat /etc/hosts

arp -a

route -n

cat /proc/net/*

ping扫描

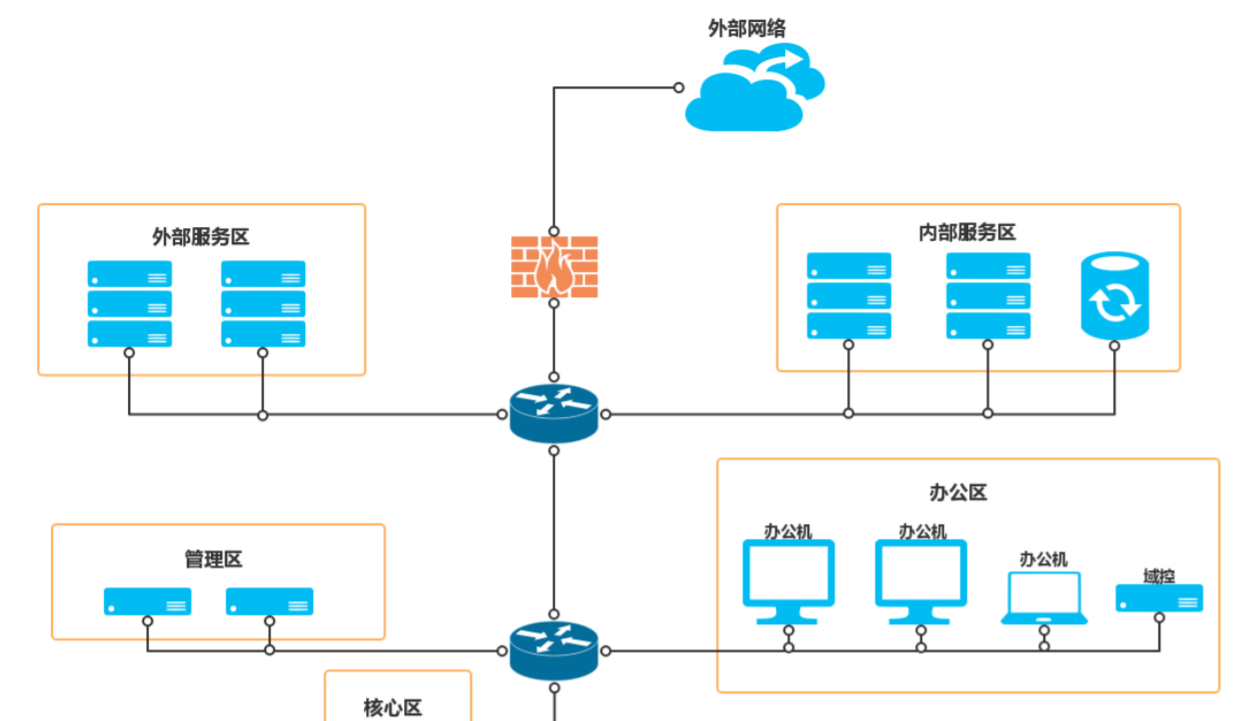
跳板机环境分析

 1.具备公网IP,所有端口可直接连接,且可访问外网 - 即可使用正向连接,又可以使用反向连接

 2.跳板机受到WAF保护或有NAT限制,只有Web服务端口可以连接,跳板机可访问外网 - 使用反向连接

 3.跳板机通过反向代理/端口映射提供Web服务,仅可访问80/443端口,本身无外网IP,且无法访问外网 - 上传tunnel脚本,将HTTP转换为Socks,使用Regeorg实现转换
判断组网信息,自己所在位置, ipconfig /all 确认内网网段划分
利用arp表获取相关信息,本地hosts文件中发掘目标
确认当前网络出入情况,判断可以进出的协议和端口,还可能存在使用代理实现外网或者内网访问的情况,
这种时候需要先查看计算机的代理使用情况
通过读取注册表的方式获取代理信息和pac信息
横向渗透
MS17-

MS2017-
提权EXP
MS14-

MS14-

MS15-

MS16-

CVE2017-
代理转发
iptables端口映射

ssh端口转发

go-shadowsocks

ew

nps/npc
拿域控
使用mimikatz从内存中抓取密码(需要system权限)

定位域控制器及域管理员

 net group "domain controllers" /domain

 net group "domain admins" /domain

找到域控制器IP地址

 ping -n  win08.contoso.com

使用MS14-068从普通域用户拿到域控制器的SYstem权限
Powershell在内网渗透中的使用
扫描、爆破、转发等

框架: PowerSploit 、 nishang
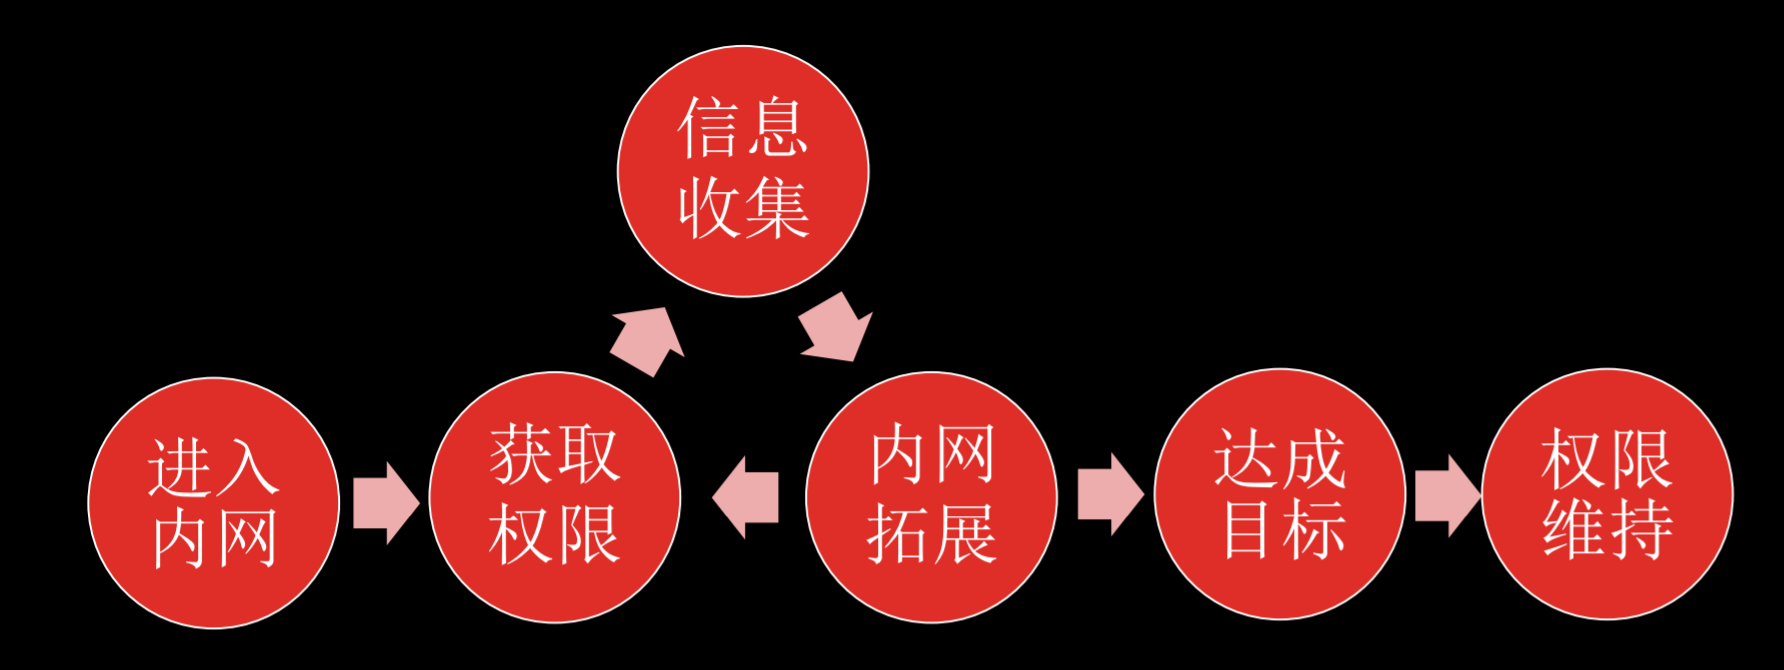
内网渗透流程图
Window 远程代码执行
.PsExec

.WMIEXEC

.AT/Schtasks

.SC Create

.SMB+MOF

.SMB+DLL Hijacks

.Dcom
定位域控
.利用DNS查询

.nltest /dclist:domainname

.本机不在域中,扫描389端口计算机
跨越DMZ
.寻找管理员登录信息,回溯攻击跳板机

.攻击网络设备,防火墙路由器交换机等可能联通多个网段的设备

.等待管理员RDP挂载目录时劫持管理员计算机的dll

.捆绑后门在可能带离DMZ区文件
内网渗透 - 提权 - Windows的更多相关文章
- Windows内网渗透提权的几个实用命令
1.获取操作系统信息 查看所有环境变量:set 识别系统体系结构:echo %PROCESSOR_ARCHITECTURE% AMD64 识别操作系统名称及版本:systeminfo 查看某特定用户 ...
- LINUX之内网渗透提权
在渗透测试过程中,经常遇到如下情形,内部网络主机通过路由器或者安全设备做了访问控制,无法通过互联网直接访问本地开放的服务,Windows方 面,国内通常选择Lcx.exe来进行端口转发,在应用方面大多 ...
- 7.内网渗透之windows认证机制
文章参考自三好学生域渗透系列文章 看了内网渗透第五篇文章,发现如果想要真正了解PTT,PTH攻击流程,还需要了解windows的认证机制,包括域内的kerberos协议. windows认证机制 在域 ...
- 内网渗透之Windows认证(二)
title: 内网渗透之Windows认证(二) categories: 内网渗透 id: 6 key: 域渗透基础 description: Windows认证协议 abbrlink: d6b7 d ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- 3.内网渗透之reGeorg+Proxifier
aaarticlea/png;base64,iVBORw0KGgoAAAANSUhEUgAAAxIAAAE2CAIAAAB6BDOVAAAgAElEQVR4Aey9Z5Aex3X327MRGVzkRH ...
- 内网渗透-横向移动($IPC&at&schtasks)
内网渗透-横向移动 #建立ipc连接并将后门添加至计划任务 前置条件:获取到某域主机权限->得到明文或者hash,通过信息收集到的用户列表当做用户名字典->用得到的密码明文当做密码字典 本 ...
- 【CTF】msf和impacket联合拿域控内网渗透-拿域控
前言 掌控安全里面的靶场内网渗透,练练手! 内网渗透拿域控 环境:http://afsgr16-b1ferw.aqlab.cn/?id=1 1.进去一看,典型的sql注入 2.测试了一下,可以爆库,也 ...
- Linux内网渗透
Linux虽然没有域环境,但是当我们拿到一台Linux 系统权限,难道只进行一下提权,捕获一下敏感信息就结束了吗?显然不只是这样的.本片文章将从拿到一个Linux shell开始,介绍Linux内网渗 ...
随机推荐
- python面向对象--元类
一个类没有声明自己的元类,默认他的元类就是type,除了使用内置元类type,我们也可以通过继承type来自定义元类,然后使用metaclass关键字参数为一个类指定元类 class Foo: def ...
- layui table 分页 记住之前勾选的数据
<!DOCTYPE html> <html lang="en"> <head> <meta charset="UTF-8&quo ...
- Rails3:使用bundler管理gems
Rails3:使用bundler管理gems bundler 是一套为了 Rails3 所打造的全新 Gem dependencies 管理工具:一套基于 Rubygems 的更高阶套件管理工具,适合 ...
- JSP页面与html页面在ie下显示的样式不一致的问题
今天前端将样式与html给我文件我转化为jsp之后在我的电脑上使用IE11的IE9和其他浏览器都没有问题,但是在发给其他人检查的时候却发现在win7电脑的IE9上出现样式错乱的问题,前端调试无果的情况 ...
- linux运维、架构之路-rpm定制、本地yum仓库搭建
一.定制rpm包 1.环境 [root@m01 ~]# cat /etc/redhat-release CentOS release 6.9 (Final) [root@m01 ~]# uname - ...
- C#与java的区别(继承,接口实现,指针,编译后形式,异常处理几个方面比较区别)
- 2017乌鲁木齐网络赛 J题 Our Journey of Dalian Ends ( 最小费用最大流 )
题目链接 题意 : 给出一副图,大连是起点,终点是西安,要求你求出从起点到终点且经过中转点上海的最小花费是多少? 分析 : 最短路是最小费用最大流的一个特例,所以有些包含中转限制或者经过点次数有限制的 ...
- POJ 2391 Ombrophobic Bovines ( 经典最大流 && Floyd && 二分 && 拆点建图)
题意 : 给出一些牛棚,每个牛棚都原本都有一些牛但是每个牛棚可以容纳的牛都是有限的,现在给出一些路与路的花费和牛棚拥有的牛和可以容纳牛的数量,要求最短能在多少时间内使得每头牛都有安身的牛棚.( 这里注 ...
- 【PowerOJ1753&网络流24题】分配问题(KM)
题意: 思路:费用流可做 最好的算法是KM板子 #include<bits/stdc++.h> using namespace std; typedef long long ll; typ ...
- J - Mr.Panda and TubeMaster
题解 我们可以把每个格子拆成两个点,一个表示横向的,一个表示纵向的,相邻的格子横向和纵向连边. 如果直接按照题意做的话,我们应当在横向和纵向的点之间连边,有限制的边设下界为1,然后跑可行流. 或者考虑 ...