
Spring Security笔记:Remember Me(下次自动登录)
前一节学习了如何限制登录尝试次数,今天在这个基础上再增加一点新功能:Remember Me. 很多网站,比如博客园,在登录页面就有这个选项,勾选“下次自动登录”后,在一定时间段内,只要不清空浏览器Cookie,就可以自动登录。
一、spring-security.xml 最简单的配置
     <http auto-config="true" use-expressions="true">

         ...

         <remember-me />

     </http>
即:在<http></http>节点之间,加一行<rember-me/>,然后
  <authentication-manager erase-credentials="false">

       ...

 </authentication-manager>
在<authentication-manager>节点增加一个属性erase-credentials="false" ,配置的修改就算完了
二、登录页login.jsp
<input id="_spring_security_remember_me" name="_spring_security_remember_me" type="checkbox" value="true"/>
加上这个checkbox勾选框即可
原理简析:按上面的步骤修改后,如果在登录时勾选了Remember Me,登录成功后,会在浏览器中生成一个名为SPRING_SECURITY_REMEMBER_ME_COOKIE的Cookie项,默认有效值为2周,其值是一个加密字符串,其值据说与用户名、密码等敏感数据有关!

下次再进入该页面时,Spring Security的springSecurityFilterChain这个Filter会检测有没有这个Cookie,如果有,就自动登录。
三、安全性分析
安全性分析:这样虽然很方便,但是大家都知道Cookie毕竟是保存在客户端的,很容易盗取,而且cookie的值还与用户名、密码这些敏感数据相关,虽然加密了,但是将敏感信息存在客户端,毕竟不太安全。
建议:对于一些重要操作,比如:电子商务中的在线支付、修改用户密码等需要本人亲自操作的业务环节,还是要将用户引导至登录页,重新登录,以保证安全。为了达到这个目的,代码就必须在jsp前端以java后端,有办法检测出当前登录的用户,是否通过“Remember Me Cookie”自动登录,还是通过“输入用户名、密码”安全登录。
在jsp前端检查是否Remember Me自动登录很简单,直接使用security提供的tag标签即可,类似下面这样:
 <%@taglib prefix="sec" uri="http://www.springframework.org/security/tags"%>

 ...

 <sec:authorize access="isRememberMe()">

         ...

 </sec:authorize>
在java 服务端的Controller中,可这样检测:
     /**

      * 判断用户是否从Remember Me Cookie自动登录

      * @return

      */

     private boolean isRememberMeAuthenticated() {

         Authentication authentication = SecurityContextHolder.getContext()

                 .getAuthentication();

         if (authentication == null) {

             return false;

         }

         return RememberMeAuthenticationToken.class

                 .isAssignableFrom(authentication.getClass());

     }
此外,spring security还提供了remember me的另一种相对更安全的实现机制 :在客户端的cookie中,仅保存一个无意义的加密串(与用户名、密码等敏感数据无关),然后在db中保存该加密串-用户信息的对应关系,自动登录时,用cookie中的加密串,到db中验证,如果通过,自动登录才算通过。
先在db中创建一张表:
 --Remember Me持久化保存记录

 create table PERSISTENT_LOGINS

 (

   username  VARCHAR2(64) not null,

   series   VARCHAR2(64) not null,

   token     VARCHAR2(64) not null,

   last_used DATE not null

 );

 alter table PERSISTENT_LOGINS

   add constraint PK_PERSISTENT_LOGIN primary key (series);
然后将spring-security.xml中<remember-me/> 改为:
 <remember-me data-source-ref="dataSource"

         token-validity-seconds="1209600"

         remember-me-parameter="remember-me" />
data-source-ref指定数据源,token-validity-seconds表示cookie的有效期(秒为单位),remember-me-parameter对应登录页上checkbox的名字。
这样处理后,勾选Remember me登录会在PERSISTENT_LOGINS表中,生成一条记录:
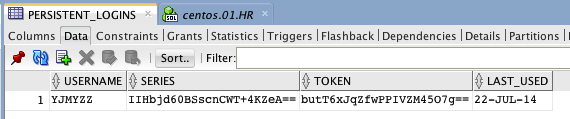
logout时,该记录以及客户端的cookie都会同时清空。
最后,如果不想用默认的表名persistent_logins,可研究下:
org.springframework.security.web.authentication.rememberme.JdbcTokenRepositoryImpl
org.springframework.security.web.authentication.rememberme.PersistentTokenBasedRememberMeServices
这二个类的源码 以及 相关文章:
http://forum.spring.io/forum/spring-projects/security/126343-spring-3-1-persistenttokenbasedremembermeservices-and-usernamepasswordauthentication
http://www.fengfly.com/document/springsecurity3/remember-me.html
http://docs.huihoo.com/spring/spring-security/3.0.x/remember-me.html#remember-me-persistent-token
示例源码:SpringSecurity-Remember-Me-XML(0722).zip
参考文章:Spring Security Remember Me Example
Spring Security笔记:Remember Me(下次自动登录)的更多相关文章
- spring security实现记住我下次自动登录功能
目录 spring security实现记住我下次自动登录功能 一.原理分析 二.实现方式 2.1 简单实现方式 2.2 数据库实现方式 三.区分是密码登录还是rememberme登录 spring ...
- Spring Security笔记:HTTP Basic 认证
在第一节 Spring Security笔记:Hello World 的基础上,只要把Spring-Security.xml里改一个位置 <http auto-config="true ...
- mvc框架下,怎样用cookie实现下次自动登录
登录时有个下次自动登录的checkBox.点了它下次就可以自动登录了 具体流程我都晓得,就是细节的地方有些搞不定.我只要解决3个问题: (1)登录时如果点了checkbox,则在本机产生一个cooki ...
- php中实现记住密码下次自动登录的例子
这篇文章主要介绍了php中实现记住密码下次自动登录的例子,本文使用cookie实现记住密码和自动登录功能,需要的朋友可以参考下 做网站的时候经常会碰到要实现记住密码,下次自动登录,一周内免登陆,一个月 ...
- Spring Security整合JWT,实现单点登录,So Easy~!
前面整理过一篇 SpringBoot Security前后端分离,登录退出等返回json数据,也就是用Spring Security,基于SpringBoot2.1.4 RELEASE前后端分离的情况 ...
- Spring Security笔记:自定义登录页
以下内容参考了 http://www.mkyong.com/spring-security/spring-security-form-login-example/ 接上回,在前面的Hello Worl ...
- Spring Security笔记:登录尝试次数限制
今天在前面一节的基础之上,再增加一点新内容,默认情况下Spring Security不会对登录错误的尝试次数做限制,也就是说允许暴力尝试,这显然不够安全,下面的内容将带着大家一起学习如何限制登录尝试次 ...
- Spring Security笔记:使用BCrypt算法加密存储登录密码
在前一节使用数据库进行用户认证(form login using database)里,我们学习了如何把“登录帐号.密码”存储在db中,但是密码都是明文存储的,显然不太讲究.这一节将学习如何使用spr ...
- Spring Security笔记:Hello World
本文演示了Spring Security的最最基本用法,二个页面(或理解成二个url),一个需要登录认证后才能访问(比如:../admin/),一个可匿名访问(比如:../welcome) 注:以下内 ...
随机推荐
- MySQL数据库备份命令
原文参考:MySQL数据库备份的命令 - 司南 mysqldump -hhostname -uusername -ppassword databasename > backupfile.sql备 ...
- MySQL锁问题
MySQL的锁机制比较简单,其最显著的特点是不同的存储引擎支持不同的锁机制.比如,MyISAM和MEMORY存储引擎 采用的是表级锁:BDB存储引擎采用的是页面锁,但也支持表级锁:InnoDB存储引擎 ...
- 烂泥:【解决】VMware Workstation中安装ESXI5.0双网卡问题
本文由秀依林枫提供友情赞助,首发于烂泥行天下. 由于需要做ESXI相关的实验,所以就在自己的机器上利用VM虚拟ESXI进行实验.因为此次实验是需要两块网卡的,所以就在创建ESXI虚拟机时添加了两块网卡 ...
- nodeJS Express 删除 x-powered-by
在使用Express4 Header头部会输出,在晚上搜索几种方案也没有产生效果,就看了一下官方文档 Property Type Value Default x-p ...
- stm32 中断几个库函数实现过程分析
感谢原文作者:鱼竿的传说,这篇文章写得不错,转载自 http://www.cnblogs.com/chineseboy/archive/2013/03/14/2956782.html 前题: 闭门造车 ...
- Zookeeper C API 指南四(C API 概览)(转)
上一节<Zookeeper C API 指南三(回调函数)>重点讲了 Zookeeper C API 中各种回调函数的原型,本节将切入正题,正式讲解 Zookeeper C API.相信大 ...
- js中的冒泡排序以及实现一个数组中得最到最大的数字小例
这其实是一个很简单的js就可以实现,当然一般情况就是利用for循环,从第一个跟第二个开始比较,根据大小交互位置,思路很简单. 也就是js中的冒泡排序 冒泡排序 时间复杂度为O(n^2),有两个优点: ...
- 通过Hander进行界面刷新
Timer timer; TimerTask task; Handler handler;//先声明这3个变量 //在onCreate方法内 handler = new Handler(){ @Ove ...
- 新闻发布系统<分页>
分页实现: 实现数据的分页显示,需要以下几个关键步骤: ①确定每页显示的总页数 ②计算显示的总页数 ③编写SQL语句 实现效果如图所示: 当点击下一页时,地址栏地址为?pageIndex=2 1.创建 ...
- Unity3D中的预制件(Prefab)的创建和使用说明!!!
首先我说明一下什么预制件? 在U3D里面我们叫它Prefab:我们可以这样理解:当制作好了游戏组件(场景中的任意一个gameobject),我们希望将它制作成一个组件模版,用于批量的套用工作,例如说场 ...