
OpenCVE-开源漏洞预警平台
0x01简介
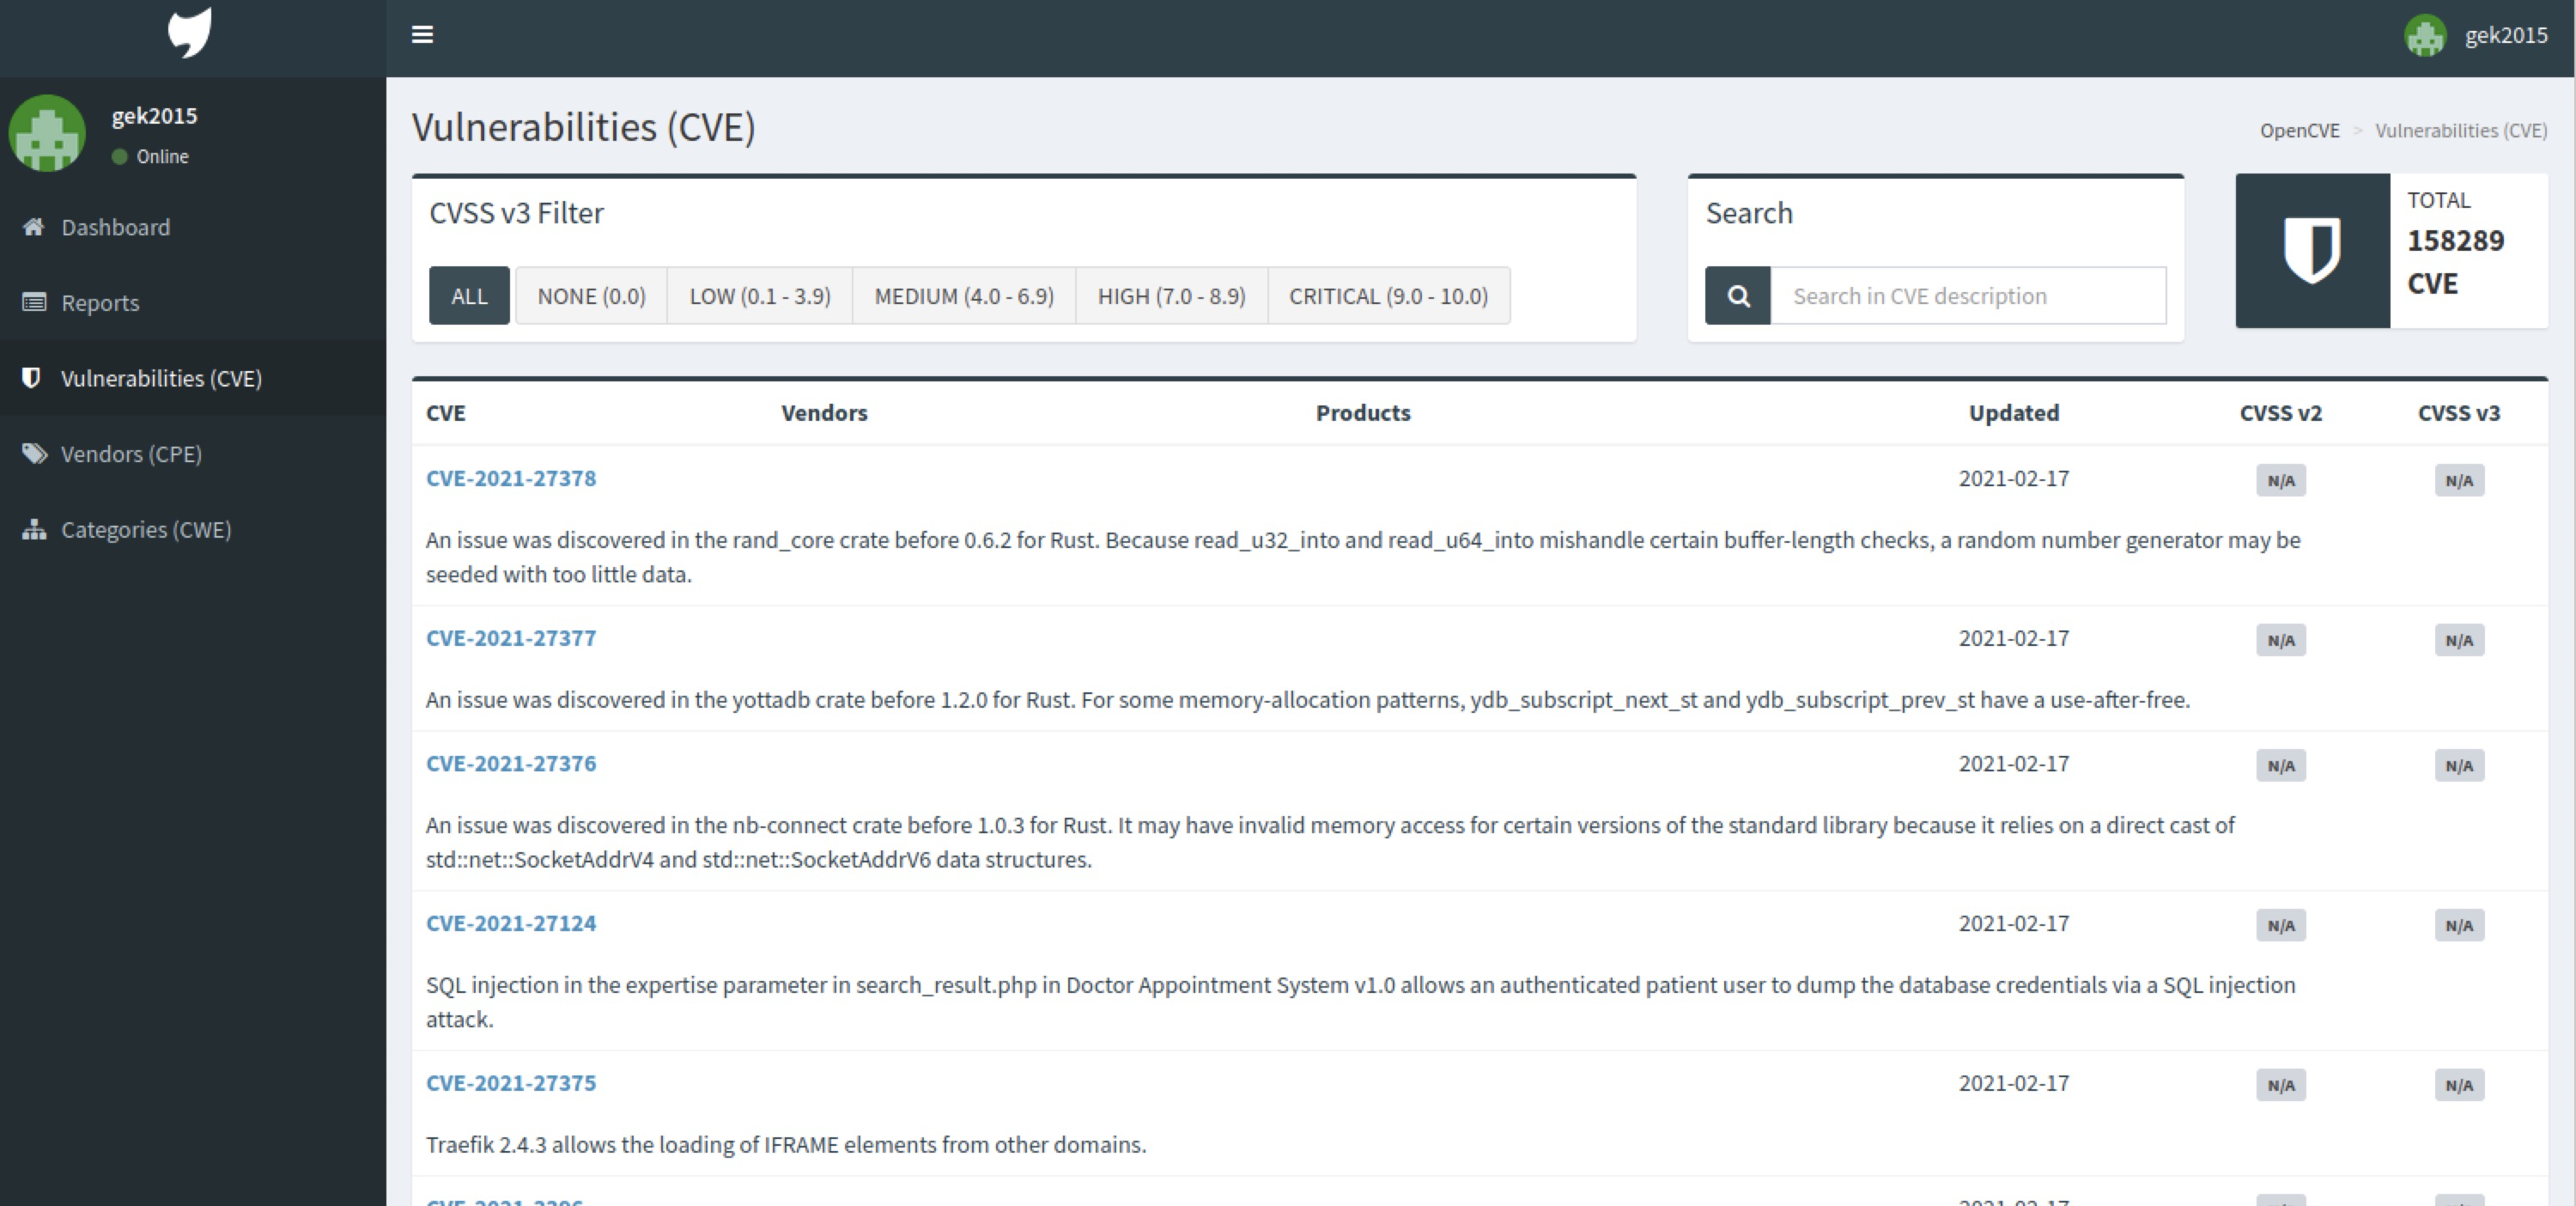
主程序主要是通过使用NVD提供的JSON数据来更新CVE数据,并在前端进行展示。然后通过邮件进行通知,目前也只支持邮件。这个开源预警平台看上去并不是很完善,因为CVE本身就具有预警滞后性,但是做为情报库积累或者进行二次开发是可以满足更多需求的。
0x02环境
kali Linux kali 5.9.0-kali1-amd64 #1 SMP Debian 5.9.1-1kali2 (2020-10-29) x86_64 GNU/Linux

python 3.8.6   #OpenCVE需要 Python> = 3.6

PostgreSQL 13.0 (Debian 13.0-4)     #OpenCVE只使用PostgreSQL来存储数据

Redis server v=6.0.9
0x03安装
① PostgreSQL 安装
#kali默认自带了PostgreSQL启动即可

service postgresql start

#登录控制台

sudo -u postgres psql

#修改登陆密码

ALTER USER postgres WITH PASSWORD '123456';   #修改用户 postgres 的密码为 123456

#创建数据库

CREATE DATABASE cvedb OWNER postgres;      #为用户 postgres 创建数据库:cvedb
② Redis 安装
#更新

apt-get install

#安装

apt-get install redis-server -y

#确保配置文件中daemonize为yes

sudo vim /etc/redis/redis.conf

#后台运行

redis-server /etc/redis/redis.conf

#测试redis

redis-cli
③ OpenCVE 安装
#通过pip进行安装

pip install opencve   #可能存在报错,根据报错信息直接pip install安装相应失败包即可,然后重新执行该命令即成功

#生成配置文件

opencve init   #直接vim cfg文件可以查看core配置进行各项配置

>>[*] Configuration created in /home/kali/opencve/opencve.cfg

#配置数据库地址

vim /home/kali/opencve/opencve.cfg

编辑database_uri配置项:

database_uri = postgresql://postgres:123456@127.0.0.1:5432/cvedb

#初始化数据库

opencve upgrade-db   #因为OpenCVE使用JSONB功能来提高性能,所以它仅支持PostgreSQL。

#导入历史的cve数据

opencve import-data    #默认是N,需要键入y拉取CVE历史数据(2002年至今)

#启动 Celery任务

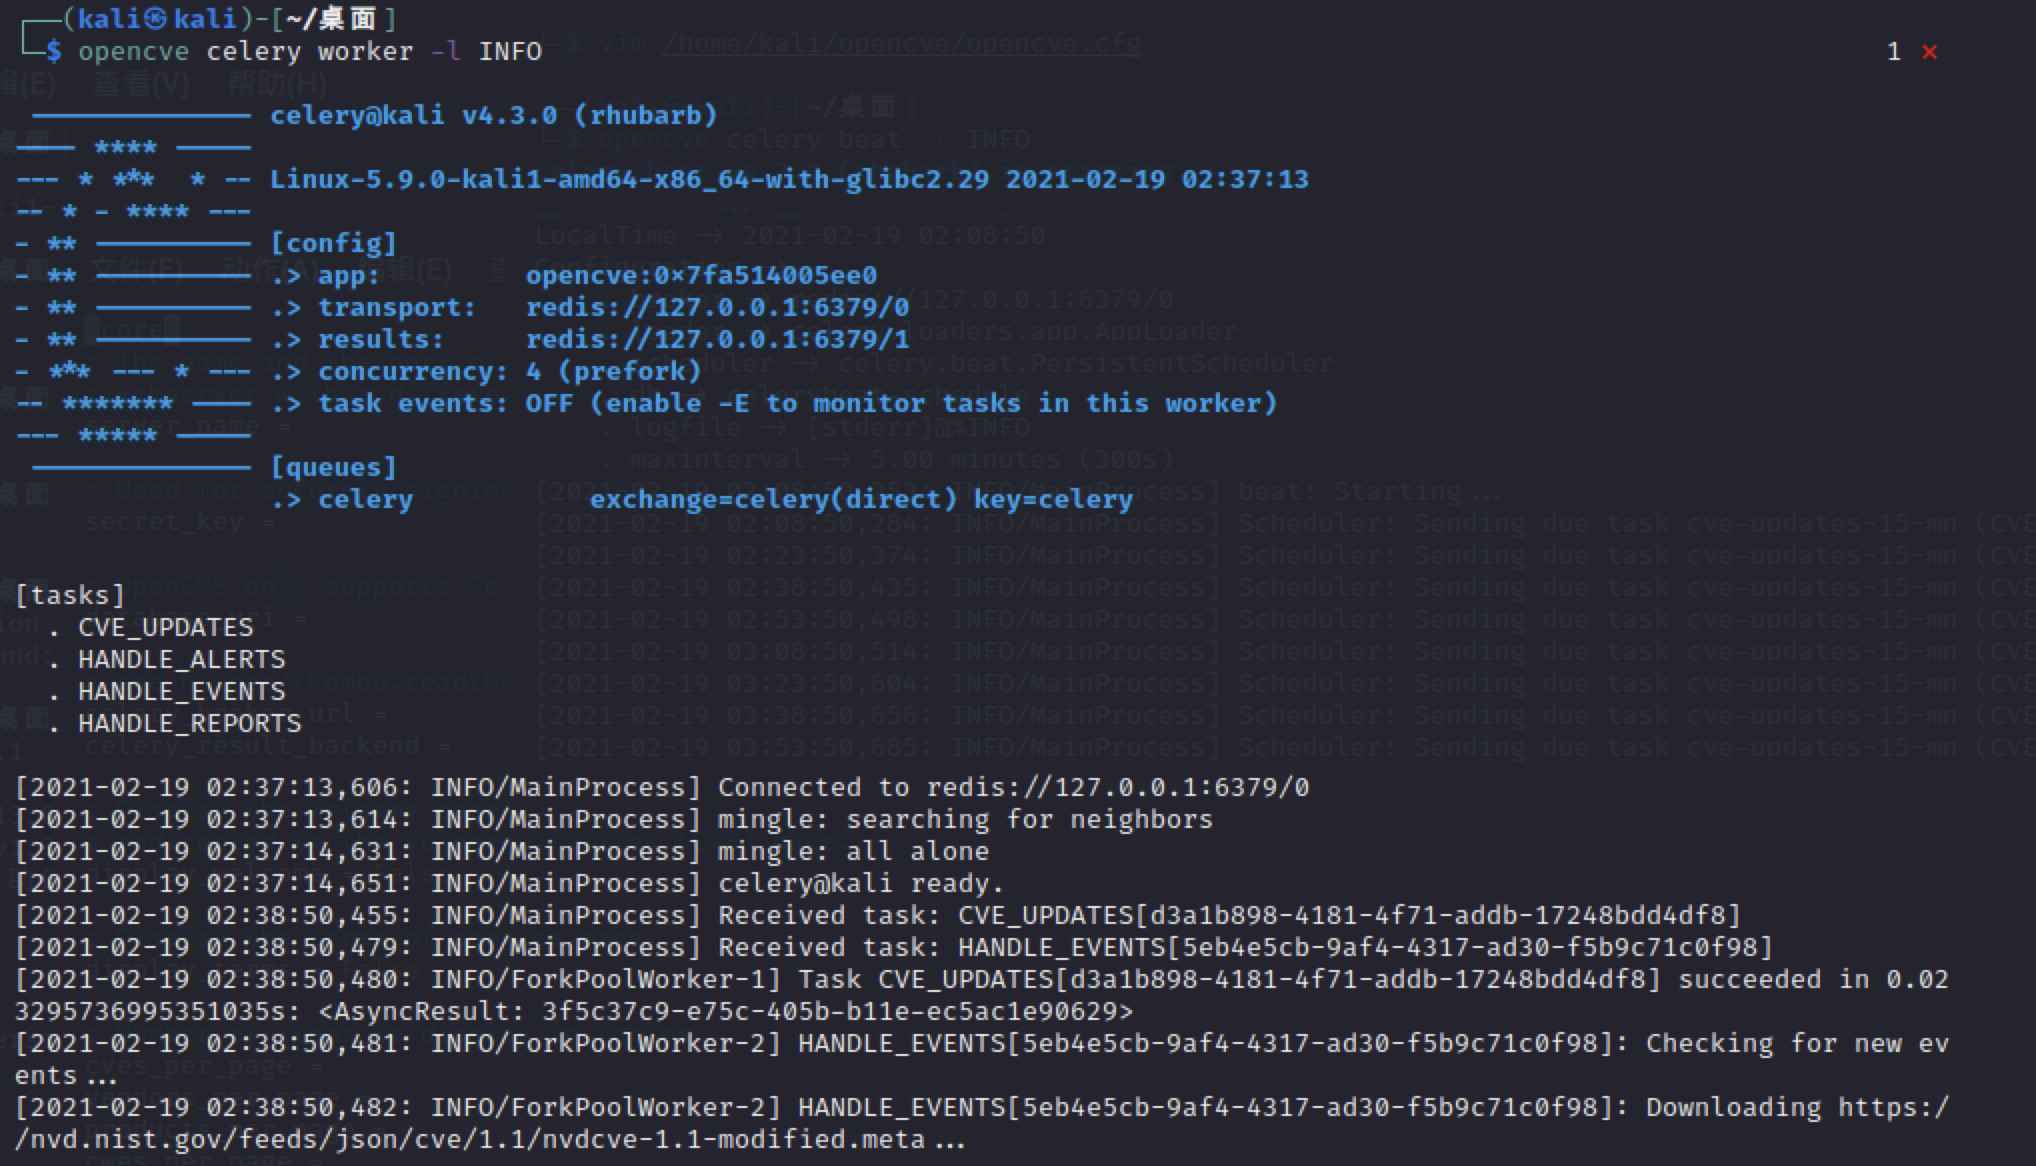
opencve celery worker -l INFO        #工作程序

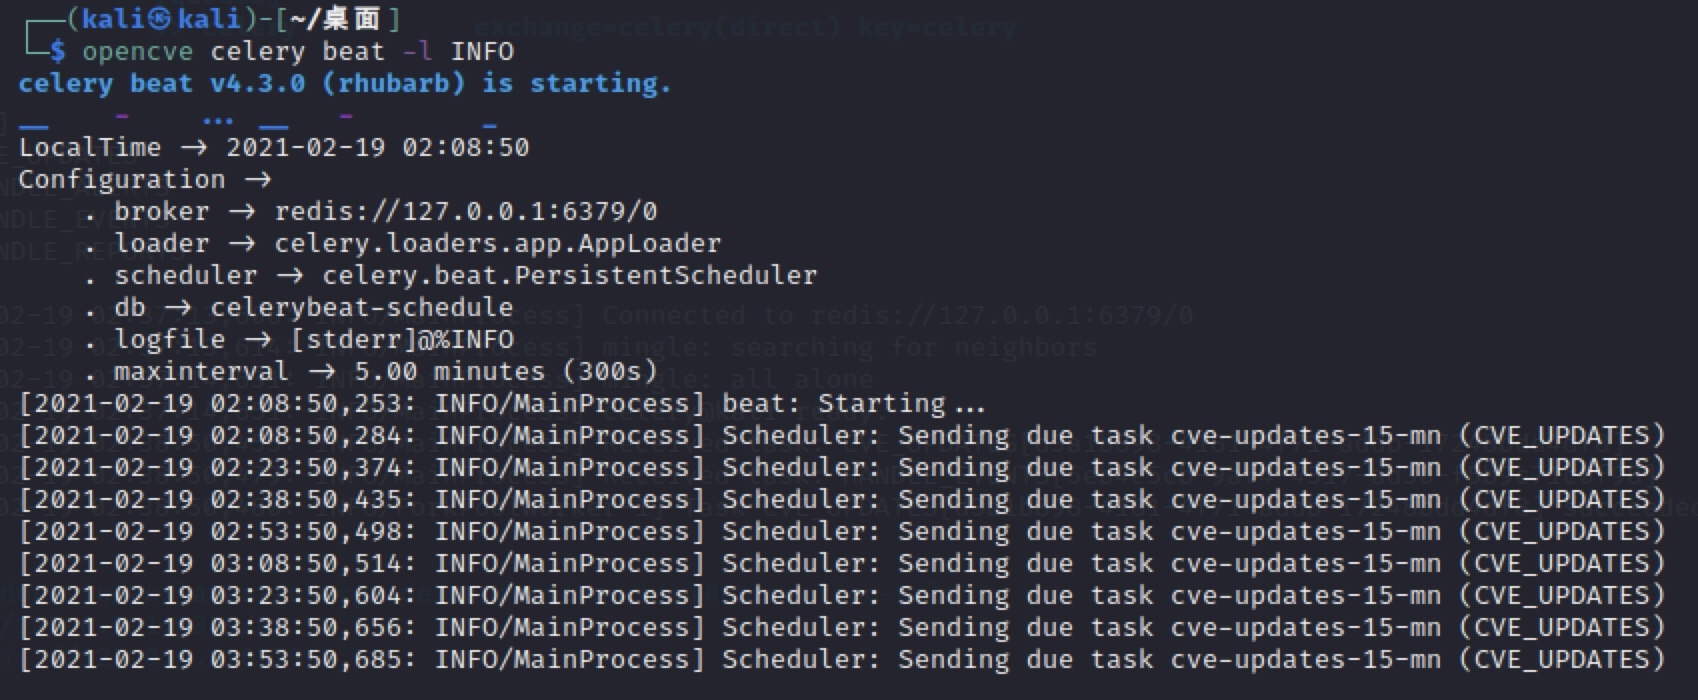
opencve celery beat -l INFO          #调度程序,默认每15分钟拉取一次

#创建OpenCVE管理员

opencve create-user cveadmin ex@example.com --admin

#启动WEB服务

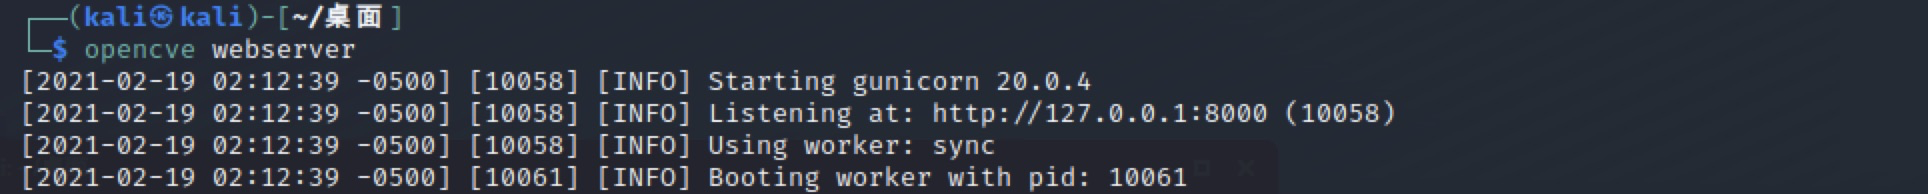
opencve webserver #默认访问http://127.0.0.1:8000/
参考
[1]https://github.com/opencve/opencve
OpenCVE-开源漏洞预警平台的更多相关文章
- 内网安全监控和预警平台架构设想(OSSIM)
内网安全监控和预警平台架构设想 需求简介 内网安全监控和预警平台是内网安全建设的物质基础,是所有甲方安全建设的必备武器库,无论是应急响应和追踪溯源,还是预知告警.自我清查:做下来总的体会是几个问题永远 ...
- 捅娄子了,写个bug被国家信息安全漏洞共享平台抓到了?
摸不了鱼了 2019 年 11 月 26 日,本来应该是无比平静的一天,开开会,改改bug,摸摸鱼之后等着下班.刷着新闻的间隙,手机的消息提示音响了起来,收到了一条邮件,平时收到邮件我都会选择稍后处理 ...
- 【转】使用Apache Kylin搭建企业级开源大数据分析平台
http://www.thebigdata.cn/JieJueFangAn/30143.html 本篇文章整理自史少锋4月23日在『1024大数据技术峰会』上的分享实录:使用Apache Kylin搭 ...
- 大众点评开源分布式监控平台 CAT 深度剖析
一.CAT介绍 CAT系统原型和理念来源于eBay的CAL的系统,CAT系统第一代设计者吴其敏在eBay工作长达十几年,对CAL系统有深刻的理解.CAT不仅增强了CAL系统核心模型,还添加了更丰富的报 ...
- Archery:开源漏洞评估和管理工具
Archery:开源漏洞评估和管理工具
- 2019你该掌握的开源日志管理平台ELK STACK
转载于https://www.vtlab.io/?p=217 在企业级开源日志管理平台ELK VS GRAYLOG一文中,我简单阐述了日志管理平台对技术人员的重要性,并把ELK Stack和Gra ...
- Go 开源博客平台 Pipe 1.0.0 发布!
这是 Pipe 博客平台的第一个正式版,欢迎大家使用和反馈建议! 简介 Pipe 是一款小而美的开源博客平台,通过黑客派账号登录即可使用. 动机 产品层面: 市面上缺乏支持多独立博客的平台级系统 实现 ...
- Jenkins高危代码执行漏洞检测/开源漏洞靶场
漏洞细节可以参看安全客的文章:https://bbs.ichunqiu.com/thread-22507-1-1.html Jenkins-CLI 反序列化代码执行(CVE-2017-1000353) ...
- kali上部署dvwa漏洞测试平台
kali上部署dvwa漏洞测试平台 一.获取dvwa安装包并解压 二.赋予dvwa文件夹相应权限 三.配置Mysql数据库 四.启动apache2和mysql服务 五.在网页配置dvwa 六.登陆到D ...
随机推荐
- Redis集群搭建,伪分布式集群,即一台服务器6个redis节点
Redis集群搭建,伪分布式集群,即一台服务器6个redis节点 一.Redis Cluster(Redis集群)简介 集群搭建需要的环境 二.搭建集群 2.1Redis的安装 2.2搭建6台redi ...
- 阿里云MQ
阿里云众多中间件服务中有一款非常强大的中间见服务,在企业互联网架构中起到不可替代的作用,相比较开源的RabbitMQ,阿里的消息队列MQ承受的住阿里内部1000+核心应用的使用,每天转几千条消息,稳定 ...
- 获取java栈异常
package com.loan.modules.extbiz.in.rabbitmq.util; import java.io.PrintWriter; import java.io.StringW ...
- POE供电
1.定位:POE (Power Over Ethernet)指的是在现有的以太网Cat.5布线基础架构不作任何改动的情况下,在为一些基于IP的终端(如IP电话机.无线局域网接入点AP.网络摄像机等)传 ...
- SOLID:面向对象设计的五个基本原则
在程序设计领域,SOLID 是由罗伯特·C·马丁在 21 世纪早期引入的记忆术首字母缩略字,指代了面向对象编程和面向对象设计的五个基本原则.当这些原则被一起应用时,它们使得一个程序员开发一个容易进行软 ...
- D - LOL UVALive - 8521 (状压dp)
https://nanti.jisuanke.com/t/A1616 思路:dp[i][j]表示前i列里面选了情况j有多少种组合方案 #include<bits/stdc++.h> usi ...
- CF Hello2020 D. New Year and Conference
D. New Year and Conference 题意 有\(2n\)个区间,分别为\([sa_1,ea_1],[sb_1,eb_1],[sa_2,ea_2],[sb_2,eb_2],\cdots ...
- Codeforces Round #345 (Div. 1) C. Table Compression (并查集)
Little Petya is now fond of data compression algorithms. He has already studied gz, bz, zip algorith ...
- 【noi 2.6_6049】买书(DP)
题意:有N元,有无限多本10.20.50和100元的书,问有几种购买方案. 解法:f[i]表示用 i 元的方案数.还有一个 j 循环这次买多少元的书. 注意--要先 j 循环,再 i 循环.因为要先考 ...
- Codeforces Round #667 (Div. 3) C. Yet Another Array Restoration (数学)
题意:给你两个数字\(x\)和\(y\),让你构造一个长度为\(n\)的序列,要求包含\(x\)和\(y\),并且排序后相邻两项的差值相等. 题解:有排序后相邻两项的差值相等可知,构造的序列排序后一定 ...