
2020/1/30 PHP代码审计之CSRF漏洞
0x00 CSRF漏洞
CSRF(Cross-site request forgery)跨站请求伪造:也被称为“One Click Attack”或者Session Riding,通常缩写为CSRF或者XSRF,是一种对网站的恶意利用。尽管听起来像跨站脚本(XSS),但它与XSS非常不同,XSS利用站点内的信任用户,而CSRF则通过伪装来自受信任用户的请求来利用受信任的网站。与XSS攻击相比,CSRF攻击往往不大流行(因此对其进行防范的资源也相当稀少)和难以防范,所以被认为比XSS更具危险性。
0x01 漏洞危害
以你的身份:
发邮件
发消息
财产操作比如转账,或者购买商品
修改密码
删除文章
0x02 漏洞本质
CSRF(Cross-site request forgery)跨站请求伪造:攻击者诱导受害者进入第三方网站,在第三方网站中,向被攻击网站发送跨站请求。利用受害者在被攻击网站已经获取的注册凭证,绕过后台的用户验证,达到冒充用户对被攻击的网站执行某项操作的目的。
一个典型的CSRF攻击有着如下的流程:
受害者登录a.com,并保留了登录凭证(Cookie)。

攻击者引诱受害者访问了b.com。

b.com 向 a.com 发送了一个请求:a.com/act=xx。浏览器会默认携带a.com的Cookie。

a.com接收到请求后,对请求进行验证,并确认是受害者的凭证,误以为是受害者自己发送的请求。

a.com以受害者的名义执行了act=xx。

攻击完成,攻击者在受害者不知情的情况下,冒充受害者,让a.com执行了自己定义的操作。
0x03 挖掘思路
后台功能模块:管理后台。会员中心。添加用户等。
被引用的核心文件里面有没有验证token和referer相关的代码
没带token:可以直接请求这个页面。
没带referer:返回相同的数据
0x04 代码实例
我们首先创建一个数据库:
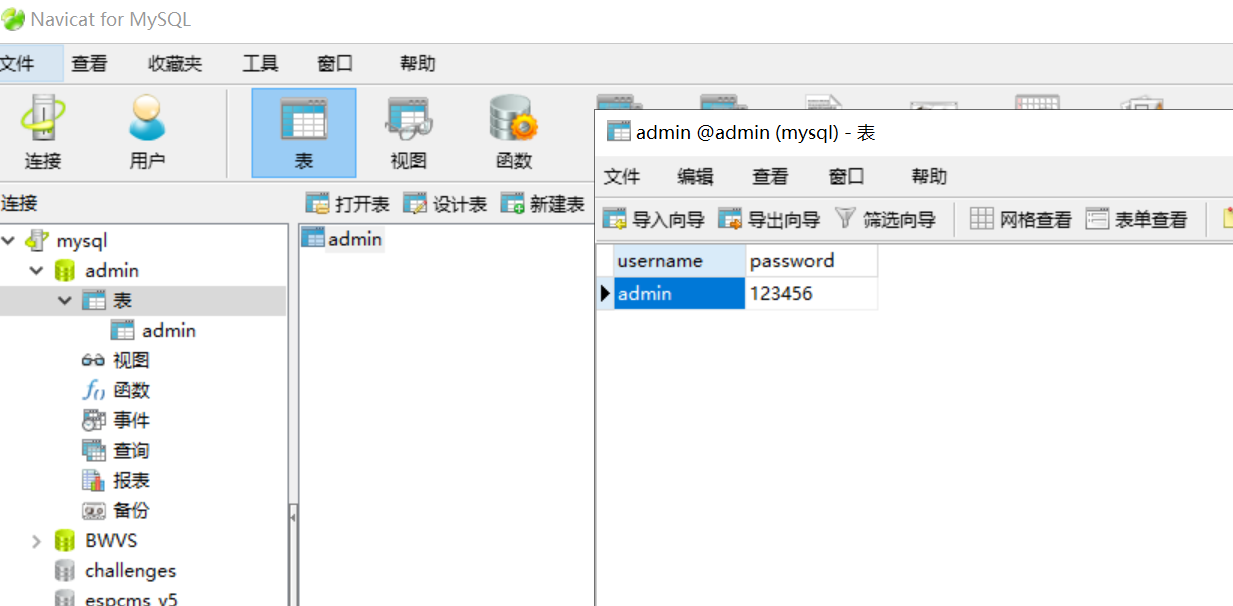
然后写一个数据库连接:
<?php

$conn = mysql_connect(server:"localhost",username:"root",password:"root");

mysql_select_db(database_name:"admin",$conn);//选择我们创建的admin数据库

mysql_query(query "SET NAMES GB2312");

?>
写一个登陆前端:
<html>

<head>

<meta charset="UTF-8">

<title>用户登陆</title>

</head>

<body>

<form action="login.php" method="post">

会员名:<input type="text" name="username"><br/>

密码:<input type="password" name="password"><br/>

<input type="submit" name="submit" value="点击登陆">

</form>

</body>

</html>
写登陆表单:
<?php

if(!isset($_POST['submit'])){

	exit('非法访问');

}

$username = $_POST['username'];

$password = $_POST['password'];

include ('conn.php');

$sql = "SELECT * FROM admin WHERE username='$username' and password='$password'";//讲我们的登陆信息插入数据库

$result= mysql_query($sql) or die("执行失败" . mysql_error());

if($conn = mysqli_fetch_array($result)){

	session_start();//开启会话判断是否注册

	$_SESSION['username'] = $row['username'];

	echo $_SESSION['username'] . ".欢迎登陆";

	echo '<a href="register.php">添加用户</a>';

}

?>
写注册前端
<html>

<head>

<meta charset="UTF-8">

<title>会员注册</title>

</head>

<body>

<form action="register.php" method="post">

	注册用户 <input type="text" name="username"><br/>

	密码 <input type="password" name="password"><br/>

	<input type="submit" name="用户添加">

</form>

</body>

</html>
写注册表单
<?php

session_start();//判断是否存在已经登陆的用户名

if(!isset($_SESSION['username'])){

	echo '<script>alert("请你登陆用户")</script>';

}

$username = $_POST['username'];

$password = $_POST['password'];

include('conn.php');//包含引用数据库

$sql = "INSERT INTO admin(username,password) VALUES ($username,$password";//执行我们的数据库语句

$res_insert = mysql_query($sql);

if($res_insert){//如果我们的数据库文件存在

	echo "<script>alert("注册成功")</script>';"

}else{

	echo "<script>alert("注册失败")</script>';"

}
在注册用户处,我们发现没有任何保护,存在CSRF漏洞。
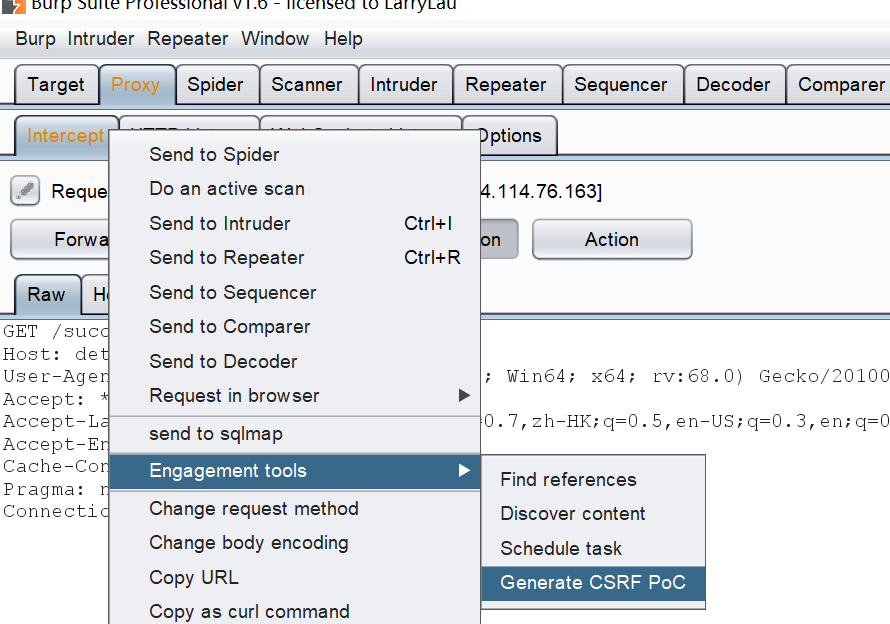
直接使用bp自带的CSRF POC
ps:csrftest也可以用来测试,注意代理设置。

诱导受害者使用浏览器访问生成的html文件,
点击submit,会发现注册成功。
这样的还不够直观,我们再来想一下,如果某网站修改密码处存在CSRF漏洞。
当受害者点击链接后,再次登陆会发现自己的密码被修改。我们能够得到受害者密码。(poc是我们制作的)
tips:用js自动触发就不用受害者点击Submit提交表单。意思就是,别人点击连接就可以直接触发csrf!
0x05 其他CSRF
CSRF蠕虫
在CSRF的攻击页面上嵌入蠕虫传播的攻击向量,蠕虫传播要面向不同的用户生成不同的请求。之前的攻击可预测所有的参数,现在必须想办法标识不同用户的数据。
1,服务端脚本获取准备一个php,asp页面,可以检测Referer字段读取url中的用户id等。
2,JSON劫持如果网站提供了这样的数据接口,可以用来获取敏感信息
flash CSRF
网站的根目录下有一个文件crossdomain.xml
<cross-domain-policy>

<allow-access-from domain="*.baidu.com" secure='true'/>

<allow-http-request-headers-from domain="*.baidu.com" headers='*'/>
secure='true' 表示只能通过安全连接请求
表示哪些域的flash请求可以读写本域的资源,同样可以读取token数据发送请求。
0x06 防御方法
1:验证码
这个方案的思路是:每次的用户提交都需要用户在表单中填写一个图片上的随机字符串。但是这个方法只能用来辅助,不是主要手段,受限于业务,有的网站不能有验证码。
2:服务端进行CSRF防御
在客户端页面增加伪随机数。
(1).Cookie Hashing(所有表单都包含同一个伪随机值):
这可能是最简单的解决方案了,因为攻击者不能获得第三方的Cookie(理论上),所以表单中的数据也就构造失败了:>
<?php

    //构造加密的Cookie信息

    $value = “DefenseSCRF”;

    setcookie(”cookie”, $value, time()+3600);

  ?>
在表单里增加Hash值,以认证这确实是用户发送的请求。
 <?php

  $hash = md5($_COOKIE['cookie']);

?>

<form method=”POST” action=”transfer.php”>

  <input type=”text” name=”toBankId”>

  <input type=”text” name=”money”>

  <input type=”hidden” name=”hash” value=”<?=$hash;?>”>

  <input type=”submit” name=”submit” value=”Submit”>

</form>
然后在服务器端进行Hash值验证
<?php

        if(isset($_POST['check'])) {

             $hash = md5($_COOKIE['cookie']);

             if($_POST['check'] == $hash) {

                  doJob();

             } else {

        //...

             }

        } else {

      //...

        }

      ?>
3:One-Time Tokens(不同的表单包含一个不同的伪随机值
在实现One-Time Tokens时,需要注意一点:就是“并行会话的兼容”。如果用户在一个站点上同时打开了两个不同的表单,CSRF保护措施不应该影响到他对任何表单的提交。考虑一下如果每次表单被装入时站点生成一个伪随机值来覆盖以前的伪随机值将会发生什么情况:用户只能成功地提交他最后打开的表单,因为所有其他的表单都含有非法的伪随机值。必须小心操作以确保CSRF保护措施不会影响选项卡式的浏览或者利用多个浏览器窗口浏览一个站点
<?php

   function gen_token() {

  //这里我是贪方便,实际上单使用Rand()得出的随机数作为令牌,也是不安全的。


        $token = md5(uniqid(rand(), true));

        return $token;

   }

2).然后是Session令牌生成函数(gen_stoken()):

   <?php

     function gen_stoken() {

    $pToken = "";

    if($_SESSION[STOKEN_NAME]  == $pToken){

      //没有值,赋新值

      $_SESSION[STOKEN_NAME] = gen_token();

    }

    else{

      //继续使用旧的值

    }

     }

   ?>
2).WEB表单生成隐藏输入域的函数:
 <?php

       function gen_input() {

            gen_stoken();

            echo “<input type=\”hidden\” name=\”" . FTOKEN_NAME . “\”

                 value=\”" . $_SESSION[STOKEN_NAME] . “\”> “;

       }

     ?>
3).WEB表单结构:
<?php

       session_start();

       include(”functions.php”);

  ?>

  <form method=”POST” action=”transfer.php”>

       <input type=”text” name=”toBankId”>

       <input type=”text” name=”money”>

       <? gen_input(); ?>

       <input type=”submit” name=”submit” value=”Submit”>

  </FORM>
4).服务端核对令牌:
客户端验证
进行前端语言js进行二次确认验证。
参考链接
https://www.cnblogs.com/-qing-/p/11015075.html
2020/1/30 PHP代码审计之CSRF漏洞的更多相关文章
- PHP代码审计笔记--CSRF漏洞
0x01 前言 CSRF(Cross-site request forgery)跨站请求伪造.攻击者盗用了你的身份,以你的名义向第三方网站发送恶意请求,对服务器来说这个请求是完全合法的,但是却完成了攻 ...
- 2020/1/30 PHP代码审计之文件上传漏洞
0x00 漏洞简介 文件上传漏洞是指用户上传了一个可执行的脚本文件,并通过此脚本文件获得了执行服务器端命令的能力.这种攻击是最为直接和有效的,"文件上传"本身是没有问题,有问题的是 ...
- 2020/1/29 PHP代码审计之XSS漏洞
0x00 XSS漏洞简介 人们经常将跨站脚本攻击(Cross Site Scripting)缩写为CSS,但这会与层叠样式表(Cascading Style Sheets,CSS)的缩写混淆.因此,有 ...
- 【代码审计】YzmCMS_PHP_v3.6 CSRF漏洞分析
0x00 环境准备 YzmCMS官网:http://www.yzmcms.com/ 程序源码下载:http://pan.baidu.com/s/1pKA4u99 测试网站首页: 0x01 代码分析 ...
- php代码审计7审计csrf漏洞
跨站请求伪造,也有人写出xsrf,黑客伪造用户的http请求,然后将http请求发送给存在csrf的网站,网站执行了伪造的http请求,就引发了跨站请求伪造 漏洞危害:攻击者盗用了你的身份信息,以你的 ...
- CSRF 漏洞测试
CSRF简介: CSRF中文名:跨站请求伪造,英文译为:Cross-site request forgery,CSRF攻击就是attacker(攻击者)利用victim(受害者)尚未失效的身份认证信息 ...
- 用代码来细说Csrf漏洞危害以及防御
开头: 废话不多说,直接进主题. 0x01 CSRF介绍:CSRF(Cross-site request forgery)跨站请求伪造,也被称为“One Click Attack”或者Session ...
- DedeCMS flink_add Getshell漏洞 管理员CSRF漏洞
DedeCMS flink_add Getshell漏洞 管理员CSRF漏洞 1.漏洞利用 由于tpl.php中的$action,$content,$filename变量没有初始化,从而能操纵这些变量 ...
- 浅谈CSRF漏洞
前言: 看完小迪老师的CSRF漏洞讲解.感觉不行 就自己百度学习.这是总结出来的. 歌曲: 正文: CSRF与xss和像,但是两个是完全不一样的东西. xss攻击(跨站脚本攻击)储存型的XSS ...
随机推荐
- pygame库的学习
第一天:我学习了如何设置窗口和加载图片,以及加载音乐.这个库真的很有意思啊,打算py课设就拿这个写了. 代码: import pygamefrom sys import exit pygame.ini ...
- PV & PVC【转】
Volume 提供了非常好的数据持久化方案,不过在可管理性上还有不足. 拿前面 AWS EBS 的例子来说,要使用 Volume,Pod 必须事先知道如下信息: 当前 Volume 来自 AWS EB ...
- 免费的 Linux 分区管理器使用介绍
下面的列表没有特定的排名顺序.大多数分区工具应该存在于 Linux 发行版的仓库中. GParted 这可能是 Linux 发行版中最流行的基于 GUI 的分区管理器.你可能已在某些发行版中预装它.如 ...
- Java常考面试题(二)(转)
序言 昨天刚开始的"每日5题面试"这类文章,感觉还不错,把一些平常看似懂了的东西,弄清楚了.就像什么是虚拟机?这个问题,看起来知道,但是要说出个所以然来,又懵逼了,经常回过头来看看 ...
- 百度小程序-接入自然搜索-API提交Url-c#开发
开发百度小程序后,接下来,人们最想做的是让百度更多的录入自家内容.因为小程序资源被索引后,才可能在搜索结果中展现. 百度也提供了小程序的自然搜索提交入口.一共有两种方式: 第一种是用已有的H5网站资源 ...
- dedeCMS网站栏目管理---释义
一.常规选项 文件保存目录:可以指定保存的目录,也可以用拼音,指定为拼音时系统会自动生成栏目拼音的目录,文件保存目录一般用拼音即可. 目录相对位置:有上级目录,CMS目录与站点根目录.实际上指的都是网 ...
- Font Awesome可缩放的矢量图标
我感觉图标还行~~~这里是我修改过的,自己根据需要修改即可~~ 网址: http://fontawesome.dashgame.com/ 使用: <link rel="styleshe ...
- NRF52840与NRF52832的性能区别
蓝牙版本的不断更新,大部分客户慢慢都向往着蓝牙5.0.当然对于前不久NORDIC刚出的蓝牙5.0 NRF52840,很多人都还不是很了解.NRF52840可以说是NRF52832的超强升级版,虽然同样 ...
- @echo off命令
在C盘下新建一个文本文档,将名字改为1.bat. 打开/编辑,输入call cmd.cmd是命令提示符.运行该文件,出现命令提示符窗口,在该窗口下可以运行各种命令.由图1.1可见,在第一行显示C:\ ...
- AS-PATH(路径属性)路由路径欺骗术
AS-PATH(路径属性)路由路径欺骗术: ①:抓取感兴趣流量——前缀与访问 ②:创建路由地图 ③:路由地图第一法则——permit 10 ④:在第一法则中,匹配(感兴趣流量) ⑤:设置 路径欺骗术— ...