
JWT之登录、登出、验证码接口
6.2 验证码接口
验证码接口用于登录页面展示时,获取验证码图片地址及验证码标识
安装验证码功能组件(如果是官网下载的完整版框架,无需安装)
composer require topthink/think-captcha 1.*
设置路由,application/route.php中,adminapi域名路由部分,增加代码如下
//验证码图片

Route::get('captcha/:id', "\\think\\captcha\\CaptchaController@index");//访问图片需要

Route::get('captcha', 'adminapi/login/captcha');
在login控制器中添加
<?php

namespace app\adminapi\controller;

use think\Controller;

class Login extends BaseApi

{

    /**

     * 获取验证码图片地址

     */

    public function captcha()

    {

        //验证码标识

        $uniqid = uniqid(mt_rand(100000, 999999));

        //返回数据 验证码图片路径、验证码标识

        $data = [

            'src' => captcha_src($uniqid),

            'uniqid' => $uniqid

        ];

        $this->ok($data);

    }

}
测试:浏览器或者postman 访问 http://adminapi.pyg.com/captcha
{

    "code":200,

    "msg":"success",

    "data":{

        "src":"http:\/\/adminapi.pyg.com\/captcha\/7873845d27250ede217.html",

        "uniqid":"7873845d27250ede217"

    }

}
可根据实际需要,对验证码进行自定义配置: application/config.php
验证码组件,默认将验证码中的字符,存放在session中。
考虑到部分客户端(比如手机app) ,一般不使用session(显示验证码的请求和登录的请求,其session会话彼此独立)。
可修改组件源代码如下:
vendor/topthink/think-captcha/src/Captcha.php 的entry方法中
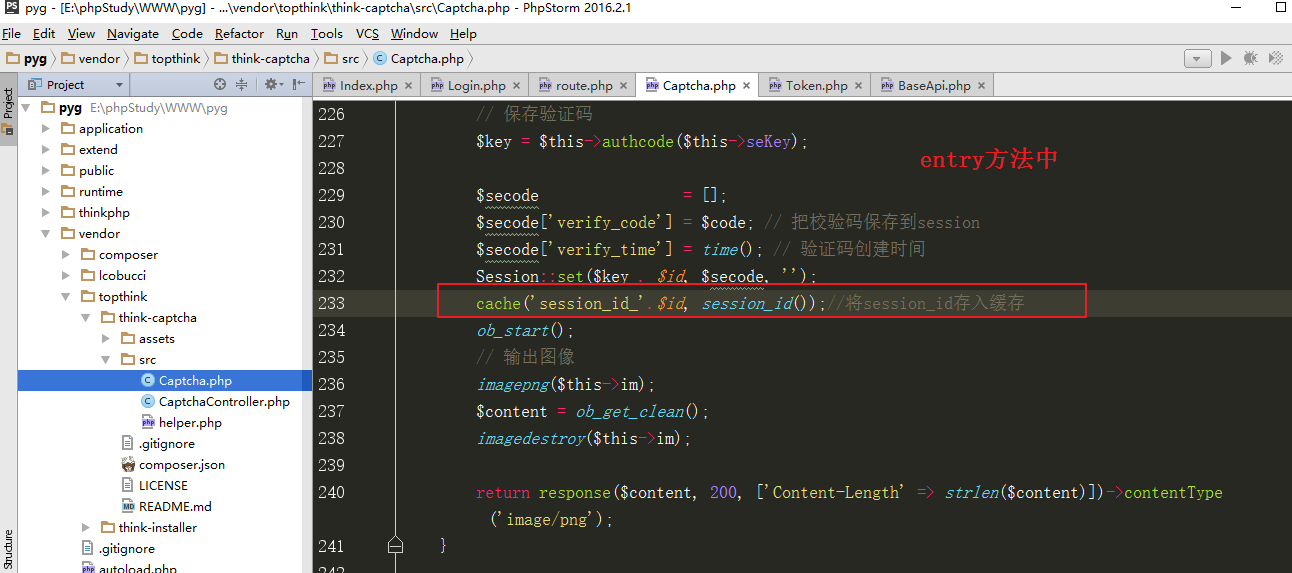
后续验证时,先从缓存取出对应的session_id, 并设置session_id。 见登录接口。
登录接口
①创建管理员模型(注意 管理员表为 pyg_admin 对应模型名称 为 Admin)
②设置路由,application/route.php中,adminapi域名路由部分,增加代码如下
//登录

Route::post('login', 'adminapi/login/login');
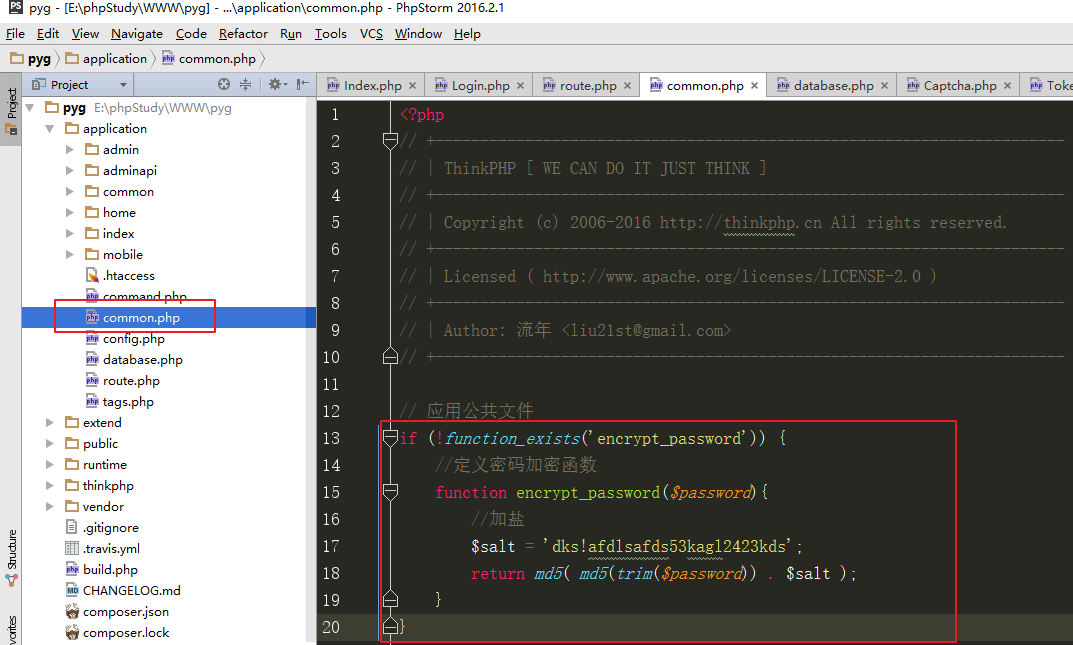
③封装密码加密函数
注意:后台管理员表tpshop_admin中 初始的管理员密码,需要自己加密一个初始密码,更新到数据表
使用自定义的密码加密函数:
④登录功能
/**

     * 登录接口

     */

    public function login()

    {

        //获取输入变量

        $param = input();

        $validate = $this->validate($param, [

            'username' => 'require',

            'password' => 'require',

            'code' => 'require',

            'uniqid' => 'require'

        ]);

        if($validate !== true){

            $this->fail($validate);

        }

        //根据验证码标识,从缓存取出session_id 并重新设置session_id

        session_id(cache('session_id_'.$param['uniqid']));

        //进行验证码校验 使用手动验证方法

        if (!captcha_check($param['code'], $param['uniqid'])) {

            //验证码错误

            $this->fail('验证码错误');

        }

        //根据用户名和密码(加密后的密码),查询管理员用户表

        $where = [

            'username' => $param['username'],

            'password' => encrypt_password($param['password'])

        ];

        $info = \app\common\model\Admin::where($where)->find();

        if(!$info){

            //用户名或者密码错误

            $this->fail('用户名或者密码错误');

        }

        $data['token'] = \tools\jwt\Token::getToken($info->id);

        $data['user_id'] = $info->id;

        $data['username'] = $info->username;

        $data['nickname'] = $info->nickname;

        $data['email'] = $info->email;

        //登录成功

        $this->ok($data);

    }
退出接口
/**

 * 后台退出接口

 */

public function logout()

{

    //清空token  将需清空的token存入缓存,再次使用时,会读取缓存进行判断

    $token = \Token::getRequestToken();

    $delete_token = cache('delete_token') ?: [];

    $delete_token[] = $token;

    cache('delete_token', $delete_token, 86400);

    $this->ok();

}
登录检测
除了登录相关接口,其他接口都需要登录后才能访问。
在application/adminapi/controller/BaseApi.php中进行检测。
①设置无需检测方法列表
//无需进行登录检测的请求

protected $no_login = ['login/login', 'login/captcha'];
②进行检测
 try{

     $path = strtolower($this->request->controller()) . '/' . $this->request->action();

     if(!in_array($path, $this->no_login)){

         $user_id = \tools\jwt\Token::getUserId();

         //登录验证

         if(empty($user_id)){

             $this->fail('未登录或Token无效', 403);

         }

         //将获取的用户id 设置到请求信息中

         $this->request->get(['user_id' => $user_id]);

         $this->request->post(['user_id' => $user_id]);

     }

 }catch(\Exception $e){

     $this->fail('服务异常,请检查token令牌', 403);

 }
JWT之登录、登出、验证码接口的更多相关文章
- flask 实现登录 登出 检查登录状态 的两种方法的总结
这里我是根据两个项目的实际情况做的总结,方法一(来自项目一)的登录用的是用户名(字符串)和密码,前后端不分离,用form表单传递数据:方法二用的是手机号和密码登录,前后端分离,以json格式传递数据, ...
- Struts2学习第六课 实现登录登出功能
关于Struts2请求的扩展名问题: 1).org.apache.struts2包下的default.properties中配置了struts2应用的一些常量 2).struts.action.ext ...
- ThinkPHP---案例1登录登出和添加部门
配置文件分3类:系统配置文件,分组配置文件,应用配置文件 ①系统配置文件ThinkPHP/Conf/convention.php: ②分组 / 模块 /平台配置文件Home/Conf/config.p ...
- Django项目: 4.用户登录登出功能
用户登录登出功能 一.功能需求分析 1. 登录退出功能分析 流程图 功能 登录页面 登录功能 退出功能 二.登录页面 1. 接口设计 接口说明 类目 说明 请求方法 GET url定义 /user/l ...
- SpringBoot登录登出切面开发
阅读本文约“2.5分钟” 本文开发环境是SpringBoot2.X版本. 对于系统而言(这里多指管理系统或部分具备登录登出功能的系统),登录登出是一个类权限验证的过程,现在一般是以token进行校验, ...
- ASP.NET Core 登录登出 - ASP.NET Core 基础教程 - 简单教程,简单编程
原文:ASP.NET Core 登录登出 - ASP.NET Core 基础教程 - 简单教程,简单编程 ASP.NET Core 登录登出 上一章节我们总算完善了注册的功能,而且也添加了一个用户,现 ...
- jquery ajax常用的登录登出
整理jquery+ajax的登录登出方法. //登录 var currentUserId = -1; $(function() { var timestamp = (new Date()).value ...
- Vue 登录/登出以及JWT认证
1. 后端代码概览 server/router/index.js 请求 router.get('/getUserInfo', function (req, res, next) { // 登录请求 r ...
- 利用Vue.js实现登录/登出以及JWT认证
JSON Web Token 入门教程:http://www.ruanyifeng.com/blog/2018/07/json_web_token-tutorial.html 后端代码地址:https ...
- CAS5.3 单点登录/登出/springboot/springmvc
环境: jdk:1.8 cas server:5.3.14 + tomcat 8.5 cas client:3.5.1 客户端1:springmvc 传统web项目(使用web.xml) 客户端2:s ...
随机推荐
- 2019-8-31-C#-标准性能测试高级用法
title author date CreateTime categories C# 标准性能测试高级用法 lindexi 2019-08-31 16:55:58 +0800 2018-07-08 0 ...
- 【windows系统下的navicat与ubuntu中的mysql的连接方法】
##红色代码直接复制到终端 1.首先,终端上mysql -u root -p,进入你的mysql数据库,操作数据库use mysql.2.切换root权限:sudo -i3.对root授权,输入:gr ...
- HDU-1160_FatMouse's Speed
FatMouse's Speed Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 65536/32768 K (Java/Others) Sp ...
- HZOJ 毛一琛
直接暴搜是$3^n$的,无法接受. 正解是$meet \ in \ the \ middle$,暴搜前n/2个数,每个数的状态有三种:都不选,选为A集合,选为B集合.那么我们可以维护两个集合的差. 设 ...
- 使用 Captcha 扩展包 为 Laravel 5 应用生成验证码
http://laravelacademy.org/post/3910.html 1.安装 我们通过 Composer 安装 Captcha 扩展包: composer require mews/ca ...
- header发送Cookie
Cookie传达给客户端的原理 平时执行setcookie('key1', 'value1');这样的代码时,浏览器就会收到cookie并保存,但我们并不能从echo出去的内容中看到cookie内容 ...
- 亿级消息系统的核心存储:Tablestore发布Timeline 2.0模型
背景 互联网快速发展的今天,社交类应用.消息类功能大行其道,占据了大量网络流量.大至钉钉.微信.微博.知乎,小至各类App的推送通知,消息类功能几乎成为所有应用的标配.根据场景特点,我们可以将消息类场 ...
- @codechef - BUYLAND@ Buying Land
目录 @desription@ @solution@ @accepted code@ @details@ @desription@ 给定一个 R * C 表示高度的矩阵 A,另一个 H * W 的矩阵 ...
- linux扫盲之CPU模式
相信研究linux的大大都知道linux有实模式.保护模式.虚拟模式三种. 不多说,拷贝黏贴! 80386开始,cpu有三种工作方式:实模式,保护模式和虚拟8086模式.只有在刚刚启动的时候是rea ...
- JIRA管理员、用户密码重置
-- Jira数据库中,用户信息都存放在表 cwd_user中 -- 切换到jiar数据库 use jiradb; -- 更改密码为sphere update cwd_user set credent ...