
crawler_exa2
优化中...
#! /usr/bin/env python

# -*- coding:utf-8 -*-

# Author: Tdcqma

'''

v17.0920.1401   基本功能实现,漏洞标题与漏洞链接优化

v17.0922.1800   已实现对【Cisco 漏洞告警】提供受影响的版本信息

v17.0922.1913   优化代码,对版本v17.0922.1800实现函数化

'''

import urllib.request

import ssl,re

import smtplib,email

import datetime

f = open("secInfo-lvmeng.txt", 'w', encoding='utf-8')

#today = str(datetime.date.today())     # 指定以当前时间为搜索条件

today = "2017-09-20"    # 临时指定测试时间

# 生产列表保存所有安全漏洞标题

tomcat_sec = ["Apache Tomcat 漏洞告警(当前生产版本为7.0.68)\n\n"]

Cisco_sec = ["Cisco 漏洞告警(当前生产版本为1.0.35)\n\n"]

WebLogic_sec = ["WebLogic 漏洞告警(当前生产版本为10.33)\n\n"]

Microsoft_sec = ["Microsoft 漏洞告警(当前生产版本为windows2012)\n\n"]

Noinfo_sec = "本日无爬虫安全告警.\n\n"

tomcat_msg = ''' '''

WebLogic_msg = ''' '''

Cisco_msg = ''' '''

Microsoft_msg = ''' '''

count = 0   # 计算告警漏洞总数

str_domain = "http://www.nsfocus.net"

msg_fl = ""

newline = ""

def get_infected_vision(info_sec,info_msg,sub_url):

    line = "   ♠ " + today + " " + title + "\n      >> " + sub_url + '\n'

    info_msg += line  # 逐行读取,将其保存到msg字符变量里。

    info_sec.append(line)

    global count

    count += 1

    # 进入漏洞详细页面,调取受影响的漏洞版本

    vul_request = urllib.request.Request(sub_url)

    vul_response = urllib.request.urlopen(vul_request)

    vul_data = vul_response.read().decode('utf-8')

    # 正则表达式匹配受影响的版本

    affected_version = re.findall("<blockquote>.*</blockquote>", vul_data, re.S)

    affected_version = "      受影响的版本:" + affected_version[0][12:-13], '\n'

    for newline in affected_version:

        newline = newline.replace('<', '<')

        info_sec.append(newline + '\n')

for i in range(5):     #指定被扫描网站需要扫描的网页数范围,默认读取1-10页,即一天的漏洞个数可能要占用好几个页面

    url = "http://www.nsfocus.net/index.php?act=sec_bug&type_id=&os=&keyword=&page=%s" % (i+1)

    request = urllib.request.Request(url)

    # 当尝试访问https开始当站点时,设置全局取消SSL证书验证

    ssl._create_default_https_context = ssl._create_unverified_context

    response = urllib.request.urlopen(request)

    data = response.read().decode('utf-8')

    if today in data:

        # 用于匹配内容的正则表达式部分

        str_re = "<.*" + today + ".*"

        res = re.findall(str_re, data)

        for line in res:

            title_craw = re.findall("/vulndb/\d+.*</a>", line)  # 获取标题

            title = title_craw[0][15:-4]

            url_craw = re.findall("/vulndb/\d+", line)  # 获取链接

            sub_url = str_domain + url_craw[0]

            if "Apache Tomcat" in title:

                get_infected_vision(tomcat_sec,tomcat_msg,sub_url)

            elif "WebLogic" in title:

                get_infected_vision(WebLogic_sec,WebLogic_msg,sub_url)

            elif "Cisco" in title:

                get_infected_vision(Cisco_sec,Cisco_msg,sub_url)  # 获取漏洞的受影响版本

            elif "Microsoft"  in title:

                get_infected_vision(Microsoft_sec,Microsoft_msg,sub_url)

        msg_fl = [tomcat_sec, WebLogic_sec, Cisco_sec,Microsoft_sec]

        secu_msg = ''' '''

        for i in range(len(msg_fl)):

            if len(msg_fl[i]) > 1:

                for j in range(len(msg_fl[i])):

                    secu_msg += msg_fl[i][j]

        msg_fl = secu_msg

if count == 0 :

    msg_fl += Noinfo_sec

    msg_fl += ("漏洞告警总数:" + str(count))

else:

    msg_fl += ("漏洞告警总数:" + str(count))

f.writelines(msg_fl)

f.close()

# print(msg_fl)

# 发送邮件

chst = email.charset.Charset(input_charset = 'utf-8')

header = ("From: %s\nTo: %s\nSubject: %s\n\n" %

          ("from_mail@163.com",

           "to_mail@163.com",

           chst.header_encode("[爬虫安全通告-绿盟]")))

# 借用163smtp服务器发送邮件,将上面读到的报警信息作为邮件正文发送。

email_con = header.encode('utf-8') + msg_fl.encode('utf-8')

smtp = smtplib.SMTP("smtp.163.com")

smtp.login("from_mail@163.com","from_mail_password")

smtp.sendmail('from_mail@163.com','to_mail@163.com',email_con)

print('mail send success!')

smtp.quit()
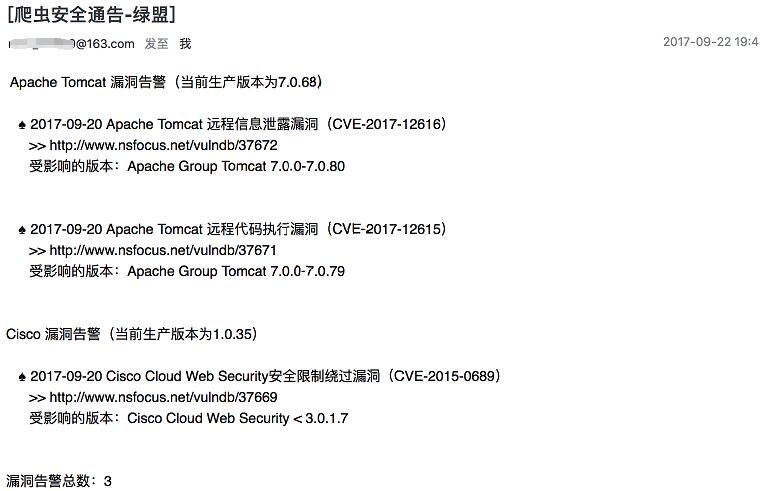
爬虫邮件告警截图:
crawler_exa2的更多相关文章
随机推荐
- Web API之indexedDB和Web SQL
Web SQL已经被W3C废弃了,下面主要学下indexedDB. 一.参考链接 https://w3c.github.io/IndexedDB/
- VeeamOne(Free Edition 9.5 )-安装与配置
---恢复内容开始--- Veeam ONE则主要用于监控平台之用,可以监控Veeam Backup & Replication的备份及同步情况,也可以监控VMware vSphere虚拟化平 ...
- prufer编码
看51nod的一场比赛,发现不会大家都A的一道题,有关prufer的 我去年4月就埋下prufer这个坑,一直没解决 prufer编码是什么 对于一棵无根树的生成的序列,prufer序列可以和无根树一 ...
- 1014 Uniform Generator ACM
http://acm.hdu.edu.cn/showproblem.php?pid=1014 题目的英文实在是太多了 ,搞不懂. 最后才知道是用公式seed(x+1) = [seed(x) + STE ...
- 第二章 STM32的结构和组成
2.5 芯片里面有什么 STM32F103采用的是Cortex-M3内核,内核即CPU,由ARM公司设计. ARM公司并不生产芯片,而是出售其芯片技术授权. 芯片生产厂商(SOC)如ST.TI.Fre ...
- Mysql中大数据类型的存取
标准SQL中提供了八种大数据类型 上面四种是针对字节数据(二进制字符串类型,主要存储图片.音频信息等),下面四种是针对字符数据(非二进制字符串类型,纯文本文件). MySql中不使用标准SQL中针对字 ...
- Linux命令第三篇
作业三: 以操作文件的方式,新建一个用户alex echo "alex:x:1200:1200::/home/alex/:/bin/bash" >> /etc/pass ...
- JAVA自学笔记21
JAVA自学笔记21 1.转换流 由于字节流操作中文不是非常方便,因此java提供了转换流 字符流=字节流+编码表 1)编码表 由字符及其对应的数值组成的一张表 图解: 2)String类的编码和解码 ...
- Java知识回顾 (10) 线程
再次声明,正如(1)中所描述的,本资料来自于runoob,略有修改. 一条线程指的是进程中一个单一顺序的控制流,一个进程中可以并发多个线程,每条线程并行执行不同的任务. Java 给多线程编程提供了内 ...
- mysql 创建用户命令-grant
我们在使用mysql的过程中,经常需要对用户授权(添加,修改,删除),在mysql当中有三种方式实现 分别是 INSERT USER表的方法.CREATE USER的方法.GRANT的方法.今天主要看 ...