
进程peb结构、获得peb的方法
PEB :进程环境块
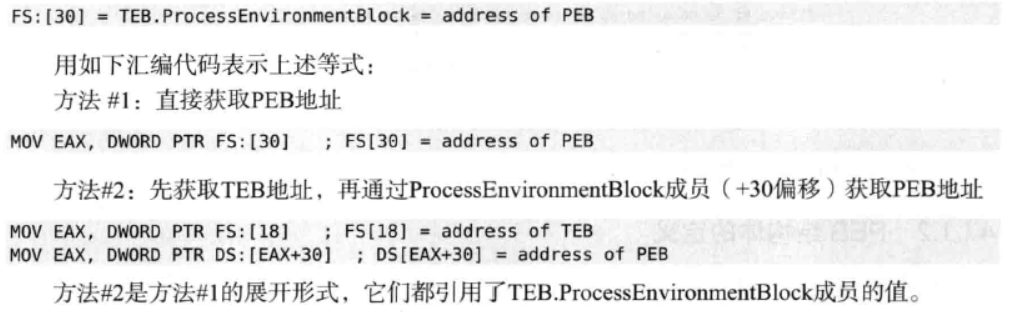
TEB.ProcessEnvironmentBlock成员就是PEB的结构体地址
TEB结构体位于FS段选择符所指的段内存的起始地址处,
且ProcessEnvironmentBlock成员位于距TEB结构体Offset 30的位置
即有两种方法获得PEB的地址
peb的结构申明:
typedef struct _UNICODE_STR

{

    USHORT Length;

    USHORT MaximumLength;

    PWSTR pBuffer;

} UNICODE_STR, *PUNICODE_STR;

typedef struct _LDR_DATA_TABLE_ENTRY

{

    //LIST_ENTRY InLoadOrderLinks;

    LIST_ENTRY InMemoryOrderModuleList;

    LIST_ENTRY InInitializationOrderModuleList;

    PVOID DllBase;

    PVOID EntryPoint;

    ULONG SizeOfImage;

    UNICODE_STR FullDllName;

    UNICODE_STR BaseDllName;

    ULONG Flags;

    SHORT LoadCount;

    SHORT TlsIndex;

    LIST_ENTRY HashTableEntry;

    ULONG TimeDateStamp;

} LDR_DATA_TABLE_ENTRY, *PLDR_DATA_TABLE_ENTRY;

typedef struct _PEB_LDR_DATA //, 7 elements, 0x28 bytes

{

    DWORD dwLength;

    DWORD dwInitialized;

    LPVOID lpSsHandle;

    LIST_ENTRY InLoadOrderModuleList;

    LIST_ENTRY InMemoryOrderModuleList;

    LIST_ENTRY InInitializationOrderModuleList;

    LPVOID lpEntryInProgress;

} PEB_LDR_DATA, *PPEB_LDR_DATA;

typedef struct _PEB_FREE_BLOCK // 2 elements, 0x8 bytes

{

    struct _PEB_FREE_BLOCK * pNext;

    DWORD dwSize;

} PEB_FREE_BLOCK, *PPEB_FREE_BLOCK;

typedef struct __PEB // 65 elements, 0x210 bytes

{

    BYTE bInheritedAddressSpace;

    BYTE bReadImageFileExecOptions;

    BYTE bBeingDebugged;

    BYTE bSpareBool;

    LPVOID lpMutant;

    LPVOID lpImageBaseAddress;

    PPEB_LDR_DATA pLdr;

    LPVOID lpProcessParameters;

    LPVOID lpSubSystemData;

    LPVOID lpProcessHeap;

    PRTL_CRITICAL_SECTION pFastPebLock;

    LPVOID lpFastPebLockRoutine;

    LPVOID lpFastPebUnlockRoutine;

    DWORD dwEnvironmentUpdateCount;

    LPVOID lpKernelCallbackTable;

    DWORD dwSystemReserved;

    DWORD dwAtlThunkSListPtr32;

    PPEB_FREE_BLOCK pFreeList;

    DWORD dwTlsExpansionCounter;

    LPVOID lpTlsBitmap;

    DWORD dwTlsBitmapBits[];

    LPVOID lpReadOnlySharedMemoryBase;

    LPVOID lpReadOnlySharedMemoryHeap;

    LPVOID lpReadOnlyStaticServerData;

    LPVOID lpAnsiCodePageData;

    LPVOID lpOemCodePageData;

    LPVOID lpUnicodeCaseTableData;

    DWORD dwNumberOfProcessors;

    DWORD dwNtGlobalFlag;

    LARGE_INTEGER liCriticalSectionTimeout;

    DWORD dwHeapSegmentReserve;

    DWORD dwHeapSegmentCommit;

    DWORD dwHeapDeCommitTotalFreeThreshold;

    DWORD dwHeapDeCommitFreeBlockThreshold;

    DWORD dwNumberOfHeaps;

    DWORD dwMaximumNumberOfHeaps;

    LPVOID lpProcessHeaps;

    LPVOID lpGdiSharedHandleTable;

    LPVOID lpProcessStarterHelper;

    DWORD dwGdiDCAttributeList;

    LPVOID lpLoaderLock;

    DWORD dwOSMajorVersion;

    DWORD dwOSMinorVersion;

    WORD wOSBuildNumber;

    WORD wOSCSDVersion;

    DWORD dwOSPlatformId;

    DWORD dwImageSubsystem;

    DWORD dwImageSubsystemMajorVersion;

    DWORD dwImageSubsystemMinorVersion;

    DWORD dwImageProcessAffinityMask;

    DWORD dwGdiHandleBuffer[];

    LPVOID lpPostProcessInitRoutine;

    LPVOID lpTlsExpansionBitmap;

    DWORD dwTlsExpansionBitmapBits[];

    DWORD dwSessionId;

    ULARGE_INTEGER liAppCompatFlags;

    ULARGE_INTEGER liAppCompatFlagsUser;

    LPVOID lppShimData;

    LPVOID lpAppCompatInfo;

    UNICODE_STR usCSDVersion;

    LPVOID lpActivationContextData;

    LPVOID lpProcessAssemblyStorageMap;

    LPVOID lpSystemDefaultActivationContextData;

    LPVOID lpSystemAssemblyStorageMap;

    DWORD dwMinimumStackCommit;

} _PEB, *_PPEB;
获得PEB:
#include "Test.h"

#include <winioctl.h>

int main()

{

    _PPEB PebBaseAddress = (_PPEB)__readfsdword(0x30);   //FS[0x60]  即x86进程PEB

    int a = GetLastError();

    printf_s("PebBaseAddress:0x%x\r\n", PebBaseAddress);

    PPEB_LDR_DATA pPebLdr = PebBaseAddress->pLdr;

    PLDR_DATA_TABLE_ENTRY pLdrDataHeader = (PLDR_DATA_TABLE_ENTRY)pPebLdr->InMemoryOrderModuleList.Flink;

    PLDR_DATA_TABLE_ENTRY pLdrDataTail = (PLDR_DATA_TABLE_ENTRY)pPebLdr->InMemoryOrderModuleList.Flink;

    printf_s("加载的模块:\r\n");

    do

    {

        WCHAR* DllName = pLdrDataHeader->BaseDllName.pBuffer;

        //USHORT usCounter = pLdrDataHeader->BaseDllName.Length;

        pLdrDataHeader = (PLDR_DATA_TABLE_ENTRY)pLdrDataHeader->InMemoryOrderModuleList.Flink;

        printf_s("%S\r\n", DllName);

    }

    while (pLdrDataHeader != pLdrDataTail);

    return ;

}
进程peb结构、获得peb的方法的更多相关文章
- 用户层获取TEB PEB结构地址 遍历进程模块.doc
1.fs寄存器指向TEB结构 2.在TEB+0x30地方指向PEB结构 3.在PEB+0x0C地方指向PEB_LDR_DATA结构 4.在PEB_LDR_DATA+0x1C地方就是一些动态连接库地址了 ...
- 获取其他进程的命令行(ReadProcessMemory其它进程的PPROCESS_PARAMETERS和PEB结构体)
type UNICODE_STRING = packed record Length: Word; MaximumLength: Word; Buffer: PWideCh ...
- 进程管理02 通过PEB枚举进程所有模块
0x01 结构探究 先在win7 x86下通过windbg来探究通过peb来得到进程模块的步骤: 命令!process 0 0 exeplorer.exe 先获取到explorer.exe的EPRO ...
- 逆向知识第一讲,IDA的熟悉使用,以及TEB,PEB结构
逆向知识第一讲,IDA的熟悉使用,以及TEB,PEB结构 一丶熟悉IDA,以及手工制作sig文件. IDA,静态分析工具,网上随便找一个即可下载. 首先,我们写一个可执行EXE,最简单的 使用IDA打 ...
- 8.2.6 PEB —— PEB结构值不正确的问题
书中作者使用 dt _PEB xxxxxx 命令来查看当前进程的PEB结构. 实际操作后PEB结构显示的成员值: 作为进程链表的LDR结构居然没有值,这显然是不正常的,地址也没有输错,问题到底出在哪里 ...
- 将dll文件注入到其他进程中的一种新方法
http://www.45it.com/windowszh/201212/33946.htm http://www.hx95.cn/Article/OS/201212/65095.html 我们知道将 ...
- Linux下java进程CPU占用率高分析方法
Linux下java进程CPU占用率高分析方法 在工作当中,肯定会遇到由代码所导致的高CPU耗用以及内存溢出的情况.这种情况发生时,我们怎么去找出原因并解决. 一般解决方法是通过top命令找出消耗资源 ...
- 一起学Hive——总结复制Hive表结构和数据的方法
在使用Hive的过程中,复制表结构和数据是很常用的操作,本文介绍两种复制表结构和数据的方法. 1.复制非分区表表结构和数据 Hive集群中原本有一张bigdata17_old表,通过下面的SQL语句可 ...
- go语言进阶之为结构体类型添加方法
1.为结构体类型添加方法 示例: package main import "fmt" type Person struct { name string //名字 sex byte ...
随机推荐
- 详细讲解MapReduce二次排序过程
我在15年处理大数据的时候还都是使用MapReduce, 随着时间的推移, 计算工具的发展, 内存越来越便宜, 计算方式也有了极大的改变. 到现在再做大数据开发的好多同学都是直接使用spark, hi ...
- ZOJ - 3777(状压dp)
The 11th Zhejiang Provincial Collegiate Programming Contest is coming! As a problem setter, Edward i ...
- 百度AI图片识别
官方文档:http://ai.baidu.com/tech/ocr/general
- 一个APK反编译利器Apktool
一个APK反编译利器Apktool APK 本地化 [http://www.andmoto.com/viewthread.php?tid=3873] 说起APK的汉化,目前大部分教程都是让用H ...
- Python网络爬虫(四)
关于Robots协议 Robots协议也称为爬虫协议,是网络爬虫排除标准(Robots Exclusion Protocol),用来告诉爬虫和搜索引擎哪些页面可以抓取,哪些不可以抓取.因为我们如果无限 ...
- JPA规范基础 ppt教程
https://wenku.baidu.com/view/5ca6ce6a1eb91a37f1115cee.html
- 源码分析ConcurrentHashMap
ConcurrentHashMap 1.7 segment分段锁 1.8 CAS 红黑树
- HDU 5501——The Highest Mark——————【贪心+dp】
The Highest Mark Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 131072/131072 K (Java/Other ...
- MySQL三种存储引擎总结
MySQL三种存储引擎 MyISAM.InnoDB.MEMORY 1.MyISAM MyISAM,3.23.34a前的默认存储引擎. 优缺点 优点 在于占用空间小,处理速度快. 缺点 不支持事务的完整 ...
- spring增强
1.前置增强 接口:ISomeService public interface ISomeService { public void doSome(); } 类 public class MyBefo ...