
kali linux之msf信息收集
nmap扫描

Auxiliary 扫描模块
目前有557个扫描方式

use auxiliary/scanner/smb/smb_version(smb版本扫描)
use auxiliary/scanner/smb/pipe_auditor(扫描命名管道,判断smb服务类型,帐号,密码)
use auxiliary/scanner/smb/pipe_dcerpc_auditor(扫描通过smb管道可以访问的RCERPC服务)
use auxiliary/scanner/smb/smb_enumshares(smb共享枚举---帐号,密码)
use auxiliary/scanner/smb/smb_enumusers(smb用户枚举----帐号密码)
use auxiliary/scanner/smb/smb_lookupsid(sid枚举--帐号,密码)
use auxiliary/scanner/ssh/ssh_version(ssh版本扫描)
use auxiliary/scanner/ssh/ssh_login (ssh密码爆破)
use auxiliary/scanner/ssh/ssh_login_pubkey(ssh公钥登录---set KEY_FILE id_rsa set USERNAME root)
use post/windows/gather/enum_patches(基于已经获取了session进行检测windows缺少的补丁)
use auxiliary/scanner/mssql/mssql_ping(mssql端口扫描)
use auxiliary/scanner/mssql/mssql_login(爆破mssql密码)
use auxiliary/admin/mssql/mssql_exec(远程执行代码--set CMD net user user pass /ADD)
use auxiliary/scanner/ftp/ftp_version(FTP版本扫描)
use auxiliary/scanner/ftp/anonymous(FTP匿名登录)
use auxiliary/scanner/ftp/ftp_login(FTP暴力破解)
use auxiliary/scanner/vnc/vnc_login(vnc密码破解)
use auxiliary/scanner/vnc/vnc_none_auth(vnc无密码访问---supported:None, free access!)
use auxiliary/scanner/rdp/ms12_020_check(RDP远程桌面漏洞---检查会不会造成DoS攻击)
use auxiliary/scanner/ssh/juniper_backdoor(设备后门)
use auxiliary/scanner/ssh/fortinet_backdoor(设备后门)
use auxiliary/scanner/vmware/vmauthd_login(VMWare ESXi密码破解)
use auxiliary/scanner/vmware/vmware_enum_vms(VMWare ESXi密码破解)
use auxiliary/admin/vmware/poweron_vm(利用web api远程开启虚拟机)
HTTP 弱点扫描
use auxiliary/scanner/http/cert(过期证书扫描)
use auxiliary/scanner/http/dir_listing(显示目录及文件)
use auxiliary/scanner/http/files_dir显示目录及文件)
use auxiliary/scanner/http/dir_webdav_unicode_bypass(WebDAV Unicode 编码身份验证绕过)
use auxiliary/scanner/http/tomcat_mgr_login(Tomcat 管理登录页面)
use auxiliary/scanner/http/verb_auth_bypass(基于HTTP方法的身份验证绕过)
use auxiliary/scanner/http/wordpress_login_enum(Wordpress 密码爆破--- set URI /wordpress/wp-login.php)
WEB应用扫描器
wmap
load wmap
wmap_sites -a http://x.x.x.x
wmap_targets -t http://x.x.x.x/xxx/xx.php
wmap_run -t
wmap_run -e
wmap_vulns -l
vulns
Openvas
load openvas(需要配置,使用繁琐,导入nbe格式扫描日志,db_import xxx.nbe)
Nessus
load nessus
nessus_help
nessus_connect nessus@nessus 192.168.1.12(连接nessus服务器)
nessus_policy_list
nessus_scan_new
nessus_report_list
arp扫描 set INTERFACE RHOSTS THREADS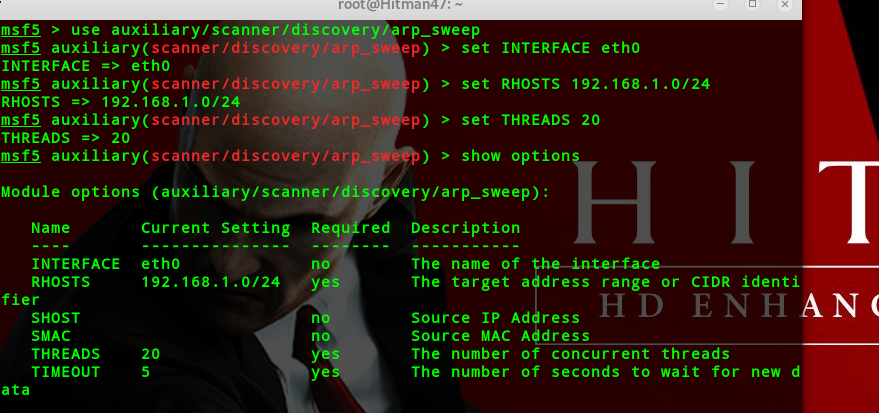
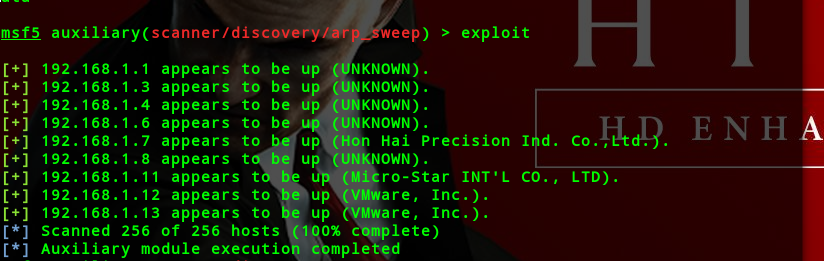
扫描结果
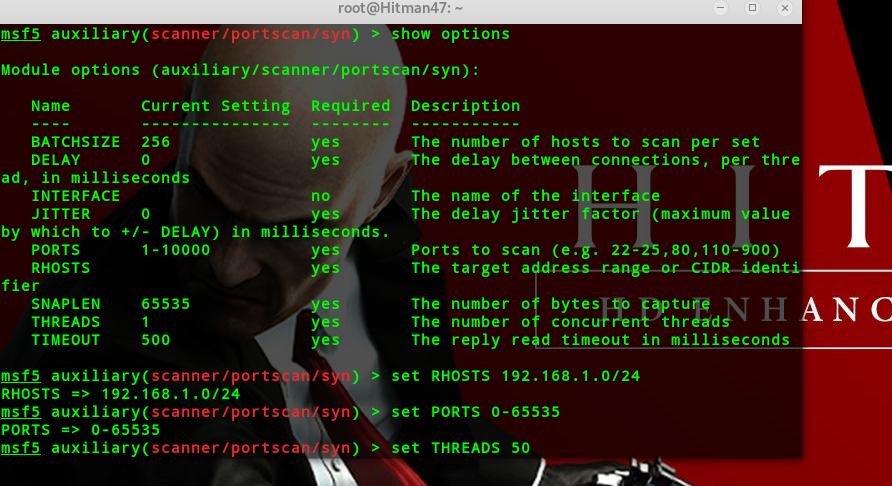
syn扫描
set RHOSTS PORTS THREADS
IPID IdIe扫描
查找ipidseq主机
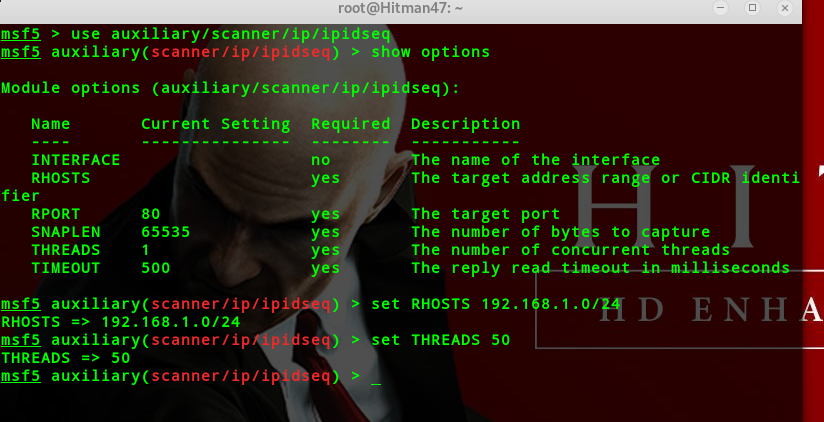
udp扫描
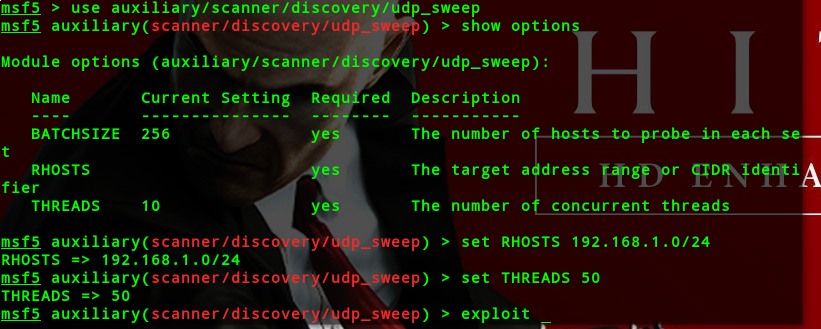
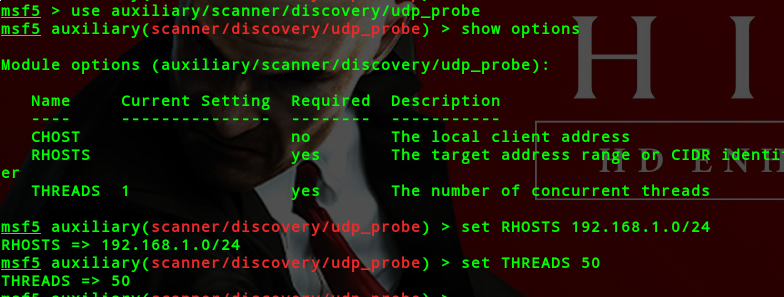
密码嗅探
msf5 > use auxiliary/sniffer/psnuffle
支持从pcap抓包文件中提取密码
功能类似于dsniff
目前只支持pop3,imap,ftp,http get协议
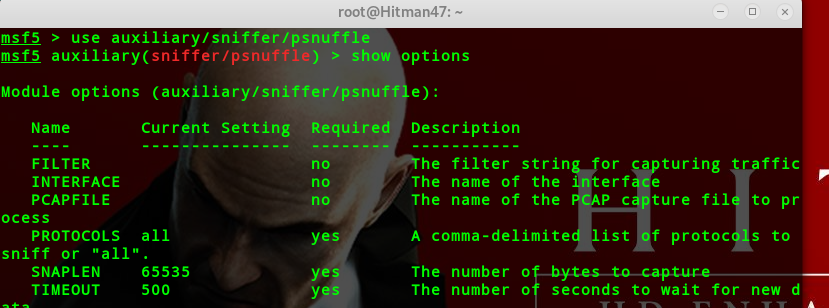
set 接口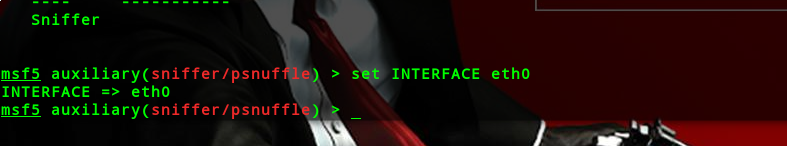
snmp扫描
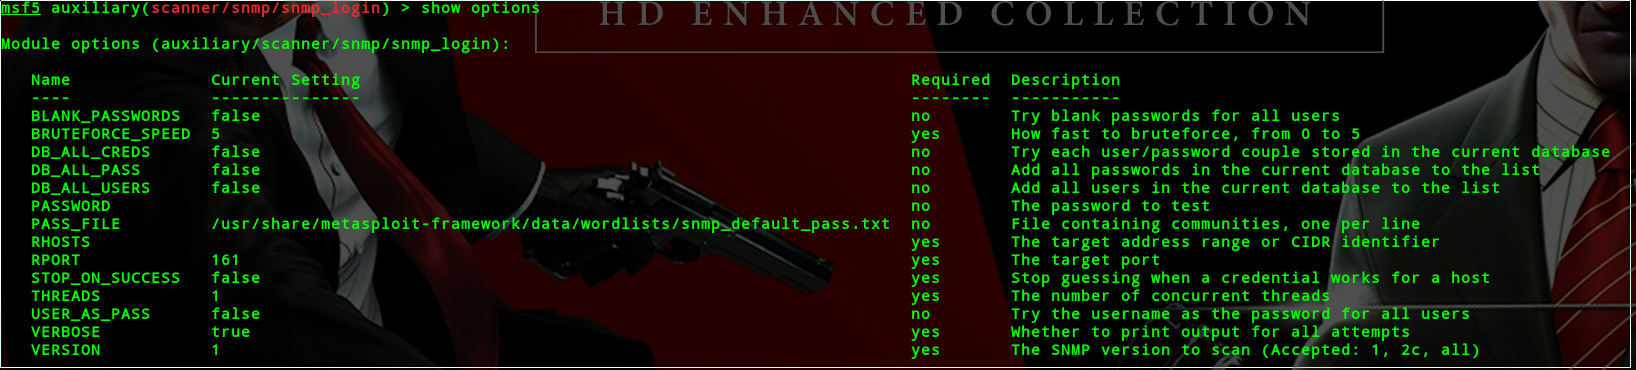
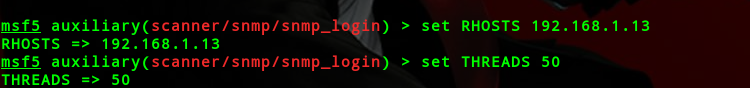
auxiliary/scanner/snmp/snmp_login
auxiliary/scanner/snmp/snmp_enum
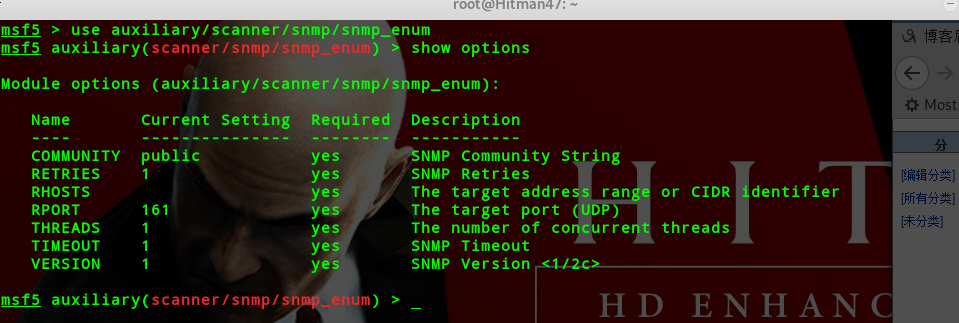
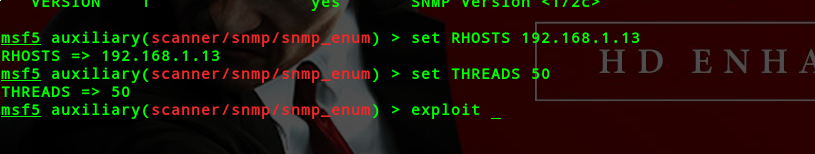
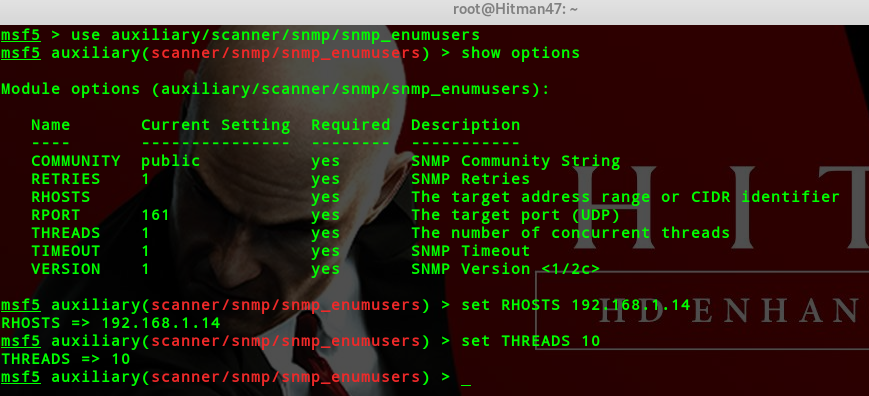
auxiliary/scanner/snmp/snmp_enumusers(windows)
auxiliary/scanner/snmp/snmp_enumshares(windows) 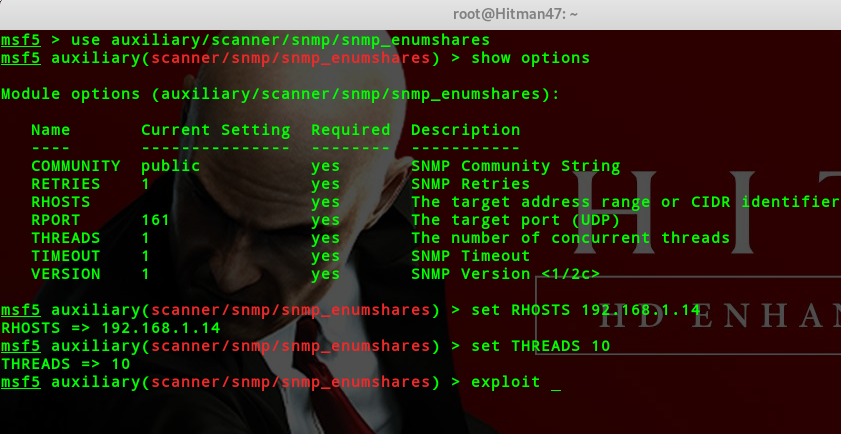
友情链接 http://www.cnblogs.com/klionsec
http://www.cnblogs.com/l0cm
http://www.cnblogs.com/Anonyaptxxx
http://www.feiyusafe.cn
kali linux之msf信息收集的更多相关文章
- kali linux之被动信息收集(dns信息收集,区域传输,字典爆破)
公开可获取的信息,不与目标系统产生交互,避免留下痕迹 下图来自美军方 pdf链接:http://www.fas.org/irp/doddir/army/atp2-22-9.pdf 信息收集内容(可利用 ...
- kali linux之主动信息收集(二层发现)
主动信息收集: 直接与目标系统交互信息,无法避免留下访问的痕迹 使用受控的第三方电脑进行探测,如(使用代理或者使用肉鸡,做好被封杀的准备,使用噪声迷惑目标,淹没真实的探测流量) 识别活着的主机,会有潜 ...
- kali linux之被动信息收集recon-ng
开源的全特性的web侦查框架,基于python开发 命令格式与msf一致 使用方法:模块,数据库,报告 -h 帮助信息 -v 版本信息 -w 进入工作区,如果没有此工作区,则创建该工作区 -r 批量的 ...
- kali linux 之 DNS信息收集
[dig]命令的使用: dig是linux中的域名解析工具,功能比nslookup强很多,使用也很方便. windows系统下使用dig须下载安装一下. 使用方法: root@kali:~# dig ...
- kali linux之主动信息收集(三层发现,四层发现)
三层发现: 比二层发现的优点即可路由,就是速度比二层慢,相对我们来说还是算快的,经常被边界防火墙过滤 ip icmp协议 OSI七层模型
- MSF——信息收集(四)
MSF系列: MSF——基本使用和Exploit模块(一) MSF——Payload模块(二) MSF——Meterpreter(三) MSF——信息收集(四) 发现和端口扫描 Nmap扫描 db_n ...
- msf 信息收集
MSF信息收集 转载自天堂空气 一 MSF主机发现 0x1:搜索arp 0x2:使用use auxiliary/scanner/discovery/arp_sweep 模块,然后show option ...
- 小白日记7:kali渗透测试之主动信息收集-发现(一)--二层发现:arping/shell脚本,Netdiscover,scapy
主动信息收集 被动信息收集可能不准确,可以用主动信息收集验证 特点:直接与目标系统交互通信,无法避免留下访问痕迹 解决方法:1.使用受控的第三方电脑进行探测,使用代理 (做好被封杀的准备) 2 ...
- 小白日记6:kali渗透测试之被动信息收集(五)-Recon-ng
Recon-ng Recon-NG是由python编写的一个开源的Web侦查(信息收集)框架.Recon-ng框架是一个全特性的工具,使用它可以自动的收集信息和网络侦查.其命令格式与Metasploi ...
随机推荐
- 复制新增树状数据_ParentID也需要更新
CREATE TABLE TreeShip( [ID] uniqueidentifier PRIMARY KEY NOT NULL, [Name] [nvarchar](50) NULL, [R ...
- Linux实战教学笔记39:Mha-Atlas-MySQL高可用方案实践(一)
一,mysql-mha环境准备 1.1 实验环境: 主机名 IP地址(NAT) 描述 mysql-db01 eth0:192.168.0.51 系统:CentOS6.5(6.x都可以) 安装:mysq ...
- bash's [ command & [[ keyword
[bash's [ command & [[ keyword] [ (test) command: bash中的条件测试語句, [ condition ], 并不是一个語句, 而是一个命令, ...
- Excel VBA入门(七)注释、宏按钮及错误处理
系统性的知识前面已经讲完,从本章开始,本系列教程涉及的将会是一些相对凌散的内容. 1. 注释 代码注释是一件利人利己的事,为了方便自己在代码需要更新修改时,依然能够快速地看懂自己完的每一行代码到底是什 ...
- Spark之 Spark Streaming流式处理
SparkStreaming Spark Streaming类似于Apache Storm,用于流式数据的处理.Spark Streaming有高吞吐量和容错能力强等特点.Spark Streamin ...
- Java 枚举类型设置数据字典
package org.seckill.enums; /** * 使用枚举表示常量数据字典 * Created by 18401 on 2017/11/25. */ public enum Secki ...
- linux ifconfig显示 command not found
本人装的是centos7 想看下网络配置 结果显示如图: 正常情况下 ifconfig 是在超级管理员 的所属的目录 sbin/下的命令 现在来查看该目录下. 没有找到,别急 用 yum sear ...
- sqlserver分区表索引
对于提高查询性能非常有效,因此,一般应该考虑应该考虑为分区表建立索引,为分区表建立索引与为普通表建立索引的语法一直,但是,其行为与普通索引有所差异. 默认情况下,分区表中创建的索引使用与分区表相同分区 ...
- Openssl req命令
一.简介 req指令用来创建和处理PKCS#10格式的证书 二.语法 openssl req [-inform PEM|DER] [-outform PEM|DER] [-in filename] [ ...
- loadrunner怎样进行手动关联
转自:http://novasblog.blog.163.com/blog/static/43713514200901341934981/ 手动关联的主要步骤为: 第一步:录制测试脚本, ...