
【linux】linux系统安全设置
1.下载安装安全软件
2.取消Telnet登录采用SSH方式并更改ssh服务端远程登录的配置
1)Telnet登录协议是明文不加密不安全,所以采用更安全的SSH协议。
2)更改ssh服务端远程登录相关配置。
修改默认文件路径

vim /etc/ssh/sshd_config

修改的参数

port       #端口

PermitEmptyPasswords      #是否允许密码为空的用户远程登录

PermitRootLogin           #是否允许root登录

UseDNS                    #指定sshd是否应该对远程主机名进行反向解析,以检查主机名是否与其IP地址真实对应。默认yes.建议改成no ,否则可能会导致SSH连接很慢。

GSSAPIAuthentication no   #解决linux之间使用SSH远程连接慢的问题

ListenAddress             #监听指定的IP地址

批量操作:

sed -ir '13 iPort 55666\nPermitRootLogin  no\nPermitEmptyPasswords  no\nUseDNS no\nGSSAPIAuthentication no'  /etc/ssh/sshd_config
4.用户管理相关
1)删除不必要的用户和用户组。
2)用户密码管理
在文件/etc/login.defs中设置密码相关参数
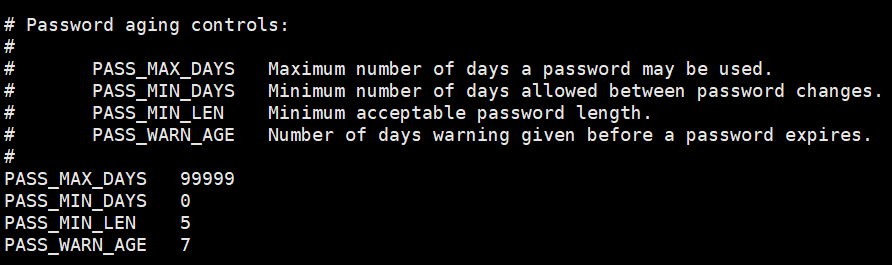
参数说明
PASS_MIN_LEN:限制用户设置密码长度
PASS_MAX_DAYS :密码最长过期天数
PASS_MIN_DAYS :密码最小过期天数
PASS_MIN_LEN :密码最小长度
PASS_WARN_AGE :密码过期警告天数
3.搭建堡垒机(审计型)
堡垒机基本功能包括:
1)身份认证、资源授权、审计 ,账号管理。
2)集成了Ansible,批量命令等
3)自动收集硬件信息
4)命令操作录像回放
5)实时监控系统状态、安全事件、网络操作活动。
6)精细审计
4.检查系统日志
你的系统日志告诉你在系统上发生了什么活动,包括攻击者是否成功进入或试着访问系统。时刻保持警惕,这是你第一条防线,而经常性地监控系统日志就是为了守好这道防线。
5.使用Iptables
6.禁止Ctrl+Alt+Delete组合键重启系统
7.限制命令记录历史命令history长度
[root@172.16.0.55:~]$ history | wc -l

[root@172.16.0.55:~]$ cat /etc/profile

# /etc/profile

.......

HOSTNAME=`/bin/hostname >/dev/null`

HISTSIZE=100        #将这个值改成100  就只能记录100条命令记录
8.关闭selinux
SELinux是一种内核强制访问控制安全系统,不了解其原理的不建议开启。
查看linux系统selinux是否启用,如果开启就去配置文件关闭
[root@172.16.5.55:~]$ getenforce

Disabled

[root@172.16.0.55:~]$ cat /etc/sysconfig/selinux

# This file controls the state of SELinux on the system.

# SELINUX= can take one of these three values:

#    enforcing - SELinux security policy is enforced.

#    permissive - SELinux prints warnings instead of enforcing.

#    disabled - SELinux is fully disabled.

SELINUX=disabled

# SELINUXTYPE= type of policy in use. Possible values are:

#    targeted - Only targeted network daemons are protected.

#    strict - Full SELinux protection.

SELINUXTYPE=targeted
9.打内核补丁
没有任何系统没有bug及绝对安全,linux也是,多打内核补丁,增强内核的安全性。
10.关闭系统不需要的服务
有些系统装了很多不需要的服务,这些不必要的服务有时候也会启动运行,一方面运行占用系统资源,另一方面容易造成安全隐患,可以选择关闭。
11.禁用危险命令
1)rm -rf 命令
2)dd if=/dev/random of=/dev/sda
dd命令会擦掉/dev/sda下面的内容,然后写入随机的垃圾数据,产生数据污染。
12. nmap命令扫描开放端口
【linux】linux系统安全设置的更多相关文章
- Linux(CentOS)系统下设置nginx开机自启动
Nginx 是一个很强大的高性能Web和反向代理服务器.下面介绍在linux下安装后,如何设置开机自启动.首先,在linux系统的/etc/init.d/目录下创建nginx文件,使用如下命令:vi ...
- linux centos 系统怎么设置中文模式
首先,需要安装一下linux桌面程序.一般系统有自带的桌面,然后我们打开系统,进入系统登录界面 2 我们先输入我们的帐号然后回车,之后接着输入密码,你会发现最下面边框有让你选择语言的选项 3 我们点击 ...
- Linux的系统安全设置Shell脚本
#!/bin/sh # desc: setup linux system security # powered by www.lvtao.net #account setup passwd -l xf ...
- linux 下系统时间设置C语言实现
#include <stdio.h> #include <stdlib.h> #include <time.h> #include <sys/time.h&g ...
- 使用windows 上的远程连接来远程Linux Ubuntu系统的设置
实验环境: Windows 10 , VMware Workstation ,Ubuntu16.04 1.root登录ubuntu,然后执行下面的命令 # root账户登录ubuntu ,执行下面的命 ...
- 新闻网大数据实时分析可视化系统项目——2、linux环境准备与设置
1.Linux系统常规设置 1)设置ip地址 使用界面修改ip比较方便,如果Linux没有安装操作界面,需要使用命令:vi /etc/sysconfig/network-scripts/ifcfg-e ...
- Linux系统时间设置(转载)
Linux时钟分为系统时钟(System Clock)和硬件(Real Time Clock,简称RTC)时钟.系统时钟是指当前Linux Kernel中的时钟,而硬件时钟则是主板上由电池供电的时钟, ...
- 01_Linux系统系统语言查询,设置Xshell工具,中文显示,测试Xshell中文字符显示,Linux中文显示乱码设置
Xshell是一个强大的安全终端模拟软件,它支持SSH1,SSH2,以及Microsoft Windows平台的TELNETNetSarang Xshell 4 Build 0 ...
- Linux下锁定账号,禁止登录系统的设置总结【转】
在我们运维工作中,会经常要求一些用户不允许登陆系统,以加固系统安全.今天这里介绍下锁定账号登陆的几种方法: (推荐使用)这种方式会更加人性化一点,因为不仅可以禁止用户登录,还可以在禁用登陆时给提示告诉 ...
- linux linux系统常用设置
linux linux系统常用设置 一.设置开机时开启数字键 修改rc.local文件 命令:vi /etc/rc.local rc.local文件中增加如下代码: INITTY=/dev/tty ...
随机推荐
- 「Luogu P5494 【模板】线段树分裂」
(因为没有认证,所以这道题就由Froggy上传) 线段树分裂用到的地方确实并不多,luogu上以前也没有这道模板题,所以就出了一道,实在是想不出怎么出模板了,所以这道题可能可以用一些其他的算法水过去. ...
- Systemverilog for design 笔记(四)
转载请标明出处 数组.结构体和联合体 1. 结构体(struct) 1.1. 结构体声明 结构体默认是变量,也可以声明为线网 var struct { // 通过var进行结构体变量声明 logic ...
- #define 和 const
来自:牛客网参考解析 1.const定义常量是有数据类型的,而#define宏定义常量却没有2.const常量有数据类型,而宏常量没有数据类型.编译器可以对const进行类型安全检查, 而对后者只 ...
- 学会使用Google hacking
https://klionsec.github.io/2014/12/14/search-hacking/ 熟练利用Google hacking 来辅助我们快速渗透 http://www.sec-re ...
- luogu P3358 最长k可重区间集问题
网络流建图好难,这题居然是网络流(雾,一般分析来说,有限制的情况最大流情况可以拆点通过capacity来限制,比如只使用一次,把一个点拆成入点出点,capacity为1即可,这题是限制最大k重复,可以 ...
- 如何关闭 Mac OS X EI Capitan 系统文件保护
在修改 Mac OS X EI Capitan 系统的某些系统文件的过程中,你可能会遇到即使你加了 sudo 以管理员身份去操作页会被拒绝, 这是一个名为 SIP(System Integrity P ...
- Hive的原生部署方式
一.Hive的部署 1.官方文档 https://cwiki.apache.org/confluence/display/Hive/GettingStarted 2.前提条件 需要安装JDK1.7之上 ...
- 分享一款免费的工控组态软件(PCHMI)
PCHMI严格的讲它并不是一款组态软件,也不是一款SCADA软件,而是一个基于.NET构架的DLL文件,开发者可以使用微软的Visual Studio将PCHMI.DLL加载到工具箱里面进行二次开发. ...
- Deep Image Retrieval: Learning global representations for image search In ECCV, 2016学习笔记
- 论文地址:https://arxiv.org/abs/1604.01325 contribution is twofold: (i) we leverage a ranking framework ...
- zabbix proxy配置实战案例
zabbix proxy配置实战案例 作者:尹正杰 版权声明:原创作品,谢绝转载!否则将追究法律责任. 一.zabbix proxy概述 上一篇博客我们分享了zabbix agent有两种工作模式,即 ...