
Linux操作系统设置SSH及SFTP通过密钥登录
这种登录失败的记录实际上也就是攻击者使用脚本自动扫描全网的IP然后进行筛选和测试,最终脚本会使用内置的密码组尝试登录开放22端口的Linux服务器。
当然如果登录成功那么意味着你的服务器就是被黑了,除了搜寻服务器中有价值的内容外就是充当肉鸡了。
为此我们可以关闭掉22端口使用密钥来进行登录,这样子可以瞬间把服务器的安全性提高好几个档次呢。
以下是基本的操作流程:
1、登录Linux服务器来生成公钥和私钥:
[root@landian ~]# ssh-keygen                             <== 生成密钥对

Generating public/private rsa key pair.

Enter file in which to save the key (/root/.ssh/id_rsa): <== 密钥对默认路径,直接Enter即可

Enter passphrase (empty for no passphrase):              <== 输入私钥密码,若直接按回车则不对私钥加密

Enter same passphrase again:                             <== 再次输入私钥密码

Your identification has been saved in /root/.ssh/id_rsa. <== 这是生成好的私钥

Your public key has been saved in /root/.ssh/id_rsa.pub. <== 这是生成好的公钥

The key fingerprint is:

2b:::b6::2f::ee:f3::5e::::d9:6e root@landian

The key's randomart image is:

+--[ RSA ]----+
2、进入刚刚生成密钥对的默认路径,然后将生成的公钥安装到操作系统上:
[root@landian ~]# cd /root/.ssh                         <== 进入密钥对所在目录

[root@landian .ssh]# cat id_rsa.pub >> authorized_keys  <== 安装公钥文件至系统
3、键入以下命令对公钥和目录设置权限:
[root@landian .ssh]# chmod  authorized_keys          <== 设置600权限

[root@landian .ssh]# chmod  ~/.ssh                   <== 将目录设置700权限
4、通过FTP工具将SSH配置文件(/etc/ssh/sshd_config)下载本地编辑(也可直接用vim进行编辑):
请将以下三项内容前的#号删除(#号为注释符、即不生效),如果对应项后面默认的是No则改成Yes

注意:如果你本身并不是使用Root账户登录的那么不要修改PermitRootLogin选项包括前面的#号。
5、修改完成后将sshd_config再上传并覆盖掉服务器上原有的文件,覆盖成功后重启SSH服务:
[root@landian .ssh]# service sshd restart       <== 重启SSH服务

Redirecting to /bin/systemctl restart  sshd.service
6、将私钥/root/.ssh/id_rsa下载到本地进行测试,以XShell为例在管理中把验证方法改成Key:
依次点击用户密钥后的浏览、导入并选择刚刚下载的id_rsa文件,选中后点击确定即可(密码即密钥密码)
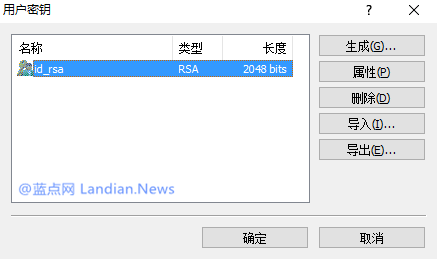

更改后SFTP连接也同样需要使用密钥进行登录,以FileZilla为例:
点击文件—管理—选择站点—常规—登录类型—密钥文件—浏览—然后选择私钥文件,FileZilla会提示你转成Putty的PPK格式你按提示操作即可。
7、在SSH和SFTP测试都可以使用密钥登录后我们再次编辑SSH配置文件(就刚刚下载的sshd_config):
将PasswordAuthentication前面的#删除并将后面的Yes改成No即可禁止使用密码来登录SSH和SFTP。

修改后把文件保存好再次上传至服务器然后重启SSH服务器就大功告成啦!注意不要丢失私钥和密码哦。
[root@landian .ssh]# service sshd restart      <== 再次重启SSH服务

Redirecting to /bin/systemctl restart  sshd.service

[root@landian .ssh]#
Linux操作系统设置SSH及SFTP通过密钥登录的更多相关文章
- 为Linux操作系统配置SSH互信
Linux 互信,免登陆 1.切换到要建立互信的用户(以root为例): su - root cd ~ 2.制作密钥并赋权: # ssh-keygen -t dsa #出现 ...
- 如何在Linux上设置SSH密码以进行无密码登录(转)
ssh(secure shell)广泛用于远程登录Linux服务器.当我们使用ssh登录到远程系统时,它会提示输入密码,然后只允许我们登录到服务器.有时我们需要配置应用程序或脚本(主要是shell脚本 ...
- [CentOS7][ssh][publickey][troubleshoot] 通过密钥登录ssh故障排查
通常情况下,我会使用非对称加密的方式来进行ssh的登录. 做法: 将公钥添加到 $HOME/.ssh/authorized_keys 文件中. 但是通常,会遇见各种各样的问题,导致失败.汇总如下: 0 ...
- linux中,ssh实现免密自动登录到远程主机,ssh信任的实现
需求描述: 平时使用ssh的时候,一般使用ssh都是通过用户名和密码登录到远程主机上, 然后执行一些命令,远程登录过程中,需要手动的输入密码(提示输入密码之后), 但是,在实际的应用过程中,涉及到让脚 ...
- Linux服务器在SSH客户端如何实现免密登录
一.SSH客户端Setting 配置 key , 创建生成公钥导出文件. 二.服务器 master 上生成密钥 通过执行命令 ssh-keygen -t rsa 来生成我们需要的密钥. ssh-ke ...
- Winscp使用密钥登录
Winscp使用密钥登录 背景:通常我们使用winscp通过密码认证去连接服务器进行文件的ftp操作,但是为了安全,我们服务器上经常会禁止使用密码连接,而改用密钥认证.而且服务器上经常会禁止root用 ...
- Linux系统设置 SSH 通过密钥登录
我们一般使用 PuTTY 等 SSH 客户端来远程管理 Linux 服务器.但是,一般的密码方式登录,容易有密码被暴力破解的问题.所以,一般我们会将 SSH 的端口设置为默认的 22 以外的端口,或者 ...
- SSH远程免密码的密钥登录服务(Linux,Linux)
本次实验基于两台Linux虚拟机之间的实验,一台做服务器,一台做客户机,模拟免密码的密钥登录. 首先两台虚拟机需要可以ping通,用客户机访问服务器. sshd服务主配置文件路径: /etc/ssh/ ...
- linux系统ssh免密钥登录配置
linux主机配置ssh免密钥登录,具体配置如下: 1.执行命令ssh-keygen -t rsa,生成公钥和私钥(具体步骤详见下图) 2.会在当前用户的家目录的.ssh/生成公钥和私钥, 3.执行s ...
随机推荐
- Faster-rcnn 配置方法
Faster-rcnn 在Linux下的配置方法 感谢@邓学长 建立过程: (下载库的时候要按照库readme 进行操作) opencv 的包下载安装,安装教程 用git命令将这个库下载到本地 fas ...
- 同余定理简单应用 - poj2769 - hdu 1021 - hdu 2035
同余问题 基本定理: 若a,b,c,d是整数,m是正整数, a = b(mod m), c = d(mod m) a+c = b+c(mod m) ac = bc(mod m) ax+cy = bx+ ...
- codeforce AIM tech Round 4 div 2 B rectangles
2017-08-25 15:32:14 writer:pprp 题目: B. Rectangles time limit per test 1 second memory limit per test ...
- RabbitMQ入门(5)——主题(Topic)
前面我们介绍了通过使用direct exchage,改善了fanout exchange只能进行虚拟广播的方式.尽管如此,直接交换也有自身的局限,它不能基于多个条件路由. 在我们的日志系统中,也许我们 ...
- 05_zookeeper_原生API使用1(更新)
1. java方式操作远端zookeeper集群概述 步骤:下载zookeeper压缩包并解压, 创建java工程,导入zookeeper相关jar包 (1)下载zookeeper压缩包 http:/ ...
- [WCF安全3]使用wsHttpBinding构建基于SSL与UserName授权的WCF应用程序
上一篇文章中介绍了如何使用wsHttpBinding构建UserName授权的WCF应用程序,本文将为您介绍如何使用wsHttpBinding构建基于SSL的UserName安全授权的WCF应用程序. ...
- CA证书,https讲解
关于具体连接过程,https://blog.csdn.net/wangjun5159/article/details/51510594 这篇博客写的应该比较准确. 我的理解,其中关键的一点是 http ...
- Memcached get 命令
Memcached get 命令获取存储在 key(键) 中的 value(数据值) ,如果 key 不存在,则返回空. 语法: get 命令的基本语法格式如下: get key 多个 key 使用空 ...
- flutter自定义View(CustomPainter) 之 canvas的方法总结
画布canvas 画布是一个矩形区域,我们可以控制其每一像素来绘制我们想要的内容 canvas 拥有多种绘制点.线.路径.矩形.圆形.以及添加图像的方法,结合这些方法我们可以绘制出千变万化的画面. 虽 ...
- 微信公众平台开发(一) 配置接口与验证URL
一.简介 微信公众平台是腾讯公司在微信的基础上新增的功能模块,通过这一平台,个人和企业都可以打造一个微信的公众号,并实现和特定群体的文字.图片.语音的全方位沟通.互动. 二.通讯机制 三.注册微信平台 ...