
2018-2019-2 《网络对抗技术》Exp4 恶意代码分析 Week6 20165233
Exp4 恶意代码分析
实验内容
一、基础问题
1、如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么。请设计下你想监控的操作有哪些,用什么方法来监控。
使用windows自带的schtasks,设置一个计划任务,每隔一定的时间对主机的联网记录等进行记录。
使用sysmon工具,通过修改配置文件,记录相关的日志文件。
使用Process Explorer工具,监视进程执行情况。
2、如果已经确定是某个程序或进程有问题,你有什么工具可以进一步得到它的哪些信息。
使用systracer工具对恶意软件的信息进行具体分析
使用wireshark进行抓包从而获取恶意程序与主机的通信。
二、实验步骤
实验点一:系统运行监控
(1)使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里。运行一段时间并分析该文件,综述一下分析结果。目标就是找出所有连网的程序,连了哪里,大约干了什么(不抓包的情况下只能猜),你觉得它这么干合适不。如果想进一步分析的,可以有针对性的抓包。
(2)安装配置sysinternals里的sysmon工具,设置合理的配置文件,监控自己主机的重点事可疑行为。
1、使用schtasks指令监控系统
- 通过
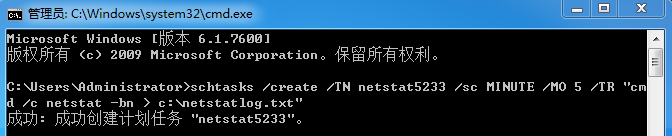
schtasks /create /TN netstat5233 /sc MINUTE /MO 5 /TR "cmd /c netstat -bn > c:\netstat5233.txt"命令,创建计划任务netstat5233,如下图所示:
- 在C盘中创建一个
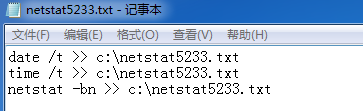
netstat5233.bat脚本文件(可先创建txt文本文件,使用记事本写入后通过修改文件名来修改文件格式)

- 在其中写入以下内容:
date /t >> c:\netstat5233.txt

time /t >> c:\netstat5233.txt

netstat -bn >> c:\netstat5233.txt
- 在"开始"中,打开任务计划程序,可以看到创建的任务
netstat5233。

- 双击打开这个任务,点击"操作",再进行编辑。
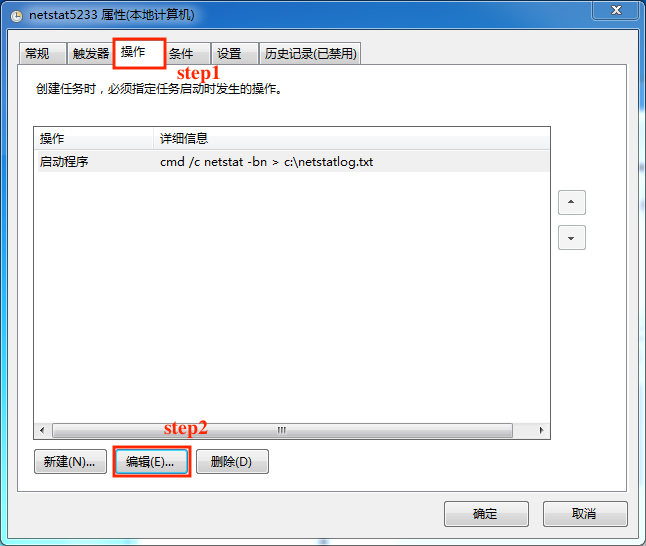
- 将"程序或脚本"内容改为刚才创建好的
netstat5233.bat批处理文件。点击"确定"。

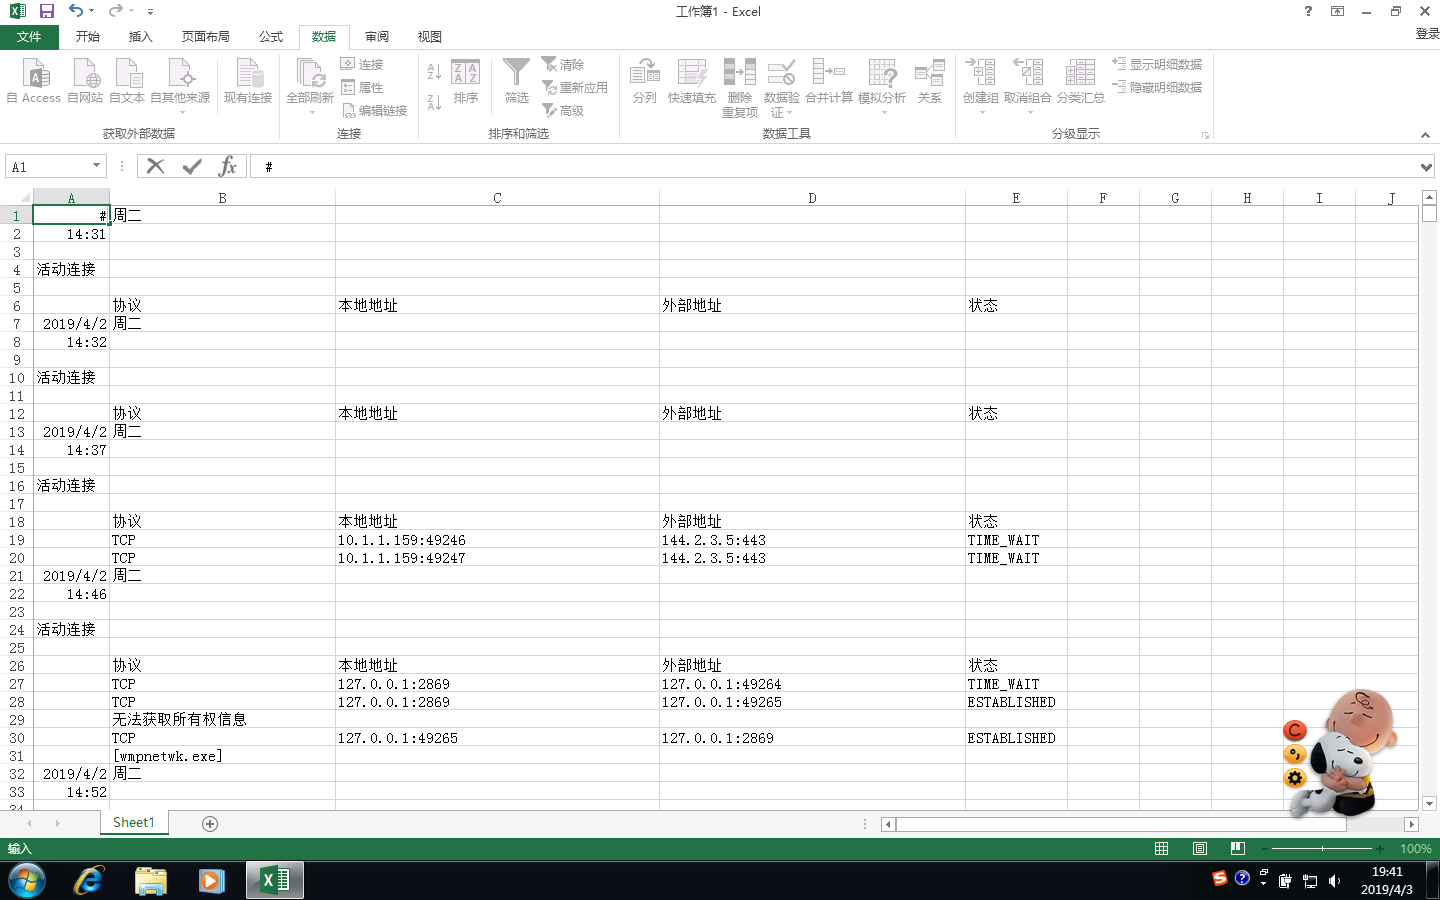
- 在执行此批处理文件5分钟后,我打开
netstat5233.txt进行查看,发现已经记录了一段时间的联网记录。此后我记录了一整天的联网记录。由于我的是虚拟机,所以没有太多的操作和记录。
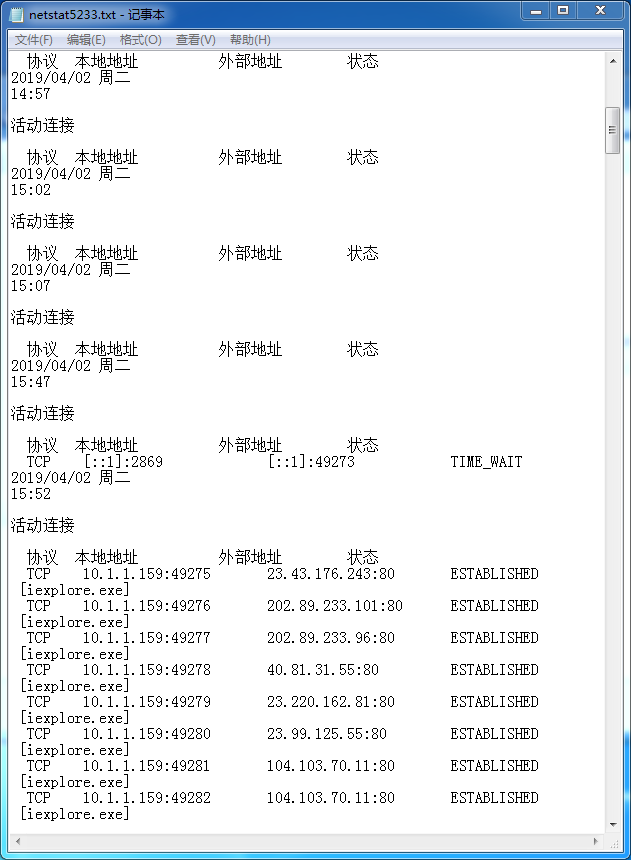
记录此时已足够进行分析,将这些数据导入Excel中。
PS:导入方法
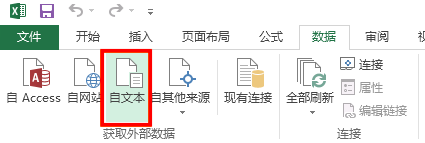
- 数据->自文本->导入文本文件->选择
netstat5233.txt
- 数据->自文本->导入文本文件->选择

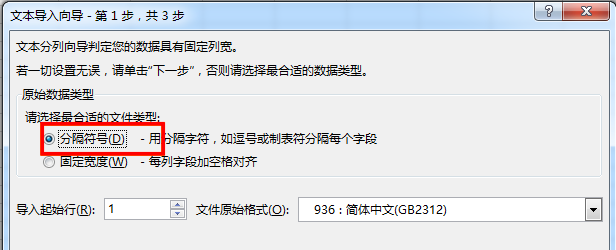
- "文本导入向导"处选择"分隔符号"
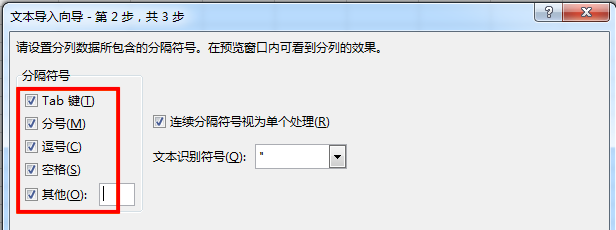
- 将"分隔符号"中所有种类选中
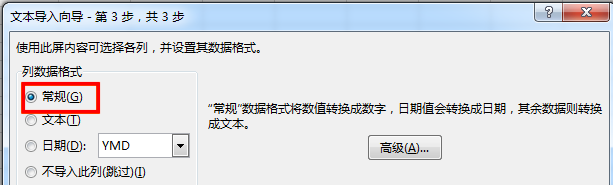
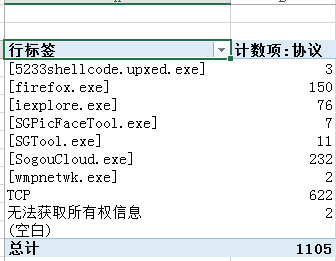
- 联网的信息汇总,可以看出该可执行文件联网通信次数
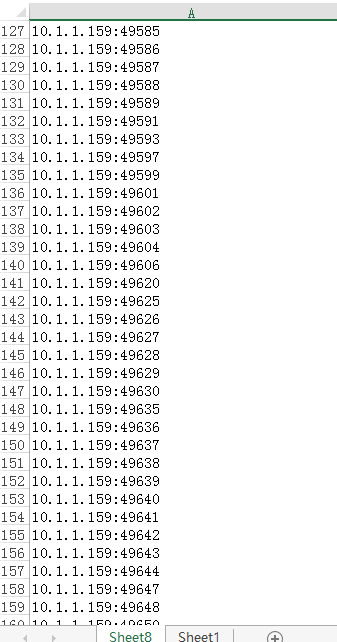
- 除此之外,还可以将所有的外网地址合并汇总,便于统计分析:

- 详细显示每一个外网连接时,本机的IP及端口:
2、使用sysmon工具监控系统
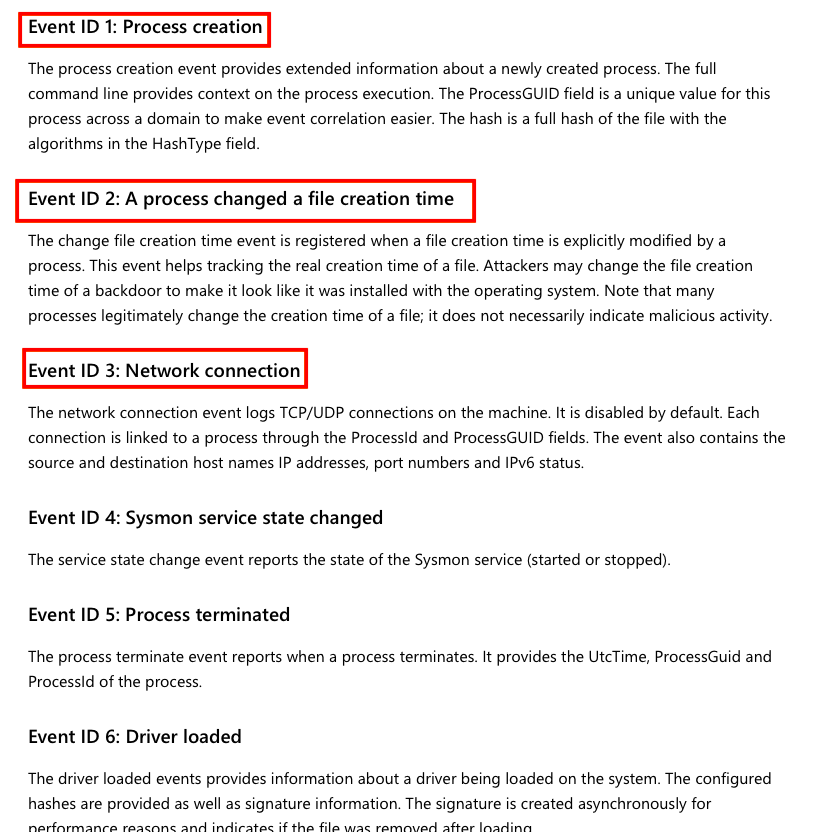
- 在微软官方文档中,可以查看所有操作。
首先下载sysinternals。下载地址:https://docs.microsoft.com/zh-cn/sysinternals/downloads/sysmon
一键安装命令:
sysmon -accepteula -i -n

- 创建配置文件
Sysmon20165233.xml。我的配置文件如下:
<Sysmon schemaversion="3.10">

  <!-- Capture all hashes -->

  <HashAlgorithms>*</HashAlgorithms>

  <EventFiltering>

    <!-- Log all drivers except if the signature -->

    <!-- contains Microsoft or Windows -->

    <DriverLoad onmatch="exclude">

      <Signature condition="contains">microsoft</Signature>

      <Signature condition="contains">windows</Signature>

    </DriverLoad>

    <NetworkConnect onmatch="exclude">

      <Image condition="end with">chrome.exe</Image>

      <Image condition="end with">iexplorer.exe</Image>

      <Image condition="end with">firefox.exe</Image>

      <SourcePort condition="is">137</SourcePort>

      <SourceIp condition="is">127.0.0.1</SourceIp>

      <DestinationPort condition="is">80</DestinationPort>

      <DestinationPort condition="is">443</DestinationPort>

    </NetworkConnect>

    <CreateRemoteThread onmatch="include">

      <TargetImage condition="end with">explorer.exe</TargetImage>

      <TargetImage condition="end with">firefox.exe</TargetImage>

      <TargetImage condition="end with">svchost.exe</TargetImage>

      <TargetImage condition="end with">winlogon.exe</TargetImage>

      <SourceImage condition="end with">powershell.exe</SourceImage>

    </CreateRemoteThread>

    <ProcessCreate onmatch="include">

      <Image condition="end with">chrome.exe</Image>

      <Image condition="end with">iexplorer.exe</Image>

      <Image condition="end with">firefox.exe</Image>

    </ProcessCreate>

    <FileCreateTime onmatch="exclude" >

      <Image condition="end with">firefox.exe</Image>

    </FileCreateTime>

    <FileCreateTime onmatch="include" >

      <TargetFilename condition="end with">.tmp</TargetFilename>

      <TargetFilename condition="end with">.exe</TargetFilename>

    </FileCreateTime>

  </EventFiltering>

</Sysmon>
- 用
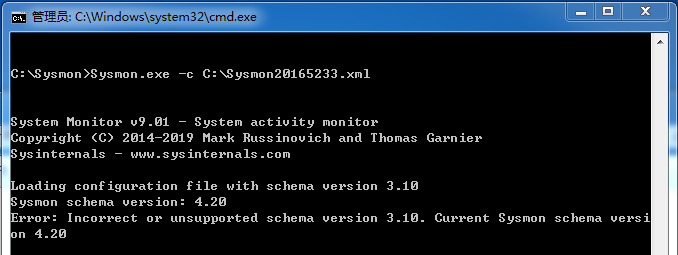
sysmon -c Sysmon20165233.xml命令指定配置文件。此时报错版本不匹配,只需将改成自己对应的版本即可。我的是:
- 重新输入
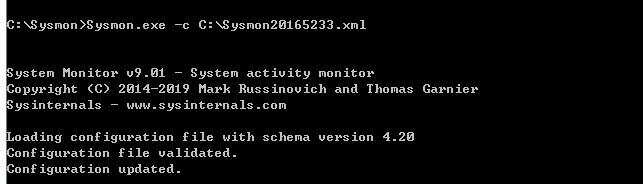
sysmon -c Sysmon20165233.xml命令,完成配置。如下图所示:
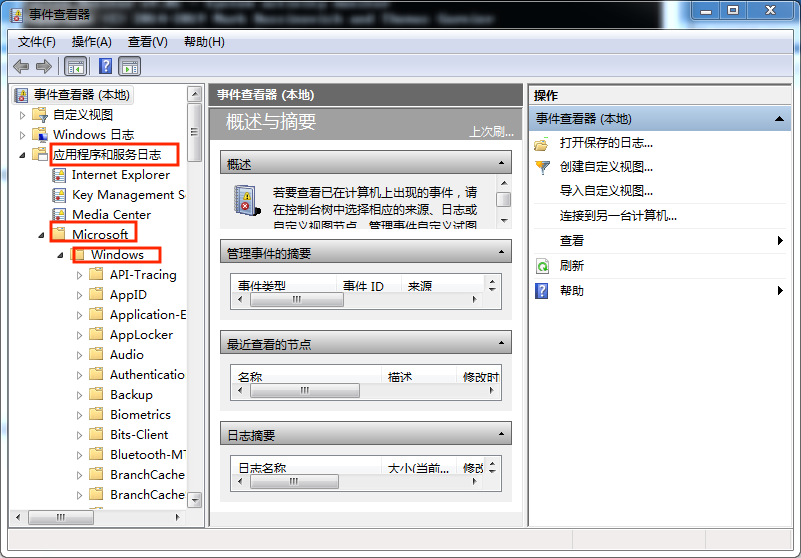
sysmon -u命令为停止服务。打开【开始】菜单,搜索【事件查看器】并打开,在左侧控制台树按照【事件查看器】->【应用程序和服务日志】->【Microsoft】->【Windows】依次展开,找到【Sysmon】下的【Operational】并双击打开:
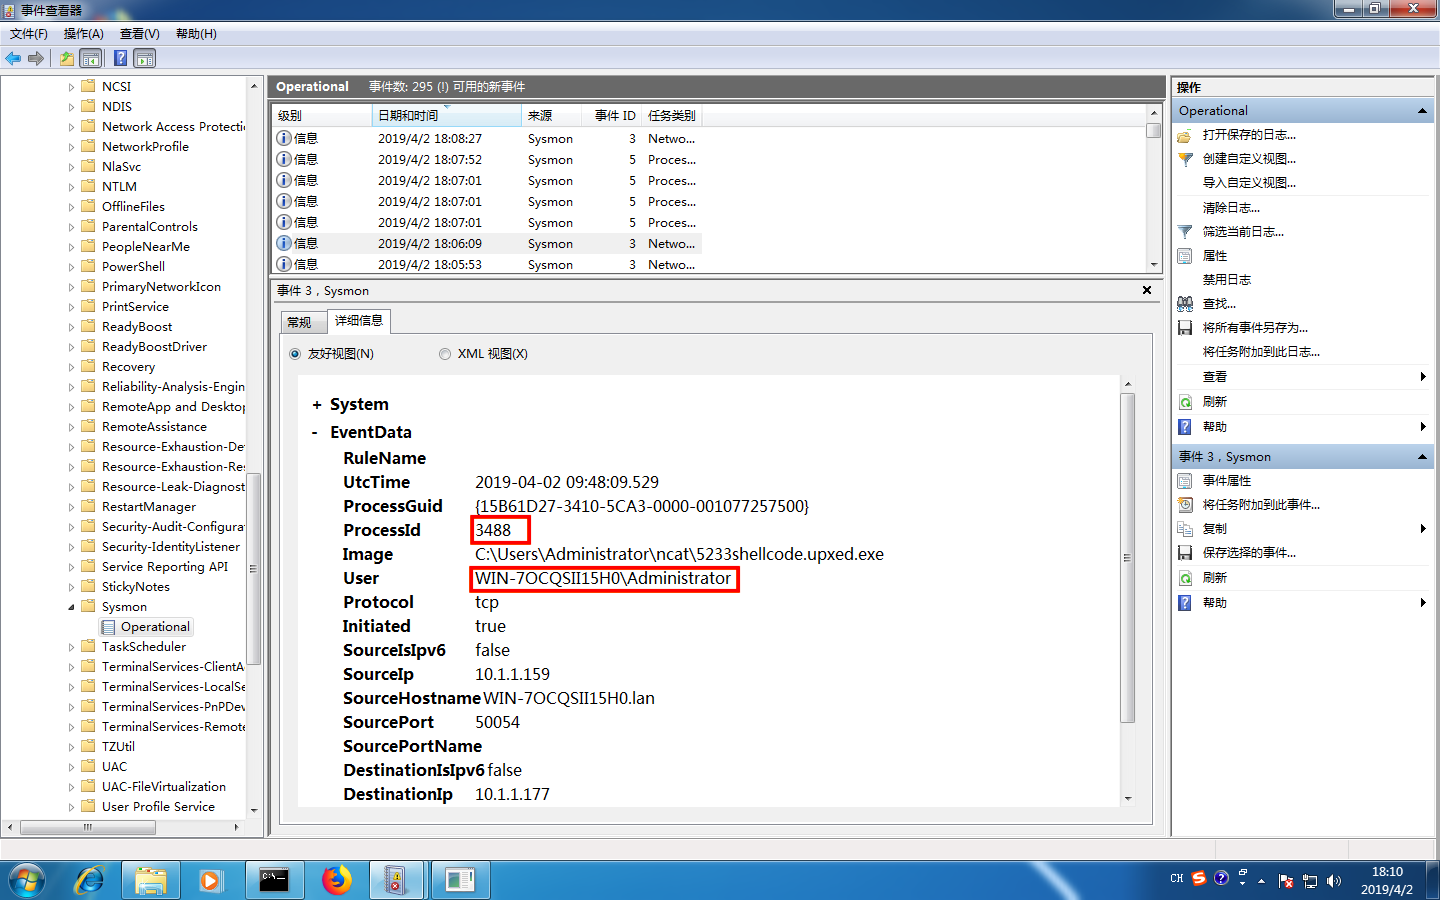
- 打开之前Exp3植入的
20165233shellcode.upxed.exe后门,Kali攻击机用meterpreter回连,可以看到连接的详细信息,包括ip、端口、pid等:

实验点二:恶意软件分析
分析该软件在(1)启动回连,(2)安装到目标机(3)及其他任意操作时(如进程迁移或抓屏,重要是你感兴趣)。该后门软件
(3)读取、添加、删除了哪些注册表项
(4)读取、添加、删除了哪些文件
(5)连接了哪些外部IP,传输了什么数据(抓包分析)
3、使用VirusTotal分析恶意软件
- 把生成的恶意代码
20165233shellcode.upxed.exe放在VirusTotal进行分析,基本情况如下:
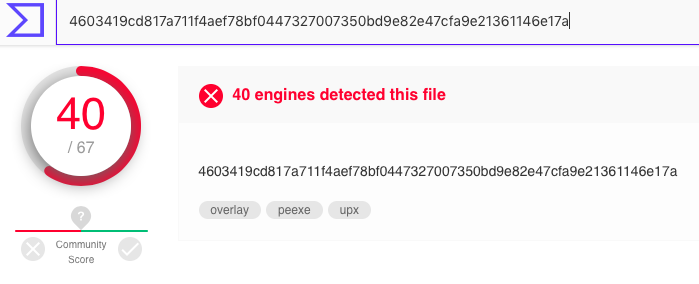
- 点击
Details可以查看基本属性以及加壳情况:
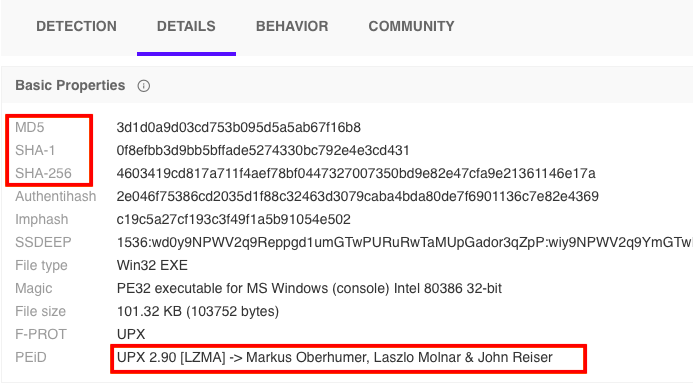
可以看出它的SHA-1、MD5摘要值、文件类型、文件大小,以及TRiD文件类型识别结果。
- 以及该恶意代码的算法库支持情况:
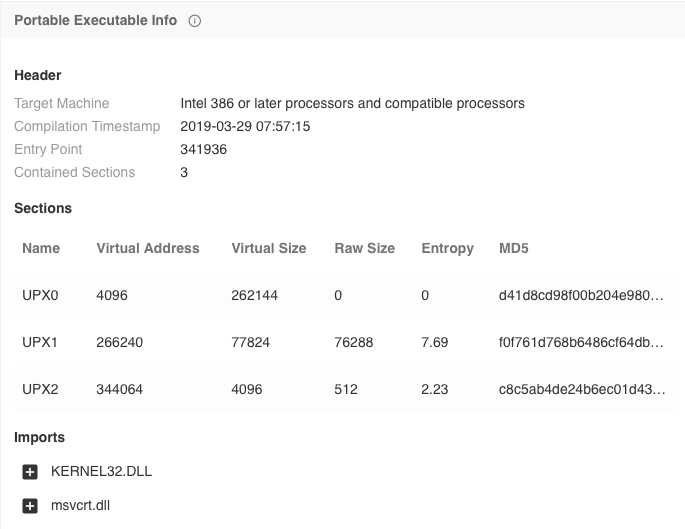
4、使用Process Monitor分析恶意软件
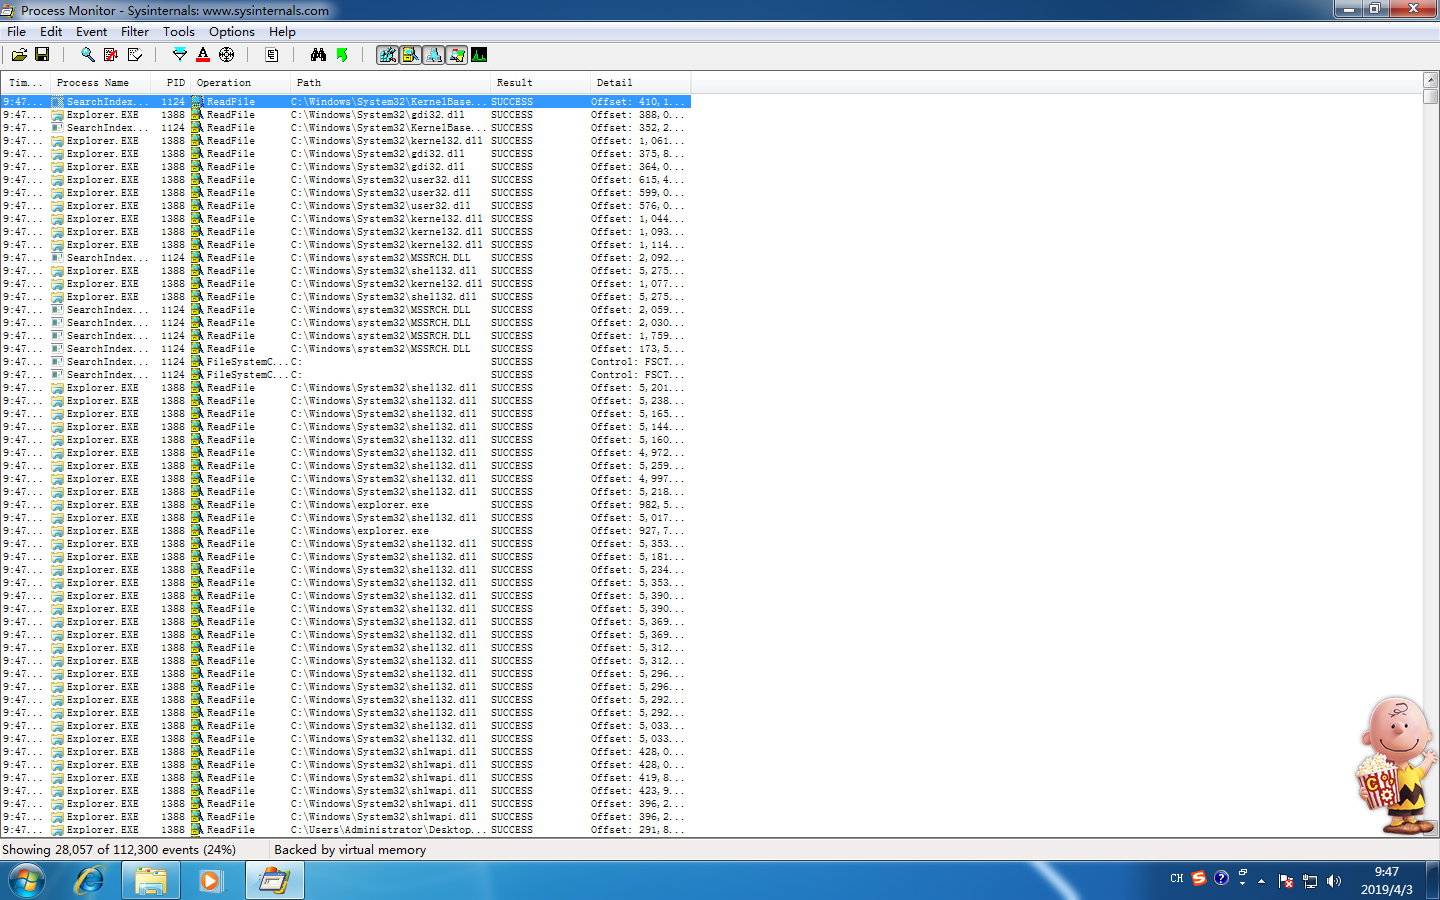
- 双击打开可执行文件,可以看到各个进程的详细信息,如下图所示:
5、使用Process Explorer分析恶意软件
- 双击打开可执行文件,win7虚拟机运行木马,回连kali时,我们可以看到Process Explorer对其进行的记录:

6、使用PEiD分析恶意软件
- 安装好PEiD后,先检测Exp3中未加壳的后门程序:

- 再检测使用UPX加壳后的
20165233shellcode.upxed.exe,PEiD成功检测出了加壳的相关信息:

7、使用systracer分析恶意软件
先在win7虚拟机安装SysTracer软件。
基本步骤如下:
打开未植入后门的win7虚拟机保存快照,命名为Snapshot #1
将木马植入win7,对win7注册表、文件等进行快照,保存为Snapshot #2
打开kali的msfconsle,win7运行木马,回连kali,win7下再次快照,保存为Snapshot #3
在kali中对靶机进行查看文件操作
ls,win7下再次快照,保存为Snapshot #4在kali中对靶机进行屏幕截图操作,win7下再次快照,保存为Snapshot #5
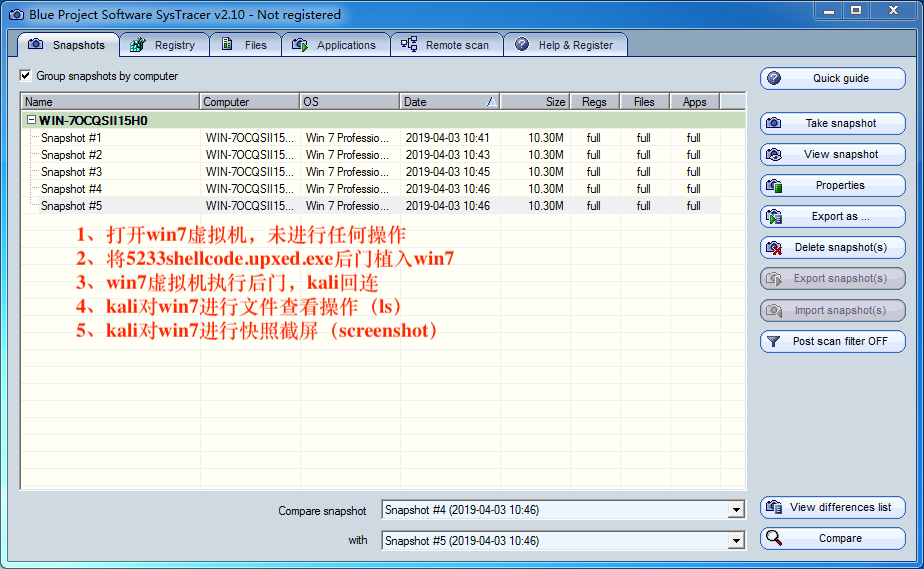
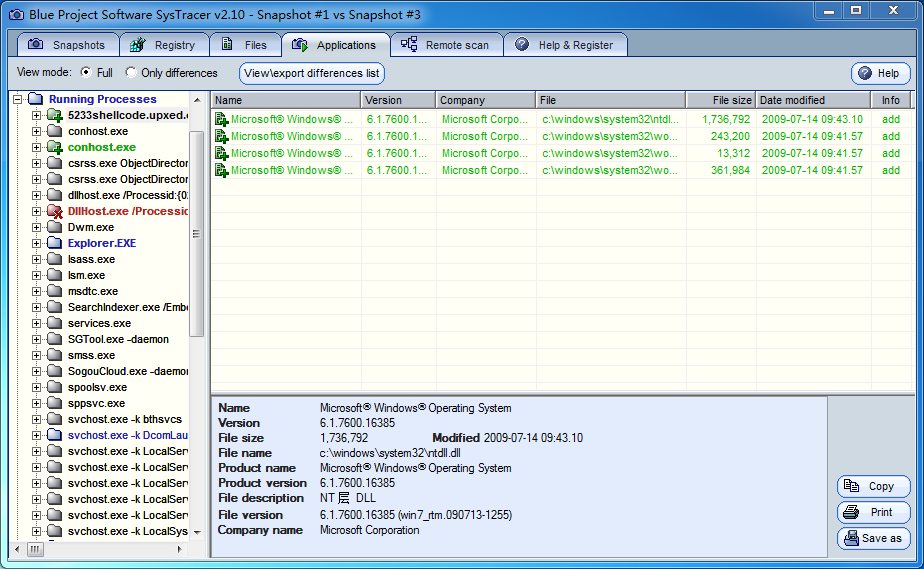
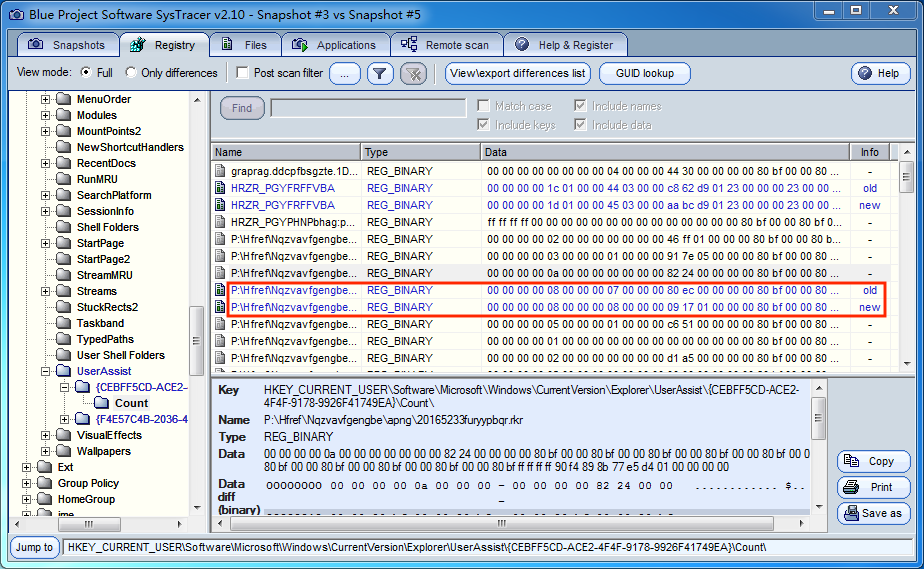
点击右下角“Compare”,比较五个快照的不同之处。
启动回连时,注册表发生了变化:

- 可以看到它启用了很多dll文件:
- 端口的连接情况如下:

实验总结与体会
此次实验可以让我了解平时不使用电脑时,电脑都进行了哪些行为,通过联网记录,注册表,文件的变化,可以分析出电脑的异常行为,从而推测自己的电脑是不是背地里被人进行攻击和控制。
此次实验也使用了很多工具对主机进行监控,通过静态分析方法和动态分析方法这两种方法,来跟踪、分析。这些方法比起上一个实验的杀毒软件虽然数据量很大,分析较低效,但是更可靠有效果,可疑行为不会因为没有现有特征去比对而逃脱。
这次实验也给自己增强了对于电脑安全性的检查能力,结论就是不能依赖杀毒软件!!!
2018-2019-2 《网络对抗技术》Exp4 恶意代码分析 Week6 20165233的更多相关文章
- 2018-2019-2 20165325 网络对抗技术 Exp4 恶意代码分析
2018-2019-2 20165325 网络对抗技术 Exp4 恶意代码分析 实验内容(概要) 一.系统(联网)运行监控 1. 使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,逐步排查并且 ...
- 20145226夏艺华 网络对抗技术EXP4 恶意代码分析
20145226夏艺华 网络对抗技术EXP4 恶意代码分析(未完成版) 回答问题 (1)如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作 ...
- 20155302《网络对抗》Exp4 恶意代码分析
20155302<网络对抗>Exp4 恶意代码分析 实验要求 •是监控你自己系统的运行状态,看有没有可疑的程序在运行. •是分析一个恶意软件,就分析Exp2或Exp3中生成后门软件:分析工 ...
- 20145208 蔡野 《网络对抗》Exp4 恶意代码分析
20145208 蔡野 <网络对抗>Exp4 恶意代码分析 问题回答 总结一下监控一个系统通常需要监控什么.用什么来监控. 监控一个系统通常需要监控这个系统的注册表,进程,端口,服务还有文 ...
- 20145215《网络对抗》Exp4 恶意代码分析
20145215<网络对抗>Exp4 恶意代码分析 基础问题回答 如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪些,用 ...
- 20155227《网络对抗》Exp4 恶意代码分析
20155227<网络对抗>Exp4 恶意代码分析 实践目标 1.是监控你自己系统的运行状态,看有没有可疑的程序在运行. 2.是分析一个恶意软件,就分析Exp2或Exp3中生成后门软件:分 ...
- 20155232《网络对抗》Exp4 恶意代码分析
20155232<网络对抗>Exp4 恶意代码分析 1.实践目标 1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行. 1.2是分析一个恶意软件,就分析Exp2或Exp3中生成后门 ...
- 20155239 《网络对抗》Exp4 恶意代码分析
20155239 <网络对抗>Exp4 恶意代码分析 使用schtasks指令监控系统运行 先在C盘目录下建立一个netstatlog.bat文件,用来将记录的联网结果格式化输出到nets ...
- 20155304《网络对抗》Exp4 恶意代码分析
20155304<网络对抗>Exp4 恶意代码分析 实践内容 1.系统运行监控 1.1使用schtasks指令监控系统运行 我们在C盘根目录下建立一个netstatlog.bat的文本文件 ...
- 20155308《网络对抗》Exp4 恶意代码分析
20155308<网络对抗>Exp4 恶意代码分析 实践说明 实践目标 是监控你自己系统的运行状态,看有没有可疑的程序在运行. 是分析一个恶意软件,就分析Exp2或Exp3中生成后门软件: ...
随机推荐
- 【linux基础】ubuntu如何查看linux的内核版本和系统版本
参考 1.查看linux内核和系统版本: 完
- int类型转string类型c++
前言 使用VS的过程中,经常会用到需要将int类型数据转换为字符串类型,便于显示信息等. 实现方法 c++11标准中的to_string函数,在VS安装文件的include文件中生成的只读文件,使用起 ...
- Jsonp的实现
JSONP(JSON with Padding)是JSON的一种“使用模式”,可用于解决主流浏览器的跨域数据访问的问题. 由于同源策略,一般来说位于 server1.com 的网页无法与不是 serv ...
- pip模块的使用
安装pip: sudo apt-get install python-pip (python2的安装) sudo apt-get install python3-pip ...
- ballerina 学习二十九 数据库操作
ballerina 数据操作也是比较方便的,官方也我们提供了数据操作的抽象,但是我们还是依赖数据库驱动的. 数据库驱动还是jdbc模式的 项目准备 项目结构 ├── mysql_demo │ ├── ...
- JVM监控
jconsole 说明: 首先JConsole这个是JDK里面自带的工具 在JAVA_HOME/bin目录下,今天主要测试远程监控JVM 第一步:设置好需要远程机器的Tomcat 修改Tomcat下 ...
- [LeetCode系列] 双单链表共同节点搜索问题
找到两个单链表的共同节点. 举例来说, 下面两个链表A和B: A: a1 → a2 ↘ c1 → c2 → c3 ↗ B: b1 → b2 → b3 共同节点为c1. 分析: 共同节点距离A,B的起点 ...
- postman 中 form-data、x-www-form-urlencoded、raw、binary的区别
区别 form-data: 就是http请求中的multipart/form-data,它会将表单的数据处理为一条消息,以标签为单元,用分隔符分开.既可以上传键值对,也可以上传文件.当上传的字段是文件 ...
- Mybatis连接Oracle实现增删改查实践
1. 首先要在项目中增加Mybatis和Oracle的Jar文件 这里我使用的版本为ojdbc7 Mybatis版本为:3.2.4 2. 在Oracle中创建User表 create table T_ ...
- Vs2008应用程序升级为vs2012
Vs2008应用程序升级为vs2012 编写人:左丘文 2015-5-21 近来一直有想法,想将开发环境升级 vs2008到vs2012,在此做个小结,将自己碰到的一系统问题,分享出来,以供参考.有兴 ...