
Whitewidow:SQL 漏洞自动扫描工具
Whitewidow 是一个开源的 SQL 漏洞自动扫描器,可用通过文件列表运行,或者从 Google 爬取并发现有潜在漏洞的网站。 这个工具支持自动格式化文件、随机用户代理、IP 地址、服务器信息、多 SQL 注入语法、从程序直接启动 sqlmap 以及一些有趣的环境。
Whitewidow 是为学习目的而开发,旨在让用户知道漏洞是啥样的。
截图
启动 whitewidow 后,会有个定制的 Banner Logo,然后可以开始搜索可能易受攻击的网站:
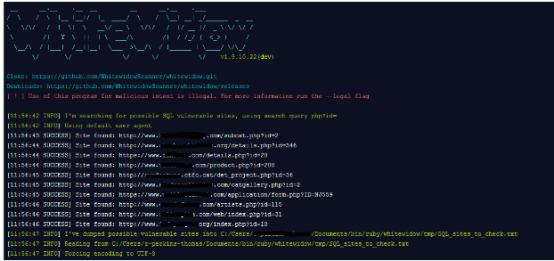
Whitewidow 可以通过超过 1000 多种不同查询(query),从 Google 爬取发现有漏洞的网站。当然了,也支持多种 SQL 注入。

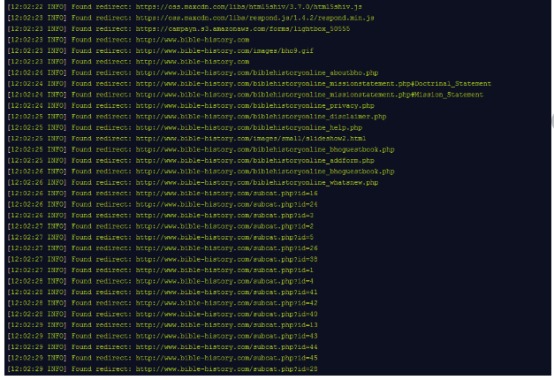
Whitewidow 还可以检测单个网页中所有的可用链接,然后进一步搜索对应链接网页中的漏洞。
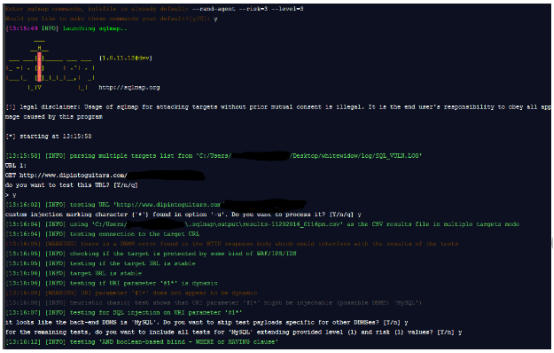
上述做完之后,发现有漏洞的站点后,可以直接从程序启动 sqlmap,不需要另外去下载。
ruby whitewidow.rb -h 查询帮助信息
更多用法,请查看 wiki:https://github.com/Ekultek/whitewidow/wiki/Functionality
依赖
- gem 'mechanize'
- gem 'nokogiri'
- gem 'rest-client'
- gem 'webmock'
- gem 'rspec'
- gem 'vcr'
安装所有 gem 依赖,请遵循下面模板
cd whitewidow
bundle install
然后就应该全部依赖都安装好了,应该正常启动 Whitewidow。
下载:
直接 clone :https://github.com/WhitewidowScanner/whitewidow ,
或者直接下载:https://github.com/WhitewidowScanner/whitewidow/releases/tag/2.0
基本用法
ruby whitewidow.rb -d 默认模式运行 whitewidow,用随机的搜索查询,从 Google 爬取发现潜在漏洞网站。
ruby whitewidow.rb -f path/to/file 从指定的文件开始运行,并把 SQL 语法添加到 URL 中。
Whitewidow:SQL 漏洞自动扫描工具的更多相关文章
- RED_HAWK:基于PHP实现的信息收集与SQL注入漏洞扫描工具
无事早上就去逛freebuf看到一款不错的工具,打算介绍给大家 RED_HAWK:基于PHP实现的信息收集与SQL注入漏洞扫描工具 RED HAWK 最新版本:v1.0.0[2017年6月11日] 下 ...
- [W3bsafe]分享一个爬SQL注入漏洞的工具
分享一个爬SQL注入的工具 本文转自:i春秋社区由团队核心成员若间开发把工具放到E盘的一个文件夹 他会自动生成一个文本文件 Result.txt 最大页数 自己想弄填多少就填多少关键词 注入点关键词 ...
- Web漏洞扫描工具(批量脱壳、反序列化、CMS)
一.什么是Web漏洞扫描工具 即是指“扫描Web应用以查找安全漏洞(如跨站脚本,SQL注入,命令执行,目录遍历和不安全服务器配置)的自动化工具”,其中许多可能是由不安全或不正确的编码和设计.另一方面, ...
- web漏洞扫描工具集合
最好用的开源Web漏洞扫描工具梳理 链接:www.freebuf.com/articles/web/155209.html 赛门铁克2017年互联网安全威胁报告中提出在他们今年扫描的网站中,有76%都 ...
- 漏洞扫描工具AWVS介绍及安装教程
PS:webug靶场全都通关了,你也就是个合格的新手了. 上次我们在通关webug靶场第三关的时候,提到一个漏洞扫描工具叫做AWVS.这次我们介绍一下它. 1 AWVS漏洞扫描工具 Acunetix ...
- 7. Vulnerability exploitation tools (漏洞利用工具 11个)
Metasploit于2004年发布时,将风暴带入了安全世界.它是开发,测试和使用漏洞利用代码的高级开源平台. 可以将有效载荷,编码器,无操作生成器和漏洞利用的可扩展模型集成在一起,使得Metaspl ...
- web漏洞扫描工具AWVS使用
AWVS AWVS简介:Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞,如交叉站点脚 ...
- SQLmap是一款用来检测与利用SQL漏洞的注入神器。
sqlmap 重要参考 http://www.kali.org.cn/forum-75-1.html SQLmap是一款用来检测与利用SQL漏洞的注入神器.开源的自动化SQL注入工具,由Python写 ...
- WEB安全漏洞扫描与处理(上)——安全漏洞扫描工具AppScan的安装使用
很多公司对软件会有安全的要求,一般测试公司会使用安全漏洞扫描工具对软件进行漏扫,然后给出安全报告,然后软件开发人员会根据提供的安全报告进行漏洞的处理.我们接触到的测评公司,使用的是漏洞扫描工具AppS ...
随机推荐
- cookie细节
设置cookie时,不像设置session,可以马上生效,它的生效时间是下一次请求页面.
- Hibernate-缓存/懒加载/抓取策略
懒加载测试: /*类的延迟加载 * * session.get * 1.方法加载出来的对象是class对象 * 2.在session.get方法执行的时候发出sql语句 * 3.class对象是有值的 ...
- idea 全部报错找不到包
解决报错方法如下:
- Android UI开发第二十八篇——Fragment中使用左右滑动菜单
Fragment实现了Android UI的分片管理,尤其在平板开发中,好处多多.这一篇将借助Android UI开发第二十六篇——Fragment间的通信. Android UI开发第二十七篇——实 ...
- NetCore
正确理解DTO.值对象和POCO https://www.cnblogs.com/redmoon/archive/2015/04/29/4467485.html ASP.NET Core 配置系统 h ...
- es 中 for in for of
arr=[11,22,33,44,55,66,77,88]for (const i in arr){ console.log(i) if (i===4){ console.log(arr[i]) }} ...
- spring cloud 微服务应用间通讯
SpringCloud 应用间通信基于HTTP的Restful调用方式有两种,RestTemplate与Feign. 1.RestTemplate应用间通讯 通过 @LoadBalanced,可在re ...
- jenkins配置SVN报错
jenkins配置SVN报错,如图:
- Mysql常用优化方案
摘自:http://www.jb51.net/article/18934.htm 1.选取最适用的字段属性 MySQL可以很好的支持大数据量的存取,但是一般说来,数据库中的表越小,在它上面执行的查询也 ...
- 检查arg是方法还是函数?
from types import MethodType,FunctionType def check(arg): """ 检查arg是方法还是函数? :param ar ...