
Shiro-JWT SpringBoot前后端分离权限认证的一种思路
JWT-Shiro 整合
JWT-与Shiro整合进行授权认证的大致思路 图示
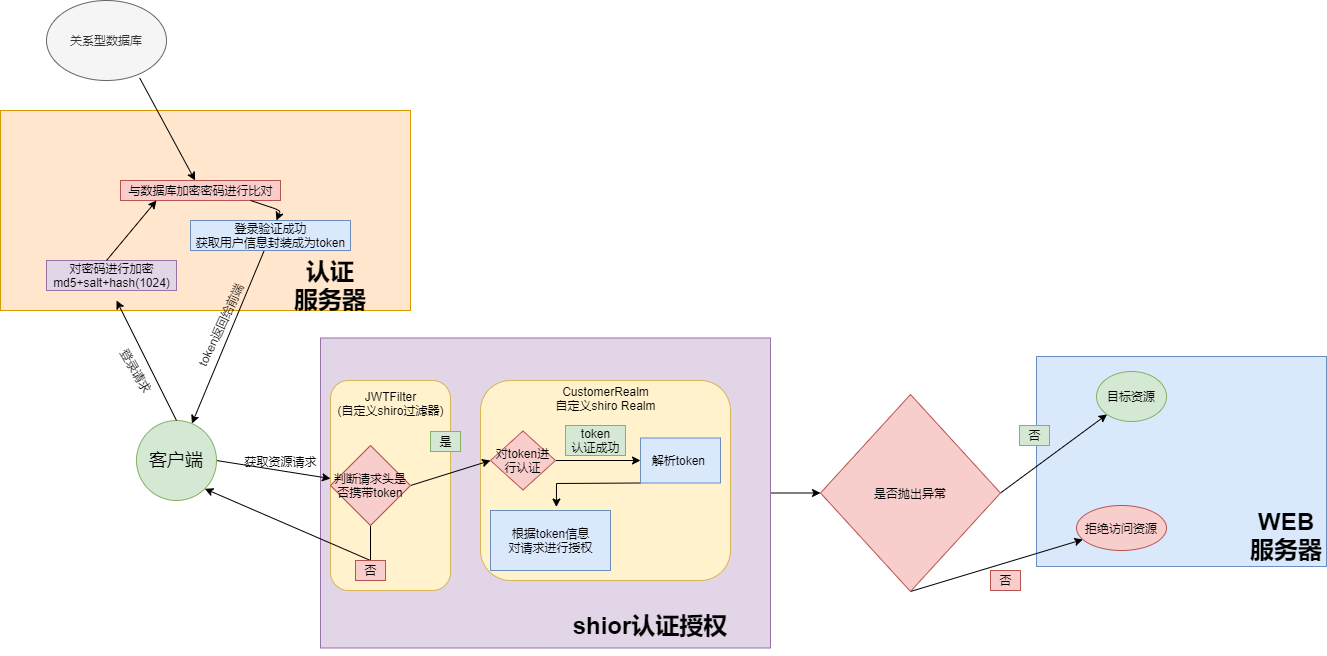
大致思路
- 将登录验证从shiro中分离,自己结合JWT实现
- 用户登陆后请求认证服务器进行密码等身份信息确认,确认成功后 封装相关用户信息 生成token 相应给前端.
- 之后每次访问资源接口都在请求头中携带认证时生成的token
- 当发起资源请求时首先请求被请求过滤器拦截,拦截后判断请求头中是否含有token
- 如果含有token对token进行认证认证成功后对token进行解析,之后进行授权,拥有权限则进行放行
- 反之返回相关错误信息
核心点
- token相关工具类的封装
- 自定义重写shiro过滤器
extends AccessControlFilter - 自定义实现shiro Realm
extends AuthorizingRealm - 实现自定义的shiroToken
implements AuthenticationToken
具体代码
生成token的工具类
public class JWTUtils {

    //密钥用于生成token的签名

    private static final String SIGN = "!1qaz.(";

    /**

     * 生成token

     */

    public static String getToken(String userId,String userName, String roles, String permissions) {

        Calendar instance = Calendar.getInstance();

        instance.add(Calendar.DATE, 7);

        JWTCreator.Builder builder = JWT.create()

                .withIssuer("HuangShen")//token签发者

                .withExpiresAt(instance.getTime()) //过期时间

                .withClaim("userId", userId)//相关信息

                .withClaim("userName", userName)

                .withClaim("roles", roles)

                .withClaim("permissions", permissions);

        //使用HMAC256算法生成token

        String token = builder.sign(Algorithm.HMAC256(SIGN));

        return token;

    }

    /**

     * 解码token

     *

     * @param token token

     */

    public static DecodedJWT verify(String token){

        DecodedJWT verify =JWT.require(Algorithm.HMAC256(SIGN)).build().verify(token);

        return verify;

    }
自定义重写shiro过滤器
public class JWTFilter extends AccessControlFilter {

    /**

     * 此方法首先执行当此方法返回false时继续执行onAccessDenied方法

     * 返回true允许访问

     * 返回 false拒绝访问

     */

    @Override

    protected boolean isAccessAllowed(ServletRequest servletRequest, ServletResponse servletResponse, Object o) throws Exception {

        //获取主体对象

        Subject subject = SecurityUtils.getSubject();

        System.out.println("===允许访问===");

        //当主体对象不为空且已经获得认证时允许访问

        if (null != subject && subject.isAuthenticated()){

            return true;

        }

            return false;

    }

    /**

     * 当isAccessAllowed返回值为false时执行

     */

    @Override

    protected boolean onAccessDenied(ServletRequest servletRequest, ServletResponse servletResponse) throws Exception {

        HttpServletRequest httpServletRequest = (HttpServletRequest) servletRequest;

        String token = httpServletRequest.getHeader("token");

        //客户端没有携带token

        if (StringUtils.isEmpty(token)) {

            System.out.println("请求头没有token");

            return true;

        }

        System.out.println("拒接访问");

        JWTToken jwtToken = new JWTToken(token);

        Subject subject = SecurityUtils.getSubject();

        //进行认证

        subject.login(jwtToken);

        return true;

    }
自定义实现shiro Realm
/**

 * 继承AuthorizingRealm类重写doGetAuthorizationInfo(授权)

 * doGetAuthenticationInfo(认证)

 */

public class CustomerRealm extends AuthorizingRealm {

    /**

     * 认证

     * @param authenticationToken  认证token

     */

    @Override

    protected AuthenticationInfo doGetAuthenticationInfo(AuthenticationToken authenticationToken) throws AuthenticationException {

        //获取主体信息

        JWTToken principal = (JWTToken) authenticationToken;

        DecodedJWT verify;

        //创建自定义principal并赋值

        TokenPayload tokenPayload = new TokenPayload();

        //解析token

        try {

            verify = JWTUtils.verify((String) principal.getPrincipal());

            tokenPayload.setUserId(verify.getClaim("userId").asString());

            tokenPayload.setRoles(verify.getClaim("roles").asString());

            tokenPayload.setUserName(verify.getClaim("userName").asString());

            tokenPayload.setPermissions(verify.getClaim("permissions").asString());

        } catch (AlgorithmMismatchException exception) {

            throw new AuthenticationException("算法不匹配异常" + exception.getMessage());

        } catch (SignatureVerificationException exception) {

            throw new AuthenticationException("签名验证异常" + exception.getMessage());

        } catch (TokenExpiredException exception) {

            throw new AuthenticationException("token过期异常" + exception.getMessage());

        } catch (InvalidClaimException exception) {

            throw new AuthenticationException("无效Claim异常" + exception.getMessage());

        } catch (JWTDecodeException exception) {

            throw new AuthenticationException("JWT解码异常" + exception.getMessage());

        } catch (JWTVerificationException exception) {

            throw new AuthenticationException("JWT验证异常" + exception.getMessage());

        } catch (RuntimeException exception) {

            throw new RuntimeException(exception.getMessage());

        }

        System.out.println("认证完成");

        //将token解析过后的信息封装成为主体传入 授权时使用

        return new SimpleAuthenticationInfo(tokenPayload, true, this.getName());

    }

    /**

     * 授权

     * @param principalCollection 授权主体

     */

    @Override

    protected AuthorizationInfo doGetAuthorizationInfo(PrincipalCollection principalCollection) {

        System.out.println("开始授权");

        TokenPayload primaryPrincipal = (TokenPayload) principalCollection.getPrimaryPrincipal();

        System.out.println(primaryPrincipal.getRoles());

        SimpleAuthorizationInfo simpleAuthorizationInfo = new SimpleAuthorizationInfo();

        //添加角色信息

        simpleAuthorizationInfo.addRole(primaryPrincipal.getRoles());

        //添加权限信息

        simpleAuthorizationInfo.addStringPermission(primaryPrincipal.getPermissions());

        System.out.println("授权完成");

        return simpleAuthorizationInfo;

    }

    @Override

    public Class<?> getAuthenticationTokenClass() {

        return JWTToken.class;

    }
实现自定义的shiroToken
/**

 * 为了便于使用由JWT生成的token 自定义实现自己的token

 */

public class JWTToken implements AuthenticationToken {

    //存储由请求头中获取的token

    private final String jwtToken;

    public JWTToken(String jwtToken) {

        this.jwtToken = jwtToken;

    }

    @Override

    public Object getPrincipal() {

        return this.jwtToken;

    }

    @Override

    public Object getCredentials() {

        return true;

    }

}
shiro配置
@Configuration

public class ShiroConfig {

    /**

     * 1.创建shiroFilterFactoryBean

     * 负责拦截多有请求

     *

     */

    @Bean

    public ShiroFilterFactoryBean getShiroFilterFactoryBean(DefaultWebSecurityManager defaultWebSecurityManager) {

        ShiroFilterFactoryBean shiroFilterFactoryBean = new ShiroFilterFactoryBean();

        //给filter设置安全管理器

        shiroFilterFactoryBean.setSecurityManager(defaultWebSecurityManager);

        LinkedHashMap<String, Filter> filters = new LinkedHashMap<>();

        filters.put("jwtfilter",new JWTFilter());

        //将自定义过滤器加入到shiro 过滤其中

        shiroFilterFactoryBean.setFilters(filters);

        // 完全无状态认证  noSessionCreation 不保留每次会话的session

        //因此每次请求都会进行授权和认证

        HashMap<String, String> map = new HashMap<>();

        map.put("/shiro/login","anon");

        map.put("/shiro/**","noSessionCreation,jwtfilter");

        shiroFilterFactoryBean.setFilterChainDefinitionMap(map);

        shiroFilterFactoryBean.setLoginUrl("/shiro/unauthorized");

        return shiroFilterFactoryBean;

    }

    /**

     * 2.创建安全管理器

     *

     * @param realm

     * @return

     */

    @Bean

    public DefaultWebSecurityManager getDefaultWebSecurityManager(@Qualifier("myRealm") Realm realm) {

        DefaultWebSecurityManager defaultWebSecurityManager = new DefaultWebSecurityManager();

        defaultWebSecurityManager.setRealm(realm);

        return defaultWebSecurityManager;

    }

    /**

     * 3.自定义Realm

     *

     * CredentialsMatcher 证书匹配器

     * @return 自定义Realm

     */

    @Bean("myRealm")

    public Realm getRealm() {

        CustomerRealm customerRealm = new CustomerRealm();

        return customerRealm;

    }
总结
使用JWTToken与shiro进无状态授权认证时 实际上登录时放弃的使用shiro的认证 登陆时使用自己实现的登录方法并且生成Token,无状态会话,用于shiro不存储每次会话的session 因此每次请求都会进行一次完整的shiro授权认证流程 ,可以使用Redis 等其他缓存的方式实现shiro的缓存 减小系统压力。
Shiro-JWT SpringBoot前后端分离权限认证的一种思路的更多相关文章
- Spring Security + JWT实现前后端分离权限认证
现在国内前后端很多公司都在使用前后端分离的开发方式,虽然也有很多人并不赞同前后端分离,比如以下这篇博客就很有意思: https://www.aliyun.com/jiaocheng/650661.ht ...
- springSecurity + jwt + redis 前后端分离用户认证和授权
记录一下使用springSecurity搭建用户认证和授权的代码... 技术栈使用springSecurity + redis + JWT + mybatisPlus 部分代码来自:https://b ...
- SpringBoot使用SpringSecurity搭建基于非对称加密的JWT及前后端分离的搭建
SpringBoot使用SpringSecurity搭建基于非对称加密的JWT及前后端分离的搭建 - lhc0512的博客 - CSDN博客 https://blog.csdn.net/lhc0512 ...
- 从零玩转SpringSecurity+JWT整合前后端分离
从零玩转SpringSecurity+JWT整合前后端分离 2021年4月9日 · 预计阅读时间: 50 分钟 一.什么是Jwt? Json web token (JWT), 是为了在网络应用环境间传 ...
- vue+springboot前后端分离实现单点登录跨域问题处理
最近在做一个后台管理系统,前端是用时下火热的vue.js,后台是基于springboot的.因为后台系统没有登录功能,但是公司要求统一登录,登录认证统一使用.net项目组的认证系统.那就意味着做单点登 ...
- docker-compose 部署 Vue+SpringBoot 前后端分离项目
一.前言 本文将通过docker-compose来部署前端Vue项目到Nginx中,和运行后端SpringBoot项目 服务器基本环境: CentOS7.3 Dokcer MySQL 二.docker ...
- 基于SpringBoot前后端分离的点餐系统
基于SpringBoot前后端分离的点餐系统 开发环境:主要采用Spring boot框架和小程序开发 项目简介:点餐系统,分成卖家端和买家端.买家端使用微信小程序开发,实现扫码点餐.浏览菜单.下单. ...
- Springboot前后端分离开发
.1.springboot前后端分离开发之前要配置好很多东西,这周会详细补充博客内容和遇到的问题的解析 2,按照下面流程走一遍 此时会加载稍等一下 pom.xml显示中加上阿里云镜像可以加速下载配置文 ...
- 实战!spring Boot security+JWT 前后端分离架构认证登录!
大家好,我是不才陈某~ 认证.授权是实战项目中必不可少的部分,而Spring Security则将作为首选安全组件,因此陈某新开了 <Spring Security 进阶> 这个专栏,写一 ...
随机推荐
- 关于ollydbg的堆栈视图的使用(结合crackme2分析)
在crackme2中我们通过在弹出的窗口处下段然后逐层往用户区回溯,我们利用不断下断点和反复运行程序回溯,其实可以利用Ollydbg的堆栈视图来完成, ollydbg的堆栈视图反映了程序在运行期间函数 ...
- 利用Typora+PicGo+OSS+Git+Github/码云搭建个人云笔记
搭建个人云笔记 对于程序员来讲,使用markdown可以帮助我们快速地写作,书写出排版好看,颜值高的笔记,使用markdown来书写文档相比于使用word要简单快捷的多 市面上有很多markdown的 ...
- linux环境下/etc/hosts文件详解
linux环境下/etc/hosts文件详解 就没一个昵称能用关注 0.0632017.09.12 17:04:28字数 623阅读 27,096 介绍 hosts文件是linux系统中负责ip地址与 ...
- vi /etc/sysconfig/network-scripts/ifcfg-enp0s3
vi /etc/sysconfig/network-scripts/ifcfg-enp0s3 打开编辑,修改如下内容: BOOTPROTO=static #默认dhcp,改为static,表示启用静态 ...
- 如何对你的Linux系统进行基准测试: 3开源基准测试工具
如何对你的Linux系统进行基准测试: 3开源基准测试工具 0 赞0 评论 文章标签:SYS Source benchmark tool 开源 基准 系统 linux实用程序的 ...
- 在Windows上使用 Python 安装+ win10启用长路径
https://docs.python.org/zh-cn/3/using/windows.html 成功20200131 https://docs.python.org/zh-cn/3/using/ ...
- SSH远程主机秘钥失效的解决方法
一.问题描述: 远程主机的SSH秘钥发生了变化,在使用SSH远程登录的时候,提示如下 [root@localhost ~]# ssh root@172.16.48.10 @@@@@@@@@@@@@@@ ...
- python程序打包成exe(使用pyinstaller)
pyinstaller下载地址:https://github.com/pyinstaller/pyinstaller/ (这个文件能够自动安装依赖项,其他版本的貌似还要自己安装依赖项) 下载之后解压到 ...
- STM32的VDD与VDDA
http://bbs.21ic.com/icview-1651072-1-1.html VDD VSS 就是平常的电源与地.后面带A的都是模拟量的电源.
- hive的排序 order by和sort by
在算法中,各个排序算法的复杂度都比较高,正常情况下为O (nlogn) ,所以当数据量特别大的时候,对数组进行排序消耗都很大. 因为hive的计算引擎MapReduce是分布式系统, 利用分布式的特点 ...