
19、Flask实战第19天:CSRF攻击与防御
CSRF攻击原理
网站是通过cookie来实现登录功能的。而cookie只要存在浏览器中,那么浏览器在访问这个cookie的服务器的时候,就会自动的携带cookie信息到服务器上去。那么这时候就存在一个漏洞了。如果你访问了一个恶意网站,这个网站可以在网页源码中插入JS代码,使用JS代码给其他服务器发送请求。因为在发送请求的时候,浏览器会自动把cookie发送给对应的服务器,这时候相应的服务器就不知道这个请求是伪造的。从而达到在用户不知情的情况下,给某个服务器发送了一个请求。
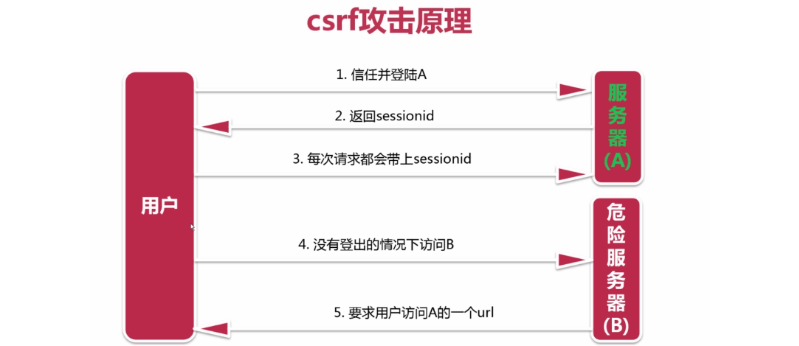
防御CSRF攻击原理
CSRF攻击的要点就是在向服务器发送请求的时候,相应的cookie会自动的发送给对应的服务器。造成服务器不知道这个请求是用户发起的还是伪造的。这时候,我们可以在用户每次访问有表单页面的时候,在网页源码中加一个随机的字符串叫做csrf_token,在cookie中也加入一个相同值的csrf_token字符串。以后给服务器发送请求的时候,必须在body中以及cookie中都携带 csrf_token,服务器只有检测到cookie中的csrf_token和body中的csrf_token都相同,才认为这个请求是正常的。否则就是伪造的,那么黑客就没办法伪造请求了。
Flask防御CSRF攻击
使用flask_wtf.CSRFProtect来包裹app
import os

from flask_wtf import CSRFProtect

app.config['SECRET_KEY'] = os.urandom(24) #和session一样,必须要配置一个secret key参与加密

CSRFProtect(app)
然后在模板form表单中添加一个input标签,加载csrf_token
<input type="hidden" name="csrf_token" value="{{ csrf_token() }}"/>
以上配置就能够在,用户在提交表单后一并把表单中的csrf_token提交到服务器,并和服务器上的csrf_token做对比,这样就能够识别请求是否是伪造的,从而避免CSRF攻击
AJAX处理CSRF漏洞
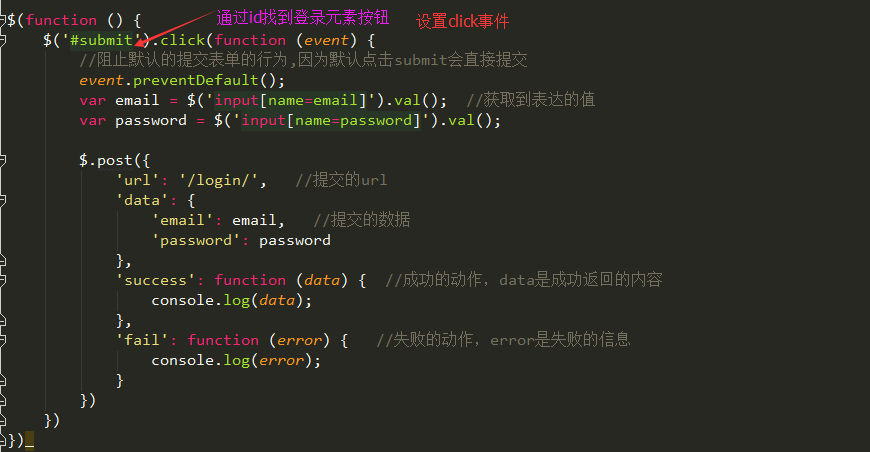
如果我们的表单是通过AJAX提交处理的。示例如下
<head>

    ...

    <!--我们这里的AJAX代码是用JQuery写的,因此要引入Jquery-->

    <script src="https://cdn.bootcss.com/jquery/3.3.1/jquery.min.js"></script>

    <!--AJAX代码在login.js文件中-->

    <script src="{{ url_for('static', filename='login.js') }}"></script>

</head>

<body>

    <form action="" method="post">

        <table>

            <tr>

                <td>邮箱:</td>

                <td><input name="email" type="text" /></td>

            </tr>

            <tr>

                <td>密码:</td>

                <td><input name="password" type="text" /></td>

            </tr>

            <tr>

                <td></td>

                <td><input type="submit" value="提交"  id="submit"/></td>

            </tr>

        </table>

    </form>

</body>
login.html
login.js
...

class LoginView(views.MethodView):

    def get(self):

        return render_template('login.html')

    def post(self):

        email = request.form.get('email')

        password = request.form.get('password')

        if email == 'heboan@qq.com' and password == '':

            return '登录成功'

        else:

            return '登录失败'

app.add_url_rule('/login/', view_func=LoginView.as_view('login'))
login视图
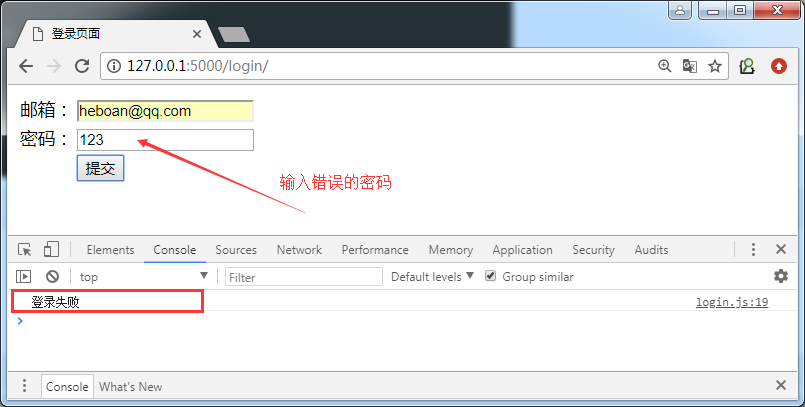

以上我们已经成功使用了AJAX处理表单。现在我们启用CSRF,主程序中代码如下:
import os

from flask_wtf import CSRFProtect

app.config['SECRET_KEY'] = os.urandom(24) #和session一样,必须要配置一个secret key参与加密

CSRFProtect(app)
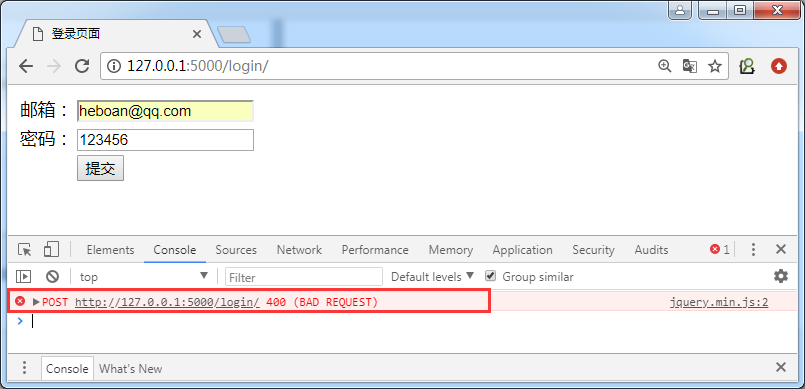
然后我们再次用正确的账号密码登录,发现出现错误,因为我们启用防csrf攻击,但是AJAX那里并没有携带csrf_token,所以请求失败
因此,我们需要在login.html中添加一个表单用来存放token
<form action="" method="post">

    <!--添加一个隐藏input用来放置csrf_token-->

    <input type="hidden" name="csrf_token" value="{{ csrf_token() }}">

    <table>

        <tr>

            <td>邮箱:</td>

            <td><input name="email" type="text" /></td>

        </tr>

        <tr>

            <td>密码:</td>

            <td><input name="password" type="text" /></td>

        </tr>

        <tr>

            <td></td>

            <td><input type="submit" value="提交"  id="submit"/></td>

        </tr>

    </table>

</form>
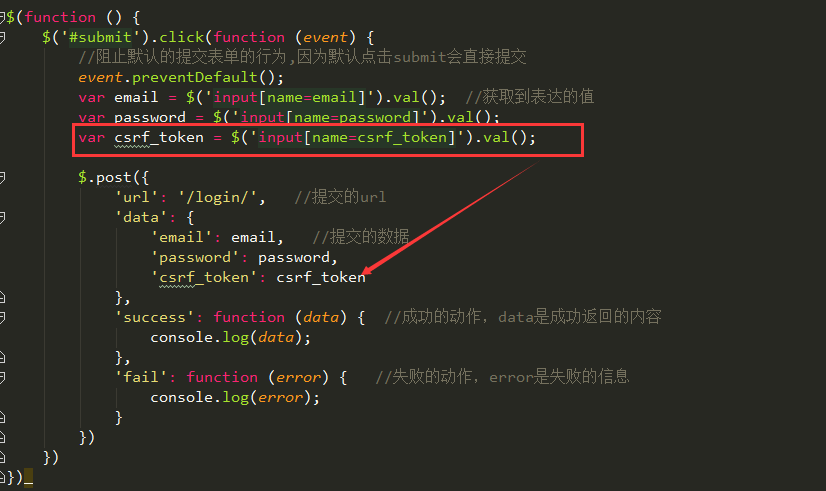
编辑AJAX代码段,把表单中的csrf_token传给服务器作比对
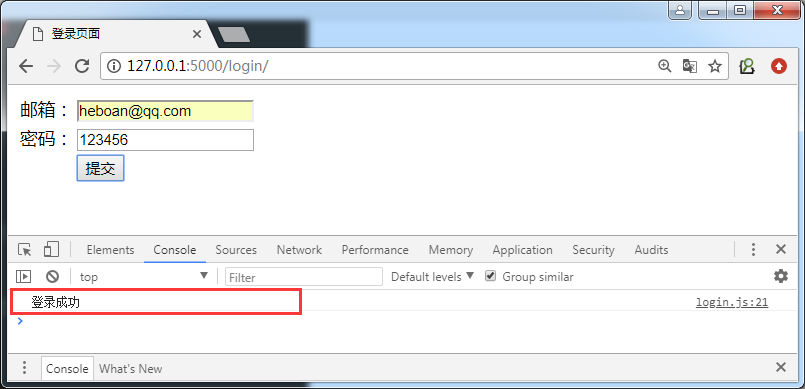
再次登录(强制刷新浏览器,因为js有缓存)
AJAX处理CSRF漏洞--优化代码
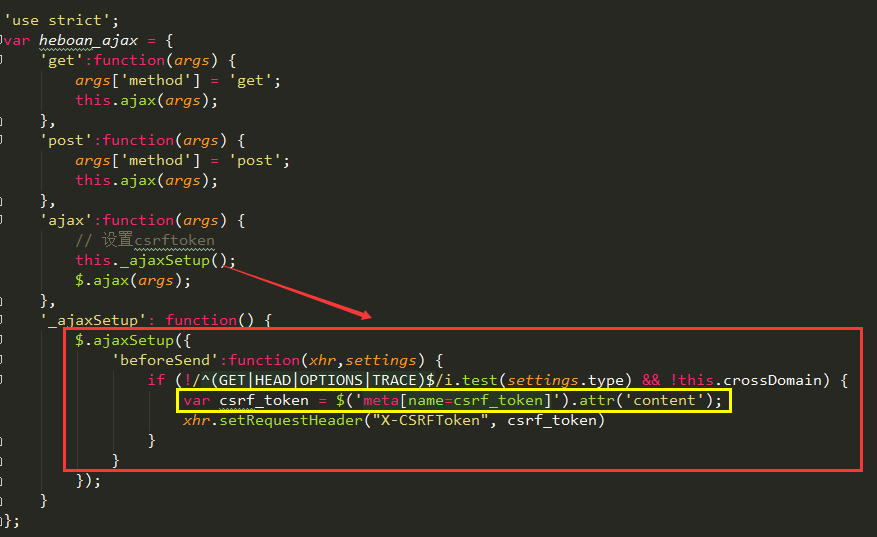
csrf_token可以放置的head中。在实际项目中,我们一般也是放在头部,这样做有个好处就是:当多处需要用到csrf_token,我们就不需要多次写一个隐藏的csrf_token表单。特别是在模板继承的时候,我们只要在父模板中的head中加入csrf配置,其子模板就可以直接继承了。
编辑login.html
<head>

    <!--在head中加上此配置-->

    <meta name="csrf-token" content="{{ csrf_token() }}">

    ...

</head>

<!--表单中就不需要添加一个csrf_token表单了-->

<form action="" method="post">

    <table>

        <tr>

            <td>邮箱:</td>

            <td><input name="email" type="text" /></td>

        </tr>

        <tr>

            <td>密码:</td>

            <td><input name="password" type="text" /></td>

        </tr>

        <tr>

            <td></td>

            <td><input type="submit" value="提交"  id="submit"/></td>

        </tr>

    </table>

</form>
新建一个heboan_ajax.js, 来封装
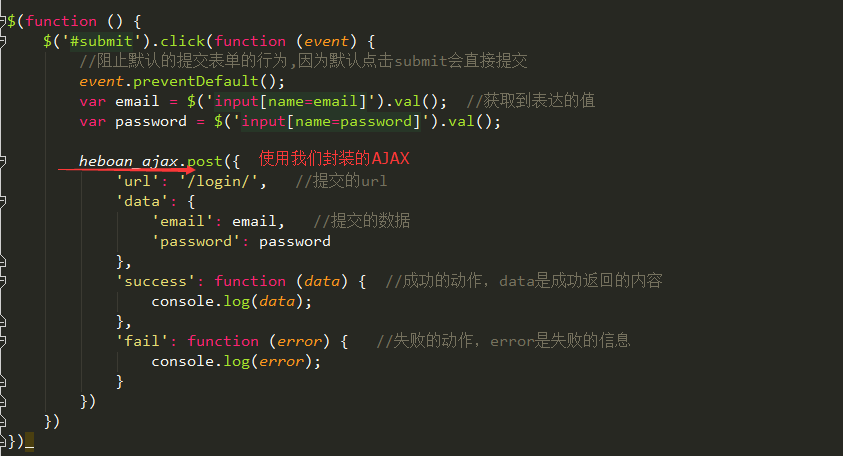
修改login.js
最后在login.html中要引入封装的js
<head>

    ...

    <meta name="csrf_token" content="{{ csrf_token() }}">

    <script src="https://cdn.bootcss.com/jquery/3.3.1/jquery.min.js"></script>

    <script src="{{ url_for('static', filename='heboan_ajax.js') }}"></script>

    <script src="{{ url_for('static', filename='login.js') }}"></script>

</head>
这样实现的好处就是以后在其他地方处理CSRF的时候,我们直接把我们封装好的heboan_ajax拿来用就可以了,模板那边可以通过继承实现避免重复定义csrf_token表单和js引入
19、Flask实战第19天:CSRF攻击与防御的更多相关文章
- ARP缓存表的构成ARP协议全面实战协议详解、攻击与防御
ARP缓存表的构成ARP协议全面实战协议详解.攻击与防御 1.4.3 ARP缓存表的构成 在局域网的任何一台主机中,都有一个ARP缓存表.该缓存表中保存中多个ARP条目.每个ARP条目都是由一个IP ...
- CSRF——攻击与防御
CSRF——攻击与防御 author: lake2 0x01 什么是CSRF攻击 CSRF是Cross Site Request Forgery的缩写(也缩写为XSRF),直译过来就是跨站请求伪造的意 ...
- csrf 攻击和防御
CSRF概念:CSRF跨站点请求伪造(Cross—Site Request Forgery),跟XSS攻击一样,存在巨大的危害性,你可以这样来理解: 攻击者盗用了你的身份,以你的名义发送恶 ...
- CSRF攻击与防御(写得非常好)
转自:http://blog.csdn.net/stpeace/article/details/53512283 CSRF概念:CSRF跨站点请求伪造(Cross—Site Request Forge ...
- Web安全之CSRF攻击的防御措施
Web安全之CSRF攻击的防御措施 CSRF是什么? Cross Site Request Forgery,中文是:跨站点请求伪造. CSRF攻击者在用户已经登录目标网站之后,诱使用户访问一个攻击 ...
- 转!!CSRF攻击与防御(写得非常好)
CSRF概念:CSRF跨站点请求伪造(Cross—Site Request Forgery),跟XSS攻击一样,存在巨大的危害性,你可以这样来理解: 攻击者盗用了你的身份,以你的名义发送恶 ...
- csrf 攻击及防御
1.什么是CSRF攻击: CSRF(Cross-site request forgery),中文名称:跨站请求伪造,也被称为:one click attack/session riding,缩写为:C ...
- CSRF攻击与防御(转)
CSRF概念:CSRF跨站点请求伪造(Cross—Site Request Forgery),跟XSS攻击一样,存在巨大的危害性,你可以这样来理解: 攻击者盗用了你的身份,以你的名义发送 ...
- CSRF攻击与防御
CSRF是什么 CSRF在百度百科中是这么说的:“CSRF(Cross-site request forgery跨站请求伪造,也被称为“one click attack”或者session ridin ...
随机推荐
- Linux相关——关于文件调用
本文主要记录几个常见文件调用(表示为了造数据试了n种方法,,,发现了一些神奇的东西,会在下面一一说明. 首先在程序中我们可以打开和关闭程序. 常见的freopen用法简单,但是只能使用一次,如果在程序 ...
- BZOJ 1040: [ZJOI2008]骑士 | 在基环外向树上DP
题目: http://www.lydsy.com/JudgeOnline/problem.php?id=1040 题解: 我AC了 是自己写的 超开心 的 考虑断一条边 这样如果根节点不选答案一定正确 ...
- [Leetcode] Roman to integer 罗马数字转成整数
Given a roman numeral, convert it to an integer. Input is guaranteed to be within the range from 1 t ...
- URAL1696 Salary for Robots
题目戳这里. 最长下降子序列单调队列求法. \(f_{i,j,k}\)表示考虑前\(i\)个数,\(g_1 = j,g_2 = k\)的方案数.转移: \[f_{i,j,k} = \sum_{p = ...
- AOJ.559 丢失的数字
丢失的数字 Time Limit: 1000 ms Memory Limit: 64 MB Total Submission: 1552 Submission Accepted: 273 Descri ...
- CDQZ 2017 游记
Day0: 提前放了一整天假,颓过去了.老吕让我去给B层的讲课,ppt还没做,只能在飞机上赶了QAQ.然后从上午到了衡水就一直在路上或者天上,到了晚上才到学校,然而ppt还是没有做完.还有,鄂尔多斯真 ...
- DIV的变高与变宽
代码: <!DOCTYPE HTML><html><head> <meta charset="utf-8"> <title&g ...
- Git菜鸟
1.git 和svn的差异 git和svn 最大的差异在于git是分布式的管理方式而svn是集中式的管理方式.如果不习惯用代码管理工具,可能比较难理解分布式管理和集中式管理的概念.下面介绍两种工具的工 ...
- 【STSRM12】整除
[题意]给定长度为n的序列A,求最长的区间满足区间内存在数字能整除区间所有数字,同时求所有方案.n<=5*10^5,Ai<2^31. [算法]数论??? [题解]首先一个区间的基准数一定是 ...
- Linux 之test expr命令
test指令(使用指令man查询) 功能:检查文件类型,值比较. test的各种参数和使用. test EXPRESSION1 –a EXPRESSION2 当表达式1和表达式2同时为真时值为真 te ...