
Window日志分析
0x01 基本设置
A、Windows审核策略设置
前提:开启审核策略,若日后系统出现故障、安全事故则可以查看系统的日志文件,排除故障,追查入侵者的信息等。
打开设置窗口
Windows Server 2008 R2:开始 → 管理工具 → 本地安全策略 → 本地策略 → 审核策略,如图1所示;
Windows Server 2003:开始 → 运行 → 输入 gpedit.msc 回车 → 计算机配置 → Windows 设置 → 安全设置 → 本地策略 → 审核策略。
各项策略可按如下设置:
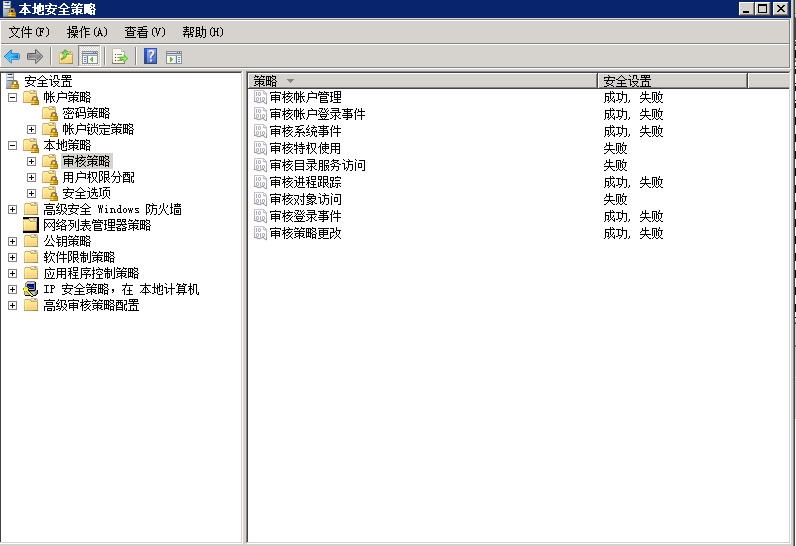
B、查看Windows的系统操作记录日志的方法:
1、开始 → 管理工具 → 事件查看器
2、Win+R打开运行,输入“eventvwr.msc”,回车运行,打开“事件查看器”。
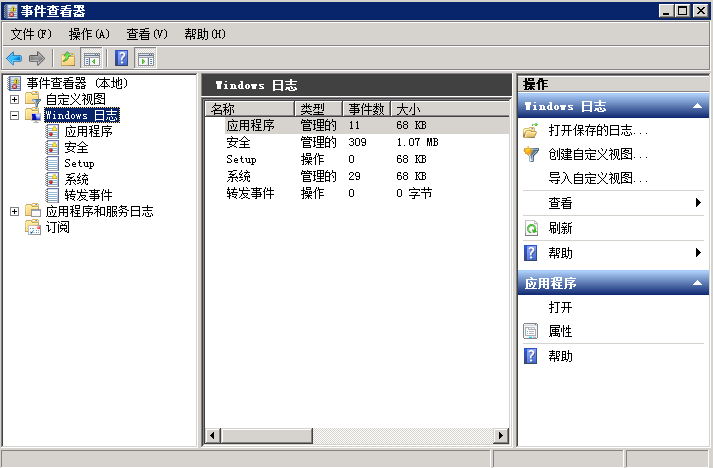
C、如何筛选
如果想要查看账户登录事件,在右边点击筛选当前日志,在事件ID填入4624和4625,4624 登录成功 4625 登录失败
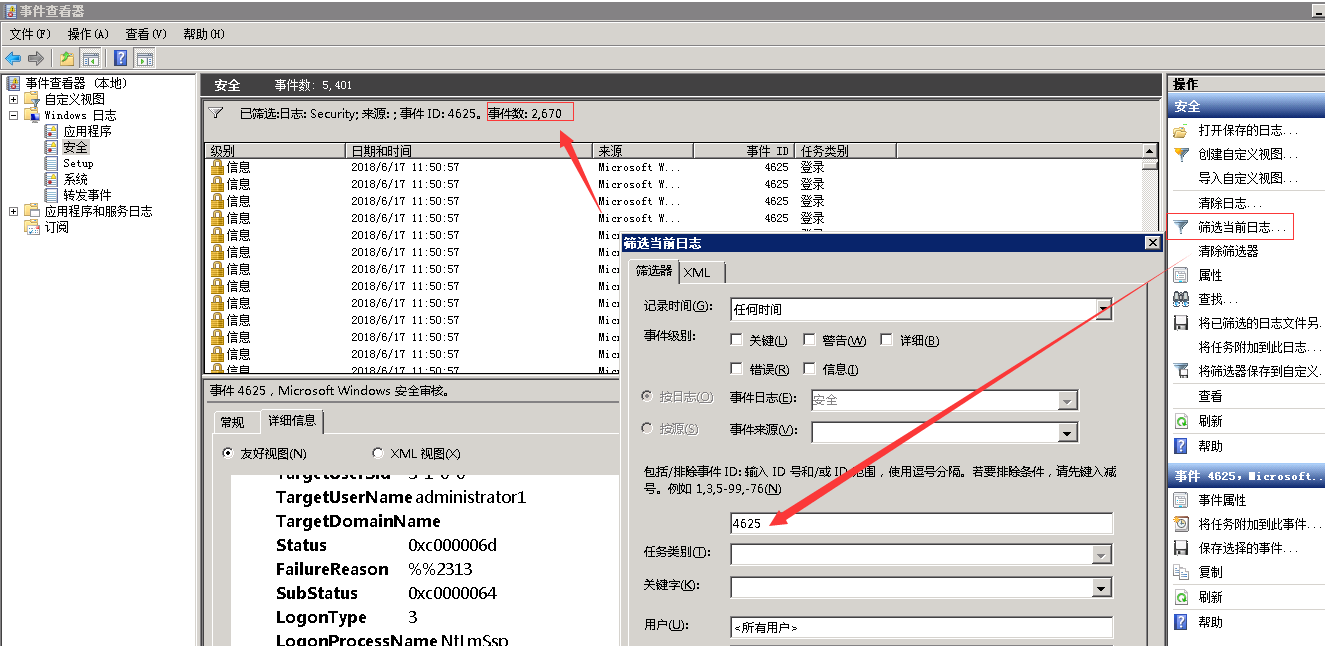
D、事件ID及常见场景
对于Windows事件日志分析,不同的EVENT ID代表了不同的意义,摘录一些常见的安全事件的说明。
  --登录成功

  --登录失败

 -- 注销成功

 -- 用户启动的注销

 -- 使用超级用户(如管理员)进行登录
例如:
1、管理员登录
使用mstsc远程登录某个主机时,使用的帐户是管理员帐户的话,成功的情况下会有ID为4776、4648、4624、4672的事件产生。
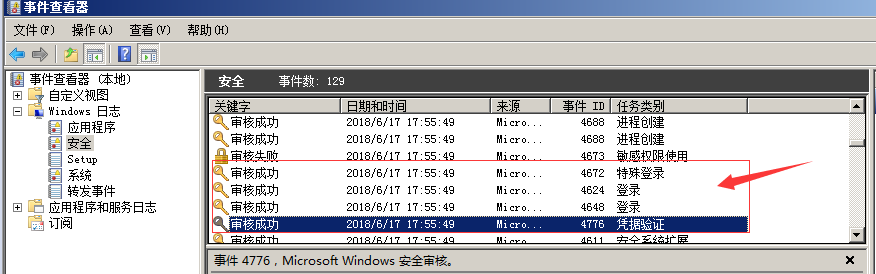
2、执行系统命令
Win+R打开运行,输入“CMD”,回车运行“ipconfig”,产生的日志过程是这个样子:
进程创建 C:\Windows\System32\cmd.exe
进程创建 C:\Windows\System32\ipconfig.exe
进程终止 C:\Windows\System32\ipconfig.exe
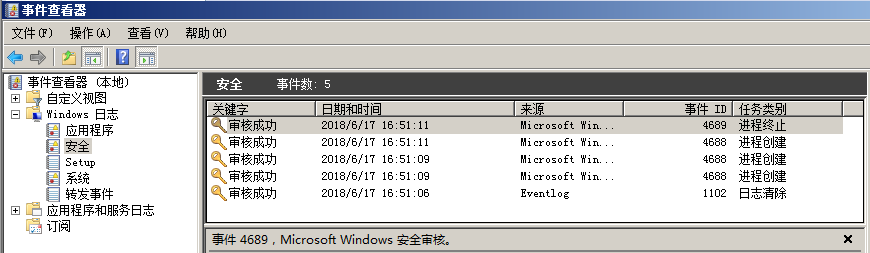
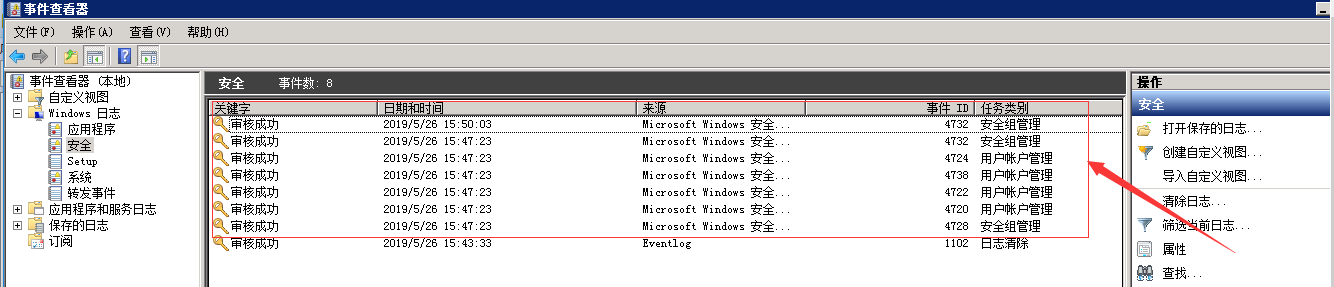
3、在入侵提权过程中,常使用下面两条语句,会形成怎么样的日志呢?
net user  USER  PASSWORD /add

net localgroup administrators USER /add
0x02 日志分析工具
A、Log Parser
Log Parser(是微软公司出品的日志分析工具,它功能强大,使用简单,可以分析基于文本的日志文件、XML 文件、CSV(逗号分隔符)文件,以及操作系统的事件日志、注册表、文件系统、Active Directory。它可以像使用 SQL 语句一样查询分析这些数据,甚至可以把分析结果以各种图表的形式展现出来。
Log Parser 2.2下载地址:https://www.microsoft.com/en-us/download/details.aspx?id=24659
分析案例:
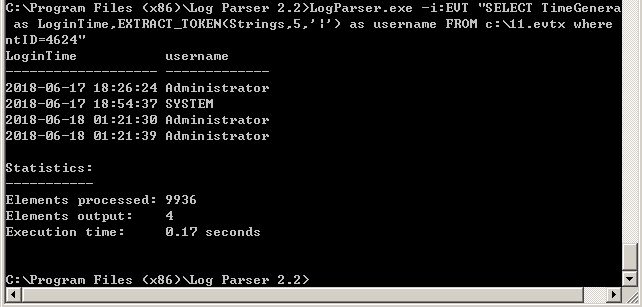
管理员登录时间和登录用户名
C:\Program Files (x86)\Log Parser 2.2>LogParser.exe -i:EVT "SELECT TimeGenerated

 as LoginTime,EXTRACT_TOKEN(Strings,,'|') as username FROM c:\.evtx where Eve

ntID="
LogParser.exe -i:EVT –o:DATAGRID "SELECT * FROM c:\11.evtx where TimeGenerated>'2018-06-19 23:32:11' and TimeGenerated<'2018-06-20 23:34:00' and EventID=4624"
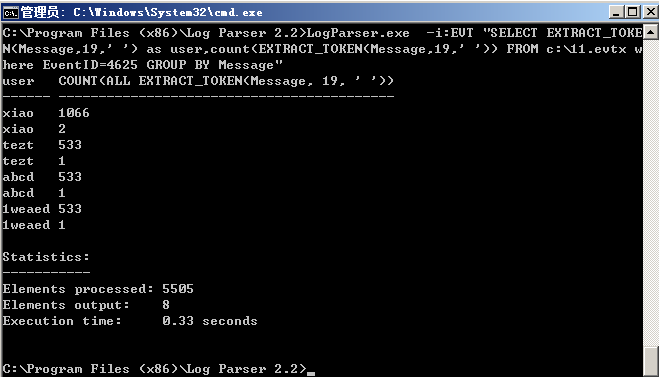
RDP爆破使用的用户名及爆破次数:
C:\Program Files (x86)\Log Parser 2.2>LogParser.exe  -i:EVT "SELECT EXTRACT_TOKE

N(Message,,' ') as user,count(EXTRACT_TOKEN(Message,,' ')) FROM c:\.evtx w

here EventID= GROUP BY Message"

user   COUNT(ALL EXTRACT_TOKEN(Message, , ' '))
创建的进程过程:
LogParser.exe -i:EVT –o:DATAGRID "SELECT TimeGenerated as Creationtime,EXTRACT_TOKEN(Strings,5,'|') as Process FROM c:\11.evtx where EventID=4688
最后
欢迎关注个人微信公众号:Bypass--,每周原创一篇技术干货。

参考链接:
取证实战:Windows日志分析
http://m.sohu.com/a/148102374_505860/?pvid=000115_3w_a
Winserver 2008事件日志-事件ID详解
https://blog.csdn.net/Jason_WangYing/article/details/62418008
常见登录类型日志分析
https://blog.csdn.net/zhulinu/article/details/52747984
Windows 7和Windows Server 2008 R2 安全事件的说明
https://support.microsoft.com/zh-cn/help/977519/description-of-security-events-in-windows-7-and-in-windows-server-2008
windows安全日志分析工具logparser用法详解
https://www.jb51.net/hack/384430.html
https://wenku.baidu.com/view/e86ad976e009581b6bd9ebcf.html
Powershell日志分析
https://www.t00ls.net/articles-50631.html
Window日志分析的更多相关文章
- iOS崩溃日志分析-b
1名词解释 1.1. UUID 一个字符串,在iOS上每个可执行文件或库文件都包含至少一个UUID,目的是为了唯一识别这个文件. 1.2. dwarfdump 苹果提供的命令行工具,其中一些功能就是查 ...
- iOS crash日志分析
iOS crash日志分析 一. 寻找crash文件:手机崩溃后的ips或者crash文件(ips文件可以直接修改成crash文件,直接改后缀名就可以了),这里说下如何拿到crash文件 1. 把运行 ...
- 苏宁基于Spark Streaming的实时日志分析系统实践 Spark Streaming 在数据平台日志解析功能的应用
https://mp.weixin.qq.com/s/KPTM02-ICt72_7ZdRZIHBA 苏宁基于Spark Streaming的实时日志分析系统实践 原创: AI+落地实践 AI前线 20 ...
- SparkStreaming实时日志分析--实时热搜词
Overview 整个项目的整体架构如下: 关于SparkStreaming的部分: Flume传数据到SparkStreaming:为了简单使用的是push-based的方式.这种方式可能会丢失数据 ...
- LS1021ATWR开发板启动日志分析
一.背景 LS1021ATWR开发板运行官方的openwrt系统 二.日志分析 2.1 linux相关日志 root@OpenWrt:/# reboot 重启 root@OpenWrt:/# [ 2 ...
- 基于Spark的网站日志分析
本文只展示核心代码,完整代码见文末链接. Web Log Analysis 提取需要的log信息,包括time, traffic, ip, web address 进一步解析第一步获得的log信息,如 ...
- Dubbo学习系列之十六(ELK海量日志分析框架)
外卖公司如何匹配骑手和订单?淘宝如何进行商品推荐?或者读者兴趣匹配?还有海量数据存储搜索.实时日志分析.应用程序监控等场景,Elasticsearch或许可以提供一些思路,作为业界最具影响力的海量搜索 ...
- Windwos日志分析
Windows日志分析工具 查看系统日志方法: 在“开始”菜单上,依次指向“所有程序”.“管理工具”,然后单击“事件查看器” 按 "Window+R",输入 ”eventvwr.m ...
- 干货:ANR日志分析全面解析
一.概述 解决ANR一直是Android 开发者需要掌握的重要技巧,一般从三个方面着手. 开发阶段:通过工具检查各个方法的耗时,卡顿情况,发现一处修改一处. 线上阶段:这个阶段主要依靠监控工具发现AN ...
随机推荐
- Genymotion 解决虚拟镜像下载速度特别慢的问题[转]
Genymotion下载地址(需注册账号):https://www.genymotion.com/download/ Genymotion号称Android模拟器中运行最快的,但是服务器在国外,And ...
- Entity Framework Code First - Change Tracking
In this post we will be discussing about change tracking feature of Entity Framework Code First. Cha ...
- Python之进度条
pip install tqdm from tqdm import tqdm,trange import time for char in tqdm(['a','b','c','d']): time. ...
- Python之collections.defaultdict
转自:http://www.jb51.net/article/88147.htm
- Group Normalization
Group Normalization 2018年03月26日 18:40:43 阅读数:1351 FAIR 团队,吴育昕和恺明大大的新作Group Normalization. 主要的优势在于,BN ...
- c++ 常用数据类型,命名规则, 不常有数据类型
1. 常用数据类型 最大值0111111111111111 = 32767最小值1000000000000000 = -32768 short 最低16位 2**7 - 1 负值:反码 int 至少和 ...
- SAP中方会计凭证打印解决方案
中方会计凭证由于 编码格式 以及 科目对照关系 是无法直接使用SAP自带的凭证打印功能的,如下为客户开发的一个解决方案,供各位参考 1).需要定制几个Table的结构 zc0000fit0009[科目 ...
- python爬虫数据-下载图片经典案例
'''Urllib 模块提供了读取web页面数据的接口,我们可以像读取本地文件一样读取www和ftp上的数据.首先,我们定义了一个getHtml()函数: urllib.urlopen()方法用于打开 ...
- SPRING---------配置文件的命名空间
两种格式的配置文件: DTD和Schema区别: Schema是对XML文档结构的定义和描述,其主要的作用是用来约束XML文件,并验证XML文件有效性.DTD的作用是定义XML的合法构建模块,它使用一 ...
- 嵌入式开发之hi3519--- pcie dma和dma cache 缓存更新sync memery
http://blog.csdn.net/likeping/article/details/42235111 linux下dma 管理 http://blog.csdn.net/skyflying20 ...