
ELK+Filebeat (1)
1 Filebeat介绍
- Filebeat是Beat成员之一,基于Go语言,无任何依赖,并且比logstash更加轻量,非常适合安装在生产机器上,不会带来过高的资源占用,轻量意味着简单,所以Filebeat并没有集成和logstash一样的正则处理功能,而是将收集的日志原样上报。
- Filebeat示例配置文件:
filebeat.prospectors:

# 采集系统日志

- input_type: log

  paths: /var/log/messages

  paths: /var/log/cron

  document_type: "messages"

  # 指定 注册表文件,用于记录上次读取的位置,默认位于filebeat下的data目录

  registry_file: /data/filebeat/data/registry
环境准备:
192.168.1.197    logstash+kibana

192.168.1.202    elasticsearch

192.168.4.121    filebeat(收集服务日志)
2 logstash配置文件
[root@Kibana conf.d]# pwd

/usr/local/logstash/conf.d

[root@Kibana conf.d]# cat beats.conf

input {

     beats {

     port => 5044

    }

}

output {

    elasticsearch {

      hosts => ["192.168.1.202:9200"]

      index => "microservice-log-%{+YYYY.MM.dd}"

      }

}

#启动logstash

[root@Kibana conf.d]# nohup /usr/local/logstash/bin/logstash -f /usr/local/logstash/conf.d/beats.conf  &

#logstash收集日志的端口,防火墙需要开放

[root@Kibana conf.d]# ss -lntup|grep 5044

tcp    LISTEN     0      128      :::5044                 :::*                   users:(("java",pid=22292,fd=112))
3 搭建Filebeat
[root@mos-node1 filebeat]# cd /usr/local/src/

[root@mos-node1 src]# ll

total 11388

-rw-r--r--. 1 root root 11661263 Sep 26 09:54 filebeat-6.0.0-linux-x86_64.tar.gz

[root@mos-node1 src]# tar xf filebeat-6.0.0-linux-x86_64.tar.gz

[root@mos-node1 src]# mv filebeat-6.0.0-linux-x86_64 ../filebeat

[root@mos-node1 filebeat]# cd /usr/local/filebeat/

[root@mos-node1 filebeat]# cat filebeat.yml

filebeat.prospectors:

- input_type: log

  paths:

    - /var/log/uusafe/*/*/server.log

  exclude_lines: ["^DBG","^$"]

  document_type: "messages"

output.logstash:

  hosts: ["192.168.1.197:5044"]

  enabled: true

  worker: 1

  compression_level: 3

  loadbalance: true

[root@mos-node1 filebeat]# nohup  /usr/local/filebeat/filebeat &
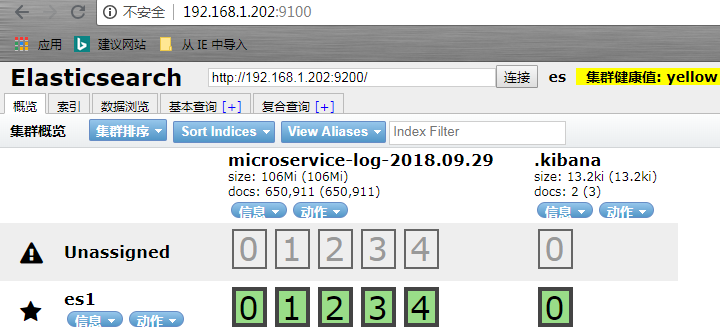
- 访问测试进去了没有:
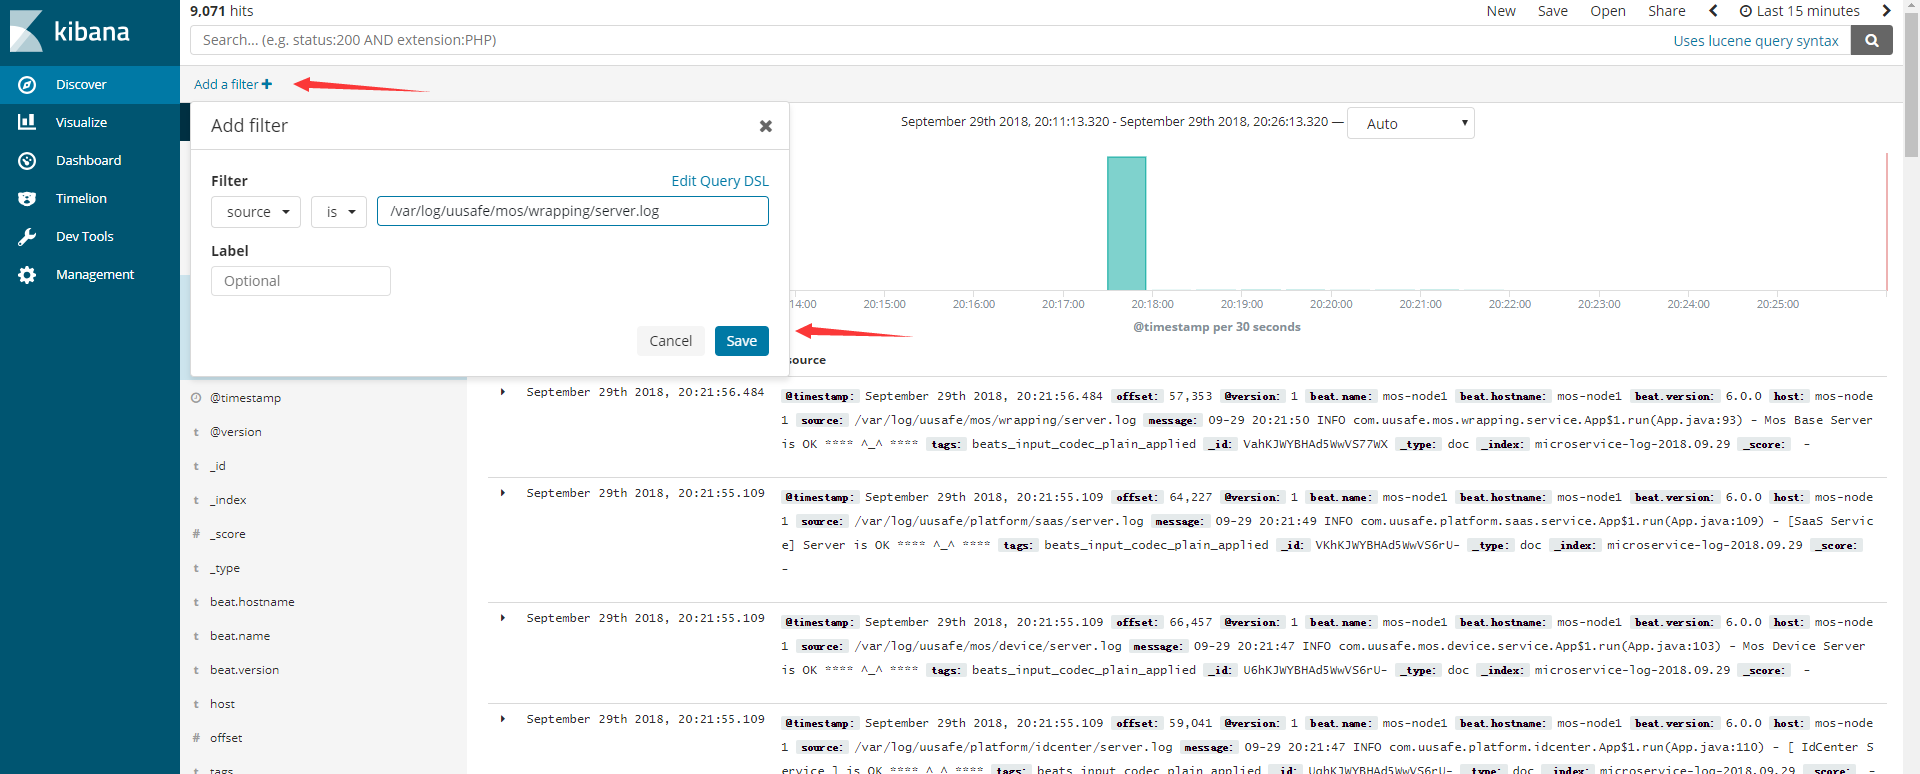
- 启动kibana访问测试:http://192.168.1.197:5601

ELK+Filebeat (1)的更多相关文章
- ELK+FileBeat+Log4Net
ELK+FileBeat+Log4Net搭建日志系统 output { elasticsearch { hosts => ["localhost:9200"] } stdou ...
- ELK+FileBeat+Log4Net搭建日志系统
ELK+FileBeat+Log4Net搭建日志系统 来源:https://www.zybuluo.com/muyanfeixiang/note/608470 标签(空格分隔): ELK Log4Ne ...
- ELK+Filebeat+Kafka+ZooKeeper 构建海量日志分析平台(elk5.2+filebeat2.11)
ELK+Filebeat+Kafka+ZooKeeper 构建海量日志分析平台 参考:http://www.tuicool.com/articles/R77fieA 我在做ELK日志平台开始之初选择为 ...
- ELK + Filebeat 日志分析系统
ELK + Filebeat 日志分析系统 架构图 环境 OS:CentOS 7.4 Filebeat: 6.3.2 Logstash: 6.3.2 Elasticsearch 6.3.2 Kiban ...
- 基于docker部署使用ELK+FileBeat日志管理平台
Docker从狭义上来讲就是一个进程,从广义上来讲是一个虚拟容器,专业叫法为 Application Container(应用容器).Docker进程和普通的进程没有任何区别,它就是一个普通的应用进程 ...
- Docker 部署 elk + filebeat
Docker 部署 elk + filebeat kibana 开源的分析与可视化平台logstash 日志收集工具 logstash-forwarder(原名lubmberjack)elastics ...
- elk + filebeat,6.3.2版本简单搭建,实现我们自己的集中式日志系统
前言 刚从事开发那段时间不习惯输出日志,认为那是无用功,徒增代码量,总认为自己的代码无懈可击:老大的叮嘱.强调也都视为耳旁风,最终导致的结果是我加班排查问题,花的时间还挺长的,要复现问题.排查问题等, ...
- ELK+Filebeat+Kafka+ZooKeeper 构建海量日志分析平台
日志分析平台,架构图如下: 架构解读 : (整个架构从左到右,总共分为5层) 第一层.数据采集层 最左边的是业务服务器集群,上面安装了filebeat做日志采集,同时把采集的日志分别发送给两个logs ...
- ELK + filebeat集群部署
ELK + filebeat集群部署 一.ELK简介 1. Elasticsearch Elasticsearch是一个实时的分布式搜索分析引擎, 它能让你以一个之前从未有过的速度和规模,去探索你的数 ...
- ELK+Filebeat (2)
ELK+Filebeat收集多台机器不同日志 采坑:在使用了6.0版本的ELK以后,使用如上配置,if [type]匹配不到在filebeat里面使用document_type定义的字符串.在多次调试 ...
随机推荐
- python学习第四十六天dir( )函数用法
dir( )函数有点像目录的意思,但是他是包含由模块定义的名称的字符串的排序列表.这个列表包含模块中定义的所有模块,变量和函数的名称. 列举其用法 import time content = dir( ...
- base64加密原理
以加密字符串"HkMayfly"为例子 1.转换字符 将待加密字符串的每个字符转换为对应ASCII码的二进制形式并拓展为8位. 2.划分数据 每3个字符为一组,共24位,每6位划分 ...
- http请求报文格式(请求行、请求头、空行 和 请求包体)和响应报文格式(状态行、响应头部、空行 和 响应包体)
转载 出处 超文本传输协议(Hypertext Transfer Protocol,简称HTTP)是应用层协议.HTTP 是一种请求/响应式的协议,即一个客户端与服务器建立连接后,向服务器发送一个请求 ...
- Sql中使用Case when
SELECT CASE WHEN Column IS NOT NULL THEN '情况1' ELSE '情况2' END AS '列名' , FROM dbo.Table
- Tree命令安装和使用
Tree命令简介 tree是一种递归目录列表命令,产生一个深度缩进列表文件,这是彩色的ALA dircolors如果ls_colors设置环境变量和输出是TTY.树已经被移植和报道以下操作系统下工作: ...
- Codeforces Round #595 (Div. 3) 题解
前言 大家都在洛谷上去找原题吧,洛谷还是不错的qwq A 因为没有重复的数,我们只要将数据排序,比较两两之间有没有\(a_j - a_i == 1 (j > i)\) 的,有则输出 \(2\) ...
- onupdate
数据的初始化显示刚开始写在onupdate中,文档类中的数据更新之后,希望通过调用UpdateAllViews(FALSE)来实现视图的更新,可以实现!后来觉得不妥,想把初始化显示写在ondraw中, ...
- 机器学习:2.NPL自然语言处理
1. 词带的简单解释: 每一个词出现了多少次,缺点是不知道顺序 2.seq2seq自然语言处理的核心 RNN: 一对一:输入一个,输出一个 一对多:输入一个,输出多个 多对一:输入多个,输出一个 多对 ...
- Spring---Spring Integration
1.概述 1.1.Spring Integration 提供了 基于spring 的 EIP(Enterprise Integration Patterns,企业集成模式)的实现: 1.2.Sp ...
- AWD
扫描对方IP:ifconfig (先获取自己的IP)netdiscover -r 192.168.0.1/24 (扫描1~124的IP) 获取IP后:nmap -sV 192.168.0.104 ...