
一个网络设备的常见功能--连通性检查SSRF漏洞--被黑客利用当做扫描器
一、我们先来看一下很多网络设备都有的一个常见功能--连通性测试:
很多网络设备都具备与其他设备通信,联动的功能,例如网络设备联动安全设备,网络设备联动认证设备等等。此时都需要一个对端IP和对端端口号作为配置依据。而且一般都有连通性测试功能,作为配置运维人员检查的工具,但是如果没有做好,就会成为攻击者的一款扫描器:
二、我们来看看如何实现这类功能:
1-views.py
 def ping(request):

     if request.method not in ["POST","GET"]:

         return HttpResponseRedirect("/myapp1/ping")

     if request.method == "GET":

         return render_to_response("ping.html")

     if request.method == "POST":

         try:

             ipaddr = request.POST["ip"]

             port = int(request.POST["port"])

         except Exception,reason:

             return HttpResponse("parameters error,reason:%s"%str(reason))

         sock = socket.socket(socket.AF_INET,socket.SOCK_STREAM)

         try:

             sock.connect((ipaddr,port))

             sock.close()

             return HttpResponse("OK")

         except Exception,reason:

             sock.close()

             return HttpResponse("No")
2-urls.py
 urlpatterns = [

     # Examples:

     # url(r'^$', 'mysite1.views.home', name='home'),

     # url(r'^blog/', include('blog.urls')),

     #url(r'^login/', "myapp1.views.login"),

     #url(r'^sql/', "myapp1.views.sql_injection"),

     #url(r'^mainpage/', "myapp1.views.main"),

     #url(r'^verifycode/', "myapp1.views.verify"),

     #url(r'^update/', "myapp1.views.update"),

     #url(r'^session/', "myapp1.views.sessioncheck"),

     url(r'^ping/', "myapp1.views.ping"),

     #url(r'^register/',views.register.as_view()),

     #url(r'^game/',views.savegame.as_view()),

 ]
3-ping.html
 <!DOCTYPE html>

 <html>

 <head>

     <title>网站连通性测试</title>

 </head>

 <body>

     <center>

         <form action="http://127.0.0.1:8000/myapp1/ping/" method="post">

             <p>IP地址:<input type="text" name="ip"/></p>

             <p>端  口:<input type="text" name="port"/></p>

             <input type="submit" value="测试">

         </form>

     </center>

 </body>

 </html>
来看功能截图:
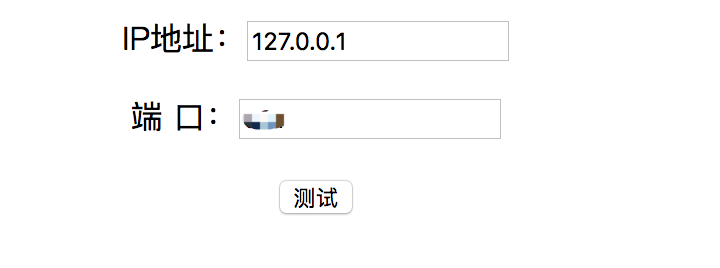
结果如下:

反之亦然,我们来看:
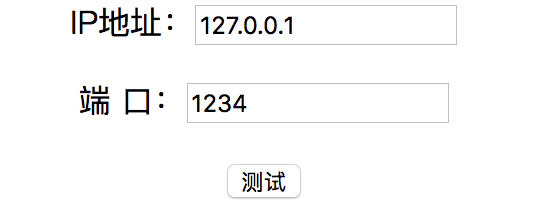
结果如下:
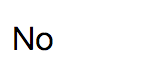
很明显我们可以构造脚本,对此进行利用,做到内网探测,寻找开放端口,本来一个好好的功能就变成黑客手里的工具了。
如何利用,太简单了,写一个脚本构造post报文,探测就可以了:
 #随便写一个利用的demo代码:

 import requests

 def send(ip,port):

     response = requests.post("http://127.0.0.1/myapp1/ping",data={"ip":ip,"port":port})

     if response.content.find("OK") >= 0:

         return "open"

     else:

         return "filter"
三、防御这类问题:
首先要明确是的的确确是一个SSRF漏洞,第二点明确这的的确确是一个需求。
防御的办法:
1、加一个频率限制,缓解措施。
2、加一个验证码,基本可以杜绝扫描一类的恶意利用。
一个网络设备的常见功能--连通性检查SSRF漏洞--被黑客利用当做扫描器的更多相关文章
- SSRF漏洞分析与利用
转自:http://www.4o4notfound.org/index.php/archives/33/ 前言:总结了一些常见的姿势,以PHP为例,先上一张脑图,划√的是本文接下来实际操作的 0x01 ...
- SSRF漏洞挖掘经验
SSRF概述 SSRF(Server-Side Request Forgery:服务器端请求伪造) 是一种由攻击者构造形成由服务端发起请求的一个安全漏洞.一般情况下,SSRF攻击的目标是从外网无法访问 ...
- SSRF漏洞的挖掘经验
本文转自:https://sobug.com/article/detail/11 SSRF概述 SSRF(Server-Side Request Forgery:服务器端请求伪造) 是一种由攻击者构造 ...
- 6.(转载)SSRF漏洞挖掘经验
SSRF 漏洞的寻找 一.从WEB功能上寻找 我们从上面的概述可以看出,SSRF是由于服务端获取其他服务器的相关信息的功能中形成的,因此我们大可以 列举几种在web 应用中常见的从服务端获取其他服务器 ...
- ssrf漏洞分析
ssrf漏洞分析 关于ssrf 首先简单的说一下我理解的ssrf,大概就是服务器会响应用户的url请求,但是没有做好过滤和限制,导致可以攻击内网. ssrf常见漏洞代码 首先有三个常见的容易造成ssr ...
- SSRF——漏洞利用(二)
0x01 概述 上篇讲述了SSRF的一般用法,用http协议来进行内网探测,攻击内网redis,接下来讨论的是SSRF的拓展用法,通过,file,gopher,dict协议对SSRF漏洞进行利用. 0 ...
- SSRF漏洞利用之Redis大神赐予shell
0x00实验环境 1.centos靶机(IP为:192.168.11.205,桥接模式) 2.kali黑客攻击主机(IP为:192.168.172.129,NAT模式) 0x01实验原理 这段 ...
- Atiit 常见功能 常用功能与模块的最快速解决方案
Atiit 常见功能 常用功能与模块的最快速解决方案 一.大力使用第三方API接口 一.导出excel jquery.table2excel 二.Form表单验证,使用h5验证属性 验证发生在form ...
- 【原创】Newlife.XCode的常见功能使用(一)查询与数据初始化
本博客所有文章分类的总目录:http://www.cnblogs.com/asxinyu/p/4288836.html Newlife XCode组件相关文章目录:http://www ...
随机推荐
- [elk]elk的诸多beats&&kibana插件
elk的诸多beats 参考: https://www.elastic.co/guide/en/beats/libbeat/current/community-beats.html jmxproxyb ...
- 线程相关函数(4)-pthread_mutex_lock(), pthread_mutex_unlock() 互斥锁
互斥锁实例: #include <pthread.h>pthread_mutex_t mutex = PTHREAD_MUTEX_INITIALIZER;int pthread_mutex ...
- 进程控制函数(1)-getpgid() getpgrp() 获取当前进程的进程组ID
定义:pid_t getpid(void); 表头文件:#include<unistd.h> 说明:getpid()用来取得目前进程的进程识别码, 许多程序利用取到的此值来建立临时文件, ...
- iOS应用代码段瘦身办法
iOS应用代码段瘦身办法 大型app应对苹果官方代码段大小限制的小伎俩… 背景 苹果官方文档 对二进制 __TEXT 段大小有限制: 代码实在瘦不下去怎么办? 解决方案 利用 rename_secti ...
- jquery的defer
deferred.promise() 和 .promise() 这两个API语法几乎一样,但是有着很大的差别.deferred.promise()是Deferred实例的一个方法,他返回一个Defer ...
- glibc中malloc()的空间overhead
在linux下调用malloc()分配内存的时候,实际占用的内存与请求的内存尺寸的关系是什么呢,这个需要研究一下glibc中malloc()的实现.现在常见linux发行版中带的glibc中采用的都是 ...
- EAV/ESS 8.x 自定义服务器正确方法+更新服务器列表
下面用64位的ESET Smart Security 8.0.319.1进行设置自定义更新服务器说明(注:修改方法32位和64位通用) 1. 让我们先看一下ESET Smart Security 8 ...
- TortoiseGit状态图标不能显示
一开始网上搜到的办法基本都一样,都试过了,没有效果: 办法一: 注册表中找到 HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ ...
- Linux动态库开发
http://blog.csdn.net/qq_33850438/article/details/52014399 ### 导出符号------------------------------ 默认所 ...
- HttpURLConnection的使用
import java.io.ByteArrayOutputStream; import java.io.InputStream; import java.net.HttpURLConnection; ...