
burpsuit之Spider、Scanner、Intruder模块
1.spider模块
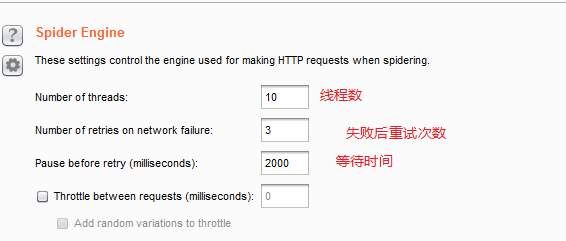
1.spider模块介绍
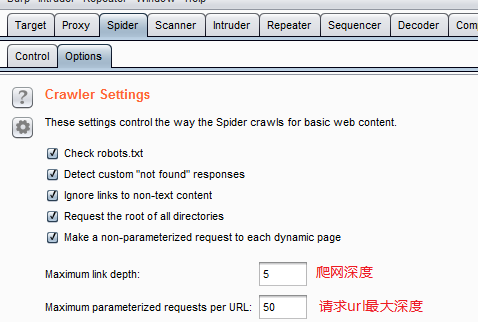
被动爬网:(被动爬网获得的链接是手动爬网的时候返回页面的信息中分析发现超链接)
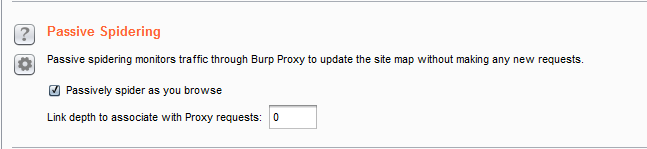
对于爬网的时候遇到HTML表单如何操作:
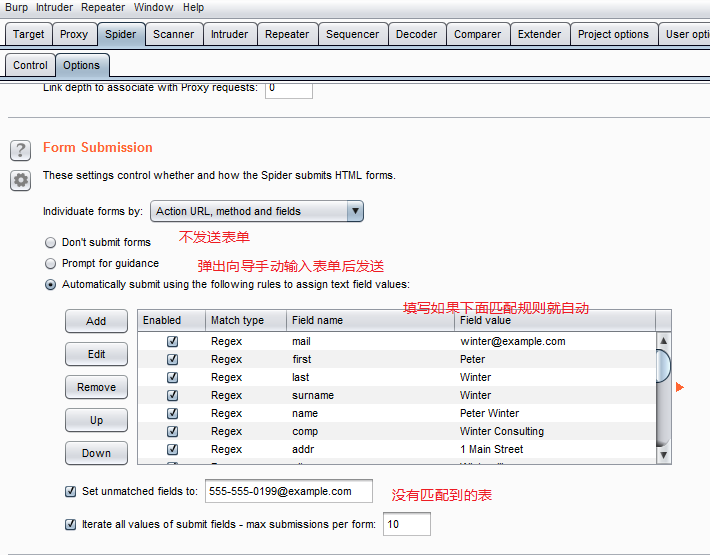
需要表单身份认证时如何操作(默认是进行提示):
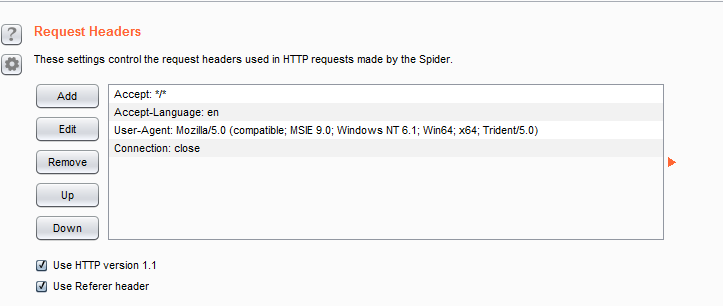
请求头,在爬网的时候自动添加到请求头处:
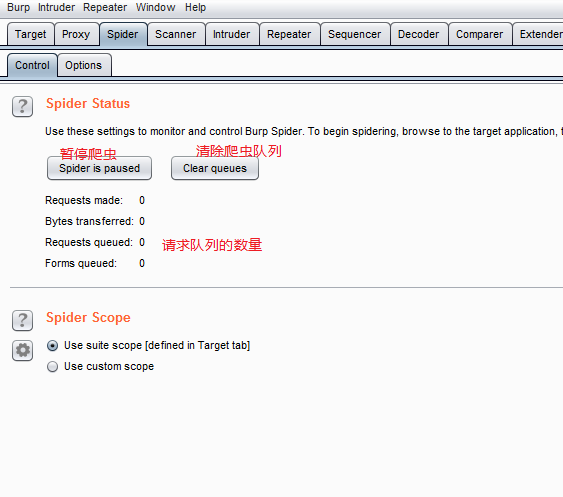
2.spider模块的使用
通常对一个站点先进行手动爬网在进行被动爬网
在Target界面对目标右键,选择Spider进行爬网

2. Scanner
1.Scanner设置


主动扫描的时候设置(类似Spider Engine)(也支持Passive Scanning:指的是手动爬网的时候对返回信息进行判断是否存在漏洞

主动扫描选项,扫描速度有:Fast(快) Normal(正常)、Thorough(全面)三种,扫描准确性有:Minimize(最小漏判)、Normal(正常)、Minimize false positives(最小误判):

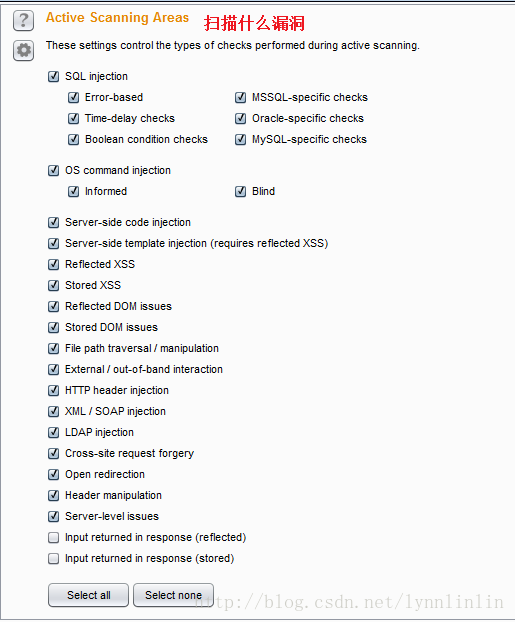
被动扫描是时时刻刻进行的,在做Spider的时候就进行了

2. Scanner使用
在Target右键可以选择对站点主动扫描还是被动扫描

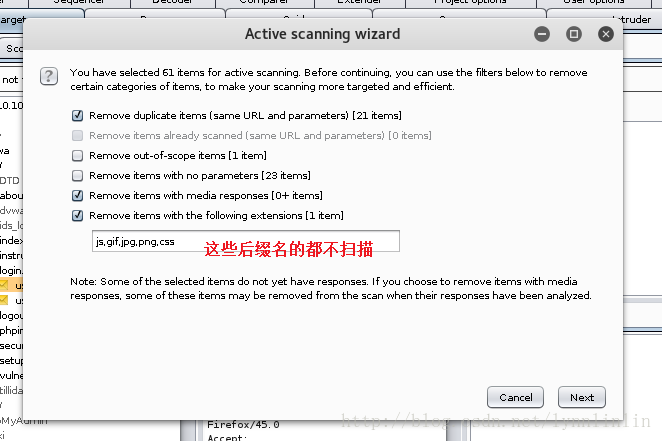
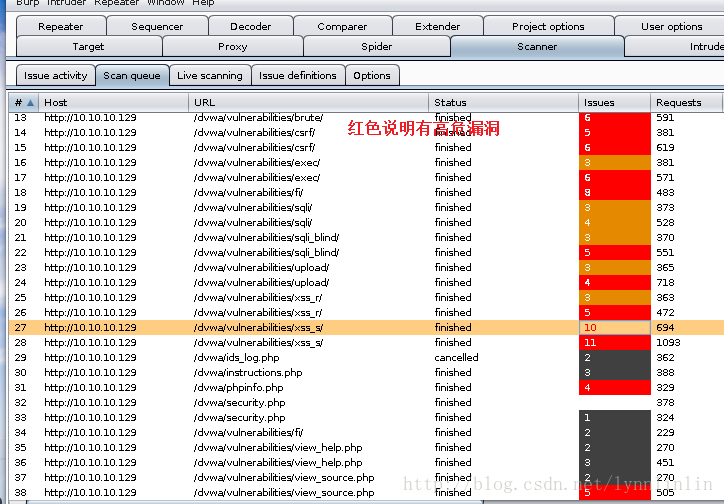
Scanner主页面,不希望继续扫描的url可以在Scan queue对目标右键Cancel取消。

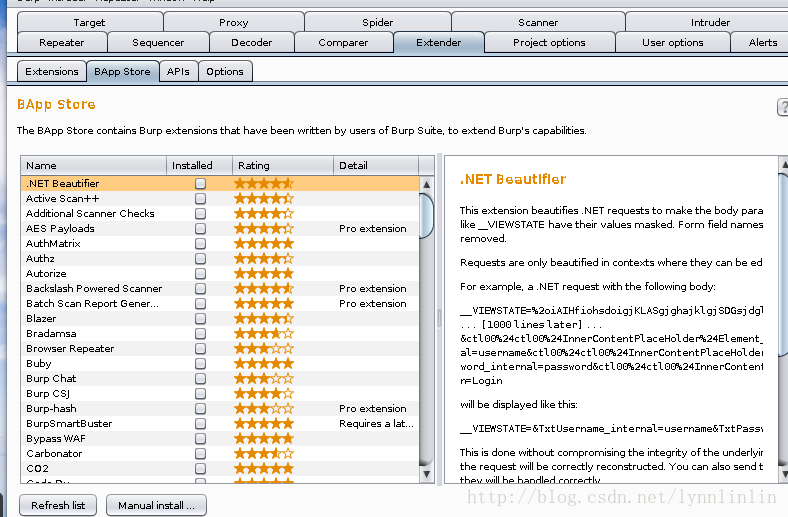
可以在Extender(扩展)在BApp Store可以下载其他要扫描的组件,许多扩展要先安装jython(利用java调用python):
3. Intruder
1 Intruder使用
在使用爆破的时候会用到Intruder,在Target页面对目标右键发送到Intruder:

在Intruder模块中查看:
第一步:首先要选择使用Intruder的位置以及攻击类型(Attack type):
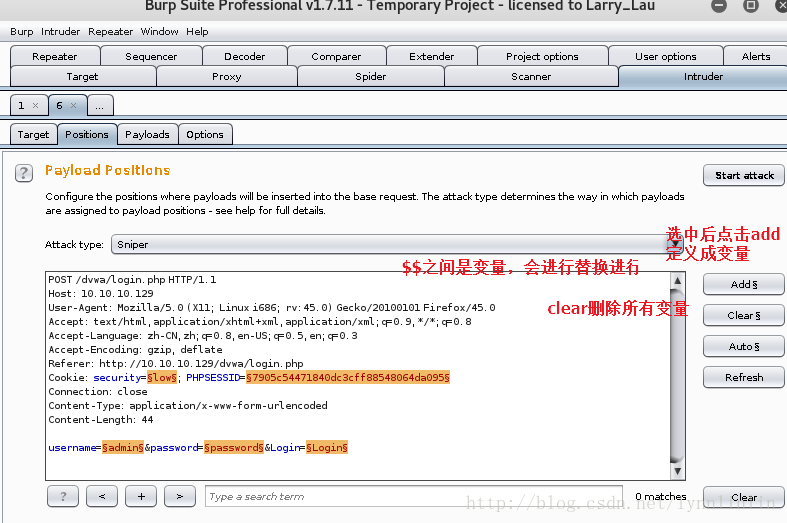
攻击类型一:
Sniper:
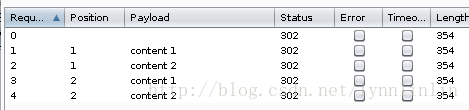
只需要指定一个文件,假如该文件里有两条内容,会在第一个位置上逐一插入这两条内容,再在第二个位置上逐一插入这两条内容。在第一个位置上插入内容的时候第二个位置不动(初始值)。如下:
攻击类型二:
Battering ram:
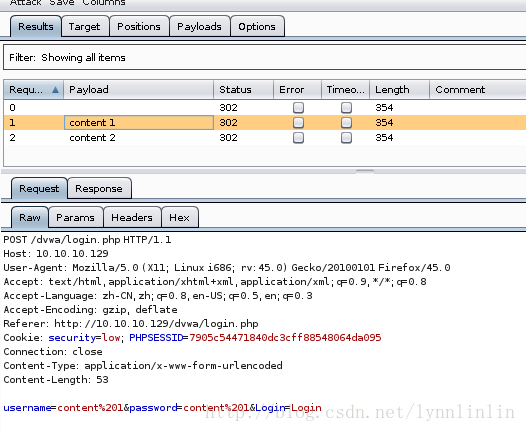
在第一二个位置上全放payload的第一个值,第二次都放第二个值:
攻击类型三:
Pitchfork:
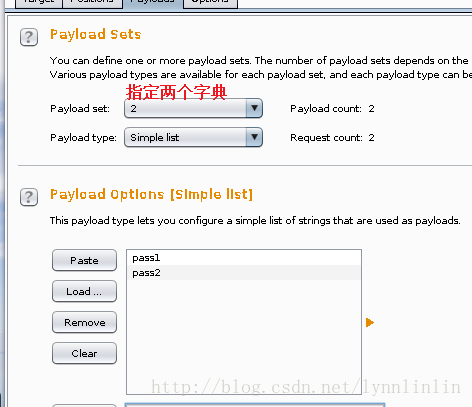
不能只指定一个字典,会在第一个字典中取第一项放在第一个位置,同时在第二个字典中取第一项放在第二个位置,之后换各自字典第二项进行同时替换:

攻击类型四:
Cluster bomb:
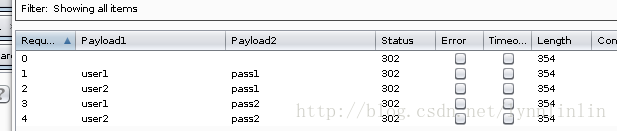
不是一对一的关系,第二项里面先用其字典的第一个值和第一项的所有字典都对应一次,之后第二项再换成字典中的第二个:
第二步:再选择要使用的payload:

第三步:Start attack!!:

第四步:判断
可以通过相应内容长度、或者状态码判断是否成功。
或者通过关键字进行过滤:

也可以使用Intruder内的Opentions中的Grep-Match,进行制定特征字符,如果Match一个特征字符就说明破解成功。

2. Intruder Payloads
Payloads Sets
除了Simple list还有许多payload类型:
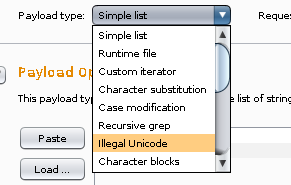
说一下几个比较重要的:
Runtime file:用文件,只有当启动了Intruder后文件内容才被load进去。
Case modification:会对payload每个单词大小写进行替换。
Character block:如下,先插100个A,下一次插150个A,最大1000个A
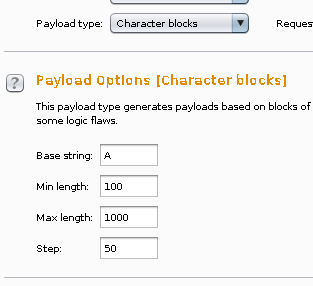
Number:数字,第一次试1,第二次试3,直到99

Date:日期
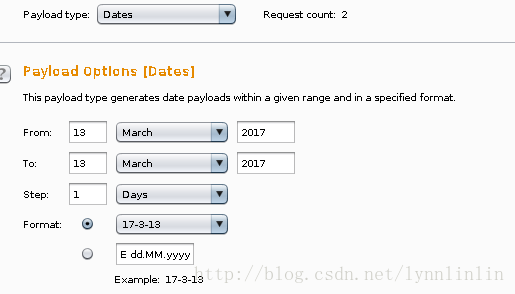
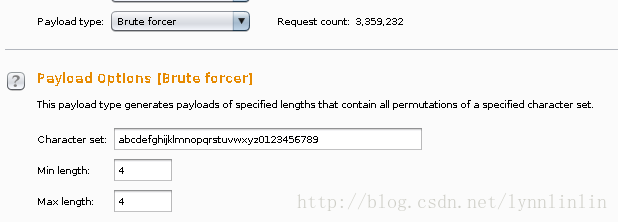
Brute forcer:指定字符串,BP会组合所有的4个字符的组合进行暴力破解:
Null payloads:空字符

Username generator:username生成器,根据用户名进行变形,进行猜测密码等

Copy other payload:如果制定了多个位置,在第一个位置指定了payload,可以在第二个位置copy第一个位置的内容。
不过感觉最常用的还是场面说Intruder里使用的Simple list。
还可以使用BP自带的字典:
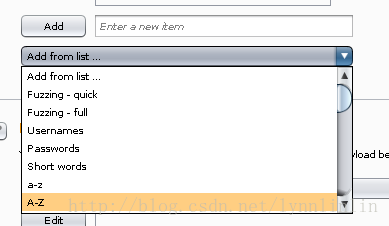
3 Payload Encoding
可以对所指出的字符进行url编码

burpsuit之Spider、Scanner、Intruder模块的更多相关文章
- Burp Suite之Intruder模块(四)
Burp Suite之Intruder模块(三) Intruder介绍: Burp intruder是一个强大的工具,用于自动对Web应用程序自定义的攻击.它可以用来自动执行所有类型的任务您的测试过程 ...
- Burpsuite模块—-Intruder模块详解
一.简介 Burp Intruder是一个强大的工具,用于自动对Web应用程序自定义的攻击,Burp Intruder 是高度可配置的,并被用来在广范围内进行自动化攻击.你可以使用 Burp Intr ...
- BurpSuite Intruder模块匹配返回包内容
很多时候burpsuite intruder爆破我们是看返回包的长度,那么如何根据返回包的内容来做筛选呢? 这里我用的本地某cms环境做个演示 Intruder模块怎么用的不用介绍了吧 直接进入正题 ...
- Burpsuite intruder模块 越过token进行爆破,包含靶场搭建
安装靶场 链接:https://pan.baidu.com/s/19X0oC63oO2cQKK6UL5xgOw 提取码:yq7f 下载完成放入网站根目录 点击初始化安装 出现错误,进行跟踪 发现是数据 ...
- Burp Suite安装及详细使用教程-Intruder模块详解
01 介绍 安装要求: Java 的V1.5 + 安装( 推荐使用最新的JRE ), 可从这里免费 http://java.sun.com/j2se/downloads.html Burp Suite ...
- burp intruder模块详解
0×01 介绍 安装要求: Java 的V1.5 + 安装( 推荐使用最新的JRE ), 可从这里免费 http://java.sun.com/j2se/downloads.html Burp Sui ...
- Burpsuite的Intruder模块发现敏感目录
提前配置好浏览器的代理设置,并且成功访问了目标地址(这里是http://192.168.146.133/WackoPicko) 1.在burpsuite的proxy栏目中,找到对WackoPicko路 ...
- Burp Suite详细使用教程-Intruder模块详3
Burp Suite使用详细教程连载的第三章.0×02 Intruder—内置有效负荷测试使用技巧内置有效负荷测试选择项如下图: 今天的小技巧使用的是 numbers,给大伙科普下:Numbers 数 ...
- sqlmap续
sqlmap续 注入语句(知道绝对路径时候可用) http://192.168.99.171/test2/sqli/example10.php?catid=3’union select 1,’< ...
随机推荐
- php配置memcached的扩展。
(一)安装memcached服务器 1根据系统下载相应版本的memcached服务器版本:如win7(64位=====>memcached-win64/memcached.exe 2.解压到目录 ...
- android greendao的外部封装不太友好。
https://github.com/greenrobot/greenDAO 下载下官网的示例,有完整的封装版本,但自已封装是碰到很多问题. 因greenDao的Master和Session中很多方法 ...
- python自动化测试之函数(匿名函数lambda和三目运算等(高级用法))
''' 匿名函数: lambda ''' def Add(a,b): print(a+b) Add(2,3) per = lambda a,b:a+b print(per(2,3)) ''' 三目运算 ...
- montagy
因为只是想分享ghcjs和webgl的使用经验,所以很多地方说的很粗,因为涉及的知识确实很多, 推荐两本书,一本haskell基础的 learn you a haskell for great goo ...
- 用R的dplyr进行数据转换(一)
在网上找了很久关于数据转换的,都没有找到比较好的.现在为大家整理一下.按照我自己的思路.当然也是为了自己做笔记. 为了方便,大家可以统一安装一个系列的包,这个只需要安装tidyverse这个包就可以, ...
- 关于(Building tool)的认识以及当下流行的Building tool有哪些?
1.Building tool是什么? (Building tool)构建工具是一种工具,它负责构建流程的所有内容,并自动化与构建项目相关的所有内容.它致力于以下任务: 生成源代码(如果在软件项目中使 ...
- Python 代码实现验证码识别
Python 代码实现验证码识别 测试开发社区 1周前 源 / j_hao104 一.探讨 识别图形验证码可以说是做爬虫的必修课,涉及到计算机图形学,机器学习,机器视觉,人工智能等等高深领域…… ...
- Linux 下的/usr/bin /usr/sbin /usr/local/bin /usr/local/sbin区别
一./usr/sbin与/usr/bin区别: 1./usr/sbin:root权限下的命令属于基本的系统命令,如shutdown,reboot,用于启动系统,修复系统: 2./usr/bin普通用户 ...
- Linux Command Backup
User Structure linux command review 列出所有信号 找到名字后,kill 或者用ps找到 kill同名进程 每隔一秒高亮显示网络链接数的变化情况 启动关闭制定网卡 关 ...
- 【pic+js+gh】免费高速图床方案
本文用到的工具或网站 PicGo jsdelivr github 速度对比 Github的速度: jsdelivrCDN的速度: 下载PicGo 首先进入PicGo的下载地址 选择最新版本下载,根据自 ...