
IdentityServer4-介绍
一、总体介绍
大多数现代应用或多或少是这样的:

通常,每个层(前端、中间层和后端)都必须保护资源并实现身份验证和/或授权——通常针对相同的用户存储。
将这些基本的安全功能外包给安全令牌服务,可以防止在这些应用程序和端点之间重复这些功能。
重组应用程序以支持安全令牌服务将导致以下架构和协议:
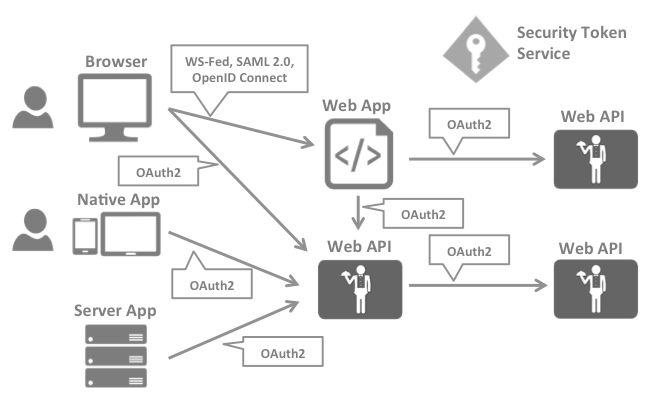
这种设计将安全问题分为两部分:
身份认证
当应用程序需要知道当前用户的身份时,需要进行身份验证。通常,这些应用程序代表该用户管理数据,并需要确保该用户只能访问允许他访问的数据。最常见的例子是(经典)Web应用程序 - 但原生和基于JS的应用程序也需要身份验证。
最常见的身份验证协议是SAML2p、WS-Federation和OpenID Connect——SAML2p是最受欢迎的和最广泛部署的。
OpenID Connect是这三种类型中最新的一种,但被认为是未来的,因为它最有可能应用于现代应用。它从一开始就为移动应用程序场景构建,设计为API友好。
API访问
应用程序有两种与API进行通信的基本方式 - 使用应用程序标识或发放用户身份。 有时两种方法需要结合。
OAuth2是一种协议,允许应用程序从安全令牌服务请求访问令牌,并使用它们与api通信。这种授权降低了客户端应用程序和API的复杂性,因为可以集中验证和授权。
OpenID连接和OAuth 2.0 -更好地结合在一起
OpenID连接和OAuth 2.0非常相似——事实上,OpenID连接是OAuth 2.0之上的扩展。身份认证和API访问这两个基本的安全问题被合并为一个协议 - 往往只需一次往返安全令牌服务。
我们认为,OpenID Connect和OAuth 2.0的结合是在可预见的未来保护现代应用程序的最佳方法。IdentityServer4是这两个协议的一个实现,它高度优化以解决当今移动、本地和web应用程序的典型安全问题。
IdentityServer4如何提供帮助
IdentityServer是一种中间件,可将符合规范的OpenID Connect和OAuth 2.0端点添加到任意的ASP.NET Core应用程序中。
通常情况下,您构建(或重新使用)包含登录和注销页面的应用程序(也可能取决于您的需要),IdentityServer中间件会添加必要的协议头,以便客户端应用程序可以使用这些标准协议与它进行对话。
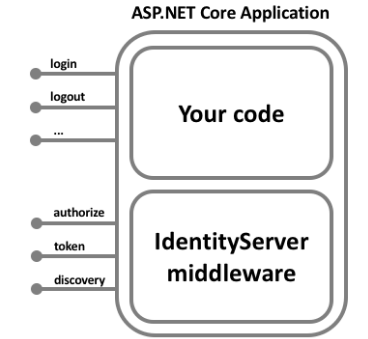
托管应用程序可以像您想的那样复杂,但我们通常建议通过仅包含与身份验证相关的用户界面来尽可能缩小攻击面。
二、术语
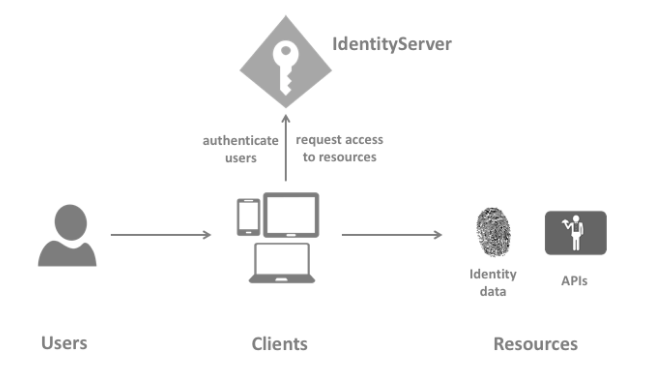
IdentityServer
IdentityServer是一个OpenID连接提供程序——它实现了OpenID连接和OAuth 2.0协议。
不同的文献对相同的角色使用不同的术语——您可能还会发现安全令牌服务、身份提供程序、授权服务器、IP-STS等等。
但他们简而言之就是:一种向客户发放安全令牌的软件。
IdentityServer有许多任务和特性——包括:
- 保护你的资源
- 使用本地帐户存储或通过外部标识提供程序对用户进行身份验证
- 提供会话管理和单点登录
- 管理和认证的客户端
- 向客户端发出标识和访问令牌
- 验证令牌
User
用户是使用注册客户端访问资源的人。
Client
客户端是一种软件,它从IdentityServer请求令牌——用于验证用户(请求身份令牌)或访问资源(请求访问令牌)。客户端必须首先在IdentityServer上注册,然后才能请求令牌。
客户端的示例包括web应用程序、本地移动或桌面应用程序、SPAs、服务器进程等。
Resources
资源是您希望使用IdentityServer(用户的标识数据或api)保护的内容。
每个资源都有一个唯一的名称——客户端使用这个名称来指定他们想要访问的资源。
关于用户的身份数据标识信息(又名claims),例如姓名或电子邮件地址。
api资源表示客户机希望调用的功能——通常建模为Web api,但不一定。
Identity Token
标识符表示身份验证过程的结果。它至少包含用户的标识符(称为sub - 又名 subject claim)和用户如何以及何时认证的信息。它可以包含其他标识数据。
Access Token
访问令牌允许访问API资源。客户端请求访问令牌并将它们转发到API。访问令牌包含关于客户端和用户的信息(如果存在)。api使用这些信息授权访问它们的数据。
三、包和创建
IdentityServer 由许多nuget包组成。
IdentityServer4
包含核心IdentityServer对象模型,服务和中间件。 只包含对内存配置和用户存储的支持 - 但是您可以通过配置为其他存储提供插件支持。 这就是其他repos和包的内容。
Quickstart UI
包含一个简单的starter UI,包括登录、注销和同意页面。
Access token validation handler
ASP.NET核心身份验证处理程序,用于在api中验证令牌。处理程序允许在相同的API中同时支持JWT和引用令牌。
ASP.NET Core Identity
用于IdentityServer的ASP.NET Core Identity集成包。 该软件包提供了一个简单的配置API来为您的IdentityServer用户使用ASP.NET身份管理库。
EntityFramework Core
EntityFramework用于IdentityServer的核心存储实现。这个包为IdentityServer中的配置和操作存储提供了EntityFramework实现。
四、演示服务和测试
https://demo.identityserver.io/
您可以使用您最喜欢的客户端库尝试IdentityServer4。我们在demo.identityserver.io中有一个测试实例。在主页上,您可以找到关于如何配置您的客户端以及如何调用API的说明。
https://github.com/IdentityServer/CrossVersionIntegrationTests/tree/master/src
此外,我们还有一个可以执行各种IdentityServer和Web API组合(IdentityServer 3和4,ASP.NET Core和Katana)的repo。 我们使用这个测试工具来确保所有的排列工作。 你可以通过克隆这个回购测试你自己。
IdentityServer4-介绍的更多相关文章
- ASP.NET Core身份认证服务框架IdentityServer4 介绍
IdentityServer4是ASP.NET Core 2的OpenID Connect和OAuth 2.0框架.它可以在您的应用程序中提供以下功能: 它使你的应用程序具有如下特点: 认证即服务 适 ...
- .NET Core IdentityServer4实战-开篇介绍与规划
一.开篇寄语 由于假期的无聊,我决定了一个非常有挑战性的活动,也就是在年假给大家带来一个基于OAuth 2.0的身份授权框架,它就是 IdentityServer4 ,如果没有意外的话,一定可以顺利的 ...
- asp.net core系列 53 IdentityServer4 (IS4)介绍
一.概述 在物理层之间相互通信必须保护资源,需要实现身份验证和授权,通常针对同一个用户存储.对于资源安全设计包括二个部分,一个是认证,一个是API访问. 1 认证 认证是指:应用程序需要知道当前用户的 ...
- ABP从入门到精通(5):使用基于JWT标准的Token访问WebApi
项目:asp.net zero 4.2.0 .net core(1.1) 版本 我们做项目的时候可能会遇到需要提供api给app调用,ABP动态生成的WebApi提供了方便的基于JWT标准的Token ...
- 每周.NET前沿技术文章摘要(2017-06-21)
汇总国外.NET社区相关文章,覆盖.NET ,ASP.NET等内容: .NET .NET Core Magic: Develop on one OS, run on another 链接:https: ...
- ABP从入门到精通(4):使用基于JWT标准的Token访问WebApi
项目:asp.net zero 4.2.0 .net core(1.1) 版本 我们做项目的时候可能会遇到需要提供api给app调用,ABP动态生成的WebApi提供了方便的基于JWT标准的Token ...
- 从Client应用场景介绍IdentityServer4(五)
原文:从Client应用场景介绍IdentityServer4(五) 本节将在第四节基础上介绍如何实现IdentityServer4从数据库获取User进行验证,并对Claim进行权限设置. 一.新建 ...
- 从Client应用场景介绍IdentityServer4(四)
原文:从Client应用场景介绍IdentityServer4(四) 上节以对话形式,大概说了几种客户端授权模式的原理,这节重点介绍Hybrid模式在MVC下的使用.且为实现IdentityServe ...
- 从Client应用场景介绍IdentityServer4(三)
原文:从Client应用场景介绍IdentityServer4(三) 在学习其他应用场景前,需要了解几个客户端的授权模式.首先了解下本节使用的几个名词 Resource Owner:资源拥有者,文中称 ...
- 从Client应用场景介绍IdentityServer4(一)
原文:从Client应用场景介绍IdentityServer4(一) 一.背景 IdentityServer4的介绍将不再叙述,百度下可以找到,且官网的快速入门例子也有翻译的版本.这里主要从Clien ...
随机推荐
- Java 注解 (Annotation)你可以这样学
注解语法 因为平常开发少见,相信有不少的人员会认为注解的地位不高.其实同 classs 和 interface 一样,注解也属于一种类型.它是在 Java SE 5.0 版本中开始引入的概念. 注解的 ...
- VMware xp系统联网
1.
- Django配置富文本编辑器kindeditor
一.简介 django是一个容易快速上手的web框架,用它来创建内容驱动型的网站(比如独立博客)十分方便.遗憾的是,django并没有提供官方的富文本编辑器,而后者恰好是内容型网站后台管理中不可或缺的 ...
- 转载:(Mac)在bash和zsh配置环境变量path的几种方法
参考文献 老习惯,列出本文参考或引用或转载的文档和博客,致以崇高的敬意,感兴趣的可以去看看 1.http://postgresapp.com/ 2.http://postgresapp.com/doc ...
- JS实现双击内容变为可编辑状态
在一些网站上我们经常看到交互性很强的功能.一些用户资料可以直接双击出现文本框,并在此输入新的资料即可修改,无需再按确定按钮等.. 我在网上查了很多资料,但都有一个小bug,就是当获取焦点后,光标的位置 ...
- C++ virtual函数重写,在继承的时候没有在函数前写virtual关键字也依然是虚函数吗?
比如: class Base { Base() {}; ~Base() {}; virtual void Init(); }; class Derived:public Base { virtual ...
- C++11中智能指针的原理、使用、实现
目录 理解智能指针的原理 智能指针的使用 智能指针的设计和实现 1.智能指针的作用 C++程序设计中使用堆内存是非常频繁的操作,堆内存的申请和释放都由程序员自己管理.程序员自己管理堆内存可以提高了程序 ...
- --save-dev和--save的区别
使用npm来进行前端包管理的时候,我们会用到npm install或者cnpm install命令来安装需要用到的包资源 1: npm install *** --save-dev 2: npm in ...
- linux 创建用户和密码
:useradd -m 用户名//添加用户 :passwd 用户名 //然后设置密码 :userdel -r newuser1 //删除用户 newuser1,同时删除其自家目录 samba 设置账号 ...
- django----过滤器和自定义标签
模板语法之过滤器 1.default:如果一个变量是false或者为空,使用给定的默认值.否则,使用变量的值.例如: <p>default过滤器:{{ li|default:"如 ...